
投稿日:2026.09.04 最終更新日:2026.09.20
サイバーセキュリティは攻撃前へ|企業9社と新規事業
サイバー防御は、警告を増やせば強くなるのか。
攻撃される前に、何を直せばよいのか。
結論は、本当に危ない経路を絞り、修正まで動かすことです。企業9事例から、先制防御の構造と事業機会を読み解きます。
この記事の結論
サイバーセキュリティの重心は、検知後の対応から攻撃前の検証へ広がっています。
- ASM、BAS、CTEMの違いを、顧客の仕事で分けます。
- 国内外9社の取り組みを、先制防御の5層で解説します。
- 4つの参入ルートと、安全・責任・採算の懸念を示します。
目次
サイバーセキュリティは「攻撃後」から「攻撃前」へ
これまでのサイバーセキュリティは、侵入を防ぎ、異常を検知し、被害が起きたら対応する考え方が中心でした。もちろん、この流れは今後も必要です。しかし、クラウド、SaaS、委託先、生成AIが増えたことで、守る対象は社内ネットワークの外まで広がりました。
攻撃者は、企業が把握していないサーバー、更新されていない機器、弱い認証、設定ミスを自動で探します。守る側が問題に気づいたときには、すでに侵入経路が試されていることもあります。そのため、攻撃者より先に弱点を見つけ、実際に悪用できるかを確かめ、直す動きが重要です。
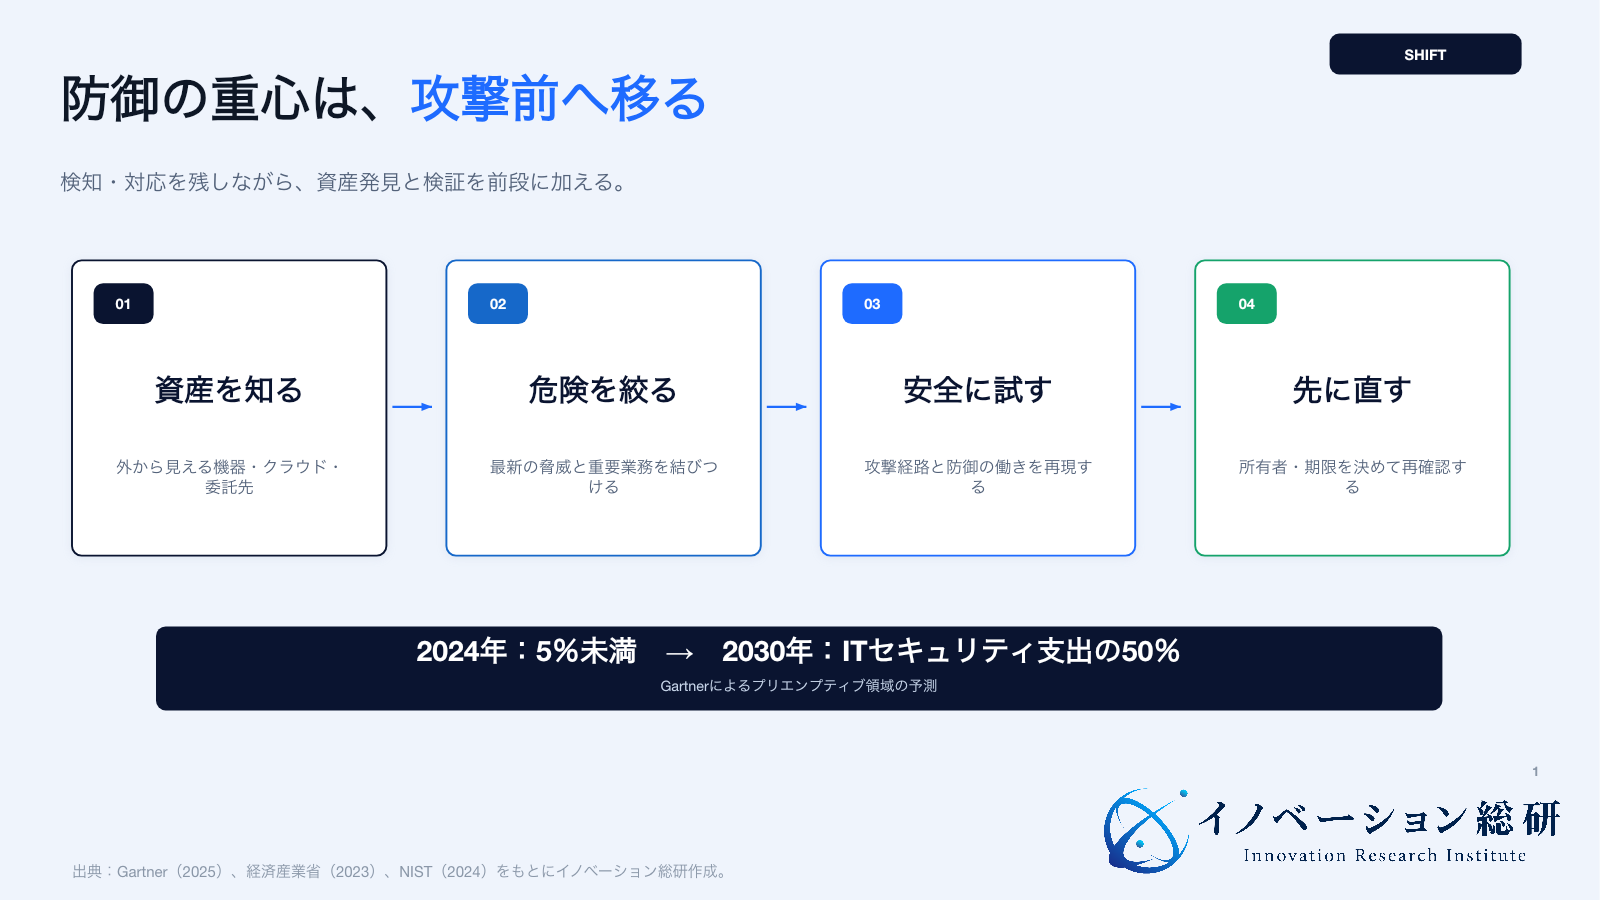
Gartnerの2025年発表は、プリエンプティブ、つまり先制型のサイバーセキュリティがITセキュリティ支出に占める割合について、2024年の5%未満から2030年には50%へ高まると予測しました。これは将来を保証する数字ではありませんが、大手調査会社が防御の重心移動を明確に示した点は重要です。
この記事の結論は、次の競争は、警告を増やすことではなく、攻撃される前に「本当に危ない弱点」を絞り、修正まで動かせるかで決まるということです。主要企業9社の取り組みを見ながら、新規事業の機会と懸念を整理します。
プリエンプティブ・サイバーセキュリティとは何か
プリエンプティブ・サイバーセキュリティとは、攻撃が成功する前に、攻撃対象と弱点を見つけ、悪用の可能性を確かめ、対策を進める考え方です。日本語では「先制型」「予防型」と表現できます。
ただし、未来の攻撃を完全に予言する技術ではありません。現時点で外から見える資産、最新の攻撃情報、実際に通る攻撃経路、使っている防御製品の働きを継続的に調べます。その結果から、次に狙われやすい場所へ先に手を打つ考え方です。
従来の脆弱性診断が「弱点の一覧」を作る仕事だとすれば、先制防御は「どの弱点が重要な業務までつながるか」「いまの防御で止められるか」「誰がいつ直すか」まで扱います。
| 比較 | 従来型の中心 | 先制型の中心 |
|---|---|---|
| 起点 | アラート、事故、定期診断 | 攻撃対象、脅威、攻撃経路 |
| 時間 | 発見後に対応 | 攻撃前に継続して確認 |
| 成果物 | 脆弱性や警告の一覧 | 悪用できる弱点と修正順 |
| 主な指標 | 検知数、対応時間 | 攻撃可能な経路、修正率、再発率 |
| 人の役割 | 調査と処理を広く担う | 範囲、優先順位、承認、責任を担う |
「自動で攻撃する」という表現だけを見ると危険に感じます。実務では、対象、時間、手法、停止条件を決めたうえで、安全な検証を行います。許可のない対象は、先制防御の対象外です。
ASM・BAS・CTEMの違いをひと目で整理
先制防御には、多くの略語があります。すべてを一つの製品名だと考えると分かりにくくなります。答える質問の違いで整理すると理解しやすいでしょう。
| 用語 | 日本語での意味 | 答える質問 | 主な成果 |
|---|---|---|---|
| ASM/EASM | 外部攻撃面の管理 | 外から何が見えているか | 未把握資産、公開設定、弱点候補 |
| 脅威インテリジェンス | 攻撃情報の収集・分析 | 誰が何を狙っているか | 攻撃手口、悪用情報、優先対象 |
| BAS | 攻撃と侵害の模擬検証 | 防御製品は攻撃を止めるか | 検知漏れ、設定差、改善案 |
| 自動ペネトレーションテスト | 攻撃経路の自動検証 | 弱点をつないで侵入できるか | 再現可能な侵入経路、修正確認 |
| CTEM | 継続的な脅威露出管理 | 何を直し、改善をどう回すか | 範囲、優先順位、検証、修正の循環 |
経済産業省のASM導入ガイダンスは、ASMを、インターネットからアクセスできるIT資産を発見し、リスクを継続して検出・評価する一連のプロセスと説明しています。管理部門が知らない機器や意図しない設定を、攻撃者の視点で見つけられる点が特徴です。
一方、ASMで見つけた情報だけでは、実際に悪用できるかは確定しません。経済産業省も、資産情報や脆弱性情報には不確実性があり、他の脆弱性管理や担当部門との連携が必要だと注意を促しています。ASMで見つけ、BASや自動テストで確かめ、CTEMで修正まで回す。このつながりが重要です。
政策とAIがサイバーセキュリティ市場を動かす
先制防御への移行は、製品の流行だけで起きているわけではありません。経営責任、サプライチェーン、AIによる攻撃速度の三つが重なっています。
NIST Cybersecurity Framework 2.0は、従来の「特定・防御・検知・対応・復旧」に「統治」を加えました。サイバーリスクを情報システム部門だけの問題ではなく、財務や評判と並ぶ企業リスクとして扱う考え方です。
米国では、SECの開示ルールにより、上場企業は重要なサイバー事故に加え、リスク管理、戦略、経営陣と取締役会の関与を開示します。日本でも、経済産業省がASMを含む資産把握や、サプライチェーン全体の対策を促しています。
もう一つの変化がAIです。攻撃側は、偵察、文章作成、コード生成を速められます。防御側も、膨大な資産や警告を整理し、攻撃経路を試し、修正案を作るためにAIを使います。ただし、AIが出した「もっともらしい弱点」への過信は禁物です。再現できる証拠、範囲の制御、人の承認が必要です。
つまり、規制対応のために書類を増やすだけでは足りません。経営が守る業務を決め、現場が資産を把握し、専門家が検証し、修正結果を経営へ戻す流れが必要です。先制防御は、新しい検査ツールというより、セキュリティ投資を事業リスクの低下へ結びつける運用です。
先制防御の業界構造は5層で見る
サイバーセキュリティ市場は製品名が多く、同じ機能が別の言葉で売られます。新規事業を考えるときは、顧客の仕事を5層に分けると位置が見えます。
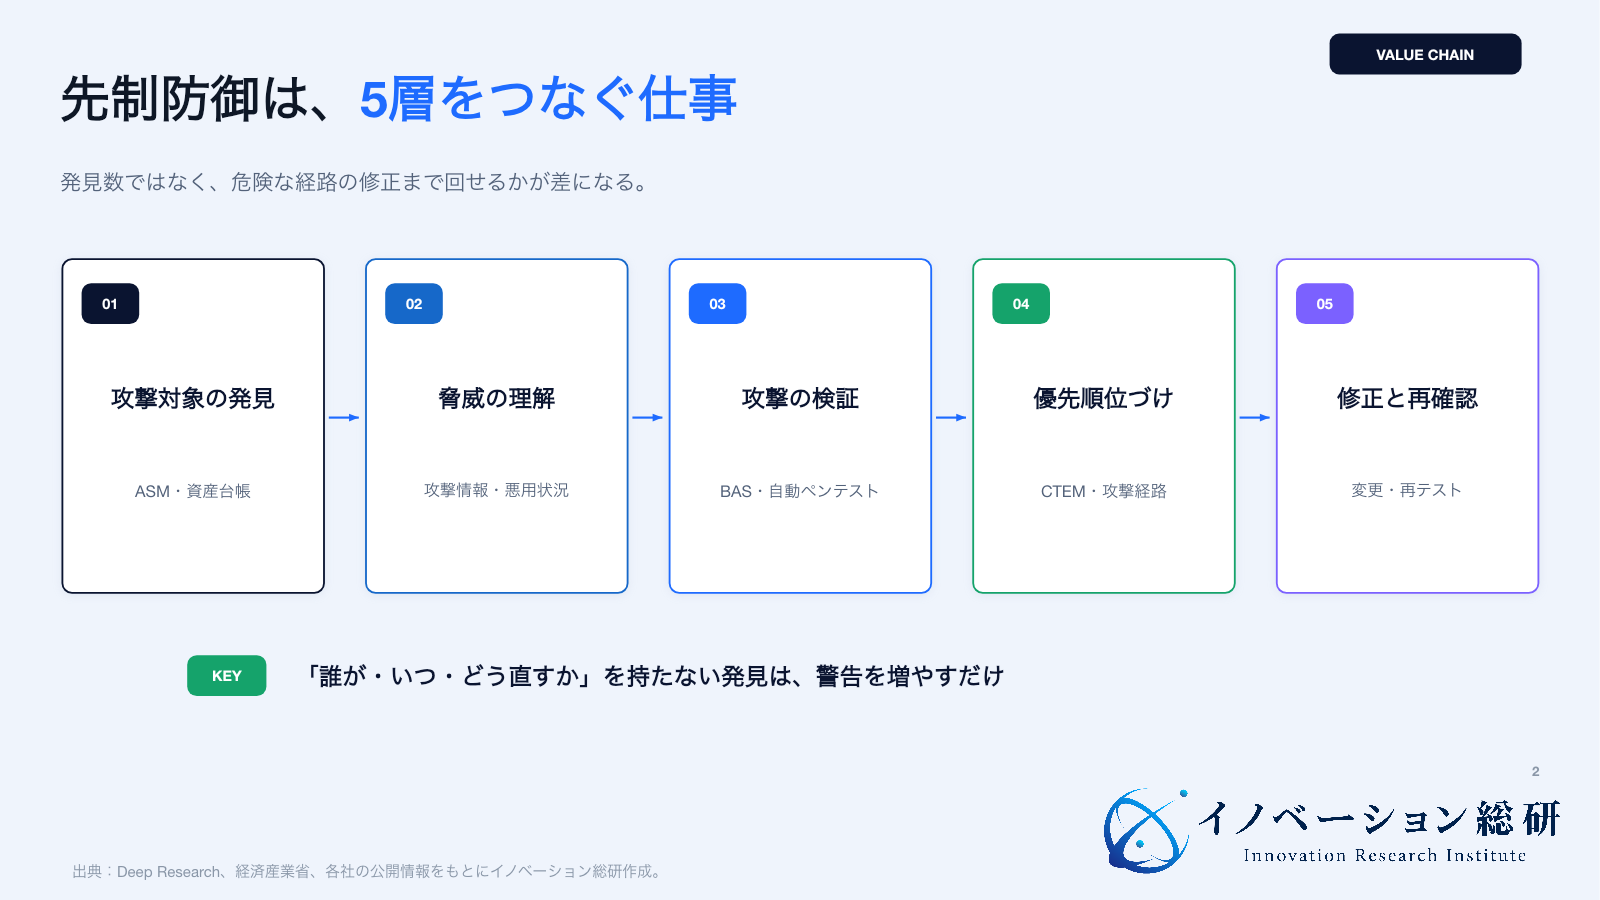
| 層 | 顧客の仕事 | 代表的な機能 | 価値が残る条件 |
|---|---|---|---|
| 1. 攻撃対象の発見 | 自社と委託先の外部公開資産を知る | ASM、資産台帳、変更監視 | 所有者まで特定できる |
| 2. 脅威の理解 | 自社に関係する攻撃を選ぶ | 脅威情報、ダークウェブ監視 | 業界・地域・技術へ絞れる |
| 3. 攻撃の検証 | 防御と侵入経路を安全に試す | BAS、自動ペンテスト | 再現でき、業務を止めない |
| 4. 優先順位づけ | 直すべき弱点を決める | CTEM、攻撃経路分析 | 重要業務と結びつく |
| 5. 修正と再確認 | 対策を実行し、直ったか確かめる | 自動修正、チケット連携、再テスト | 担当者と期限まで動かせる |
5層の価値は、最後の修正と再確認から逆算して初めて生まれます。どこか一つの製品を買うことではなく、層をまたぐ責任をつなぐことが先制防御です。
大手ベンダーは、複数の層を一つの画面へ集めています。スタートアップは、自動攻撃検証やAI固有の安全性など、一つの難しい仕事を深く掘ります。国内のサービス会社には、海外製品と顧客の現場をつなぎ、運用、説明、復旧まで担える余地もあるでしょう。
重要なのは、発見数を競わないことです。資産や弱点を大量に見つけても、所有者が分からず、修正されなければリスクは下がりません。5層のうち、どこで「修正が進まない理由」を解くかが事業の差になります。
顧客が購入する単位も変わります。従来は、診断を一回、監視を一年という契約が一般的でした。先制防御では、攻撃対象が変わるたびに再発見し、新しい攻撃手口が出るたびに再検証します。そのため、単発の作業費より、対象範囲と改善サイクルに応じた継続契約へ移りやすくなります。
ただし、継続契約であれば利益が残るとは限りません。毎回異なる担当者へ確認し、手作業で資産を整理し、個別の報告書を作ると、売上と同じ速さで人件費が増えます。対象業界、資産の種類、報告形式、修正の流れを標準化できるかが、採算を左右する要素です。
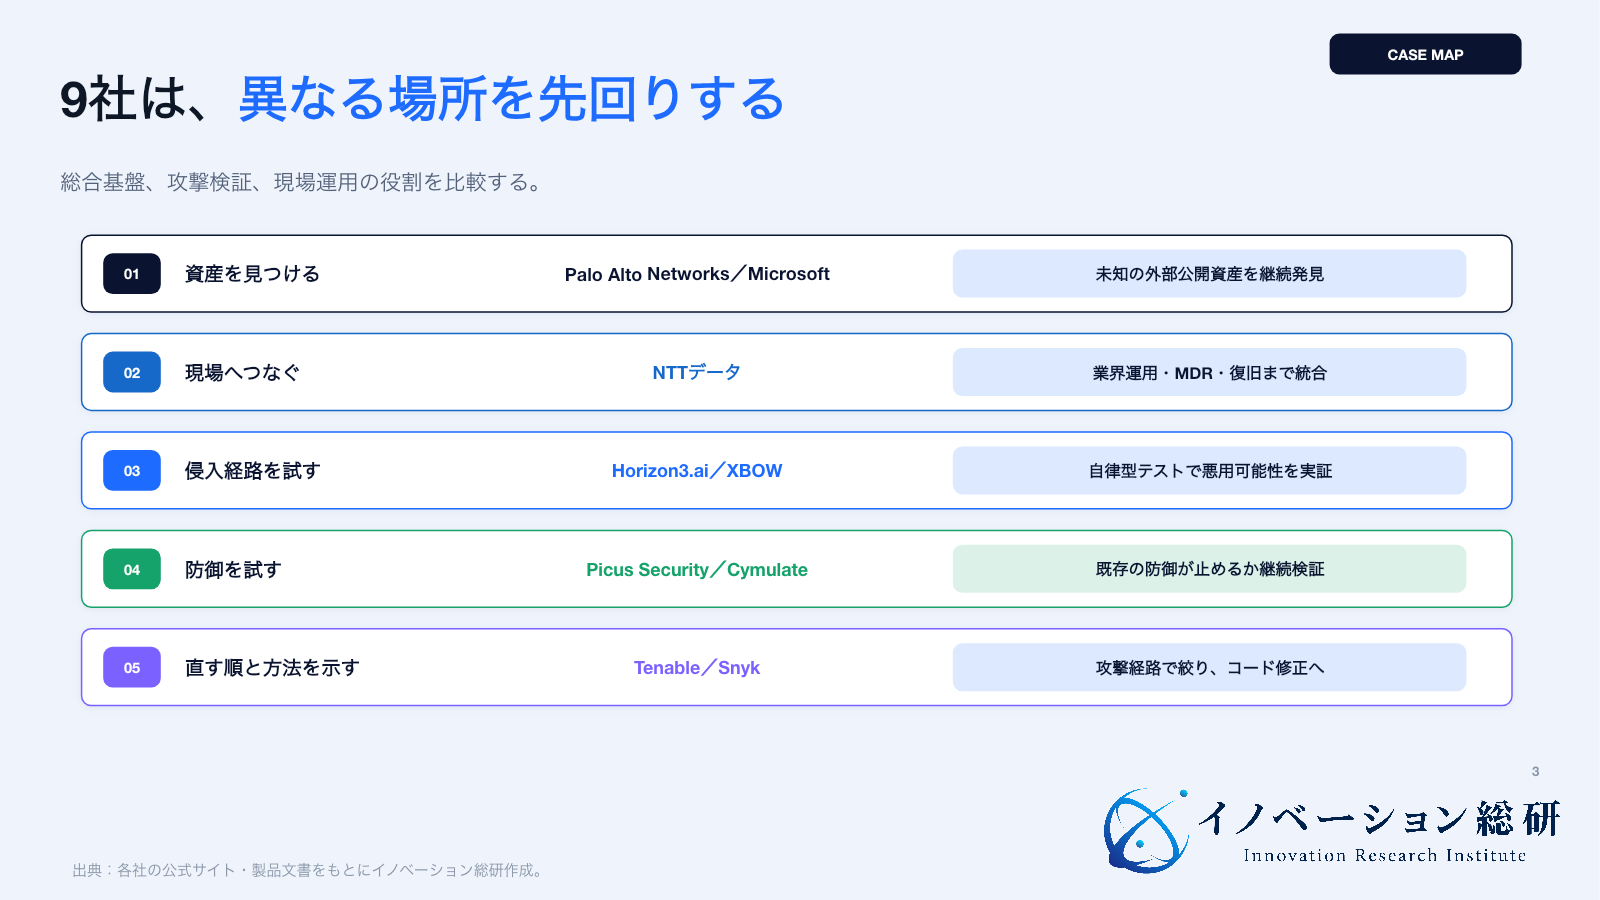
サイバーセキュリティ企業9社は何を先回りしているか
ここからは、国内外9社の取り組みを具体的に見ます。会社の規模や機能は違いますが、攻撃前に何を見つけ、どこまで行動へつなげるかを比較します。
| 企業・サービス | 主な層 | 取り組み | 実装段階 |
|---|---|---|---|
| Palo Alto Networks/Cortex Xpanse | 資産発見・修正 | 外部公開資産を継続発見し、自動対応へつなぐ | 商用運用 |
| Microsoft/Defender EASM | 資産発見 | 外部から見える資産を探索・地図化する | 商用運用 |
| NTTデータ | 統合運用 | ASM、脅威情報、MDR、復旧を業界別に束ねる | 商用運用 |
| Horizon3.ai/NodeZero | 攻撃検証 | 自律型テストで侵入経路を見つけ、修正後に再確認する | 商用運用 |
| XBOW | 攻撃検証 | AIがWebアプリを探索・攻撃検証し、証拠を残す | 商用運用 |
| Picus Security | 防御検証 | 実際の攻撃手口で防御製品と露出を継続検証する | 商用運用 |
| Cymulate | 防御検証・改善 | BAS、露出検証、修正案を一つの循環にする | 商用運用 |
| Tenable/Tenable One | 優先順位 | 資産、脆弱性、ID、クラウドを統合して攻撃経路を絞る | 商用運用 |
| Snyk | 修正 | 開発中のコードと設定を検査し、修正案を作る | 商用運用 |
9社は同じ市場に見えても、顧客の異なる仕事を担います。自社に必要な層を決めてから比較すると、機能の重複や空白が見えます。
Palo Alto Networksは、知らない資産を外から見つけて直す
Cortex Xpanseは、インターネット全体を継続して調べ、企業に関係する外部公開資産を見つけます。クラウドや買収先のシステムなど、社内の台帳に載っていない資産も攻撃者と同じ外側から探します。
特徴は、見つけて警告するだけでなく、自動化された対応手順までつなぐ点です。ASM単体ではなく、セキュリティ運用基盤の一部として攻撃対象を減らします。大企業向けでは、資産発見の精度に加え、部門や子会社へ修正を依頼できる統合力が競争力になります。
Microsoftは、既存のクラウド基盤へ外部攻撃面を組み込む
Microsoft Defender External Attack Surface Managementは、企業のオンライン資産を継続して発見し、外から見える攻撃面を地図化します。未知の資産を見つけ、リスクの優先順位をつけ、既存のMicrosoftセキュリティ製品と連携できます。
顧客にとっては、新しい点製品を増やすより、すでに使うクラウドやIDの管理へ組み込める利点があります。一方、Microsoft以外の環境を含む全体像や、現場の修正責任まで設計できるかは導入側の課題です。
NTTデータは、製品ではなく業界の運用全体を束ねる
NTTデータは、戦略、脅威情報、MDR、復旧までを一体で提供しています。金融向けの共同利用型サービスでは、CISO支援、ASMによる攻撃対象の可視化、第三者リスク管理、監視・対応を組み合わせています。
ここでの価値は、海外製ツールの再販売だけではありません。金融などの規制、共同利用、報告、復旧を含む運用へ変えることです。日本企業の新規参入では、業界知識と顧客接点を持ち、複数製品を成果へつなぐ役割が有力です。
Horizon3.aiは、侵入できる経路だけを自動で確かめる
NodeZeroは、自律型のペネトレーションテストを実行します。既知の脆弱性だけでなく、弱い認証、設定ミス、権限などをつなぎ、実際に進める攻撃経路を安全に検証します。
修正方法を示し、修正後に再テストできる点も重要です。年に一度の診断を、繰り返し確認する運用へ変えます。ただし、本番環境でテストする場合は、対象範囲、停止条件、権限、証拠の扱いを顧客と厳密に決める必要があります。
XBOWは、Webアプリの攻撃検証をAIで速める
XBOWは、AIエージェントを使い、Webアプリの探索、攻撃方法の作成、検証、報告を自動化します。同社自身も、LLMだけでは誤りや暴走の危険があり、行動を制限し、一つずつ検証し、監査できる仕組みが必要だと説明しています。
学ぶべき点は、AIの賢さを売るだけでは不十分なことです。顧客が修正に使える再現手順、証拠、範囲制御が商品になります。AIエージェントの記事で説明したように、自律性と権限は分けて設計する必要があります。
Picus Securityは、防御製品が本当に止めるかを検証する
Picus Security Validation Platformは、実際の攻撃手口を安全に再現し、EDR、SIEM、ファイアウォールなどが止め、検知し、記録できるかを調べます。脆弱性の有無だけでなく、現在の防御が働くかを証拠で示します。
同じ製品を導入していても、設定や更新状態で結果は変わります。そのため、購入時の比較より、運用中の継続検証に価値があります。結果に応じた設定変更と再テストまで回せることが、単なる診断との大きな差です。
Cymulateは、脅威情報から防御の改善までを一つにする
Cymulateは、BAS、露出検証、修正案を一つの基盤で扱います。最新の攻撃手口を試し、どの防御が働かなかったかを示し、改善後に再確認します。
同社は、継続的な検証をセキュリティ運用や検知ルールの改善へつなげています。ツールを増やすのではなく、既存の防御製品から成果を引き出す考え方です。顧客が「どの製品を買うか」より「今の構成で何が止まるか」を知りたい場面で価値が出ます。
Tenableは、散らばった弱点を攻撃経路で優先づける
Tenable Oneは、脆弱性、外部攻撃面、ID、クラウドなどの情報を集め、攻撃経路と事業への影響から優先順位をつけます。すべての弱点を同じ重さで直すのではなく、重要資産へ届く経路を先に減らします。
この層では、単独の検査精度より、異なる製品のデータをつなぐ力が重要です。一方で、統合画面が増えただけでは修正は進みません。現場の担当者、期限、例外承認まで運用へ落とす必要があります。
Snykは、開発中のコードで弱点を直す
Snyk Codeは、開発中のコードを検査し、AIで複数の修正案を作ります。同社の説明では、提案をコード解析エンジンで確認し、弱点ごとに小さな変更へ絞ります。
本番環境で見つけてから直すより、開発者が作業している場所で修正できれば、時間と調整を減らせます。ただし、自動生成された修正にも人の確認とテストが必要です。先制防御の終点は、報告書ではなく、安全な変更が反映されることです。
9事例から見えた先制防御ビジネスの勝ち筋
9社の取り組みを並べると、共通点が見えます。優れた製品は、見つける範囲を広げるだけでなく、危険なものを絞り、修正し、直ったことを確かめます。
| 成功条件 | 具体的な設計 | 失敗しやすい状態 |
|---|---|---|
| 攻撃者の視点 | 社外から見える資産や経路を調べる | 社内台帳だけを信じる |
| 実証できる判断 | 悪用可能性と防御の働きを再現する | AIの推測や点数だけを出す |
| 業務との接続 | 重要業務と資産を結びつける | CVEの件数だけで並べる |
| 修正の動線 | 所有者、期限、承認、再確認を持つ | チケットを発行して終わる |
| 安全と監査 | 対象、権限、停止条件、証拠を残す | 自動化の速さだけを売る |
最大のボトルネックは、弱点を見つける技術ではなく、修正を動かす組織です。セキュリティ部門が正しい指摘をしても、事業部門や委託先に所有者がいなければ残り続けます。
そのため、新規事業では「検出数」より、危険な経路の削減数、修正までの日数、再発率を価値指標にします。診断レポートの納品から、改善結果への責任へ踏み込める企業が選ばれやすくなります。
導入時の比較でも、機能表だけでは差が見えません。同じ対象を複数の手法で調べ、未把握資産の所有者を特定できるか、重大と判定した根拠を再現できるか、修正後に結果が消えるかを確かめます。画面の見やすさより、顧客の実際の運用で一周できるかが評価の中心です。
また、総合型と特化型は優劣ではなく役割が違います。総合型は、資産や製品が多い大企業で全体をそろえやすい一方、個別業務への調整が必要です。特化型は、Webアプリや自動攻撃検証で深い機能を持ちますが、全社の優先順位や修正会議は別に用意します。
NEXT STEP
次のステップ
検出数ではなく、危険な経路を減らす。
顧客業務、自社技術、提携先、責任分界を棚卸しし、先制防御で担える一つの役割を具体化します。
サイバーセキュリティで狙える4つの新規事業
巨大プラットフォームと同じ機能を一から作る必要はありません。国内企業には、顧客の業界、現場、委託先、開発工程を理解し、海外製品と修正をつなぐ機会があります。
| 参入方法 | 顧客 | 提供価値 | 収益モデル | 主な提携先 | 最初に確かめること |
|---|---|---|---|---|---|
| 中堅企業向けマネージドCTEM | 専任人材が少ない中堅企業 | ASM、検証、優先順位、修正管理を代行 | 月額+初期診断 | ASM、BAS、MSSP、保険 | 担当者の修正時間を減らせるか |
| サプライチェーン露出管理 | 大企業と取引先 | 子会社・委託先の公開資産を共通基準で管理 | 拠点・社数課金 | 元請、業界団体、保険 | 取引先が改善へ参加できるか |
| AIアプリの継続攻撃検証 | AIサービス提供企業 | プロンプト、権限、外部ツール連携を検証 | 検証料+継続契約 | AI開発、法務、クラウド | 再現可能な証拠を安全に出せるか |
| 修正実行付きセキュリティ運用 | 開発・クラウド運用企業 | 指摘をコード・設定変更までつなぐ | 月額+成果連動 | SAST、CNAPP、SI、開発会社 | 修正後のリスク減少を測れるか |
参入先は、市場の大きさではなく、自社が修正を動かせる場所から選びます。技術が足りない部分は提携し、顧客業務への理解を自社の強みにします。
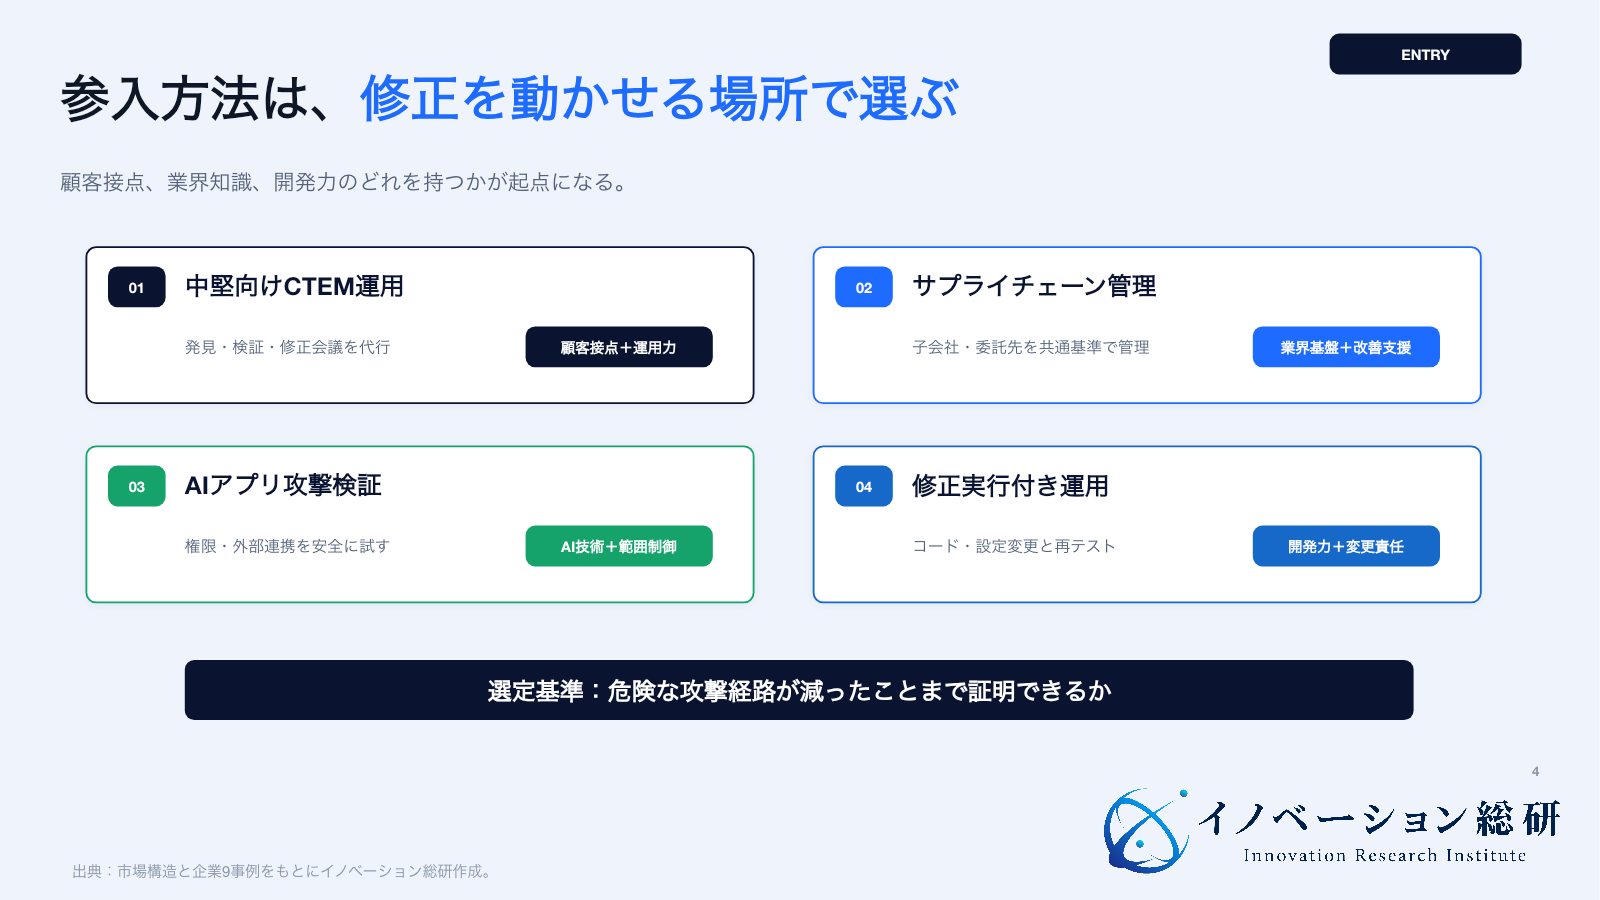
一つ目は、中堅企業向けのマネージドCTEMです。海外製品を販売するだけでなく、毎月の対象確認、検証、修正会議、再テストまで運用します。顧客が買うのは画面ではなく、危険な経路が減る状態です。
二つ目は、サプライチェーンの露出管理です。大企業は自社だけでなく、子会社や委託先の弱点から影響を受けます。一律の監査票を送るのではなく、外から見える事実と改善支援を組み合わせます。
三つ目は、AIアプリの継続攻撃検証です。生成AIやAIエージェントでは、プロンプトからの指示、外部ツールの権限、機密情報への接続が新しい攻撃面になります。既存のWeb診断に、AIの振る舞いと権限の検証を加えます。
四つ目は、修正実行付きの運用です。指摘を開発チケットへ送るだけでなく、コードやクラウド設定の修正案を作り、承認後に反映し、再検証します。ここでは、開発現場の理解と変更責任が参入障壁になります。
収益モデルは、対象数だけで決めない方がよいでしょう。ドメインやIPアドレスだけで課金すると、顧客は調査範囲を狭めたくなります。重要業務、子会社、アプリケーションなど、顧客が守りたい単位を基本にし、修正支援や再テストを追加します。
成果連動を取り入れる場合も、事故が起きなかったことを成果にするのは難しい問題です。攻撃可能な経路の削減、重大な外部公開資産の所有者特定、修正までの日数、同じ原因の再発率など、提供者と顧客が共同で変えられる指標を使います。
参入前に解くべき安全・責任・採算の懸念
先制防御は、攻撃者と同じ技術を安全に使う事業です。技術力が高いだけでは成立しません。顧客の環境を止めない仕組みと、問題が起きたときの責任を先に決めます。
| 懸念 | 起きること | 予防策 | 最終責任 |
|---|---|---|---|
| 許可と対象範囲 | 他社資産や対象外へ試行が及ぶ | 書面許可、資産一覧、範囲制御 | サービス提供者と顧客 |
| 本番への影響 | 負荷や操作で業務が止まる | 安全な手法、時間帯、停止機能 | サービス提供者 |
| 誤判定 | AIが存在しない弱点を示す | 再現手順、証拠、人の確認 | 判定を提供する事業者 |
| 機密情報 | 認証情報や顧客データへ触れる | 最小権限、隔離、暗号化、消去 | データ管理者 |
| 修正時の障害 | 自動変更が別の機能を壊す | 承認、テスト、ロールバック | 変更を承認する事業者 |
| 責任分界 | 事故時に誰が説明するか曖昧 | 契約、ログ、保険、連絡手順 | 契約当事者 |
| 採算 | 個別対応が増えて利益が残らない | 対象業界と標準手順を絞る | 参入企業 |
とくに、自動ペネトレーションテストは、許可の範囲が商品品質の一部です。顧客から「自社のもの」と聞いたドメインでも、実際には委託先が管理している場合があります。所有関係を確認し、実行直前にも対象を固定します。
AIの誤判定にも注意が必要です。自然な説明文が作れても、侵入できる証拠がなければ修正の優先順位には使えません。再現可能性、ログ、同じ条件での再テストを必須にします。
顧客企業の規程との整合も必要です。安全に設計した検証でも、社内規程が本番環境での攻撃操作を禁じている場合があります。法務、監査、情報システム、事業部門が同じ範囲を承認できるようにします。委託先やクラウド事業者の利用条件も、欠かせない確認事項です。
サイバー保険との連携は機会になりますが、保険に入れば技術上の責任がなくなるわけではありません。検証結果を保険料や補償へ使う場合は、評価方法の一貫性と説明可能性が必要です。サービス提供者、保険会社、顧客のどこが判定を持つかを曖昧にしないことが大切です。
先制防御への参入を4つに分けて考える
参入:顧客・業界知識・修正能力がある
一つの業務と改善指標へ絞ります。
提携:顧客接点はあるが攻撃検証力がない
専門ベンダーと組み、導入と修正を担います。
待機:安全性や採算を再現できない
同意を得た環境で証拠と工数を確かめます。
見送り:警告を増やすだけになる
修正責任を持てない場合は販売・紹介に留めます。
自社は参入・提携・待機・見送りのどれか
先制防御は成長が見込まれますが、すべての企業が製品開発へ参入すべきではありません。自社の強みと責任を照らして、四つに分けます。
| 判断 | 適する状態 | 次の行動 |
|---|---|---|
| 参入 | 特定業界の顧客、運用データ、修正能力がある | 一つの業務と成果指標へ絞る |
| 提携 | 顧客接点はあるが、攻撃検証の技術がない | 製品会社、専門会社、保険と組む |
| 待機 | 需要はあるが、安全性と採算を証明できない | 管理された環境で検証し、責任を定める |
| 見送り | 警告を増やすだけで、修正責任を持てない | 既存サービスの販売・紹介に留める |
参入に向くのは、セキュリティ製品を作れる会社だけではありません。工場、医療、金融、建設など特定業界のシステムと責任分担を理解する会社にも機会があります。ただし、顧客データを継続して預かり、重大な判断を扱う覚悟が必要です。
反対に、流行語や市場成長だけが理由なら見送ります。発見した問題を修正できる人へ渡せない、テストを安全に止められない、証拠を監査できない場合は、顧客のリスクを増やします。
提携を選ぶ場合は、単なる紹介契約で終わらせません。海外ベンダーが製品と更新を担い、自社が顧客業務、導入、修正会議を担うなど、価値の境界を明確にします。顧客データを誰が保持し、障害時に誰が一次対応し、契約終了後に何が残るかまで決めることが不可欠です。
待機は、何もしない判断ではありません。自社や同意を得た検証環境で、安全に止められるか、同じ結果を再現できるか、修正工数を減らせるかを確認します。基準を満たさなければ見送ると決めておくことで、技術への期待だけで事業を続けることを防げるでしょう。
サイバーセキュリティの専門家を選ぶ5つの基準
詳しい人を探すときは、保有資格や製品名だけで判断しないことが大切です。自社の事業と現場へ落とせるかを確認します。
- 資産発見、攻撃検証、修正の違いを説明できる
- 製品の機能ではなく、重要業務への影響から優先順位を作れる
- 計画中の機能と、顧客環境で確認済みの実績を分けて話せる
- 対象範囲、停止条件、証拠、責任分界を契約前に決められる
- 参入だけでなく、提携、待機、見送りも提案できる
イノベーション総研では、技術の新しさだけでなく、市場、競争、顧客課題、自社資産、提携先、リスクを一つの判断にまとめます。技術起点の新規事業支援では、研究・技術テーマを事業機会へ変える検討を支援しています。
サイバーセキュリティに関するよくある質問
ここまでの内容から、導入や事業化を検討するときに出やすい質問をまとめます。用語だけでなく、実務での使い分けを簡潔に答えます。
まとめ|先回りの価値は、弱点の発見より修正にある
サイバーセキュリティの重心は、攻撃後の検知と対応だけでなく、攻撃前の資産発見、検証、優先順位づけ、修正へ移っています。Gartnerの予測や各社の製品展開は、この流れを示しています。
ただし、AIで自動化すれば安全になるわけではありません。範囲を制御し、事実を再現し、重要業務へ結びつけ、人が修正を承認する必要があります。
新規事業の機会は、巨大な総合製品と正面から競うことではありません。特定業界や中堅企業の現場に入り、海外製品と組織の修正をつなぐことです。「何件見つけたか」ではなく、「危険な経路を何件なくしたか」まで責任を持てるかが、参入判断の軸になります。
参考文献
本文では、次の公的機関と各社の公式情報を使用しました。市場予測、定義、制度、製品の提供内容は、リンク先で確認できます。
- Gartner|Preemptive Cybersecurity Technologies Will Account for over 50% of IT Security Spending by 2030
- 経済産業省|ASM導入ガイダンス
- NIST|The NIST Cybersecurity Framework 2.0
- U.S. SEC|Cybersecurity Risk Management, Strategy, Governance, and Incident Disclosure
- Palo Alto Networks|Cortex Xpanse
- Microsoft Learn|Defender External Attack Surface Management
- NTTデータ|金融総合セキュリティサービス
- Horizon3.ai|NodeZero
- XBOW|AI for Pentesting
- Picus Security|Autonomous Exposure Validation Platform
- Cymulate|Cymulate Platform
- Tenable|Tenable One
- Snyk Docs|Fix code vulnerabilities automatically
CONTACT
お問い合わせ
先制防御を、売れる機能から続く事業へ。
市場、企業動向、自社資産、提携先、安全と責任を整理し、参入・提携・待機・見送りの条件へ落とします。


