
投稿日:2026.09.13 最終更新日:2026.09.30
耐量子暗号への移行で何が変わる?8事例と事業参入の考え方
耐量子暗号で、企業の何が変わるのか。
8事例から、移行と事業の入口を考えます。
耐量子暗号は、将来の高性能な量子コンピュータによる解読に備える暗号技術です。PQCとも呼ばれ、通常のコンピュータで利用できます。
すでに通信サービスへの導入が進む一方、企業内のシステムを一度に切り替えられるわけではありません。大切なのは、暗号の名前より、どこで使い、誰が更新できるかを把握することです。
この記事では、IBMやAWS、NTTデータなどが関わる8事例を整理します。提供中の製品と実証、今後の計画を分け、利用企業に残る作業を読み解きます。
そのうえで、現状調査、移行支援、製品への組み込みという事業の入口を比較します。技術を理解したい人にも、参入や提携を考える人にも、次に確認する相手と条件がわかる記事を目指します。
この記事の結論
暗号の方式だけでなく、使う場所と更新を担う相手を確認します。
- 国内外8事例を、提供中・実証・今後の計画に分けて紹介
- 通信の鍵共有、電子署名、鍵の管理の違いを平易に解説
- 現状調査、移行支援、製品への組み込みの参入条件を整理
目次
耐量子暗号とは?量子コンピュータで動かす暗号ではない
まず押さえたいのは、守る側が量子コンピュータを買う話ではないことです。耐量子暗号は、今あるコンピュータで使う新しい暗号方式です。
そして、将来、攻撃側が強力な量子コンピュータを使えるようになることに備えます。
通信相手との鍵の共有や本人確認には、公開してよい鍵と秘密にする鍵を使い分ける公開鍵暗号が使われています。代表的な方式にはRSAや楕円曲線暗号があります。
十分に大きく、誤りを抑えて動く量子コンピュータは、一部の公開鍵暗号を破る可能性があります。そこで耐量子暗号では、別の難しい数学の問題を使って、この攻撃への耐性を持たせます。
なお、一般に「耐量子計算機暗号」とも表記されます。NISTによる耐量子暗号の解説
ただし、暗号を破れる量子コンピュータの登場年が確定したわけではありません。そのため、「数年後にすべての暗号が破られる」と言い切るのは不適切です。
また、方式ごとに影響も違います。
一方、登場を待ってから考えればよいとも限りません。というのも、医療記録、設計情報、長期契約の秘密などには、長く守る必要がある情報があるからです。
しかも、現在の暗号化通信を保存し、将来解読する攻撃も想定されるためです。これは「今集めて、後で解く」という考え方です。NISTのPQC情報
例えば、新製品の設計情報を取引先へ送る場面を考えます。このとき、今日の通信を第三者に保存され、製品の価値が残る間に解読されれば、将来の事業へ影響しかねません。
なお、これは説明のための仮定であり、特定企業の被害事例ではありません。
ここから導けるのは、全社の一斉交換ではなく、保護期間と変更の難しさによる優先順位です。短期間で価値を失う情報と、長期保管する研究情報を同じ順番で扱う必要はありません。
暗号の更新だけで、社内のアクセス管理まで解決するわけではありません。利用者や端末の確認を含む全体の考え方は、ゼロトラストの導入と事業機会で整理しています。
イノベーション総研は、耐量子暗号の事業機会を「新しい方式の販売」だけでは捉えていません。むしろ、顧客が使う暗号を把握し、実際に交換できる状態へ整える仕事にも価値があると考えます。
暗号研究の成果と、企業の移行作業の間には、まだ多くの仕事があるからです。
量子暗号や従来の暗号とは、何が違うのか
言葉が似ているため、耐量子暗号と量子暗号は混同されがちです。しかし、選ぶ製品や必要な設備は異なります。
ここでは、事業判断に必要な違いだけを整理します。
量子暗号でよく扱われるQKDは、「量子鍵配送」のことです。これは、光などの量子の性質を使い、離れた相手と暗号鍵を共有します。
一方、耐量子暗号は数学的な計算の難しさを使い、通常の機器で実行します。QKDは専用の装置や通信経路を含む構成が必要になります。NISTによる量子暗号の解説
両者は必ずしも二者択一ではありません。実際、後で紹介するTOPPANなどの実証でも、認証には耐量子暗号を使い、通信には量子鍵配送を組み合わせています。
つまり、どの部分を何で守るのかが重要です。
また、「暗号化」と「電子署名」も分けましょう。このうち暗号化は、情報を第三者に読まれにくくするものです。
一方、電子署名は、誰が作成したかや、内容が改ざんされていないかを確認するために使います。
機器の更新プログラムを配布する場合、通信内容を隠すだけでなく、正しい発行元が作成したプログラムかも確かめます。通信の鍵共有と、更新プログラムの署名は別々に対応を確認します。
NISTは、米国の国立標準技術研究所です。同研究所が2024年8月に確定した代表的な三つの規格は、次の役割に分かれます。
ただし、記号をすべて覚える必要はありません。次の表は、鍵の共有と署名を混ぜないための表です。
| 規格・方式 | 主な役割 | 見分けるポイント |
|---|---|---|
| FIPS 203・ML-KEM | 通信などで使う秘密の鍵を共有する | 大量のデータ自体を直接暗号化する方式、と単純化しない |
| FIPS 204・ML-DSA | 電子署名を作成・確認する | 通信の鍵共有とは別の対応 |
| FIPS 205・SLH-DSA | 電子署名を作成・確認する | ML-DSAとは異なる数学的な構成を使う |
ML-KEMとML-DSAは格子に関する問題を、SLH-DSAはハッシュ関数を基礎とします。なお、格子暗号とは、規則的に並ぶ点の集合に関する難しい問題を使う暗号の系統です。
つまり、すべての耐量子暗号が格子暗号なのではありません。NISTによる最初の三つの確定規格の発表
製品を比較するときは、「PQC対応」という表示から一段掘り下げます。具体的には、どの規格を、どの機能に、どのバージョンで使うのかを確認してください。
というのも、標準化候補、確定した規格、製品への実装は、それぞれ違う段階だからです。
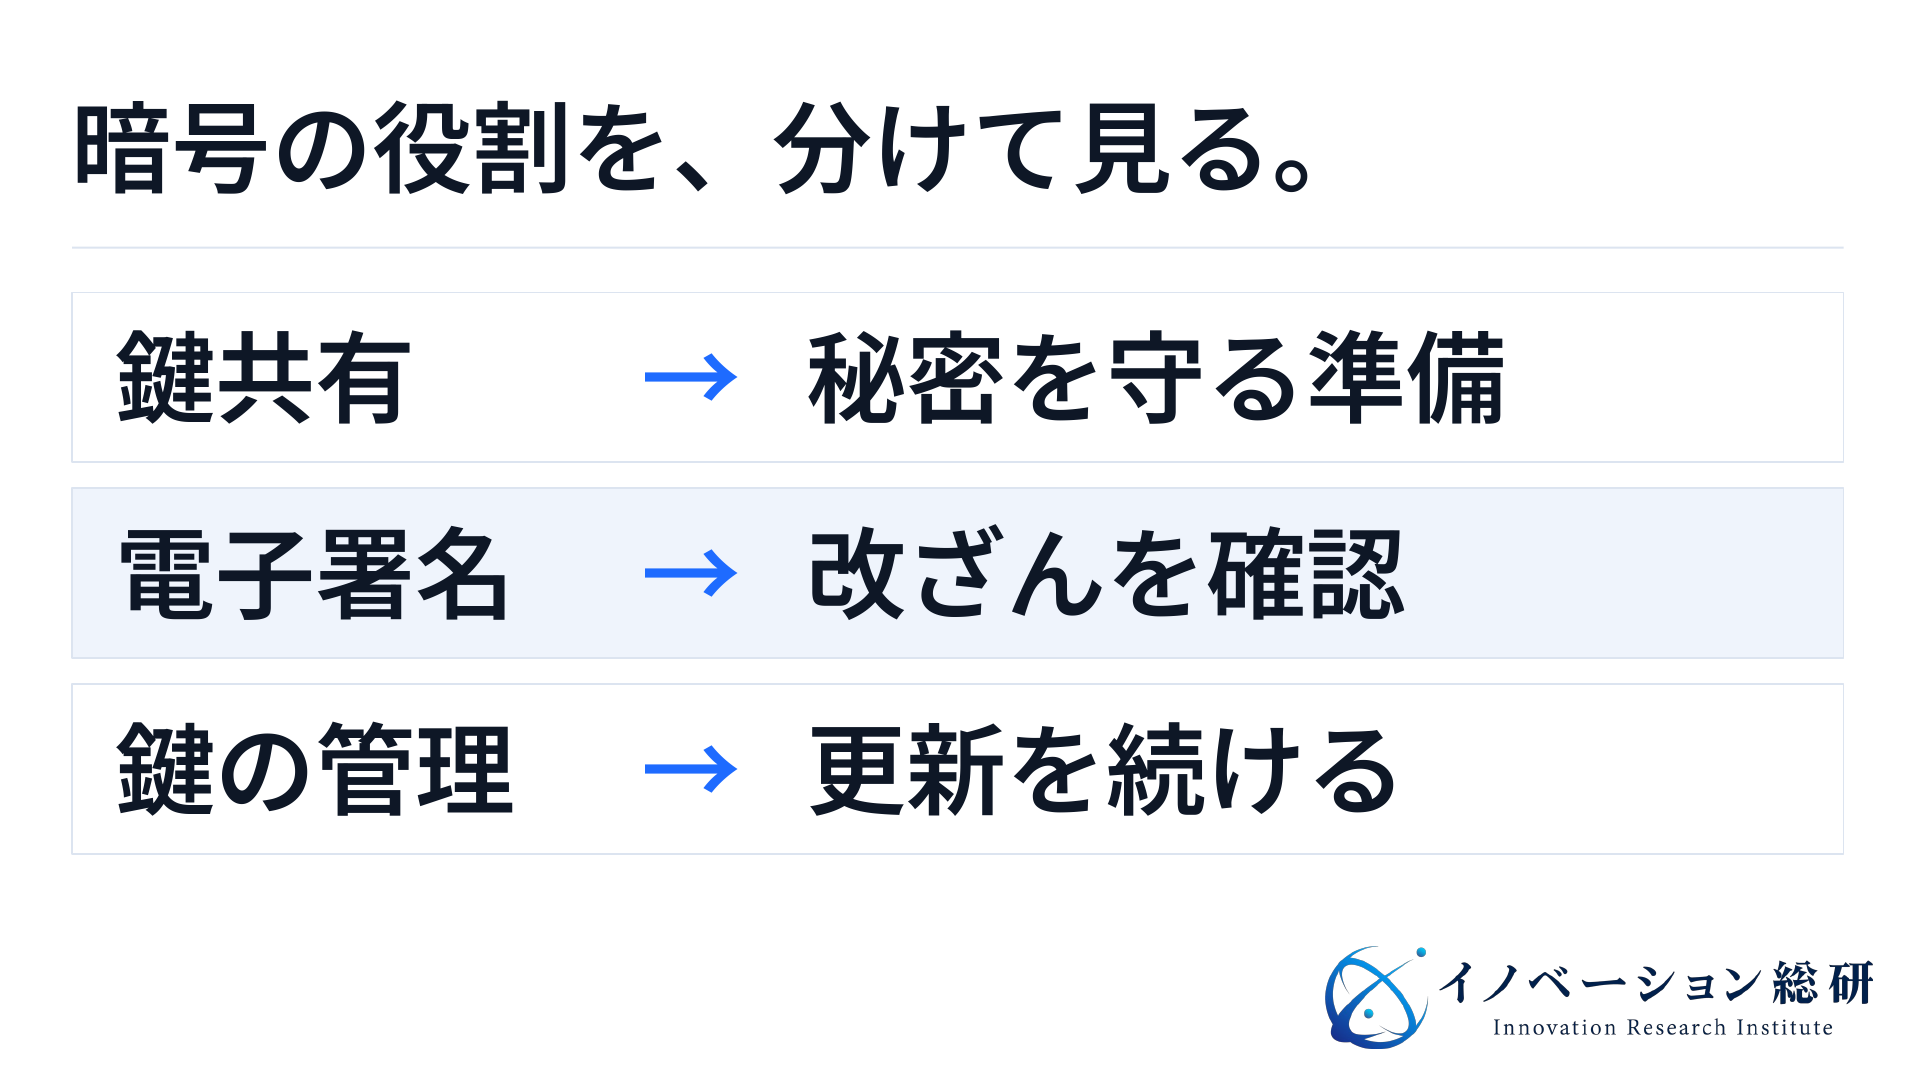
図の三つを一枚の「対応済み」のラベルでまとめないことが大切です。問い合わせ時には、守る対象と更新を担当する組織を、役割ごとに分けて聞きましょう。
耐量子暗号を事業にする国内外8事例
役割の違いがわかると、各社の取り組みも読みやすくなります。ここでは、通信への組み込み、暗号の管理、機器向け部品、移行支援を選びました。
共同事業は参加社数で水増しせず、一つの事例として数えています。
次の表は規模や技術力の順位ではありません。自社が顧客として使うのか、提携相手として検討するのかを考える入口です。
| 主な企業・共同プロジェクト | 提供するもの・取り組み | 確認できる段階 | 読みどころ |
|---|---|---|---|
| IBM | Guardium Cryptography Manager | 製品提供 | 暗号の所在と更新管理 |
| SandboxAQ・ソフトバンク | AQtive Guardを使った暗号の調査 | 製品提供・検証事例 | 今の弱点を見つける価値 |
| PQShield | 組み込み機器向け暗号ライブラリ | 製品提供 | 小さな機器への実装 |
| Cloudflare | 通信区間への耐量子暗号の組み込み | サービスで展開 | 対応した区間の確認 |
| AWS | クラウド通信・署名機能の対応 | サービスで段階展開 | 利用企業にも残る設定 |
| NTTデータ | OpenCanvasの国産鍵管理サービス | 試用提供・正式提供予定 | 鍵の管理主体と場所 |
| TOPPAN・NICT・ISARA | 認証局の段階移行 | 実証 | 古い環境との共存 |
| QuSecure・Accenture | QuProtectと通信経路の移行 | 製品提供・通信実証 | 暗号を交換する仕組み |
製品があることと、すべての顧客環境で移行できることは別です。以下では実際の取り組みと、提携や導入時に追加で聞くことを整理します。
IBM:暗号がどこにあるかを、運用につながる情報へ変える
IBMのGuardium Cryptography Managerは、暗号に関わる情報をまとめて管理する製品です。具体的には、鍵や証明書、関連するシステムを見つけ、依存関係や所有者、使われ方を整理します。
さらに、リスク評価や、鍵・証明書の更新管理も扱います。IBMの製品説明
例えば、証明書の一覧だけがあっても、その証明書を使う業務や担当部門がわからなければ、更新を進めにくくなります。同社の取り組みは、暗号を単なる技術設定ではなく、管理する対象として捉える例です。
この事例から考えられる参入余地は、検出ツールの販売だけではありません。顧客のシステム台帳と結果を結び、更新を依頼する先まで整理する支援です。
ただし、対応する検出元や対象言語には条件があります。導入を検討する際は、調べられない範囲も聞く必要があります。
SandboxAQ・ソフトバンク:将来の量子対策が、現在の弱点も見つける
SandboxAQは、暗号の管理基盤AQtive Guardを提供しています。同社の2024年4月の発表では、ソフトバンクの先端研究部門による検証と導入を紹介しました。
その際、検証の一環で自治体のネットワークを調べ、推奨されない暗号方式や、更新が必要な証明書などを検出したと説明しています。SandboxAQの事例発表
これは、将来の量子コンピュータだけを理由に予算を求めなくてもよいことを示唆します。現状調査を通じて、いま修正すべき設定も見つかるためです。
ただし、この結果は同社による公表です。すべての自治体や企業で、同じ問題が見つかるという意味ではありません。
事業化を考えるなら、「調査をして何件見つけるか」より、誰が直し、修正をどう確認するかまで設計します。というのも、検出結果を大量に渡すだけでは、顧客の仕事が増えることもあるからです。
つまり、検出と改善をつなぐ力が問われます。
PQShield:小さな機器にも、暗号を組み込めるようにする
通信機器や産業機器では、使えるメモリや処理能力に制約があります。そこで、PQShieldのPQMicroLib-Coreは、そうした組み込み機器向けの暗号ライブラリです。
同製品はML-KEMやML-DSAなどに対応し、メモリ使用量や処理性能、物理的な攻撃への対策を調整できるとしています。PQShieldの製品説明
同社は、機器の起動時に更新プログラムの正しさを確認する用途も紹介しています。つまり、これは、Webの通信を守るサービスとは違う仕事です。
そのため、機器の設計や更新方式に、暗号を組み込む必要があります。PQShieldの組み込み用途の説明
ここは、組み込み開発や機器評価の経験を持つ企業が考えやすい入口です。一方、既存機器なら何でもソフトウェア更新だけで対応できる、と約束すべきではありません。
対象の部品、空き容量、起動処理、更新手段により条件が変わります。
Cloudflare:Webの入口を守っても、全経路の対応とは限らない
Cloudflareは、Webサイトの通信を中継・保護するサービスを提供しています。なお、TLSは、Webなどの通信を保護するための仕組みです。
そして同社は、TLS 1.3の接続で、従来方式と耐量子方式を組み合わせた鍵共有を展開しています。Cloudflareの耐量子暗号の説明
利用者の端末からCloudflareまでと、Cloudflareからサイト本体のサーバーまででは、対応範囲が異なります。後者の公式文書は鍵共有に加え、ML-DSAによる署名の設定も説明しています。
検証側が従来方式の証明書も受け入れる設定では、意図した保護を得られない場合があります。機能を有効にした事実と、対象の接続で要求する保護が成立していることを分けて確かめます。 配信元サーバーとの接続に関する文書
例えば、会社のサイトで対応を確認するときは、入口だけを見て終えないようにします。むしろ、社内サーバーへの接続や、別の業務システムへの通信が残っていないかを調べます。
つまり、既存サービスを使いつつ、構成全体を確認する支援に価値が生まれます。
AWS:クラウド側の更新と、利用企業側の更新を分ける
AWSは、サービスの通信先に耐量子暗号の対応を進めています。提供者側が更新する部分もあれば、利用企業が設定を選ぶ部分もあります。
例えば、公開サービスへの通信では、利用側のプログラムが対応する版になっている必要があります。ロードバランサーなど、利用企業が作る資源では設定変更も必要です。AWSのサービス別対応と責任分担
さらに、AWS KMSという鍵管理サービスでは、ML-DSAによる電子署名も提供しています。そのため、鍵共有だけを進める取り組みとは、対象を分けて見ます。AWSの耐量子暗号への取り組み
事業として狙うなら、クラウドの機能を一から再開発する前に、顧客の設定や古い接続プログラムを確認します。つまり、サービスの「対応済み」を、顧客環境で実際に使えている状態へ変える仕事です。
そのため、請負範囲には、確認対象の接続や記録方法を明記する必要があります。
NTTデータ:鍵を国内で管理する基盤を整える
NTTデータは、2026年4月にOpenCanvasの国産鍵管理サービスを発表しました。これは、暗号鍵の生成から廃棄までを利用者が管理し、複数のクラウドや自社設備をまたいで扱う構想です。
さらに、暗号方式を切り替えやすくする設計も採用しています。
2026年4月の発表では、同月から試用環境を提供し、10月に正式提供する予定としています。現時点では、試用できる機能と正式提供時の契約条件を分けて確認します。 NTTデータの発表
この事例の論点は、暗号を強くすることに加え、鍵をどこに置き、誰が管理するかです。そのため、顧客が求めるのが国内保管なのか、利用者による統制なのか、方式変更への備えなのかを分けましょう。
また、連携を考える場合は、利用可能な機能と契約条件を、正式提供の条件と合わせて確認します。
TOPPAN・NICT・ISARA:古い認証と新しい認証を共存させる
TOPPANホールディングス、情報通信研究機構のNICT、カナダのISARAは、認証局の段階移行を実証しました。なお、認証局は、通信相手などが本物であることを示す電子証明書を発行する基盤です。
ところが、根元の仕組みを変えると、古い端末が接続できなくなるおそれがあります。
2026年4月の発表では、ISARAの「第2ルート証明書」を、TOPPANのICカードシステムに適用しています。具体的には、NICTのテスト環境で、従来方式だけの状態、新旧が混在する状態、耐量子方式の状態を確認しました。
その結果、対象の実証環境では、停止を伴わない移行を確認したとしています。3者による実証発表
確認されたのは、ICカードによる認証とWebアクセスを対象とした実証環境での移行です。異なる世代の端末を使う顧客には、一斉交換ではなく、新旧方式が混在する期間を設計する仕事があると読み取れます。
実際の顧客環境では、対象端末と接続条件をそろえて再検証します。
QuSecure・Accenture:暗号の交換を、通信の運用として扱う
QuSecureは、暗号方式の切り替えを扱うQuProtectを提供しています。そして、Accentureは2025年1月、同社への出資と協業を発表しました。
両社は、ネットワークやクラウド、端末などを対象に、暗号を交換できる仕組みと移行支援を組み合わせる方針です。Accentureの協業発表
両社は2023年、異なる軌道の衛星を経由する通信の実証も公表しています。これは、衛星自体へソフトウェアを追加せず、地上側の仕組みを使って通信を保護した事例です。両社の通信実証
ここで注目したいのは、独自の暗号方式そのものではなく、既存環境への組み込み方です。ただし、古い実証を、そのまま現在の確定規格への対応証拠にはできません。
提案時には、現在の製品版、対応方式、保護が始まる地点と終わる地点を確認します。
耐量子暗号の市場は、研究から移行へ広がっている
8事例を見ると、市場の変化は「新しい暗号が発明された」だけではありません。実際には、通信サービスの更新、管理製品の提供、認証の実証、機器への組み込みが同時に進んでいます。
そのため、需要を考える単位も、暗号方式から具体的な移行作業へ広げる必要があります。
大きな節目は、2024年8月のNISTによる規格の確定です。その後、クラウドや通信基盤の対応が進み、2026年には国内の認証基盤や鍵管理でも具体的な取り組みが公表されています。
ただし、これは上記の一次資料から見た動きであり、すべての企業の移行完了を意味しません。
市場規模を見るときは、耐量子暗号のソフトウェア、量子鍵配送の装置、移行コンサルティングを混ぜないようにします。というのも、対象が違えば、市場の金額も意味が変わるからです。
そのため本記事では、対象範囲を揃えられない予測値を一つの成長グラフにしていません。
新規事業で先に考えたいのは、誰のどの予算から支払われるかです。たとえば、情報システム部門なら、既存環境の調査や更新支援が候補になります。
一方、製品開発部門なら、出荷する機器への組み込みや評価が候補です。つまり、同じ耐量子暗号でも、商談相手は変わります。
また、量子対策だけで予算を得にくい場合もあります。そのため、証明書の管理、古い暗号の修正、取引先からの質問対応など、既存の仕事とつなげて価値を説明できるかが重要です。
ただし、これは不安を大きく見せることとは違います。むしろ、現状の困りごとを調べ、必要な範囲を決める提案です。
イノベーション総研の見方では、顧客が支払うのは「将来に備えた」という言葉だけではありません。むしろ、更新対象、担当者、費用、業務への影響を説明できる状態に対してです。
そして、この成果物まで定義できる会社に、参入の足場が生まれます。
自社の状況から、次に確認することを選ぶ
該当する項目を開くと、記事の読む場所がわかります。
NEXT STEP
次のステップ
耐量子暗号を、顧客が依頼できる仕事へ変える
顧客の更新課題と、自社が持つ接点・開発力・製品技術を整理します。そのうえで、現状調査、移行支援、組み込みのどこを担うかを考える事業相談です。なお、暗号実装の安全性審査とは分けています。技術の用途探索や顧客検証、連携先の開拓に関する支援は、TeamPro Technologiesのサービスページで確認できます。
耐量子暗号への移行は、暗号の所在を調べることから
市場の変化を自社の仕事へつなげるには、移行作業を分解する必要があります。ただし、最初に行うのは、全機器の買い替えではありません。
むしろ、どこで暗号が使われ、誰が変更できるのかを把握することです。
NISTの移行プロジェクトも、暗号の所在を調べる取り組みと、異なる実装同士の接続試験を分けています。具体的には、調査では暗号の使用状況を把握し、リスクや優先順位の判断につなげます。
一方、接続試験では、本番以外の環境で互換性の問題を確認します。NISTの移行プロジェクト
調べる対象は、Webサイトの証明書だけではありません。たとえば、業務プログラム、社内ネットワーク、機器の更新、外部サービスとの接続にも暗号が使われます。
なお、何を使っているかを一覧化する資料は、暗号の構成表、CBOMと呼ばれることもあります。
ただし、一覧を作れば移行できるわけではありません。むしろ、システムの名前だけでなく、担当部門、保守会社、契約、更新できる時期を結びつける必要があります。
というのも、技術の調査結果を、実際の依頼先と行動につなぐためです。
構成を把握して更新に生かす点は、ソフトウェア部品表(SBOM)の導入・運用にも共通します。ただし、ソフトウェアの部品一覧と、暗号の使われ方の調査は同一ではありません。
既存の台帳で足りる情報と、追加する情報を分けましょう。
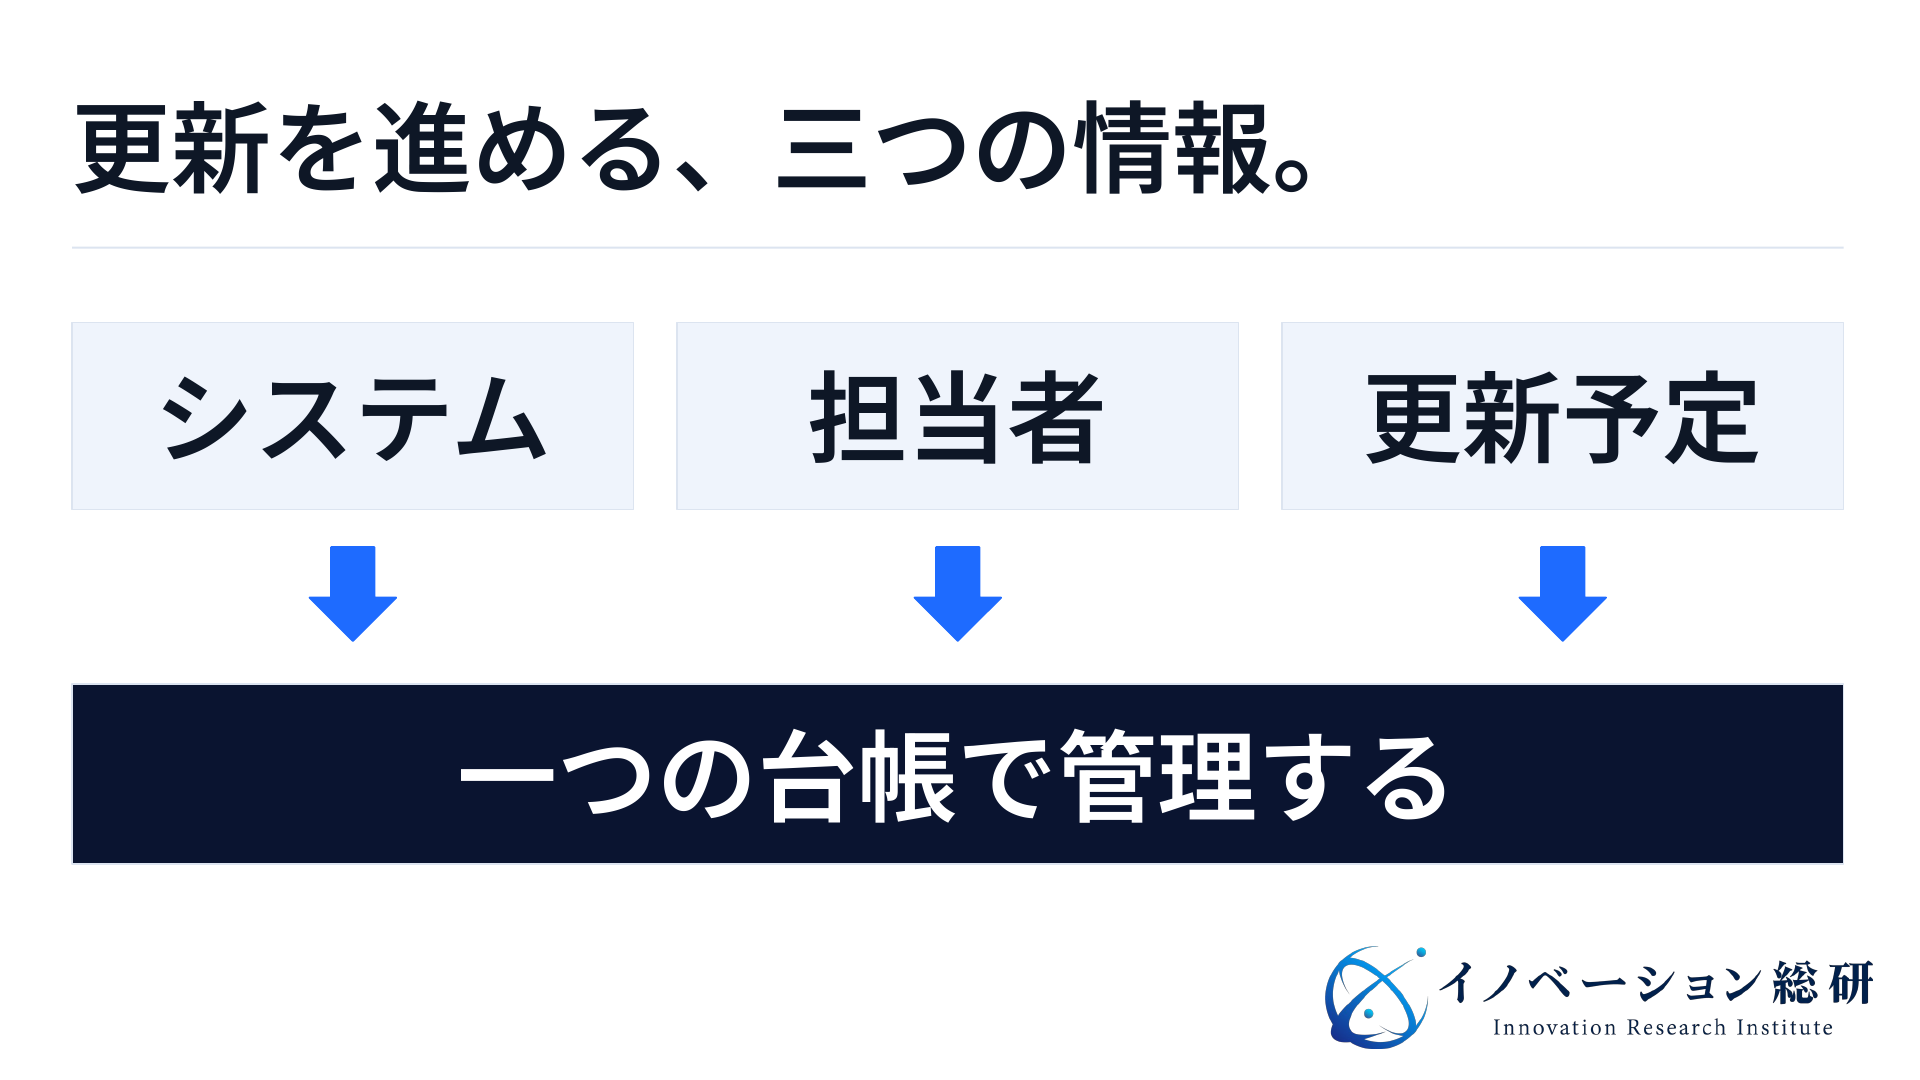
たとえば取引先へ設計情報を送るシステムでは、自社サーバーだけでなく、取引先の接続プログラムや通信を中継する機器も確認対象です。相手側が対応していなければ、意図した新方式で接続できないことがあります。
成果物には、自社の対応状況に加え、相手側の担当者、接続試験の条件、切替を決める人を残します。未対応の経路を明示しておくと、次に依頼する作業と相手が分かります。
見つからなかった暗号を「存在しない」と扱うのも危険です。たとえば、実行中の通信だけを調べると、月末にしか動かない処理を見落とす可能性があります。
また、プログラムの調査だけでは、外部サービスの内部仕様まではわかりません。
だからこそ、調査範囲と見落とし得る部分を成果物へ含めます。「すべて安全」という判定より、確認できたことと、まだ確認が必要なことを分けた資料のほうが、次の作業に使えます。
見積もりでは、製品代以外の費用をどう見るか
移行対象が見えると、費用を比較できます。ただし、耐量子暗号の導入費用は、ソフトウェアの価格だけでは決まりません。
むしろ、調査、接続試験、停止調整、更新後の運用まで含めて考えます。
特に見落としやすいのは、古い機器や、担当者が不明なシステムです。新しい暗号に対応していない場合、設定変更では済まず、プログラムや機器の更新が必要になることもあります。
そのため、ここは、対象ごとの見積もりが欠かせません。
利用企業としては、見積書で次の区分を確認すると、追加費用を予想しやすくなります。
- 調査するシステム、通信経路、機器の範囲
- 更新を行う作業と、更新案だけを作る作業
- 接続・性能・復旧の試験に含む条件
- 取引先や既存の保守会社との調整
- 更新後の監視、問い合わせ対応、台帳の保守
この区分がないと、「調査は終わったが、変更は別料金」という行き違いが起きます。逆に、すべてを一括で約束すれば、提供側が見えていない作業を抱え込みます。
最初の契約で、成果物と対象外を明確にしましょう。
提供企業の採算でも、売上から製品の仕入れ代を引くだけでは不十分です。というのも、顧客ごとの調査、例外対応、再試験、保守に使う人件費が残るからです。
しかも、案件を重ねても毎回作り直しになるなら、売上と同じ速さで工数が増えます。
利益を残すには、共通化できる部分を見つけます。例えば、同じ業界の機器構成に合わせた調査項目や、取引先へ確認する書式です。
ただし、試験を省くための共通化ではありません。同じ質問や手戻りを減らし、確認の質を保つための共通化です。
価格を比べるときは、「何台を調べるか」だけでなく、「どこまで更新を進められるか」を見てください。件数の少ない調査でも、担当者と更新条件まで揃えば、意思決定に使いやすくなります。
更新後の運用を外部へ任せる場合は、マネージドサービスで任せる範囲も参考になります。作業の代行と、判断の責任を分けることが大切です。
耐量子暗号ビジネスは、どこから参入できるか
ここまでの企業事例と移行作業から、入口は大きく三つに分けられます。現状調査、移行の設計・実装、製品への組み込みです。
そのため、自社にない能力をすべて内製するより、持つ資産に合う仕事を選びます。
次の表は、イノベーション総研による参入の整理です。掲載企業が提携先を募集していることや、収益が得られることを示すものではありません。
| 参入の入口 | 最初に想定する顧客と売上 | 必要な資産・提携先 | 止める条件 |
|---|---|---|---|
| 暗号の現状調査と更新管理 | 既存システムを持つ企業。調査費と台帳の保守費 | 顧客接点、業務知識、調査ツール、保守会社 | 調査権限や担当部門を確保できない |
| 業界・用途を絞った移行支援 | 通信や認証を更新する企業。設計・実装・運用費 | 接続試験、開発、障害対応の力と暗号の専門家 | 安全な試験と復旧手段を用意できない |
| 機器・ソフトウェアへの組み込み | 製品メーカー。開発費や利用許諾料 | 組み込み開発、評価環境、暗号部品の提供者 | 長期保守や必要な検証を担えない |
三つを同時に始める必要はありません。最初の顧客に提供できる成果物を決め、その先の作業は提携先との役割分担を考えます。
顧客との関係を持つ会社は、調査から始める
既存のシステム運用や保守を担う会社は、顧客の担当者や構成を知っています。そこで、この接点を生かして、暗号の使用状況と更新の課題を整理する方法があります。
その際、単に検出ツールを紹介するより、顧客の業務に沿って結果を読むことが重要です。
最初の契約は、対象を限定した現状調査が考えられます。その売上は調査費で、その後は台帳更新や定期確認の費用です。
また、必要な提携先は、調査ツールの提供企業や、各システムを保守する会社になります。
契約では、調査する権限、持ち出してよい情報、検出できない範囲を決めます。さらに、暗号鍵や機密情報を不用意に集めない設計も必要です。
逆に、顧客の承認が得られない、担当部門を決められない場合は、先へ進む前に条件を整えます。
開発経験を持つ会社は、特定の通信や認証に絞る
アプリケーションやネットワークの開発経験があれば、用途を絞った移行支援が候補です。例えば、企業間のファイル転送、社内の認証、機器更新の署名などです。
対象を絞るほど、必要な確認項目を具体化しやすくなります。
売上は、設計、開発、接続試験、運用支援の費用です。そのためには、自社の開発力に加え、暗号の専門家、機器メーカー、既存の保守会社と組みます。
つまり、新しい暗号方式を独自に作ることが、参入の必須条件ではありません。
ただし、障害時の連絡先や戻し方まで決める必要があります。また、受入試験で何を確認したら完了か、予定外の不具合を誰が調べるかも契約へ含めます。
特に、顧客が試験環境を用意できない場合、本番だけで試す提案には進みません。
製品技術を持つ会社は、更新し続けられる部品を提供する
組み込み機器や基盤ソフトウェアを作る会社は、暗号部品の組み込みに強みを生かせます。ここでは、単に動くことに加え、機器の寿命を通じて更新できることが重要です。
出荷後に問題が見つかった際、どこまで対応できるかが問われます。
顧客は製品メーカーで、開発費や部品・ソフトウェアの利用許諾料が売上の候補になります。また、提携先は、暗号ライブラリや半導体の提供企業、評価を担う専門組織です。
そのうえで、対象機器に必要な性能や、認証・評価の条件を確認します。
責任分担では、暗号部品の不具合と、組み込んだ製品全体の不具合を分けます。さらに、更新を届ける方法や、保守終了後の扱いも必要です。
そのため、長期対応を契約に織り込めない場合、販売開始だけを優先すべきではありません。
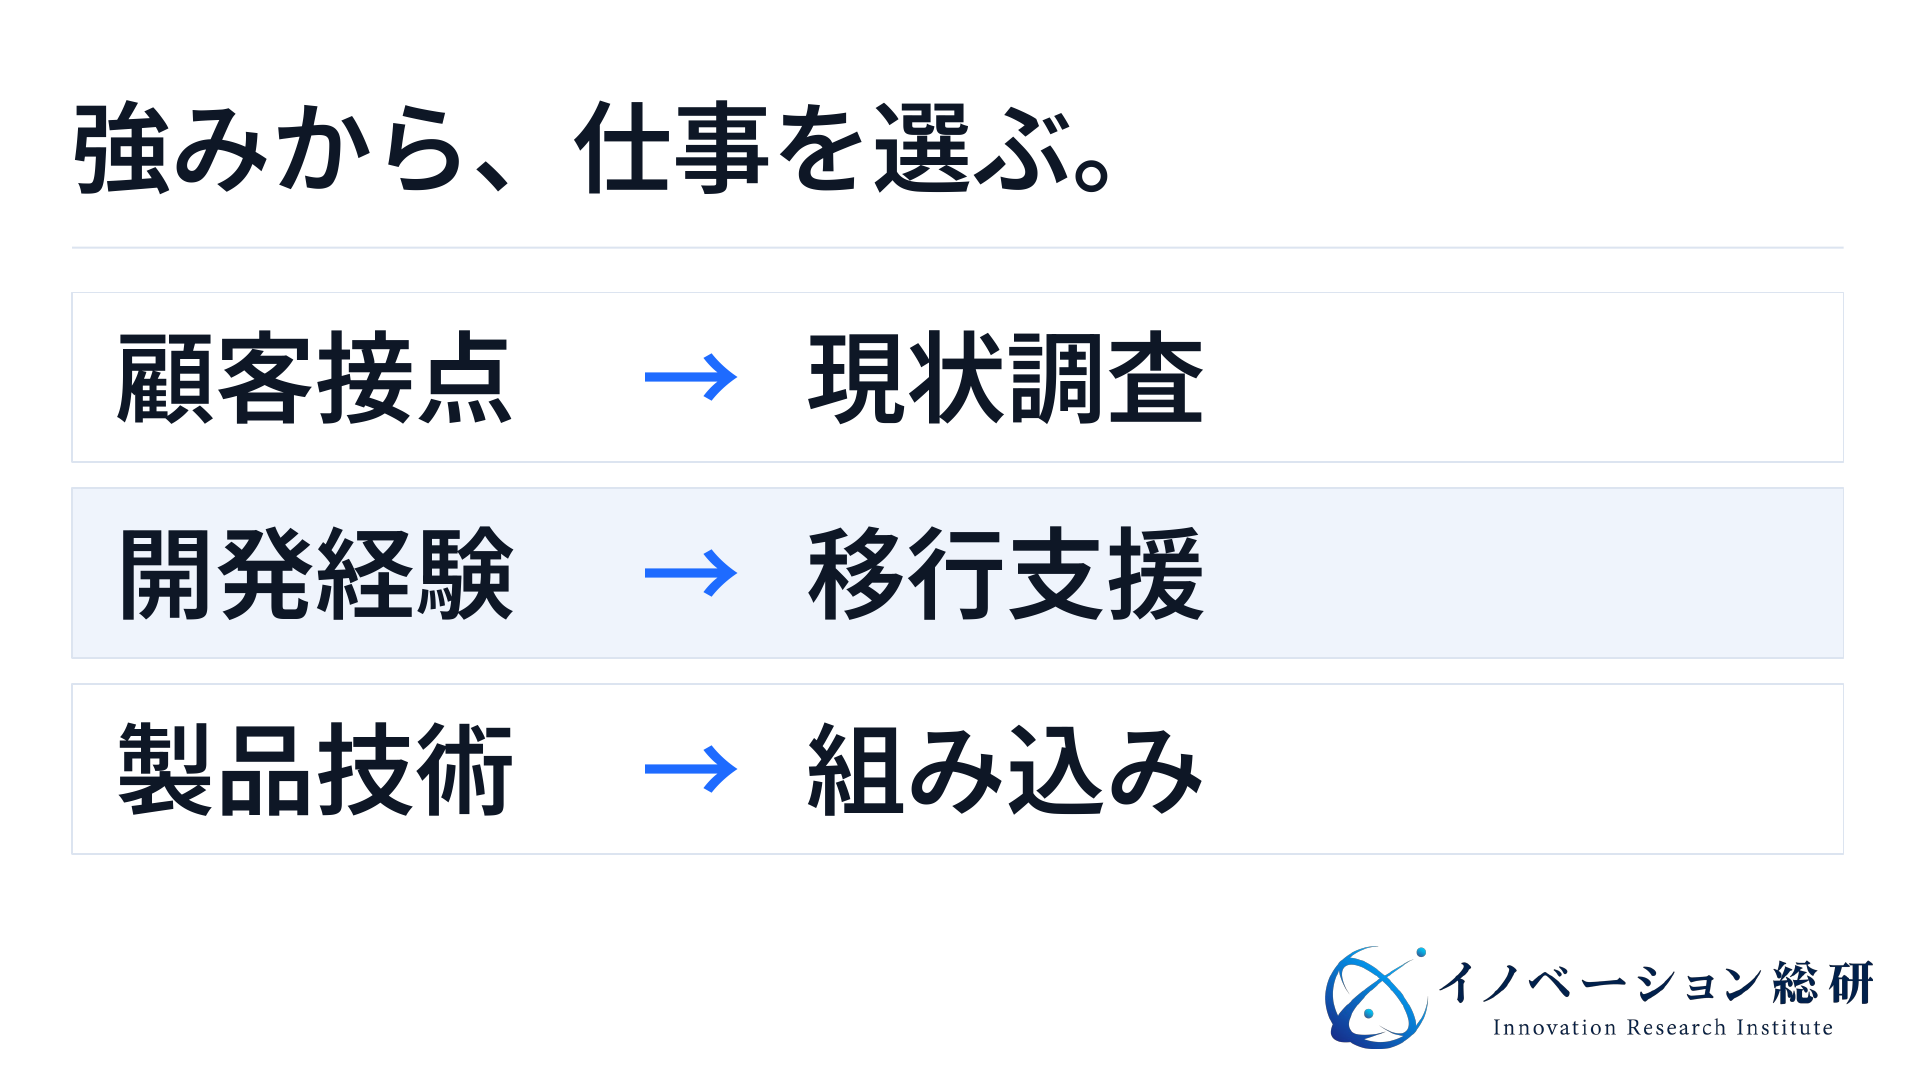
図は参入の優劣ではなく、最初の仕事を選ぶための対応です。たとえば、顧客接点が強い会社が、暗号部品の開発まで抱える必要はありません。
むしろ、得意な仕事と、提携で補う仕事を分けるほうが、提案の責任も明確になります。
参入前に確認したい、五つのつまずき
参入の入口が見えても、見積もりや契約を急ぐ前に確認することがあります。特につまずきやすいのは、対応範囲の誤解と、移行後の運用です。
以下は、前章の事業案を見送るかどうかにも関わる論点です。
一つ目は、「対応済み」の意味が揃っていないことです。というのも、暗号方式が実装されているだけなのか、通信で実際に選ばれたのか、署名も含めて確認したのかで意味は変わるからです。
そのため、発注側と提供側で、確認する単位を揃えます。
二つ目は、通信できたことだけで移行完了と見なすことです。AWSは、標準化前のCRYSTALS-Kyberだけに対応する古いクライアントでは、従来方式のTLSへ戻る場合があると説明しています。
対応版への更新に加え、接続時に実際に選ばれた鍵共有方式を確認します。 AWSの接続確認に関する説明
そのため、画面が開く、処理が終わるという結果だけでは不十分です。むしろ、どの方式が選ばれたかを、サービスが提供する記録などで確認します。
接続の成功と、意図した保護の成立を分ける必要があります。
三つ目は、通信量や処理時間の変化です。というのも、鍵や署名の大きさが変われば、古い機器や低速回線で影響が出る可能性があるからです。
そのため、実験室の数値だけで、顧客の性能を保証しないようにします。さらに、通常時だけでなく、混雑時や接続のやり直しも試験条件へ含めます。
四つ目は、一度の更新で将来の問題も解決すると考えることです。方式への対応後も、実装の不具合や運用上の問題に備え、暗号方式の変更、鍵の更新、継続保守を契約と構成に含めます。
五つ目は、規制や認証を販売の口実にすることです。たとえば、ある国の政府機関向けの期限が、そのまま日本の全企業の義務になるわけではありません。
そのため、顧客の業種、地域、契約上の条件を確かめます。なお、本記事だけで個別の法令適合や暗号の安全性を判定することはできません。
事業提案では、「すべて自動」「改修不要」「絶対に解読されない」といった約束を避けます。対象を絞り、未対応の範囲も説明できることが、専門性への信頼につながります。
相談する前に、自社の何を整理しておくか
ここまで読んで参入を考えるなら、詳細な暗号の仕様書を一人で完成させる必要はありません。むしろ、最初に整理したいのは、顧客、保有資産、担当したい仕事の三つです。
そうすれば、技術検討を誰と進めるかも見えやすくなります。
顧客については、「金融業界」などの広い括りから一段具体化します。たとえば、どの部門が、何を更新できずに困っているのか、何がわかれば予算や提携の判断が進むのかを聞きます。
というのも、業界名だけでは、提案書の内容も価格も決まらないからです。
保有資産には、技術だけでなく、顧客との関係や運用の経験も含みます。たとえば、機器の設置先を把握している、保守担当者と話せる、業務停止を調整できる、といった力です。
そのため、暗号の専門家を採用する前に、それらがどの仕事へつながるかを確認します。
担当したい仕事は、調査、設計、実装、運用のうちどこかを決めます。というのも、全部を担う提案より、成果物が明確な一つの仕事のほうが、顧客も依頼しやすくなるからです。
そして、将来の拡大は、最初の仕事で蓄積する情報から考えます。
判断の目安は次のとおりです。
- 顧客、調査権限、更新を決める担当者が揃うなら、参入を検討する
- 顧客接点はあるが暗号や試験の知識が不足するなら、専門企業との提携を考える
- 製品の対応版や顧客の更新計画が未確定なら、条件を追いながら待機する
- 支払者がいない、試験できない、責任を引き受けられないなら、見送る
この目安は暗号の安全性を判定するものではなく、事業として次へ進む条件を整理するものです。待機する場合も、どの製品の対応や顧客の更新計画を待つかを決めれば、情報収集の範囲を絞れます。
イノベーション総研への相談では、顧客の困りごと、自社が持つ技術や接点、担いたい仕事を整理します。これは、参入方法や提携の役割分担を、事業の観点で検討するためです。
なお、暗号実装の安全性評価や、個別の法令適合の審査は、専門機関と分けて扱います。
支援内容は、イノベーション総研の事業開発サービスをご確認ください。相談前に暗号の専門家と、事業づくりの支援者の役割を分けておくと、必要な相手を選びやすくなります。
事業案の組み立て方は、新規事業の企画書の構成も参考になります。技術の説明だけでなく、顧客、支払者、必要な資産を同じ案の中に置くことが重要です。
耐量子暗号についてよくある質問
最後に、導入や事業検討の入口で生じやすい疑問を整理します。具体的な製品の設定や安全性は、対象環境を確認したうえで専門家と判断してください。
まとめ:耐量子暗号の事業機会は、更新できる状態を作ること
耐量子暗号は、将来の量子コンピュータによる解読に備える技術です。すでにクラウドや通信への導入が進み、暗号の管理や認証の移行、機器への組み込みにも取り組みが広がっています。
ただし、「PQC対応」の一言では、守る対象も実装段階もわかりません。提供中の機能、実証で確認した範囲、今後の計画を分けて読むことが必要です。
利用企業の更新作業や責任がなくなるわけでもありません。
事業として考えるなら、まず自社が持つ資産を確認します。顧客接点を生かした現状調査、開発経験を生かした移行支援、製品技術を生かした組み込みが入口になります。
いずれも、成果物、試験、保守、見送り条件まで決めることが重要です。
暗号を見つけるだけでなく、誰が、どこを、どの条件で更新できるかを明らかにする。その仕事まで設計できるかが、耐量子暗号を意味のある事業へ変える分かれ目です。
CONTACT
お問い合わせ
自社の強みは、耐量子暗号のどの仕事につながるか
顧客、支払者、必要な専門性、試験環境、保守の責任を整理します。参入、提携、待機、見送りを比較し、最初の提案を具体化します。暗号の安全性評価や個別の法令適合を保証する相談ではありません。


