
投稿日:2026.09.05 最終更新日:2026.09.20
ゼロトラストとは?9社・機関から学ぶ導入と事業機会
ゼロトラストは、製品を入れれば完成するのか。
9社・機関は、どこを担っているのか。
結論は、アクセス判断を一つの運用として更新できるかです。企業事例から、導入と新規事業の判断材料を整理します。
この記事の結論
ゼロトラストの価値は、製品ではなく継続運用で決まります。
- SASE、SSE、ZTNAの違いを平易に整理します。
- NISTと国内外8社の役割を、4層の構造で解説します。
- 4つの参入ルートと、障害・誤遮断・復旧の責任を示します。
目次
ゼロトラストの成否は「運用できるアクセスルール」で決まる
ゼロトラストという言葉から、「社内の誰も信用しない仕組み」を想像する人は少なくありません。しかし、本来の意味は違います。社員や取引先を疑うのではなく、アクセスのたびに条件を確かめ、必要な範囲だけを許可する考え方です。
クラウド、SaaS、テレワーク、外部委託が広がり、仕事をする場所は社内ネットワークの外へ移りました。さらに、アプリ同士やAIエージェントが、人を介さず情報へアクセスする場面も増えています。「社内にいるから安全」という判断だけでは、業務を守れません。
一方で、多要素認証やSASEの製品を入れただけでは完成しません。誰が、どの端末から、どの情報へ、どんな条件でアクセスできるかを決め、異動や端末の変化に合わせて更新する必要があります。
この記事の結論は、ゼロトラストの勝負は製品数ではなく、アクセス判断を一つの運用として回せるかで決まるということです。NISTと国内外8社の取り組みを比べ、導入と新規事業の判断材料を整理します。
ゼロトラストとは何かを、境界型との違いから理解する
NIST SP 800-207は、場所や端末の所有者だけを理由に、暗黙の信頼を与えないと説明しています。企業が守る対象も、ネットワークの区画ではなく、データ、アプリ、サービス、業務へ置き直します。
たとえば、社員が会社支給PCから会計システムを開く場面を考えます。従来型では、社内ネットワークへ入れれば、その内側にある複数のシステムへ広く届く設計がありました。ゼロトラストでは、本人か、端末は安全か、会計システムを見る役割があるかを確かめ、必要な操作だけを許可します。
| 比較 | 境界型セキュリティ | ゼロトラスト |
|---|---|---|
| 主な判断材料 | 社内か社外か | ID、端末、操作、場所、時間、リスク |
| 守る単位 | ネットワークの内側 | データ、アプリ、業務などの資源 |
| 権限 | 一度入ると広く届きやすい | 仕事に必要な最小範囲へ絞る |
| 確認 | 接続時が中心 | 接続前と利用中に継続する |
| 変化への対応 | ネットワーク構成の変更 | 人、端末、業務の変化に合わせて方針を更新 |
デジタル庁の適用方針も、ゼロトラストを単一の製品ではなく、セキュリティの概念モデルとして位置づけています。多要素認証を入れることも、VPNを廃止することも手段の一つです。それだけでゼロトラストになったとは言えません。
実務で重要なのは、アクセスの判断に使う情報です。本人確認、端末の更新状態、アクセス先の重要度、通常と違う行動などを集め、許可、追加認証、閲覧のみ、遮断といった判断へつなげます。
SASE・SSE・ZTNAは何が違うのか
ゼロトラストの周辺には、SASE、SSE、ZTNAという言葉があります。いずれもゼロトラストそのものではありません。考え方を実装する範囲が違います。
| 用語 | 平易な意味 | 主に担う範囲 | 注意点 |
|---|---|---|---|
| ゼロトラスト | 都度確かめ、最小限だけ許可する考え方 | 組織、業務、ID、端末、データ、ネットワーク | 製品名ではない |
| ZTNA | アプリ単位で接続を許可する仕組み | 社内・クラウドの業務アプリへの接続 | IDや端末情報との連携が必要 |
| SSE | クラウドから安全なアクセスを提供する機能群 | ZTNA、SWG、CASB、FWaaS、DLPなど | 回線制御は別の場合がある |
| SASE | ネットワークとSSEをクラウドでまとめる構成 | 拠点、利用者、クラウドを結ぶ通信と安全 | 一社へ寄せる範囲を決める必要がある |
SWGは危険なWebアクセスを止め、CASBはSaaSの利用やデータ移動を見える化します。DLPは機密情報の持ち出しを抑えます。FWaaSはファイアウォール機能をクラウドから提供します。SASEは、これらの安全機能と拠点・利用者の通信を一つの仕組みにまとめる考え方です。
ただし、まとめれば必ず良くなるわけではありません。拠点回線、既存の認証、端末管理、海外拠点、工場設備には、それぞれ固有の制約があります。一社の基盤へ統合する部分と、既存製品を連携させる部分を分ける必要があります。
NIST SP 800-207Aは、人だけでなく、アプリやサービスのIDにもアクセス方針が必要だと示しています。今後は、社員のログインに加え、API、処理プログラム、AIエージェントの権限管理が重要になります。
ゼロトラスト市場では、構築後の運用に需要が移っている
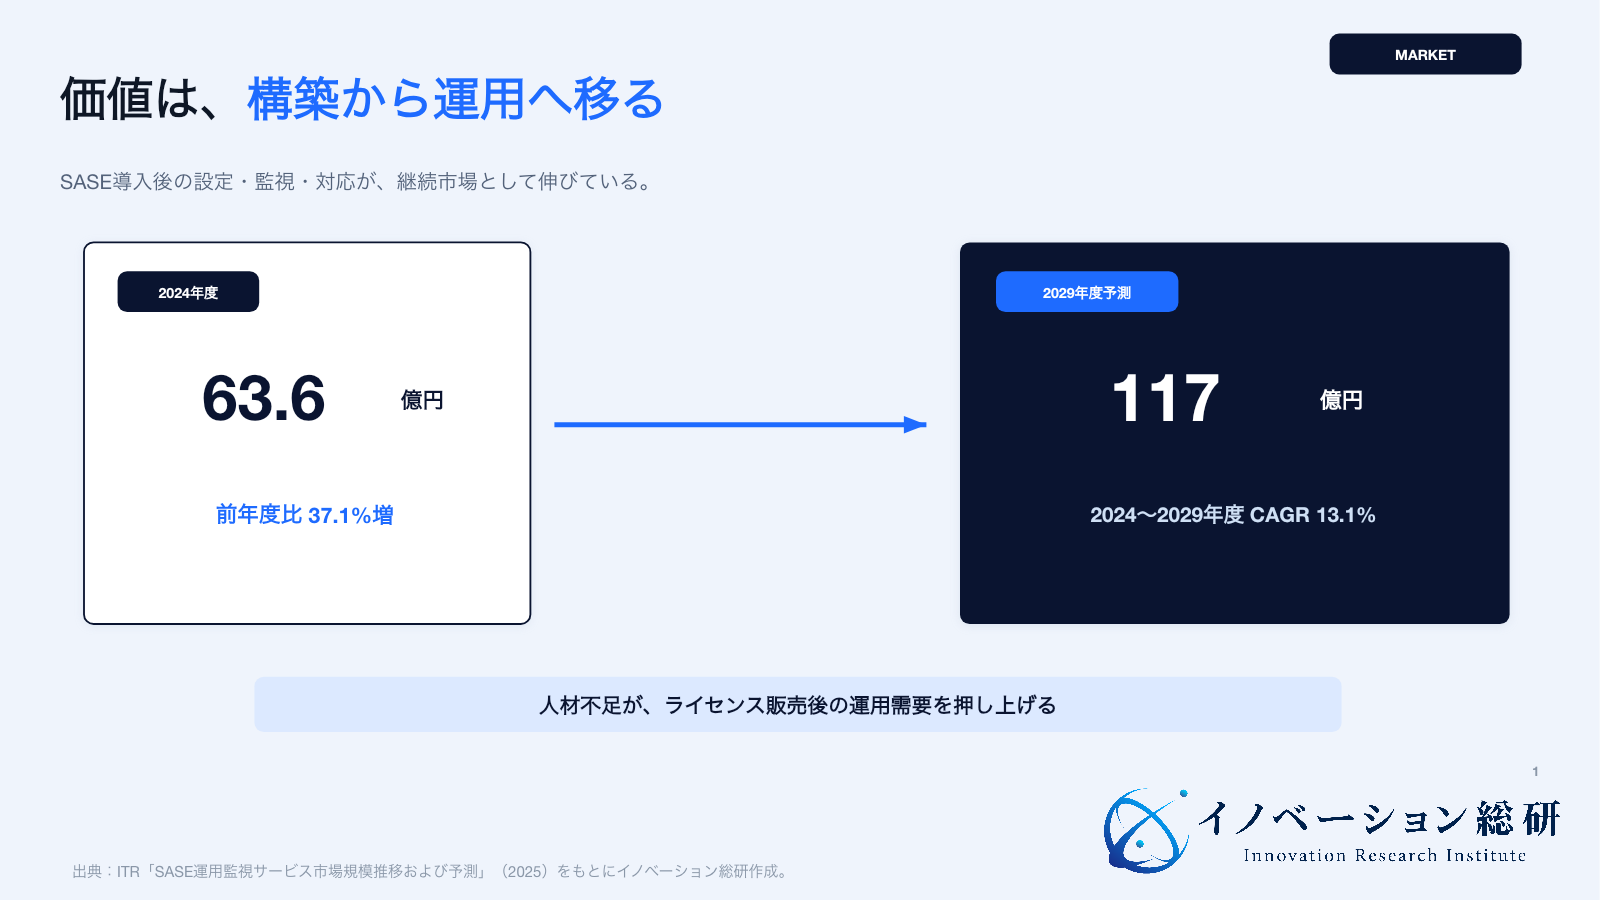
ゼロトラストに関する市場予測は、対象範囲によって数字が大きく変わります。世界のSASE製品市場と、国内の運用監視サービス市場は同じものではありません。ここでは、日本企業が実際に外部へ発注しやすい「SASEの導入支援と運用監視」に絞って見ます。
ITRの2025年11月発表によると、国内のSASE運用監視サービス市場は、2024年度に63億6,000万円でした。前年度比は37.1%増です。2029年度には117億円へ達すると予測しています。
| 指標 | 公表値 | 読み取り |
|---|---|---|
| 2024年度売上 | 63億6,000万円 | 導入後の運用需要が市場になっている |
| 2024年度成長率 | 前年度比37.1%増 | クラウド移行と人材不足が需要を押す |
| 2025年度予測 | 前年度比24.2%増 | 高い伸びが続く見込み |
| 2024~2029年度CAGR | 13.1% | 単年の特需ではなく継続市場を想定 |
| 2029年度予測 | 117億円 | 2024年度の約1.8倍 |
この数字が示すのは、ライセンス販売だけでなく、設定変更、ログ分析、リスクの説明、事故対応までを外部へ任せたい企業が増えていることです。裏返せば、製品を導入しても、日々の運用を担う人が足りていません。
新規事業の機会もここにあります。海外製品の再販売だけでは価格競争になりやすい一方、顧客の業務と権限を理解し、アクセス方針を更新するサービスには継続収益の余地があります。ただし、人手で個別対応を続けると、売上と同じ速さで原価も増えます。標準化が必要です。
業界構造は4層で見る
ゼロトラスト市場は、製品の機能が重なっています。業界構造を見るときは、会社名ではなく、顧客のどの仕事を担うかで4層に分けると理解しやすくなります。
| 層 | 顧客が行う仕事 | 主な機能 | 主な担い手 |
|---|---|---|---|
| 1. IDと端末 | 誰と何を確かめる | ID管理、多要素認証、端末管理、特権管理 | Microsoft、IIJ、ID管理企業 |
| 2. 接続と制御 | どこへつなぐかを決める | ZTNA、SWG、CASB、DLP、FWaaS | Zscaler、Palo Alto Networks、Cisco、Cloudflare、Netskope |
| 3. 通信と体験 | 拠点・クラウドを安定して結ぶ | SD-WAN、クラウド網、通信経路、性能監視 | Cato Networks、Cisco、通信事業者 |
| 4. 統合運用 | 方針を直し、事故へ対応する | ログ統合、運用監視、MDR、監査、改善 | SIer、MSP、MSSP、コンサルティング会社 |
この表は、製品を四つに分類するためのものではありません。導入時に、どの層の情報が次の層へ渡り、最後に誰が判断を更新するかを確認するために使います。
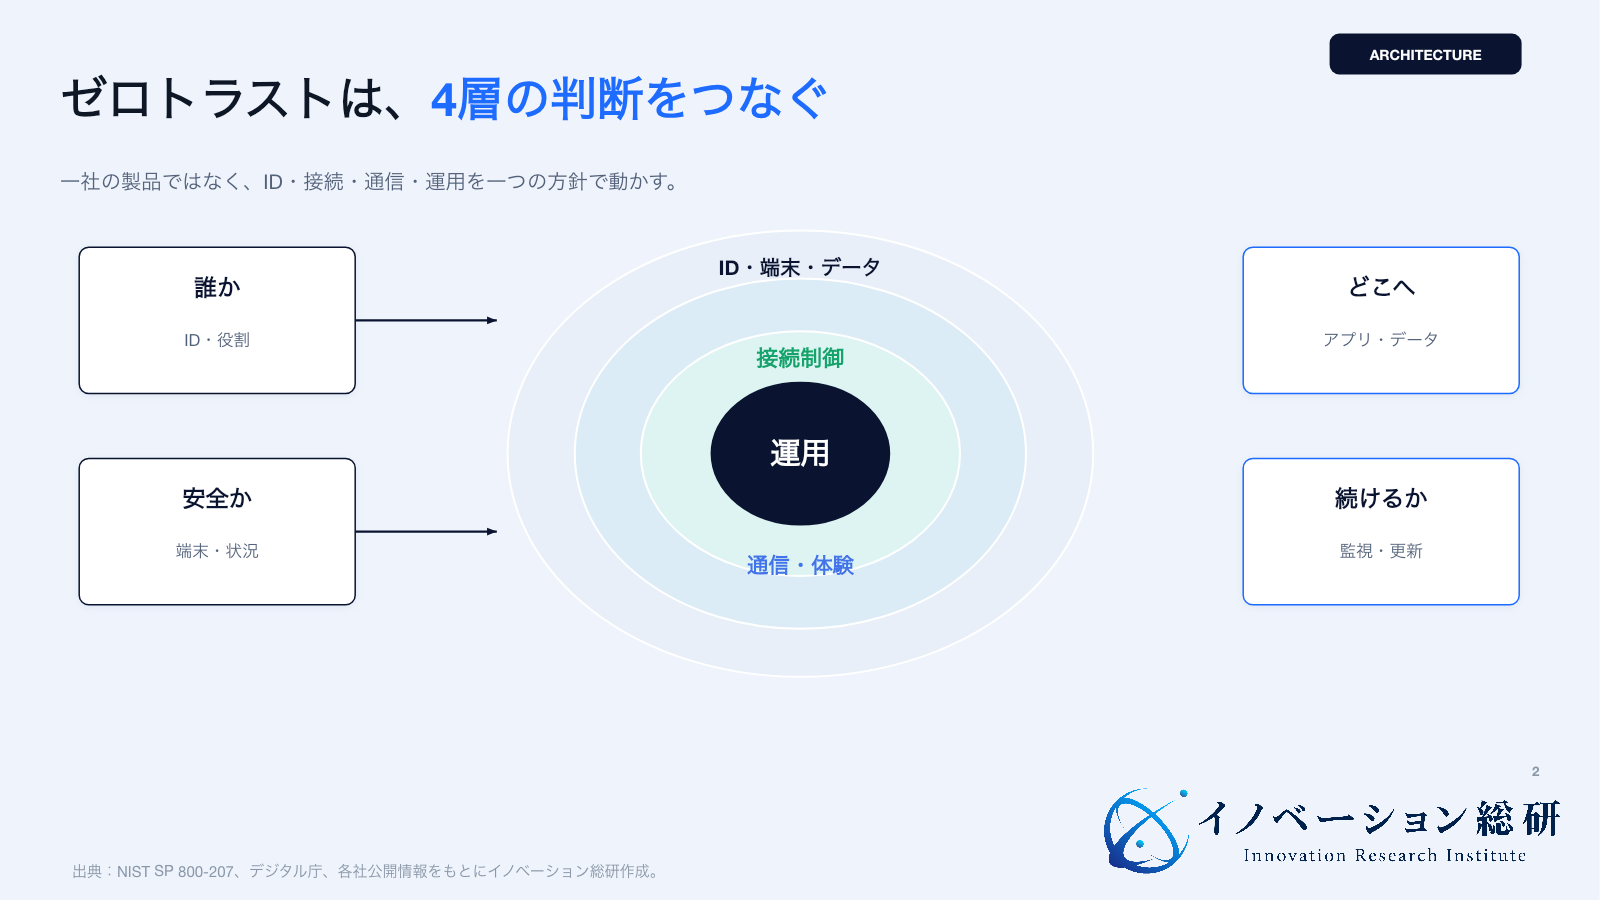
4層は独立していません。端末が危険だと分かっても、その情報が接続制御へ届かなければ遮断できません。接続を止めても、担当者へ理由が伝わらなければ、業務は止まったままです。技術の連携と運用の連携が必要です。
NISTの実装ガイドは、24の協力組織と19種類の参照実装を研究室で構築しました。ID中心、マイクロセグメンテーション、SASEなど複数の方式を組み合わせています。この結果は商用導入事例ではありませんが、単一製品で完成しないことを具体的に示す資料です。
また、ゼロトラストは侵入を完全に防ぐ保証ではありません。アクセスを細かく制御して被害の広がりを抑える一方、バックアップ、復旧手順、危機対応は別に整える必要があります。予防と復旧を同じものとして売らないことが大切です。
ゼロトラストを進める9社・機関の現在地
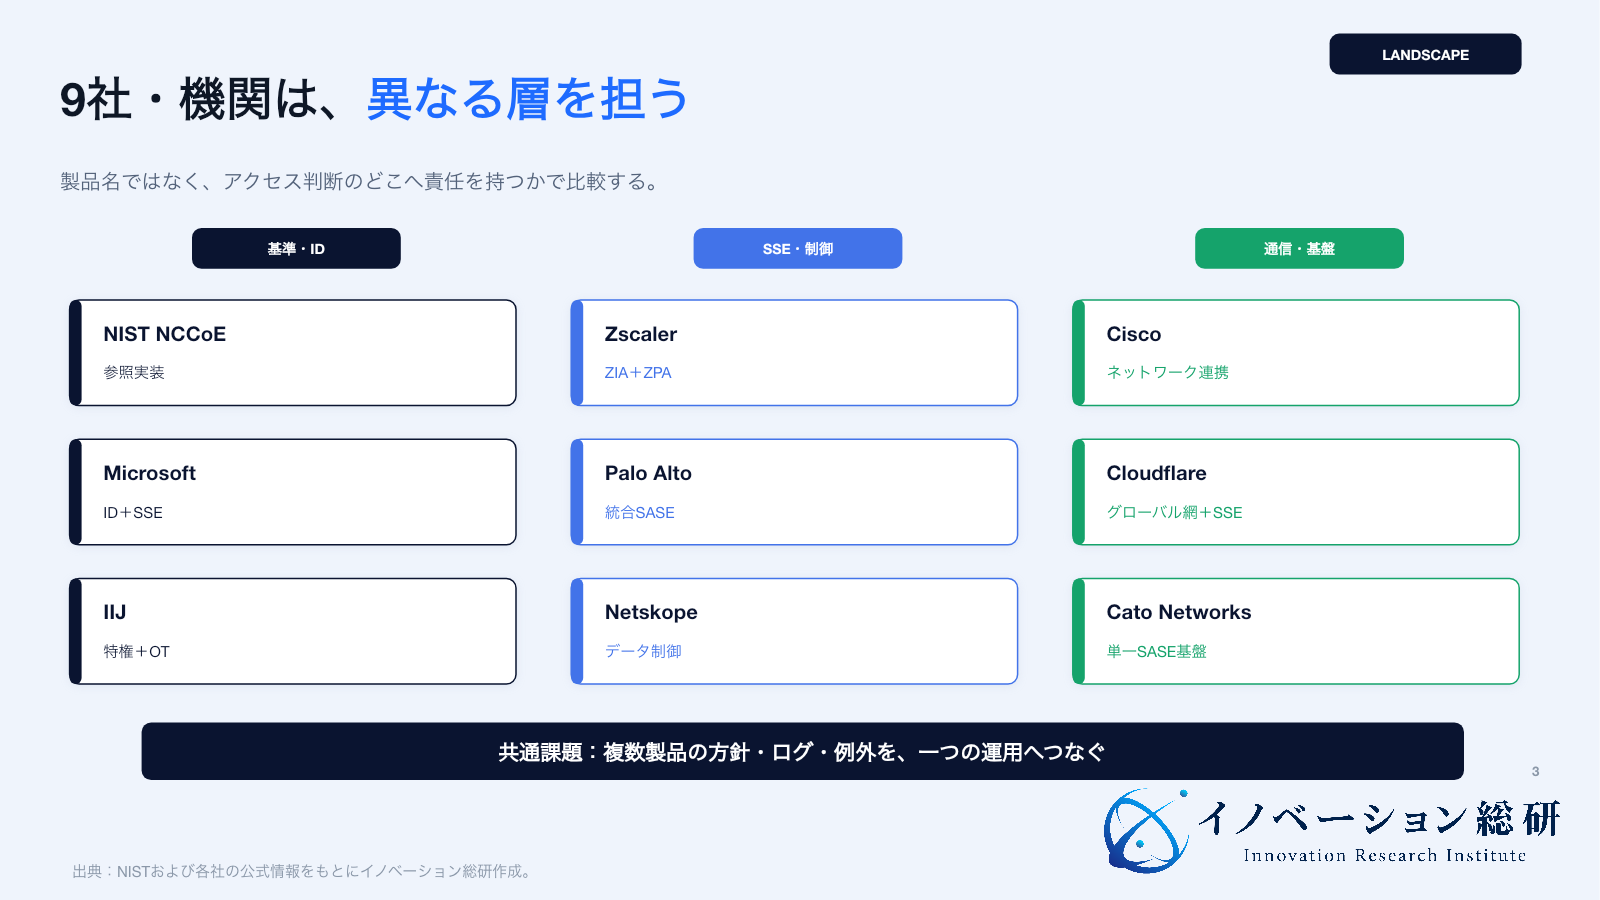
ここからは、NISTと国内外8社を見ます。各社の説明は公式情報に基づきますが、製品ページは各社自身の説明です。優劣の順位ではなく、どの層と課題を担うかを比較します。
| 企業・機関 | 主な役割 | 何を提供しているか | 段階 |
|---|---|---|---|
| NIST NCCoE | 参照実装 | 19種類の相互運用可能な構成を研究室で検証 | 公的な参照実装 |
| Microsoft | IDとSSE | Entra ID、Internet Access、Private Access、Workload ID | 商用提供 |
| Zscaler | SSE・ZTNA | ZIA、ZPA、デジタル体験監視を共通基盤で提供 | 商用提供 |
| Palo Alto Networks | SASE統合 | Prisma Access、SD-WAN、ブラウザ、体験監視 | 商用提供 |
| Cisco | SSEとネットワーク | Secure AccessをSD-WAN、ISE、可観測性と連携 | 商用提供 |
| Cloudflare | ネットワークとSSE | Access、Tunnel、SWG、CASB、DLP、DEX | 商用提供 |
| Cato Networks | 単一基盤SASE | 私設バックボーン上で通信と安全機能を統合 | 商用提供 |
| Netskope | データ中心SSE | SWG、CASB、ZTNA、DLPを統合し適応的に制御 | 商用提供 |
| IIJ | 国内運用・特権アクセス | ZTNA、PAM、IAMをまとめ、IT・OT・IoTへ対応 | 商用提供 |
表の「段階」は、商用サービスと公的な研究室実装を混同しないために付けています。次の図と個別解説では、九つの取り組みが4層のどこを主に担うかを見ます。
NIST NCCoEは、19構成で「組み合わせ方」を公開した
NIST NCCoEは、商用技術を使い、研究室で19種類のゼロトラスト構成を作りました。IDを中心にする方式、接続先を隠す方式、システムを細かく分ける方式、SASE方式が含まれます。
重要なのは、特定の一社を正解にしていない点です。既存の認証、端末管理、アプリ、ネットワークを組み合わせ、段階的に移行しています。導入企業にとっては、いきなり全面刷新せず、重要な業務から始める参考になります。
Microsoftは、人とアプリのIDを入口に据える
Microsoft Entraは、社員や取引先のIDをもとに、インターネット、SaaS、社内アプリへの接続を制御します。Internet AccessはWebやSaaS向け、Private Accessは社内・クラウドの非公開アプリ向けです。
Microsoft 365やWindowsを広く使う企業には、認証、端末状態、条件付きアクセスをつなぎやすい利点があります。一方で、Microsoft以外の端末やクラウド、工場設備を含むと、他社製品との設計が必要になります。Workload IDがアプリやサービスのIDを扱う点も、AIエージェント時代には重要です。
Zscalerは、インターネットと非公開アプリを別々に守る
Zscaler Zero Trust Exchangeは、インターネット向けのZIAと、社内アプリ向けのZPAを中心にしています。利用者を社内ネットワークへ入れるのではなく、許可したアプリへ直接つなぐ考え方です。
この方式は、VPNで広いネットワークへ接続する構成を見直すときに分かりやすい選択肢です。ただし、通信経路、既存認証、端末管理、問い合わせ対応を合わせて設計しなければ、利用者からは「急に開けなくなった」と見えます。
Palo Alto Networksは、通信・安全・利用体験をまとめる
Prisma SASEは、Prisma Access、SD-WAN、企業向けブラウザ、デジタル体験監視などを一つの基盤へまとめます。ネットワークとセキュリティを一体で扱う代表的な構成です。
統合の利点は、別々の製品間でログや設定をつなぐ負担を減らせることです。一方、既存のネットワーク投資が大きい企業では、一度に置き換えると移行リスクが高まります。拠点、利用者、アプリのどこから段階的に移すかが導入の焦点になります。
Ciscoは、既存ネットワークとの接続力を生かす
Cisco Secure Accessは、ZTNA、SWG、CASB、FWaaS、DLPなどのSSE機能を提供します。Cisco SD-WAN、ISE、Splunk、ThousandEyesとの連携も示しています。
既にCiscoのネットワークや認証基盤を持つ企業では、現状を生かした移行が考えやすくなります。ただし、製品を増やすだけでは管理画面も増えます。どのログを見て、誰が設定を変えるのかまで決めることが必要です。
Cloudflareは、自社ネットワーク上にSSEを広げる
Cloudflare Oneは、Access、Tunnel、Secure Web Gateway、CASB、DLP、リモートブラウザ、デジタル体験監視などを提供します。アプリ公開、インターネット接続、開発者の接続を、同社ネットワーク上で扱います。
Web配信やDNSでCloudflareを使う企業には、既存接点から広げやすい可能性があります。新規事業の観点では、開発環境、生成AI利用、SaaSのデータ保護など、特定の業務に絞った導入支援が考えられます。
Cato Networksは、通信と安全機能を単一基盤に置く
Cato SASE Cloud Platformは、私設バックボーン、SD-WAN、SWG、CASB、DLP、ZTNA、脅威対策、運用支援を一つの基盤で提供します。複数拠点と海外展開をまとめて扱う設計です。
強みは、通信とセキュリティを分けずに運用できる点です。その反面、既存の通信契約や個別最適された製品から移す範囲を見極める必要があります。全面統合と部分導入の費用、性能、障害時の切り分けを比較します。
Netskopeは、データの扱いを細かく見る
Netskope Oneは、SASEとSSEの機能を統合し、利用者、端末、アプリ、データの状態に応じて接続を変えます。SaaS利用の見える化やDLPを重視している点が特徴です。
「接続できるか」だけでなく、「どのデータを表示・送信できるか」まで決めたい企業に向きます。ただし、情報の分類が曖昧なままDLPを入れると、誤検知や業務停止が増えます。機密区分と例外処理を先に決める必要があります。
IIJは、IT・OT・IoTの特権アクセスを一つにする
IIJ Safous 特権リモートアクセスは、ZTNA、特権アクセス管理のPAM、ID管理のIAMをまとめたサービスです。社内ITだけでなく、工場などのOT、IoT機器への遠隔接続も対象にしています。
設備保守では、外部の技術者が高い権限で接続する場面があります。接続先をアプリ単位で絞り、特権操作を記録する設計には明確な需要があります。国内企業には、日本語運用、現場対応、監査説明まで含める余地があります。
導入企業がつまずくのは、製品より「つなぎ目」である
9社・機関を横断すると、競争軸は機能の数から、統合と運用へ移っています。NISTの実装結果も、複数の判断点や製品間の連携が難しいと示しています。
第一のつまずきは、IDと権限の棚卸しです。退職者、兼務者、外部委託、共有アカウントが整理されていないと、細かなアクセス制御を設計できません。ゼロトラストは、認証製品を入れる前に人事・業務データの整備を求めます。
第二は、端末情報の分断です。PC、スマートフォン、個人端末、工場設備で取れる情報は違います。すべてを同じ条件で判定すると、守れない端末か、使えない業務のどちらかになります。
導入効果は、遮断した数ではなく、不要な権限と例外処理を減らせたかで測ります。
第三は、例外です。取引先の接続、緊急保守、海外出張、障害対応には、通常と違う権限が必要です。例外を禁止するだけでは、現場が別の接続手段を使い始めます。期限、承認者、記録、終了後の剥奪をセットにします。
| つなぎ目 | 起きる問題 | 先に決めること |
|---|---|---|
| 人事とID | 異動後も旧権限が残る | 権限の所有者と見直し頻度 |
| 端末と接続 | 危険な端末を判定できない | 必須条件と代替手段 |
| アプリとデータ | 接続先は絞れても情報が漏れる | データ区分と操作権限 |
| セキュリティと業務 | 遮断理由が分からず業務が止まる | 問い合わせと解除の手順 |
| 製品と製品 | リスク情報が共有されない | 正本データと連携責任 |
したがって、導入のKPIを「製品の稼働率」だけにしてはいけません。不要権限の削減、異動後の剥奪時間、例外申請の処理時間、重大アプリへの不正接続、問い合わせ解決時間を測る必要があります。
NEXT STEP
次のステップ
製品ではなく、顧客が困るつなぎ目を選ぶ。
顧客、業務、ID、端末、既存製品、事故時の責任を棚卸しし、ゼロトラストで継続して担える一つの役割を具体化します。
ゼロトラストの新規事業で狙える4つの入口
ゼロトラストは大手ベンダーが多い市場です。正面からSASE基盤を作るには、大規模なネットワーク、継続的な研究開発、世界各地の運用が必要です。新規参入では、基盤そのものより、顧客固有の運用課題を選ぶ方が現実的です。
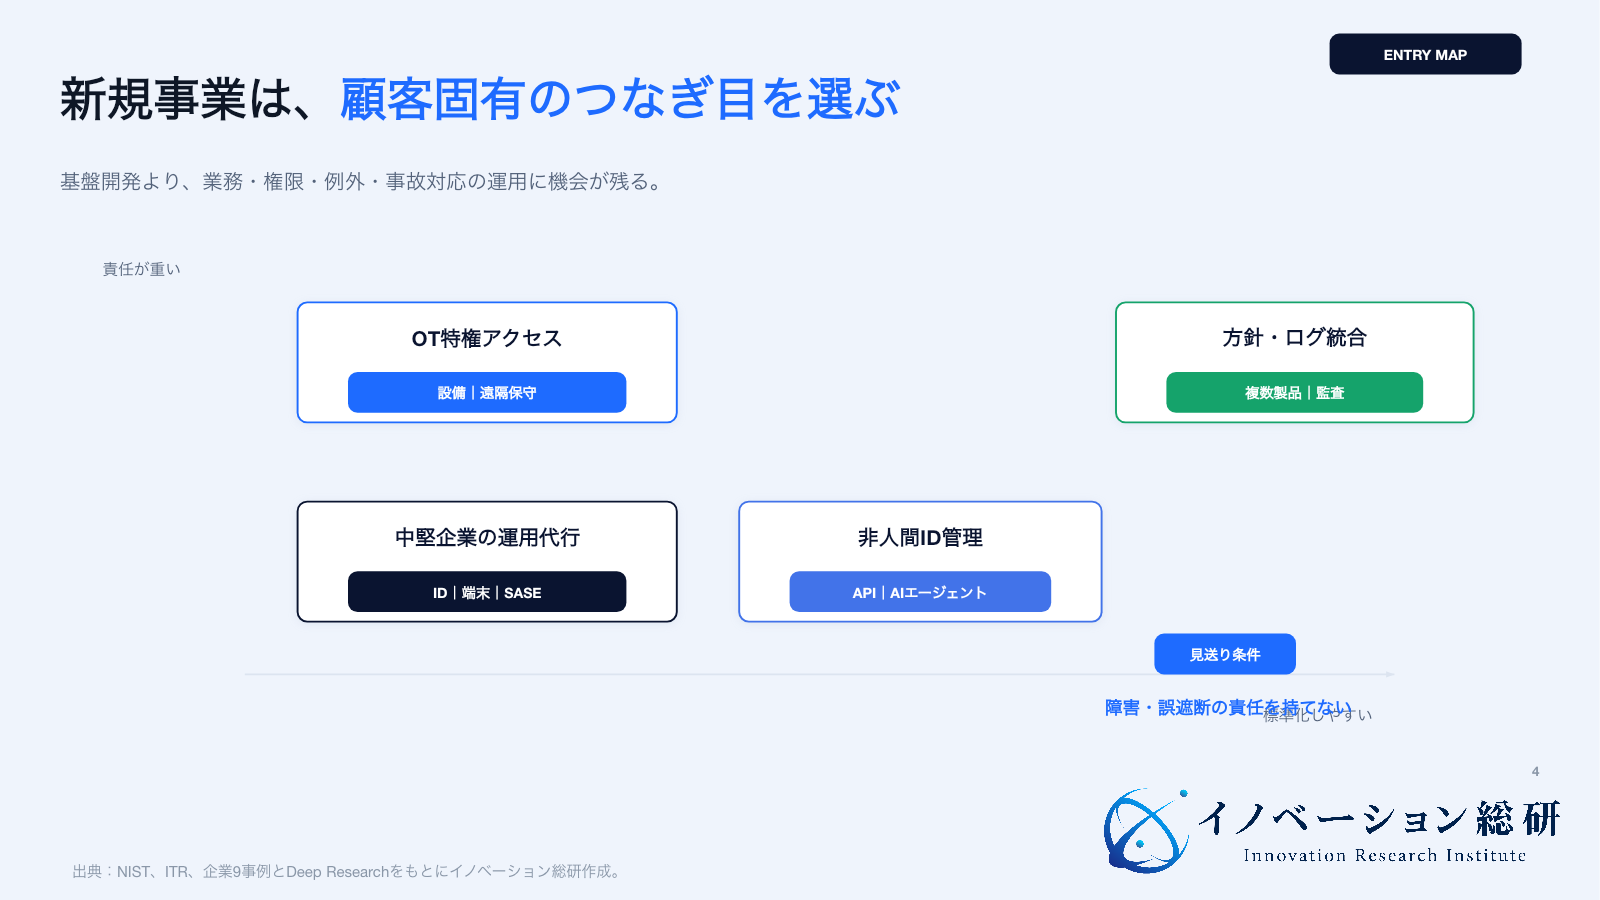
四つのルートは、自社が持つ顧客接点と技術から選びます。表では、顧客、提供価値、必要能力、補完すべき提携先を対応させています。
| 参入ルート | 顧客 | 提供価値 | 必要能力 | 提携先 |
|---|---|---|---|---|
| 中堅企業向け運用代行 | 専任人材が少ない企業 | ID・端末・SASE設定を継続運用 | 顧客業務、監視、問い合わせ、標準化 | SASE、ID、端末管理ベンダー |
| 非人間IDの権限管理 | APIやAIを使う企業 | アプリ・AIの権限と秘密情報を管理 | クラウド、API、ID、監査 | クラウド、開発基盤、PAM企業 |
| OT特権リモートアクセス | 製造、電力、医療 | 外部保守の接続を限定し記録 | OT、現場保守、安全設計 | 通信、設備、PAM、保険会社 |
| 方針・ログ統合サービス | 複数製品を持つ大企業 | 分散したルールとリスクを一つに見せる | データ連携、分析、業務設計 | SIer、MSSP、監査法人 |
どのルートでも、製品機能の差より、設定変更と事故対応を標準化できるかが採算を分けます。次の個別解説では、各ルートで商品にすべき仕事を具体化します。
中堅企業向け運用代行は、設定変更までを商品にする
ITRの市場データが示す通り、運用監視には伸びがあります。狙い目は、製品の監視だけでなく、入退社、異動、新しいSaaS、端末変更に合わせてアクセス方針を直す仕事です。
採算を作るには、業種、従業員規模、利用製品を絞ります。毎回ゼロから要件を聞くのではなく、標準の権限表、例外手順、月次レポートを用意します。顧客ごとの手作業が増えると、継続契約でも利益は残りません。
非人間IDの管理は、AIエージェント時代の空白になる
API、バッチ処理、ロボット、AIエージェントも、データやアプリへアクセスします。人と違い、異動や退職がないため、古い秘密鍵や過大な権限が残りやすい問題があります。
事業機会は、非人間IDの発見、所有者の登録、権限の期限管理、秘密情報の更新、行動の記録を一つにすることです。ただし、既存のクラウドやID基盤と競合します。業界固有の監査や、AIエージェントの実行承認など、絞った用途が必要です。
OT向けは、保守業務と安全責任を理解する企業に余地がある
工場や社会インフラでは、設備メーカーや保守会社が遠隔接続します。接続を広く許すVPNから、対象設備、時間、操作を限定する仕組みへ移す需要があります。
ただし、ITの考え方をそのまま持ち込めません。古いOS、止められない設備、遅延、緊急対応があるからです。設備会社、通信会社、OTセキュリティ企業と組み、手動復帰と現地対応を含めて設計します。
方針とログの統合は、異なる製品を残す企業に向く
大企業は、一社の製品だけに統一できないことがあります。買収した会社、海外拠点、工場、開発部門で異なる仕組みを使うためです。この場合、製品を置き換えるより、アクセス方針、リスク情報、例外、監査証跡を横断して見せる価値があります。
ただし、「一つのダッシュボード」を作るだけでは足りません。表示された問題を誰が直すか、元データが食い違ったときに何を正本にするかまで設計します。
責任分界を決めない導入は、事故時に止まる
ゼロトラストは、多くの会社と部門が関わります。ID企業、SASE企業、通信会社、端末管理会社、SIer、運用会社、顧客の情報システム部門、業務部門です。平常時に動いていても、事故や誤遮断が起きると責任の空白が表れます。
| 場面 | 顧客が持つ責任 | 提供者が持つ責任 | 契約で決めること |
|---|---|---|---|
| 権限付与 | 業務上の必要性を承認 | 設定と反映を正しく行う | 承認者、期限、反映時間 |
| 誤遮断 | 業務の優先度を伝える | 原因を切り分け、復旧を支援 | 連絡先、解除権限、代替経路 |
| 不正アクセス | 事故判断と対外対応 | ログ提供、封じ込め、調査支援 | 証拠保全、初動時間、通知 |
| 製品障害 | 重要業務と許容停止を定める | 冗長化と復旧を行う | SLA、縮退運転、手動切替 |
| 委託先接続 | 委託範囲を管理する | 接続条件と操作記録を提供 | 再委託、アカウント終了、監査 |
「ゼロトラストだから安全」と説明してはいけません。アクセス制御は、侵入と被害拡大の可能性を下げる手段です。設定ミス、認証情報の窃取、未対応のアプリ、内部不正、製品障害は残ります。
また、バックアップと復旧は別の責任です。ランサムウェアに備えるなら、変更できないバックアップ、復旧優先順位、代替業務、訓練が必要です。アクセス制御だけでサイバーレジリエンス全体を担保すると約束すべきではありません。
ゼロトラストへの関わり方を4つに分けて考える
参入:顧客業務と事故対応まで担える
一つの業界、一つの運用課題へ絞って商品化します。
提携:顧客接点か技術の片方が足りない
SASE、ID、OT、MSSPの企業と責任を分けます。
待機:運用原価や需要が読めない
有償運用から標準化率と工数を確認します。
見送り:障害・誤遮断の責任を持てない
紹介や再販売に留め、別の顧客課題を選びます。
参入・提携・待機・見送りを分ける判断基準
新規事業として参入するかは、市場の伸びだけでは決まりません。顧客のアクセス方針を理解し、事故時まで責任を持てるかで判断します。
| 判断 | 選ぶ条件 | 次の行動 |
|---|---|---|
| 参入 | 特定業界の業務、顧客接点、運用体制がある | 一つの業務と責任範囲へ絞って商品化 |
| 提携 | 顧客はいるが、SASE・ID・OTの専門能力が足りない | 製品企業やMSSPと役割・粗利・事故対応を合意 |
| 待機 | 技術はあるが、原価や需要が読めない | 有償の運用業務から標準化率と工数を確認 |
| 見送り | 紹介以外の価値がなく、障害責任も持てない | 再販売に留めるか、別の顧客課題を選ぶ |
見送り条件も明確にします。顧客の業務を理解せず製品名だけで売る、利用者の問い合わせを受けられない、誤遮断時の解除権限がない、ログを保持できない、毎社フルカスタムになる。このいずれかが解けないなら、運用事業への参入は危険です。
イノベーション総研では、ゼロトラストの有望性を「顧客の切実さ」「既存資産の転用」「競争優位」「継続収益」「責任を持てる範囲」の五つで見ます。技術が新しいことより、自社が最後まで担える一つの仕事があるかを重視します。
ゼロトラストの相談先を選ぶ5つの質問
相談先を選ぶときは、扱う製品の数だけを見ない方がよいでしょう。自社の業務と責任を整理できる相手かを、次の質問で確認します。
- 最初に守る業務とデータを、製品選定より前に決められるか。
- ID、端末、ネットワーク、アプリの現状を横断して整理できるか。
- 入退社、異動、委託先、緊急時の例外まで運用設計できるか。
- 誤遮断、製品障害、不正アクセス時の責任分界を示せるか。
- 一社製品への統合と、複数製品の連携を中立に比較できるか。
良い相談先は、最初から全面刷新を勧めません。重要な業務、既存投資、利用者への影響を見て、残すものと変えるものを分けます。また、導入費だけでなく、設定変更、問い合わせ、監視、監査を含む総費用を説明します。
新規事業の相談でも同じです。「市場が伸びるから参入する」ではなく、誰のどの運用を引き受けるか、粗利が残る標準範囲はどこか、事故時に何をしないかまで具体化できる相手を選びます。
ゼロトラストに関するFAQ
よくある疑問を、導入と事業の判断に必要な範囲へ絞って答えます。製品ごとの詳細は異なるため、実際の設計では現行環境を確認してください。
まとめ|ゼロトラストは製品ではなく、判断を更新する運用である
ゼロトラストは、社内の人を信用しない考え方ではありません。場所だけに頼らず、ID、端末、アクセス先、状況を確かめ、必要な範囲だけを許可する設計です。
市場では、SASE、SSE、ZTNA、ID、端末管理が統合へ向かっています。同時に、ITRのデータが示すように、導入後の運用監視が成長しています。企業が不足しているのは、製品より、設定と例外を更新し続ける力です。
新規事業では、巨大なSASE基盤を作る必要はありません。中堅企業の運用、非人間ID、OT特権アクセス、方針とログの統合など、顧客固有のつなぎ目に機会があります。
ただし、誤遮断、障害、不正アクセス、復旧の責任を曖昧にしてはいけません。誰のどのアクセス判断を、どこまで継続して担うのか。この問いに答えられる事業だけが、ゼロトラスト市場で長く選ばれます。
主な出典
この記事は、以下の公的機関と各社の公式情報、および「Zero Trust SASE Market Research」「Cyber Resilience Market Analysis」をもとに構成しました。市場数値と提供機能は、本文のリンク先で確認できます。
- NIST SP 800-207 Zero Trust Architecture
- NIST SP 800-207A Multi-Cloud Access Control
- NIST NCCoE Implementing a Zero Trust Architecture
- デジタル庁 ゼロトラストアーキテクチャ適用方針
- ITR SASE運用監視サービス市場
- Microsoft Entra
- Zscaler Zero Trust Exchange
- Palo Alto Networks Prisma SASE
- Cisco Secure Access
- Cloudflare One
- Cato SASE Cloud Platform
- Netskope One
- IIJ Safous 特権リモートアクセス
CONTACT
お問い合わせ
ゼロトラストを、導入で終わらない事業へ。
市場、企業動向、自社資産、提携先、運用原価、障害と誤遮断の責任を整理し、参入・提携・待機・見送りの条件へ落とします。


