
投稿日:2026.09.08 最終更新日:2026.09.20
工場・設備を守るOTセキュリティはITと何が違う?7対策と9社
OTセキュリティとは、工場やプラント、発電所、物流設備などを動かす機器と制御システムを守る取り組みです。対象には、PLC、DCS、SCADA、産業用ロボット、監視端末、遠隔保守回線などが含まれます。
一般的なITセキュリティとの最大の違いは、守る対象が情報だけではないことです。対策を誤ると、生産停止、品質不良、設備の損傷、人の安全への影響まで起こり得ます。
そのため、最新製品を入れるだけでは解決しません。どの設備が、誰と、何のためにつながっているかを把握し、止めずに分け、異常時に安全に戻せる運用が必要です。
この記事では、OTセキュリティの基本、ITとの違い、代表的な侵入経路、工場を守る7つの対策を整理します。さらに、国内外9社のサービスと5つの導入事例を読み解き、新規事業として参入できる領域と懸念まで考えます。
先に結論を示します。
OTセキュリティの目的は、攻撃を一件も通さないことではありません。安全を損なわず、操業への影響を小さくし、復旧できる状態をつくることです。
この記事の結論
OTセキュリティの目的は、攻撃を一件も通さないことではなく、安全を守り、操業への影響を抑え、復旧できる状態をつくることです。
- ITと異なり、設備の急停止や無計画な更新が安全・品質へ影響する場合があります。
- 対策は、重要工程、資産把握、分離、遠隔保守、端末、監視、復旧の七つをつなぎます。
- 新規参入は、中堅工場、遠隔保守、復旧、製品セキュリティから責任を持てる一工程へ絞ります。
目次
工場・設備を守るOTセキュリティとは何かを一言で理解する
OTは、Operational Technologyの略です。機械や設備を監視し、動かすための技術を指します。温度、圧力、回転数、バルブ、搬送装置など、物理的な工程へ直接作用する点が特徴です。
たとえば自動車工場では、PLCが装置を制御し、HMIと呼ばれる画面で作業員が状態を確認します。食品工場では、温度や流量をセンサーで測り、製造条件を保ちます。水道、鉄道、ビル管理、医療設備にもOTはあります。
NIST SP 800-82 Rev.3は、OTを物理環境と相互作用する機器やシステムとして説明しています。工場の制御システムだけでなく、ビル、交通、入退室、環境監視まで含む広い考え方です。
OTセキュリティは、こうした設備の安全性、信頼性、可用性を保ちながら、サイバー攻撃や操作ミス、不正な接続を防ぎます。ネットワークを守るだけでなく、設備の変更管理、保守作業、バックアップ、復旧訓練まで対象です。
つまり、OTセキュリティは「工場向けのウイルス対策」ではありません。生産を止めないための事業継続と、安全を守る現場運用を含みます。
ITセキュリティとの違いは、守る順番にある
ITとOTは、どちらも認証、端末保護、ネットワーク分離、監視を使います。ただし、何を最優先にするかが違います。
| 比較 | ITシステム | OT・制御システム |
|---|---|---|
| 主な対象 | メール、業務アプリ、顧客データ | PLC、DCS、SCADA、HMI、製造装置 |
| 優先する価値 | 機密性、完全性、可用性 | 安全性、可用性、完全性、機密性 |
| 更新の考え方 | 脆弱性修正を早く適用する | 停止時期、品質、安全を確認して適用する |
| 機器の寿命 | 数年で更新する場合が多い | 10年、20年と使い続ける場合がある |
| 異常時の対応 | 端末を隔離・停止しやすい | 急停止が危険な工程もある |
| 管理する人 | 情報システム、SOC | 生産技術、保全、装置メーカー、IT部門 |
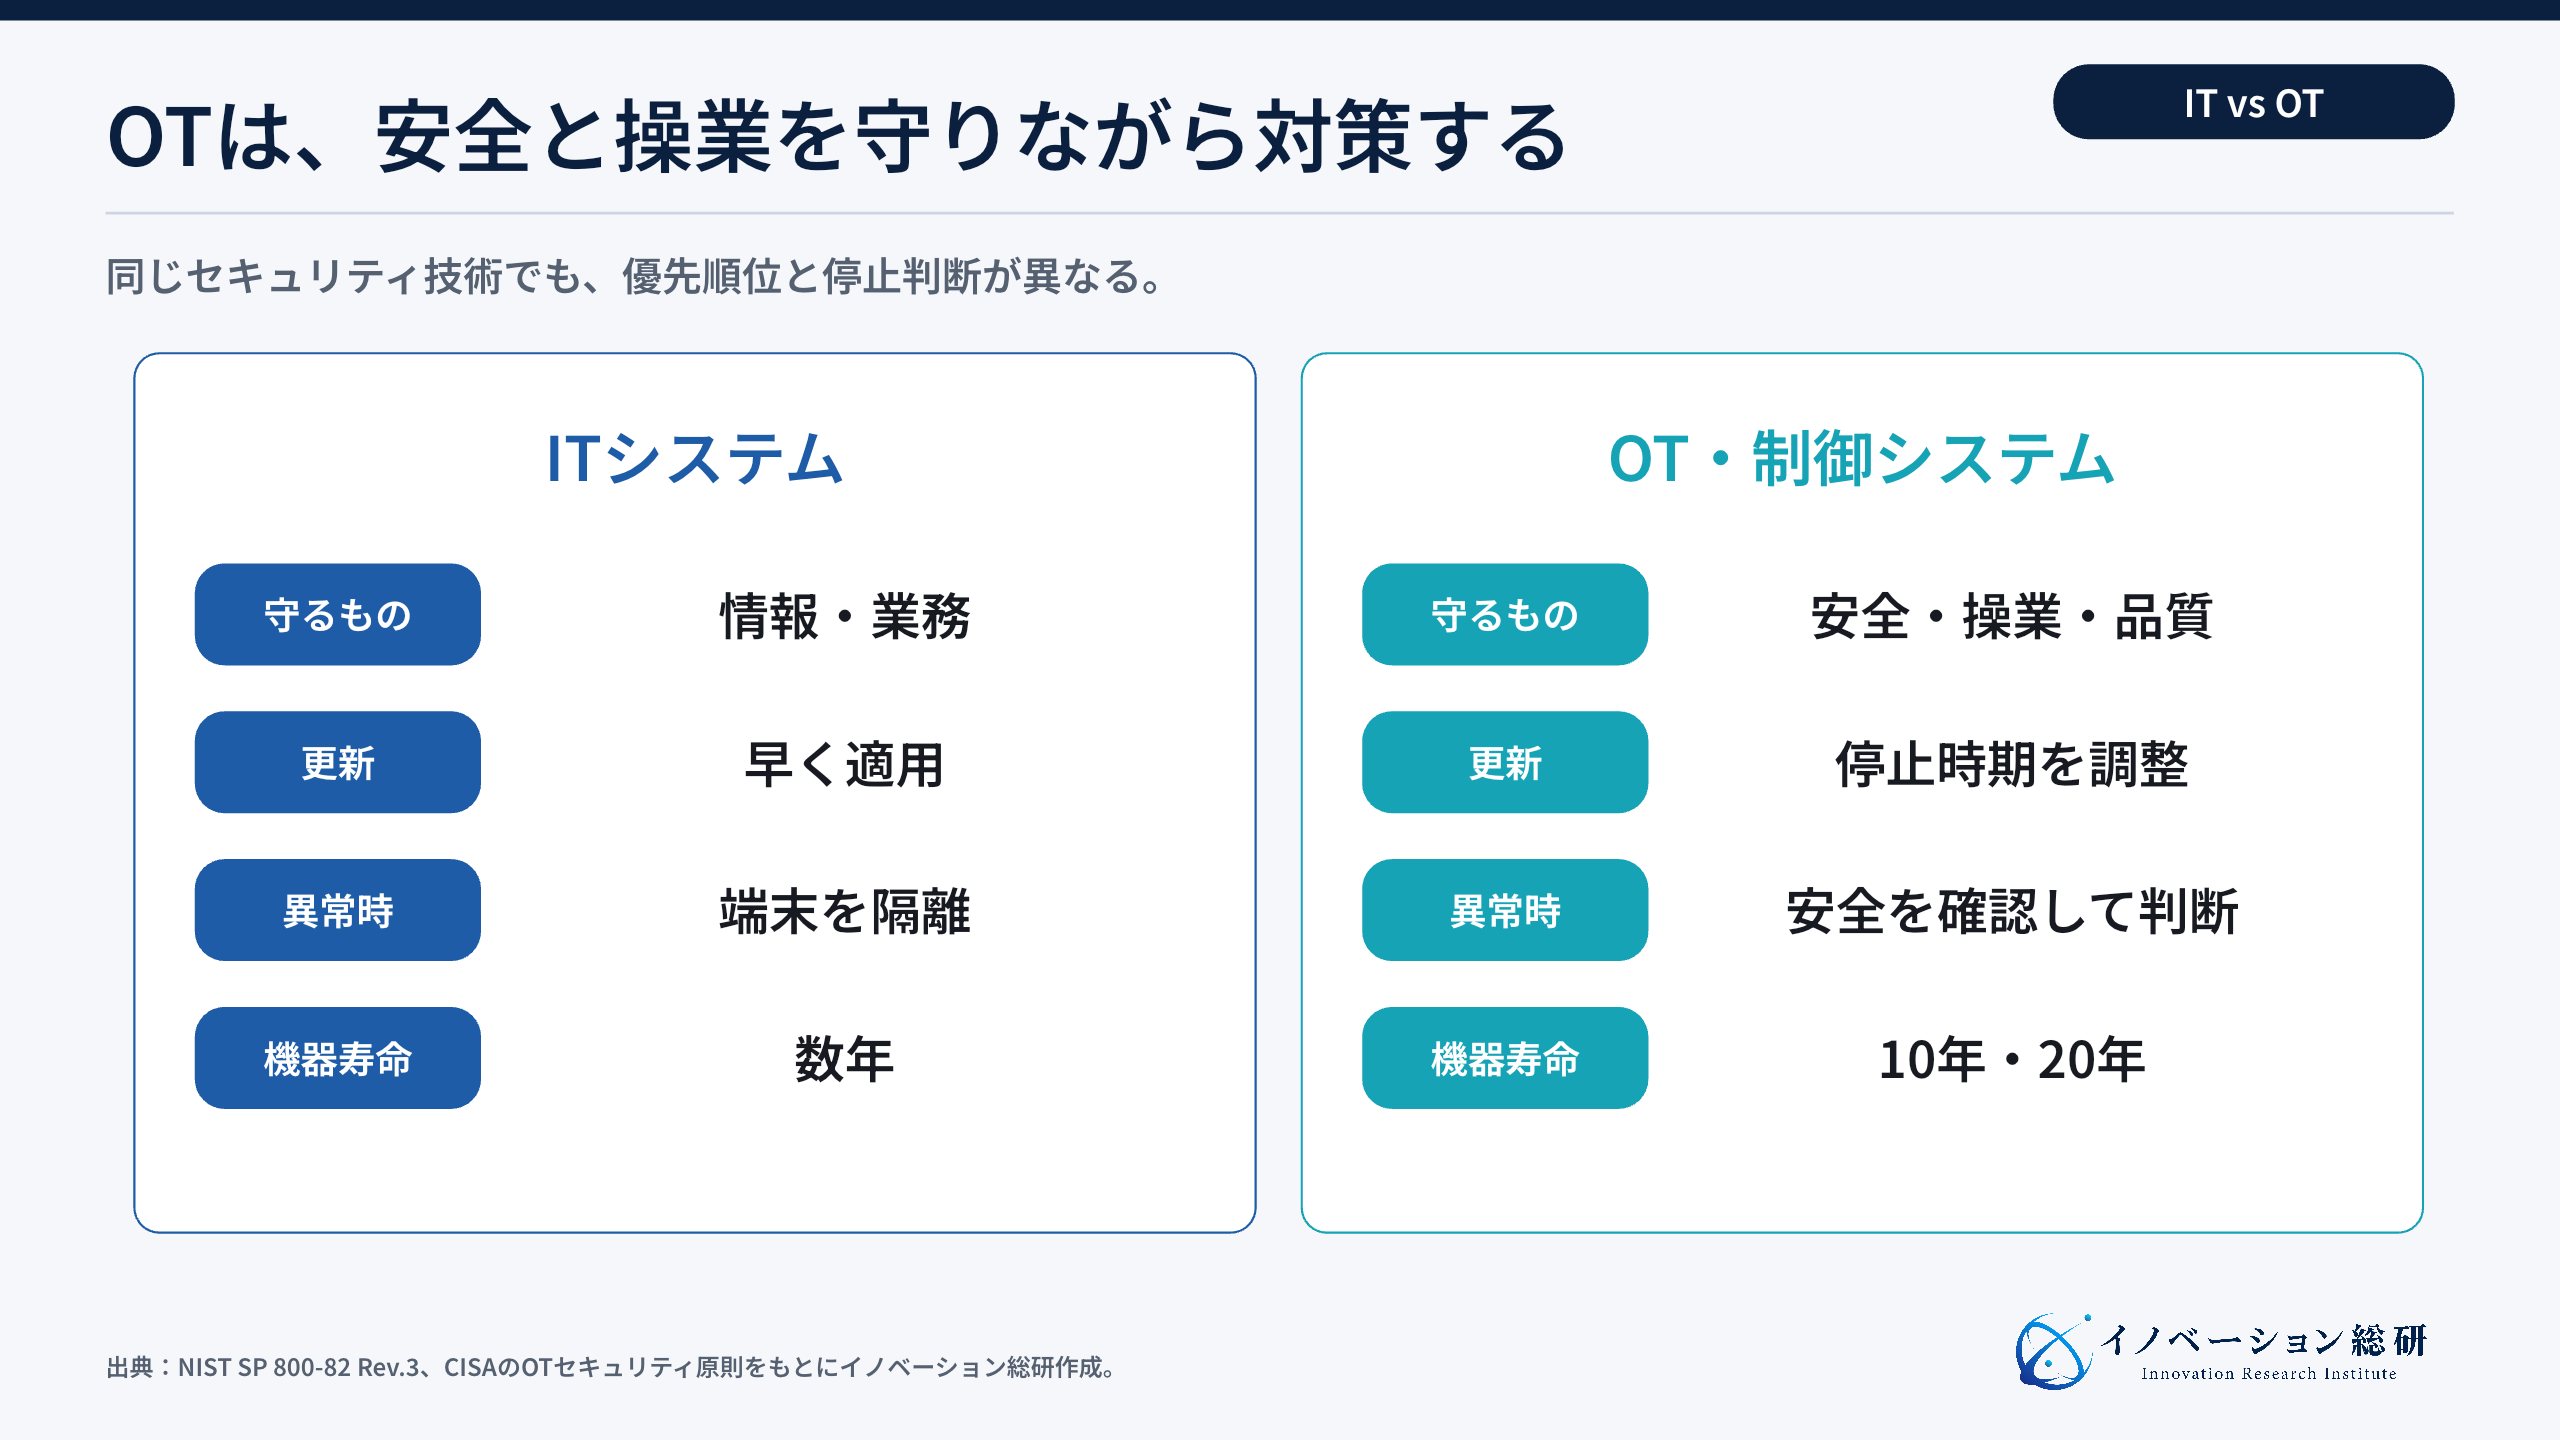
ITでは、感染したPCをネットワークから切り離す判断ができます。OTでは、そのPCが製造装置を監視しているかもしれません。突然止めると、材料が固まり、設備が壊れ、作業員が危険にさらされる場合があります。
古いOSが残っていても、すぐ更新できるとは限りません。装置メーカーの保証が切れる、制御ソフトが動かなくなる、再認証が必要になる、といった制約があるからです。
この違いを無視し、IT向けの能動スキャンや自動隔離をそのまま持ち込むと、守るための製品が停止原因になります。対策前に、設備への影響と安全な戻し方を現場と確認する必要があります。
工場へ入る経路は、制御機器への直接攻撃だけではない
工場は閉じたネットワークだから安全だと思われがちです。しかし、実際の現場には多くの出入口があります。
代表的な経路は、本社ITからの横展開、装置メーカーの遠隔保守、保全用ノートPC、USBメモリー、無線機器、クラウド接続、買収した拠点、委託先のアカウントです。設備そのものを狙わなくても、管理用のWindows端末やVPNから入れます。
また、接続をすべて把握できているとは限りません。短い保守作業のために設置したルーター、装置に内蔵された通信機能、担当者しか知らない共有IDが残ることがあります。
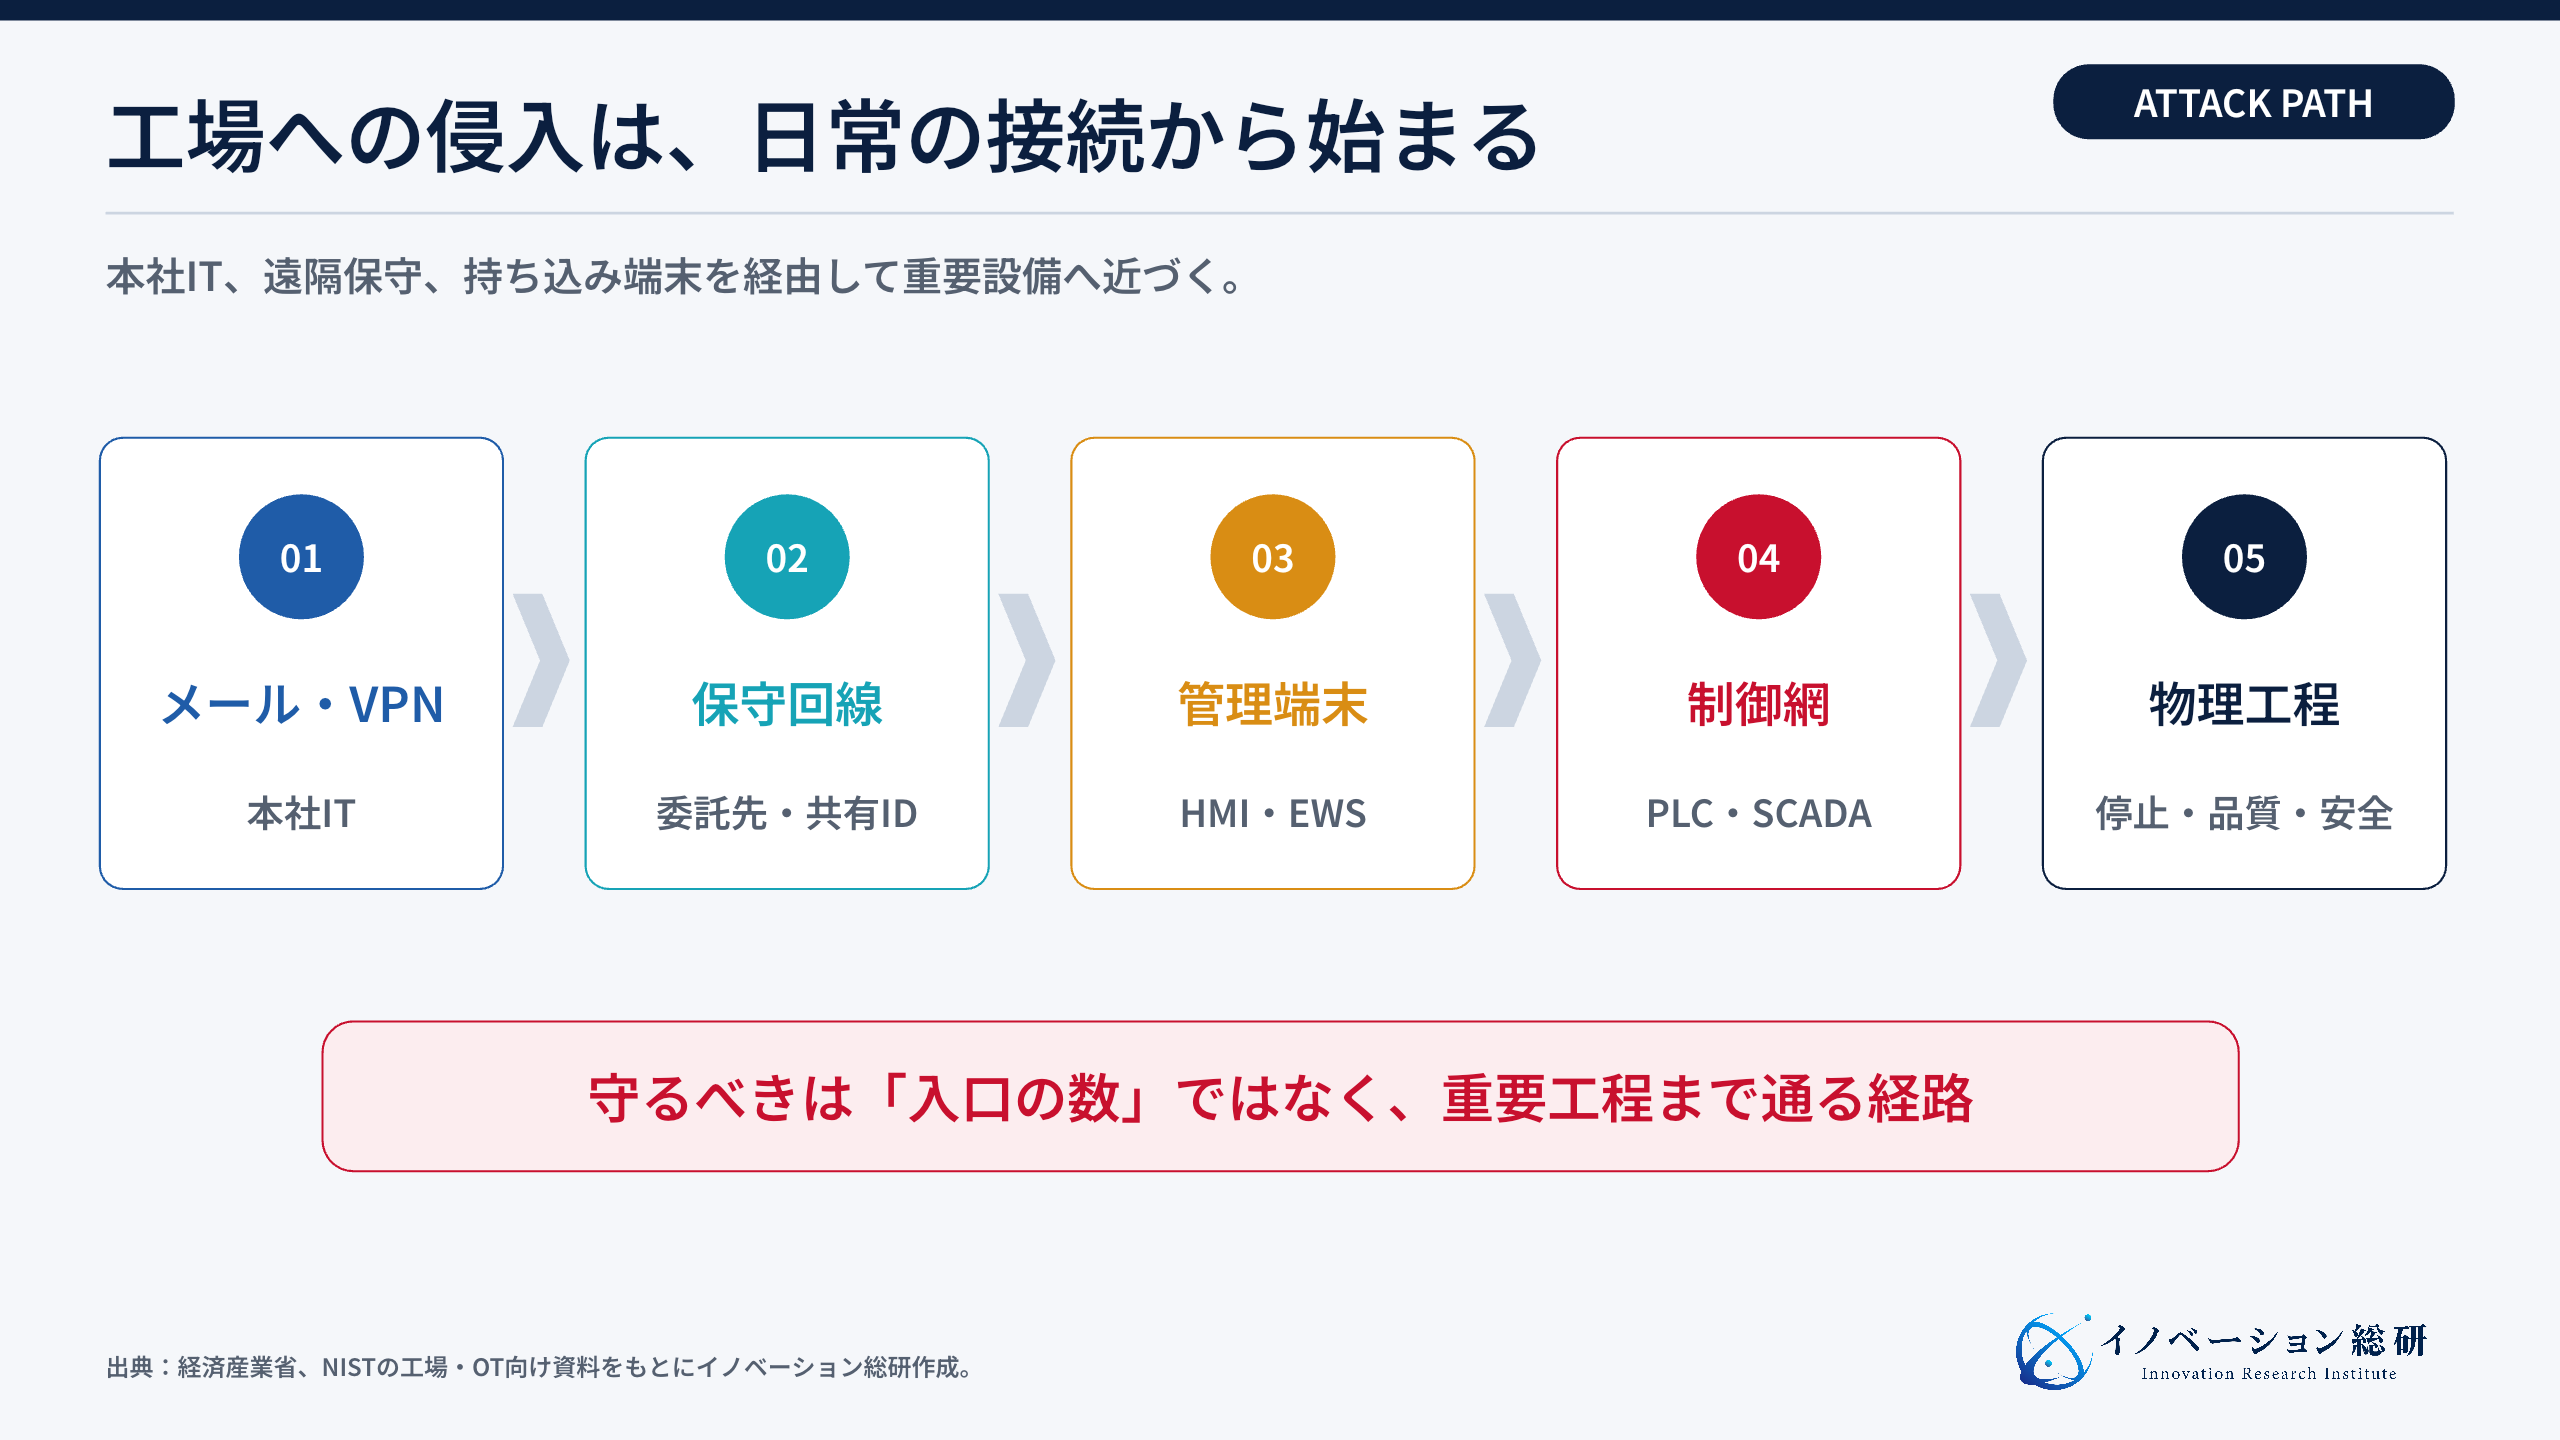
重要なのは、すべての通信を危険と決めつけないことです。遠隔保守やデータ連携は、生産性と復旧速度を高めます。問題は、誰が、いつ、どの設備へ、何をするかが管理されていない接続です。
まず守るべき対象を、生産への影響で並べます。次に、その対象へ届く接続と利用者を洗い出します。脆弱性の件数だけを見るより、重要設備まで通る経路を減らす方が、操業リスクを下げやすくなります。
OTセキュリティで優先したい7つの対策
対策は、一つの製品で完結しません。工場を止めずに進めるため、次の7つを順番につなぎます。
| 対策 | 具体的に行うこと | 確認したい成果 |
|---|---|---|
| 1. 守る工程を決める | 安全、品質、生産、法令への影響を評価する | 重要設備と復旧順が決まっている |
| 2. 資産と通信を把握する | 機器、OS、接続先、所有者を台帳化する | 未把握の接続を減らせる |
| 3. ネットワークを分ける | IT、DMZ、OT、工程をゾーン化する | 侵入が全工場へ広がらない |
| 4. 遠隔保守を管理する | MFA、時間制限、最小権限、録画を使う | 誰が何をしたか追える |
| 5. 古い端末とUSBを守る | 許可制、検査、実行制御、仮想パッチを使う | 更新できない機器を補完できる |
| 6. 異常を監視する | OT向け通信監視と現場手順をつなぐ | 重要な警告に絞って対応できる |
| 7. 戻せる状態をつくる | 設定、プログラム、端末を保存し復旧を試す | 安全な復旧時間を把握できる |
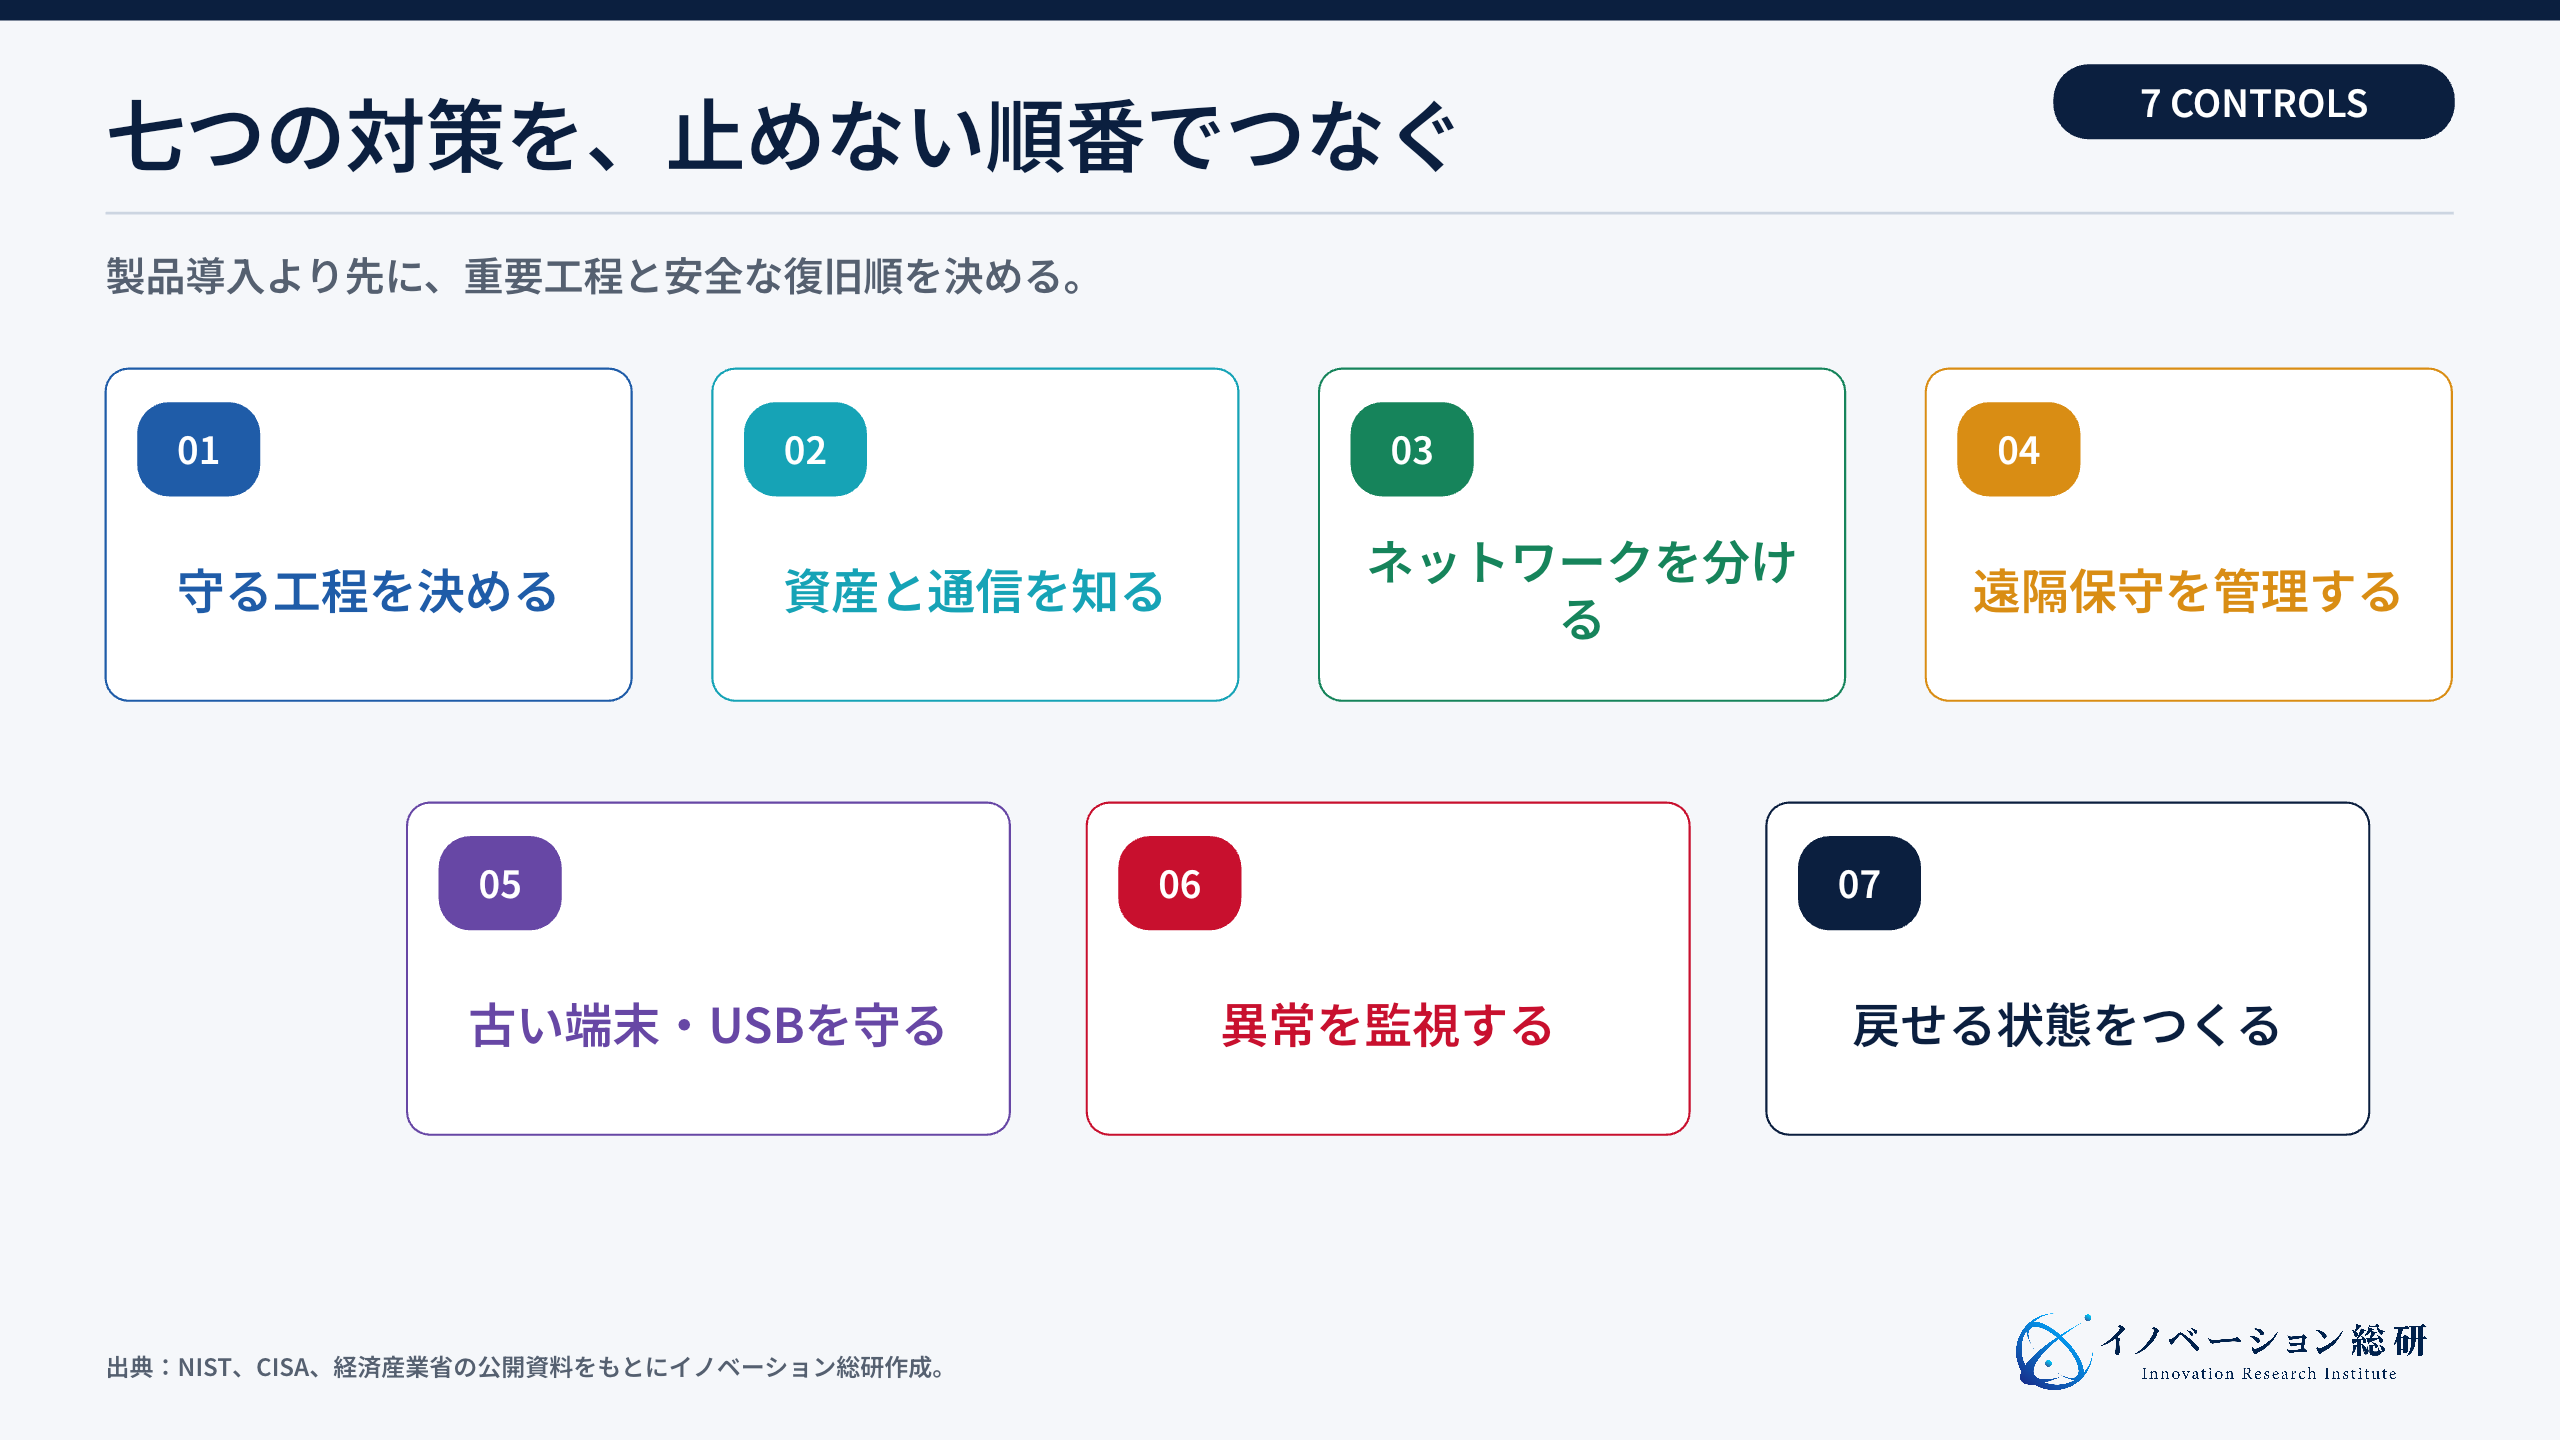
第一歩は、資産台帳ソフトの導入ではありません。どの工程が止まると、顧客、品質、安全へ何が起きるかを決めることです。その判断がなければ、すべての警告が同じ重さに見えます。
資産把握では、通信を受け身で観察する方法が向いています。現場へ余分な通信を送りにくいためです。能動的な確認が必要な場合は、装置メーカーと影響を確認し、対象と時間を限定します。
ネットワークは、単にITとOTを一枚のファイアウォールで分けるだけでは足りません。重要度や工程ごとに区切り、許可する通信を絞ります。ゼロトラストの記事で整理した「信頼を固定しない」考え方も、保守アクセスへ応用できます。
遠隔保守では、常時使える共有アカウントを避けます。作業申請、本人確認、接続時間、対象設備、操作記録、緊急遮断を一つの流れにします。NIST SP 1800-45は、水道分野を例にOT遠隔アクセスの実装構成を示しています。
最後に欠かせないのが復旧です。NISTのOT Backup Quick Start Guideは、バックアップを変更管理へ組み込み、定期取得し、復旧演習で使えるか確かめることを重視しています。ファイルが保存されているだけでは、復旧可能とはいえません。
OTセキュリティの基準はどう使い分けるか
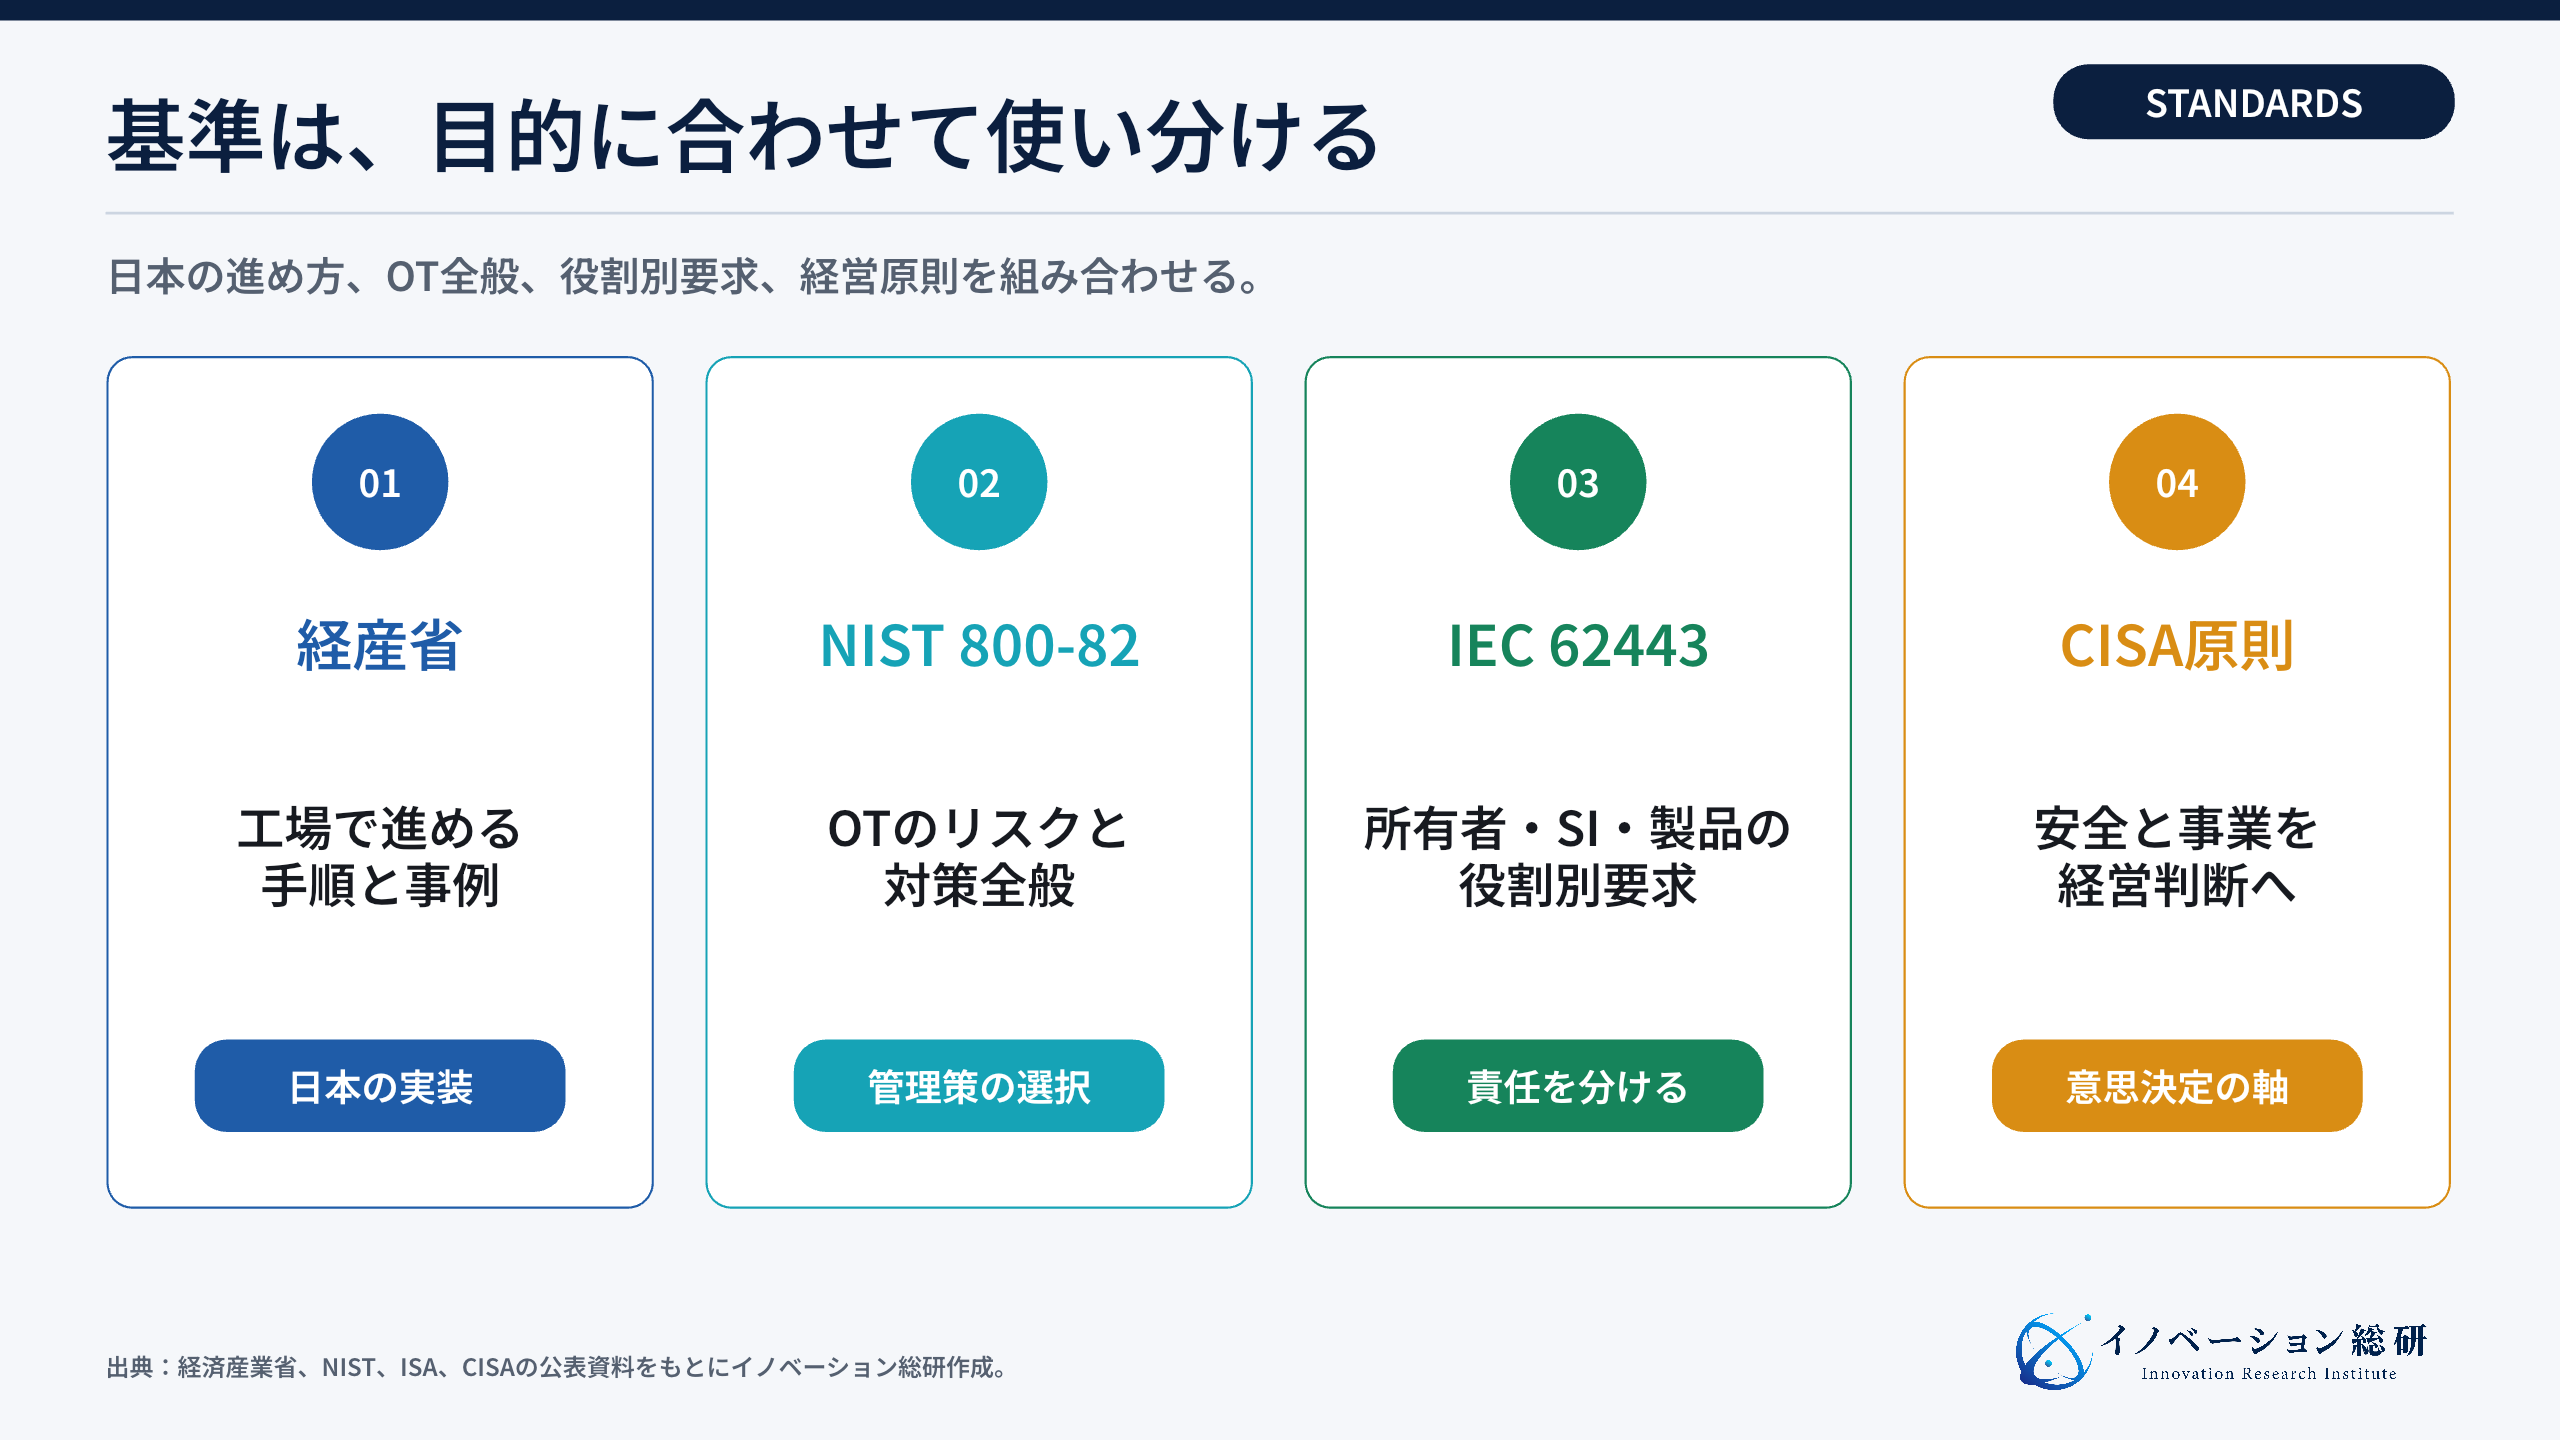
OT分野には複数のガイドラインと規格があります。全部を同じ深さで読むより、目的で使い分けると理解しやすくなります。
| 基準・ガイド | 主な役割 | 実務での使い方 |
|---|---|---|
| 経産省 工場システム向けガイドライン | 日本の工場が対策を進める手順 | 経営、現場、ITで現状と計画を共有する |
| 経産省 中小製造業向けAppendix | 小規模な工場の始め方 | 人員が少ない企業の優先順位を決める |
| NIST SP 800-82 Rev.3 | OT全般のリスクと対策 | 制御系の特徴を踏まえて管理策を選ぶ |
| ISA/IEC 62443 | 産業制御の役割別要求 | 資産所有者、SI、製品供給者の責任を分ける |
| CISAのOT原則 | 経営判断の基本原則 | 安全、事業知識、リスク、設計判断を見直す |
経済産業省は2025年4月、中小規模の製造事業者向けに「工場セキュリティの重要性と始め方」を公表しました。大企業だけでなく、サプライチェーンを構成する工場全体へ対策を広げるためです。
さらに、半導体デバイス工場向けのOTセキュリティガイドラインも策定されています。半導体工場では、生産目標、機密情報、品質を守る対象とし、Purdueモデルで工場内の領域を分けています。
ISA/IEC 62443は、設備を持つ事業者、システムを組む事業者、機器を作る企業など、役割ごとの要求を整理できます。認証名を掲げるだけでなく、自社がどの役割を負うかを決めて読むことが重要です。
OTセキュリティ企業9社は何を守っているか
市場を見ると、資産可視化、ネットワーク防御、端末保護、遠隔保守、監視サービスが重なっています。代表的な9組を、顧客の仕事で整理します。
| 企業・サービス | 主な役割 | 特徴 |
|---|---|---|
| Nozomi Networks/Guardian・Vantage | 資産可視化、異常検知 | 通信を受け身で観察し、複数拠点を統合管理する |
| Claroty/xDome・Secure Access | CPS可視化、遠隔保守 | 重要設備への権限を時間と対象で絞り、操作を監査する |
| Dragos/Dragos Platform・OT Watch | 可視化、脅威検知、対応 | OT固有の通信と攻撃者情報を使い、対応手順まで提供する |
| TXOne Networks/Portable Inspector・Stellar・EdgeIPS | USB、端末、ネットワーク防御 | 古い端末や閉域環境へ、停止を抑えて対策を入れる |
| Cisco/Cyber Vision | 可視化、分離、遠隔接続 | 産業用ネットワーク機器へ監視機能を組み込む |
| Fortinet/OT Security Platform | 統合ネットワーク防御 | 産業用ファイアウォール、運用、脅威情報を一体化する |
| Microsoft/Defender for IoT | OT監視とIT運用の接続 | Defenderとクラウド分析を使い、IT・OTを同じ運用へつなぐ |
| Siemens/Industrial Cybersecurity Services | 設備、設計、運用 | 自動化設備の知見を使い、評価、分離、監視、復旧を支援する |
| NTTドコモビジネス/IIJ | 国産OT-IDSと遠隔接続 | OsecTの可視化・検知とSafousの安全な接続を組み合わせる |
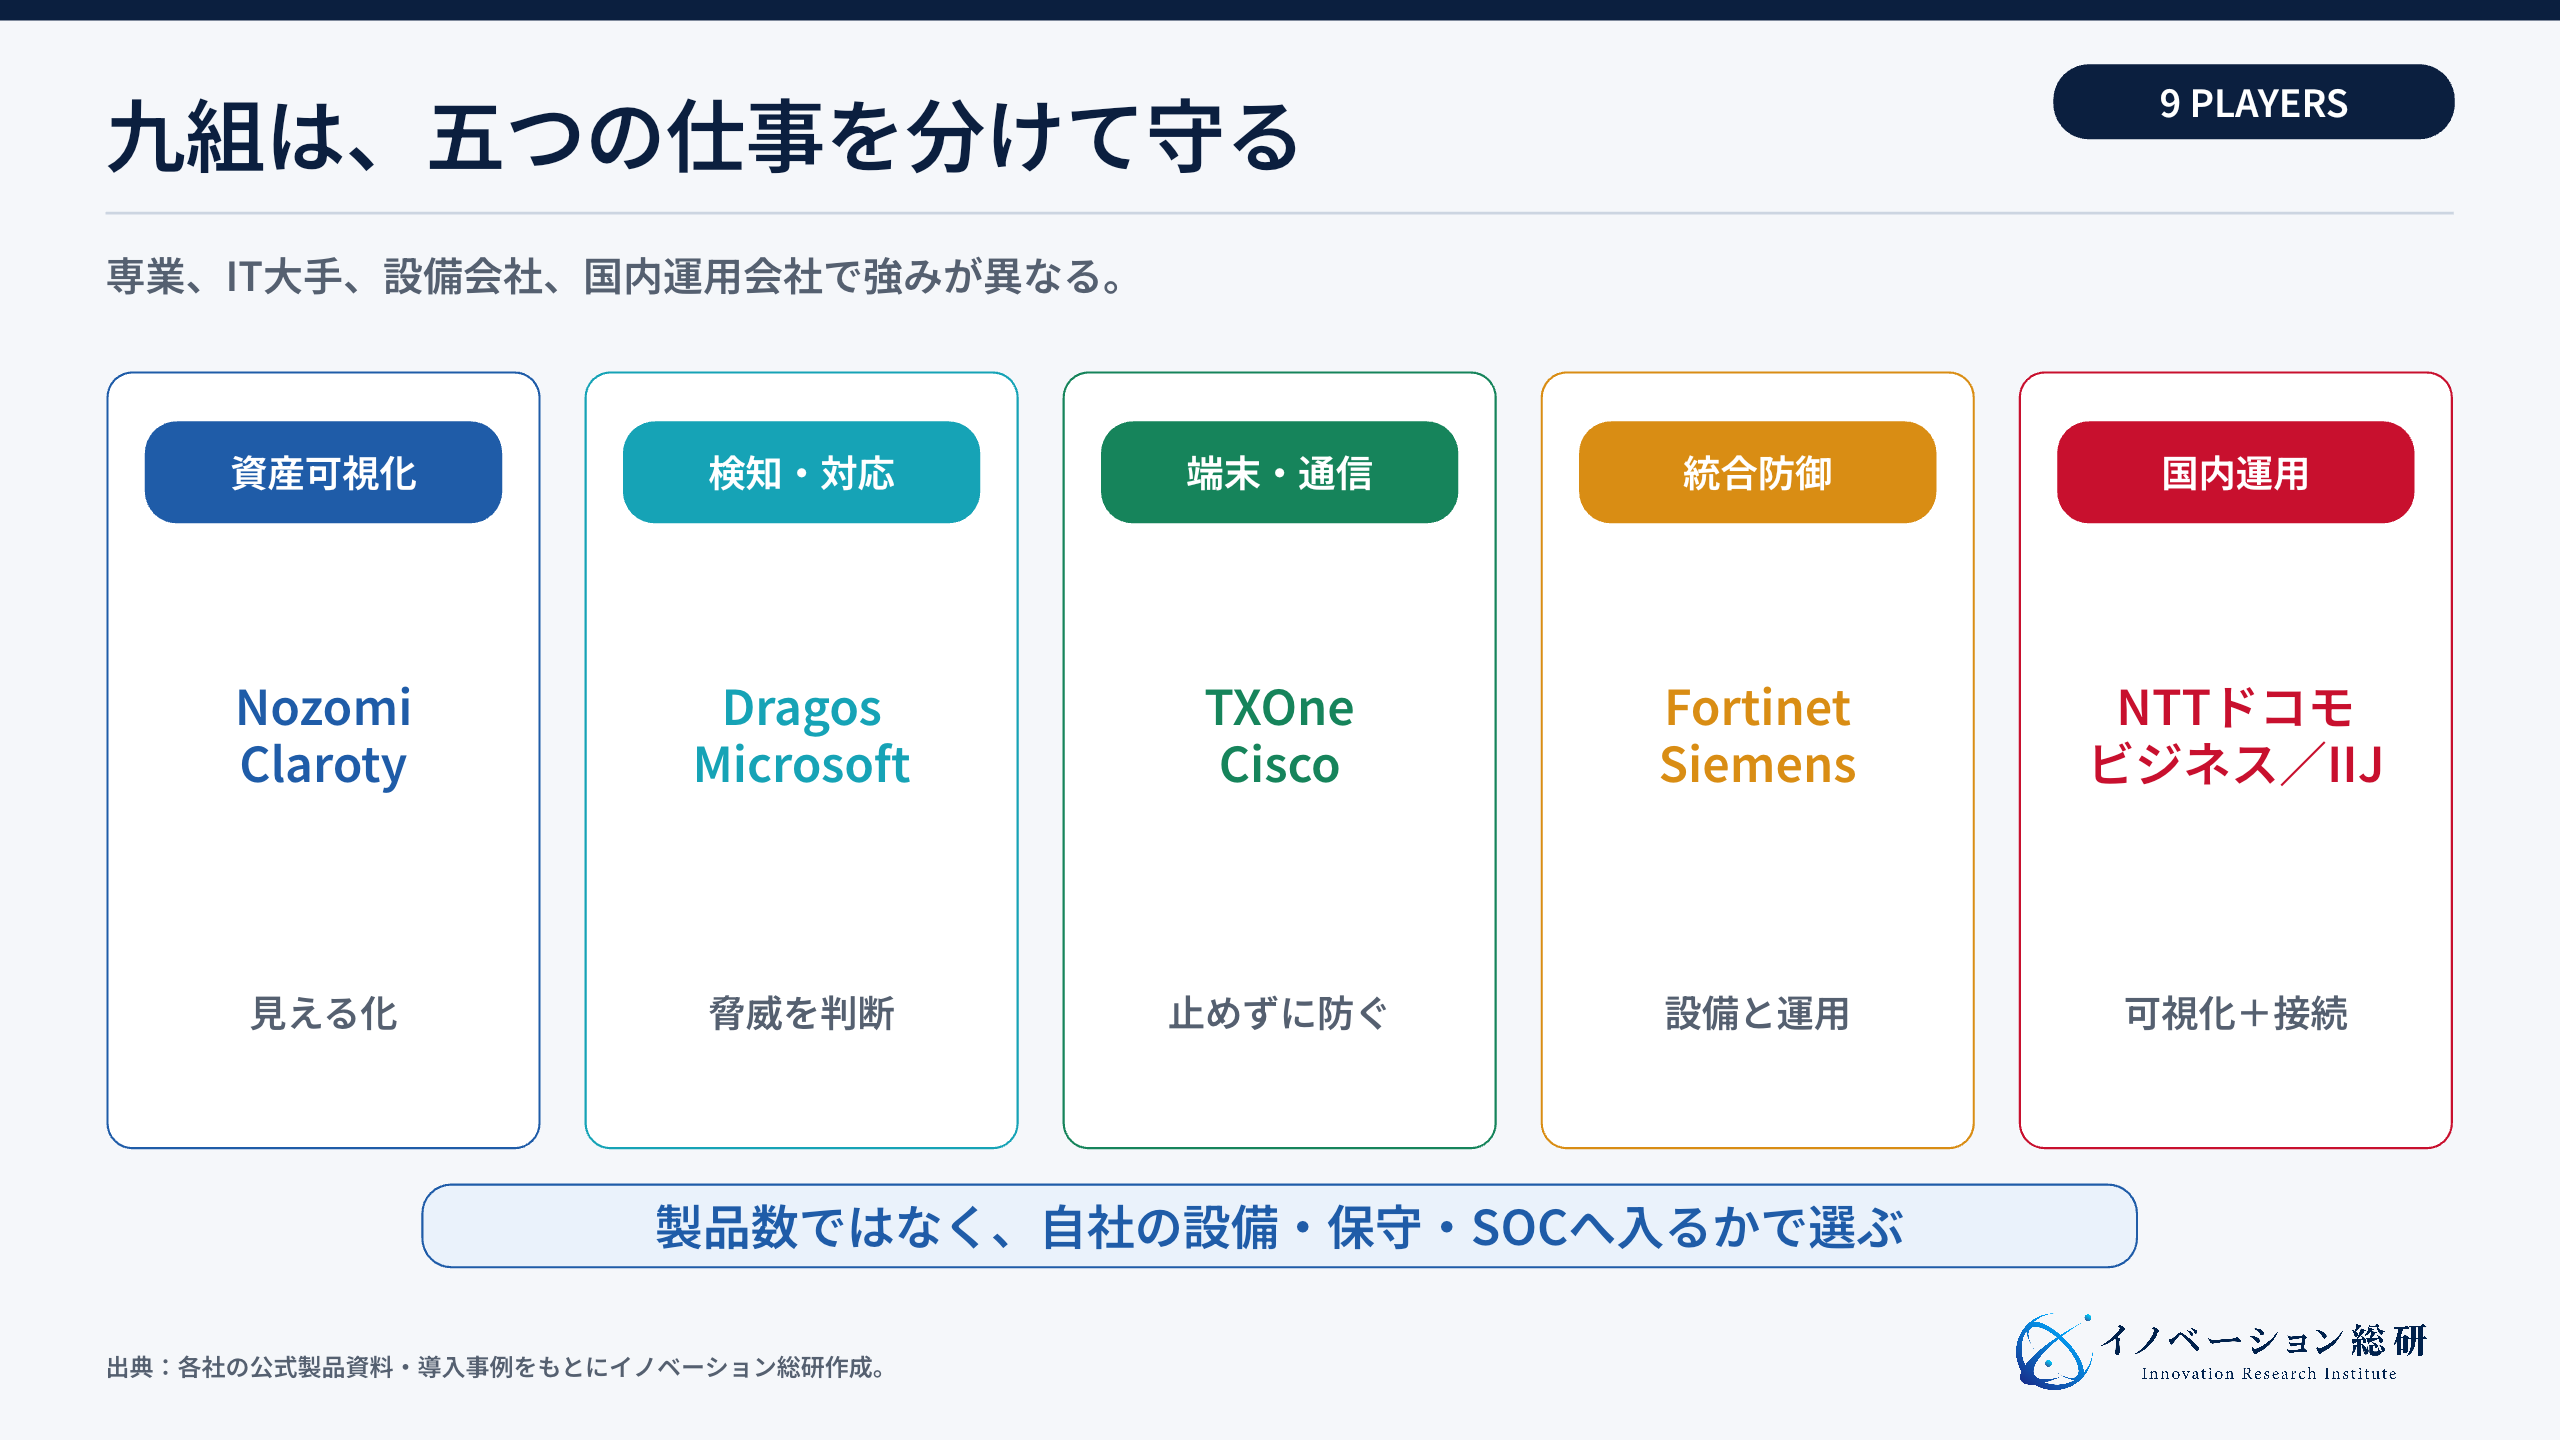
専業企業は、産業用プロトコルの理解やOT固有の脅威情報を強みにします。総合IT企業は、既存のSOC、ID、ネットワーク製品へOTを組み込みやすい点が強みです。設備メーカーは、装置の仕様と保全手順を知っています。
顧客が選ぶべきなのは、機能数が最も多い会社とは限りません。自社の設備構成、既存ネットワーク、保守会社、SOCの運用へ無理なく入るかが重要です。
OTセキュリティの5事例を現場の課題から読む
製品一覧だけでは、何が変わるか分かりません。ここでは、導入企業が抱えた課題と、対策後に変わった仕事を見ます。効果の数値は、各ベンダーが公表した事例に基づきます。
Keysight Technologiesは資産台帳を自動更新した
Keysight Technologiesは、世界各地に製造拠点を持つ計測機器メーカーです。工場ごとの機器情報を手作業で更新しており、新しい端末や脆弱性を継続して把握しにくい課題がありました。
Nozomi Networksの事例では、Guardianなどを使い、通信から機器と接続関係を継続把握しています。既存SOCへOTの警告をつなぎ、資産分類の精度と対応速度を改善したと報告しています。
参考になるのは、OT専任SOCを別に一から作らなかった点です。既存の人と仕組みを使いながら、OT固有の情報を追加しました。中堅企業でも、資産台帳を目的にせず、誰が警告を判断するかまで決める必要があります。
Pfizerは経営判断からITと製造を分け直した
Pfizerは、他社の大規模な製造停止を契機に、OTを独立したリスクとして扱いました。Clarotyが公開した対談によると、企業ITと製造ITの間に境界を置き、さらに製造ITと工場のOTを分ける多層構造を整えています。
同社は、事業部、エンジニアリング、製造、IT、セキュリティを巻き込み、SOCでも企業系と製造系を見ます。重要なのは、製品導入より前に、取締役会がOTへ注力する方針を示したことです。
工場が多い企業では、各拠点の成熟度が違います。全工場へ同じ製品を一度に入れるより、共通の基準と接続ルールを決め、段階的に広げる方が現実的です。
Boston Beerは机上演習から投資優先順位を決めた
Boston Beer Companyは、米国の4つの醸造所でOT対策を進めました。Dragosの事例では、ランサムウェアを想定した机上演習を行い、弱点と対応の不足を経営へ示しています。
その後、資産可視化、脆弱性管理、脅威検知にDragos Platformを使い、専門家による監視を組み合わせました。同社は、初年度の投資回収やサイバー保険料の低下も報告しています。
ここから学べるのは、ROIをアラート件数で説明していない点です。保険料、復旧時間、担当者の工数、停止回避など、経営が比較できる指標へ変えています。
Ternaは現場400人のUSB作業を変えた
イタリアの送電事業者Ternaでは、変電所の保守でUSBメモリーを使います。ネットワークから切り離した設備でも、ファイルを持ち込む作業が感染経路になります。
TXOne Networksの事例によると、TernaはPortable Inspector Proを導入しました。端末へソフトを入れずに検査し、機器情報を集め、結果を管理できます。試行後、約400人の現場担当者へ展開したとしています。
対策が現場に定着した理由は、保守手順を大きく変えなかったことです。高度な機能より、差し込み、確認し、作業する流れへ入ることが重要でした。
NTTドコモビジネスとIIJは可視化と遠隔保守を一つにした
国内では、NTTドコモビジネスとIIJが、OT向けIDSのOsecTとセキュアリモートアクセスのSafousを組み合わせています。2025年の発表では、工場ネットワークの可視化と、遠隔接続の本人・権限制御を統合しています。
可視化製品だけでは、不明な接続を見つけても止め方がありません。遠隔接続だけでは、工場内で何が起きているか分かりません。二つを組み合わせ、接続前、接続中、接続後を管理できる点に意味があります。
新規参入企業にも同じ考え方が必要です。海外製品を販売するだけでなく、顧客がすでに使う回線、保守契約、現場承認、SOCへ組み込むことが価値になります。
支援市場は5つの機能層でできている
OTセキュリティ市場は、一つの製品市場ではありません。顧客の仕事で分けると、5つの層が見えます。
| 機能層 | 顧客の仕事 | 提供サービス | 差がつく資産 |
|---|---|---|---|
| 1. 現状把握 | 設備、通信、脆弱性、所有者を知る | 資産台帳、パッシブ監視、評価 | プロトコル理解と現場アクセス |
| 2. 接続制御 | IT、OT、工程、保守経路を分ける | FW、DMZ、ZTNA、データダイオード | 低遅延と設備への非影響 |
| 3. 端末・機器保護 | 古いOS、USB、PLCを守る | 実行制御、検査、仮想パッチ | レガシー対応と機器認証 |
| 4. 監視・対応 | 異常を見つけ、初動を判断する | OT-SOC、MDR、脅威情報 | 制御知識と24時間対応 |
| 5. 復旧・統治 | 戻し方、責任、証拠を管理する | バックアップ、演習、規格対応 | 工程復旧と経営説明の実績 |
専業ベンダーは1〜4を深く持ちます。SIerや設備メーカーは、設計、工事、保守の商流へ入りやすい立場です。コンサルティング会社やMSSPは、複数製品を束ね、経営と現場の判断をつなぎます。
参入余地は、製品がまだない場所だけではありません。導入済みの製品が使われない、警告が放置される、拠点ごとにルールが違う、といった運用の隙間にもあります。
特に中堅製造業では、専任者が少なく、工場ごとの個別対応へ大きな費用をかけにくい課題があります。標準化した評価、監視、遠隔保守、復旧演習をまとめ、設備会社や地域SIerと提供する余地があります。
自社はOTセキュリティのどこへ入れるか
顧客の工程、自社資産、事故時の責任、提携が必要な部分を確認します。
NEXT STEP
次のステップ
OTセキュリティを、工場の運用へ入る事業に。
守る工程、設備と接続、保守商流、責任範囲、提携先を整理し、自社が継続して価値を出せる入口を設計します。
OTセキュリティで狙える4つの新規事業
後発企業が、大手の統合プラットフォームを正面から作るのは簡単ではありません。自社が持つ顧客接点、設備知識、通信、保守、保険、規制対応を起点にすると参入先を絞れます。
| 参入方法 | 最初の顧客 | 提供価値 | 必要な資産 | 提携先 | 主な懸念 |
|---|---|---|---|---|---|
| 中堅工場向け運用一体型サービス | Tier2・Tier3製造業 | 可視化、監視、月次改善を定額化 | 現場導入、遠隔運用、標準手順 | OT製品、地域SIer、保険会社 | 個別対応で採算が崩れる |
| 遠隔保守の共通基盤 | 機械メーカー、保守会社 | 顧客工場への接続を申請・認証・記録する | ID、通信、保守商流 | 装置OEM、通信会社 | 接続障害が復旧を遅らせる |
| OTバックアップ・復旧サービス | 工場、インフラ運営者 | 設定と制御プログラムを保存し、復旧を試す | 機器別の復元知識、検証環境 | 設備メーカー、保全会社 | 復元失敗が安全へ影響する |
| 装置メーカー向け製品セキュリティ | 産業機器メーカー | SBOM、脆弱性管理、安全な更新を支援 | ファームウェア解析、PSIRT運用 | 認証機関、法務、半導体企業 | 誤判定と法令対応責任 |
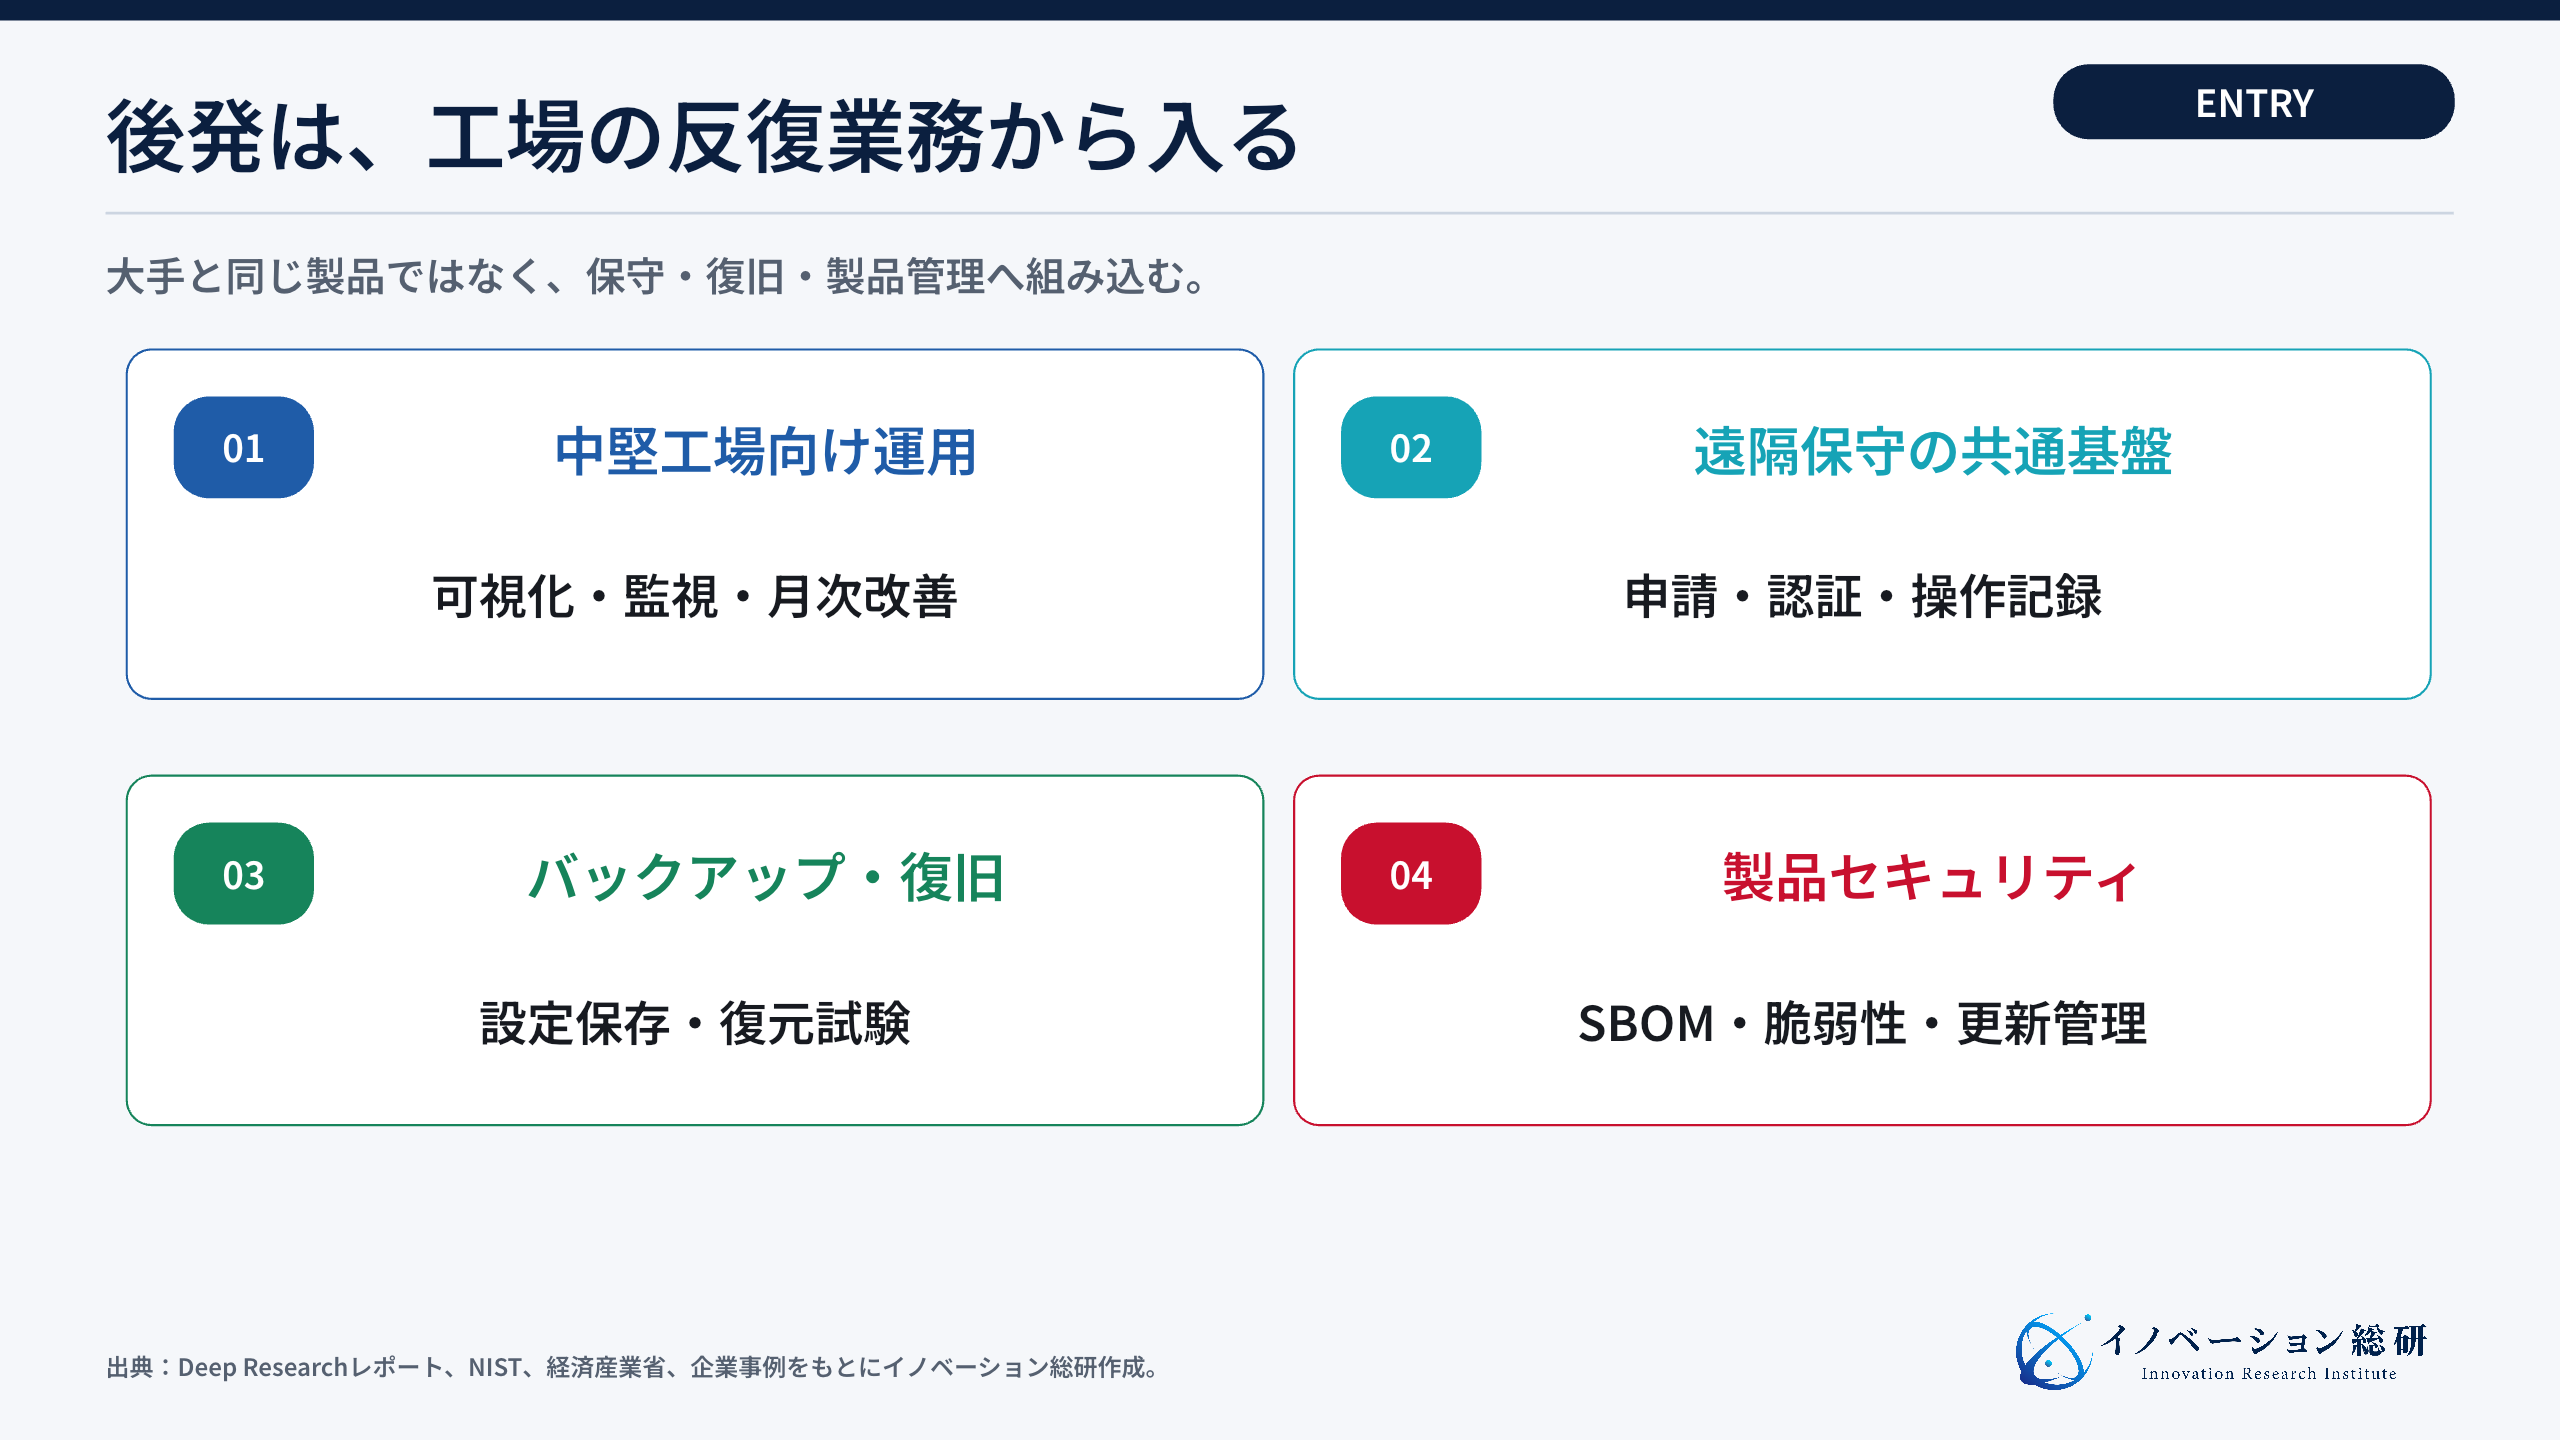
一つ目は、中堅工場向けの運用一体型サービスです。小型の監視センサー、月次のリスク確認、保守回線の管理、異常時の相談を定額でまとめます。顧客が買うのは監視画面ではなく、専任者がいなくても重要な変化へ対応できる状態です。
二つ目は、装置メーカーと工場をつなぐ遠隔保守基盤です。作業のたびに本人を確認し、設備と時間を限定し、操作を記録します。工場側だけでなく、装置メーカーが複数顧客へ安全に接続できる共通基盤にすると、B2B2Bの事業になります。
三つ目は、バックアップと復旧のサービス化です。PLCのプログラム、HMI設定、端末イメージ、機器の構成を保存し、更新時に差分を残します。さらに、安全な検証環境で戻せるかを試します。保全事業や設備更新の契約へ組み込みやすい領域です。
四つ目は、産業機器メーカー向けの製品セキュリティです。SBOM作成だけでなく、脆弱性の受付、影響判断、顧客通知、安全な更新までを支援します。欧州へ輸出する企業では、製品ライフサイクル全体の管理が必要になります。
4案に共通する勝ち筋は、工場の仕事へ入ることです。セキュリティ製品の販売だけでは、価格比較になりやすくなります。設備の新設、定期保全、遠隔保守、保険更新、取引先監査など、予算が動く場面へ組み込みます。
顧客選びは「業種」より「守る工程」で考える
「製造業向け」と広く決めるだけでは、サービスは標準化できません。同じ製造業でも、止められない連続工程、定期停止がある組立工場、多数の遠隔拠点では対策が違います。
最初の顧客は、次の条件で選びます。
- 止めると売上、安全、品質へ大きな影響が出る工程が明確である
- 保守会社や装置メーカーとの接続が多い
- 同じ構成を複数拠点へ展開できる
- 経営と現場の責任者が決まっている
- 既存の保全、通信、監視契約へ追加できる
たとえば、複数の食品工場が同じ設備を使っている場合、資産把握と復旧手順を横展開しやすくなります。工作機械メーカーなら、顧客工場への遠隔保守を共通化できます。
一方、設備構成がすべて違い、図面がなく、責任者も決まっていない顧客では、調査だけで工数を使います。初期案件としては、共通設備、共通手順、展開拠点がある顧客を選ぶ方が学習を再利用できます。
OTセキュリティ事業で引き受ける責任と懸念
OTでは、セキュリティ対策そのものが操業へ影響します。そのため、契約と運用で責任範囲を明確にします。
| 懸念 | 起こり得ること | 事業設計で決めること |
|---|---|---|
| 誤検知・誤遮断 | 正常な通信を止め、生産へ影響する | 自動遮断の条件と現場承認 |
| 能動スキャン | 古い機器が応答不能になる | 対象、時間、メーカー確認、停止条件 |
| 復旧失敗 | バックアップから設備を戻せない | 復元試験、予備機、手動運転 |
| 遠隔接続障害 | 緊急保守が遅れる | 代替経路、現地対応、緊急権限 |
| アラート疲れ | 現場が警告を見なくなる | 生産影響で優先順位をつける |
| 責任の分断 | IT、工場、保守会社が判断を待つ | 連絡網、権限、初動手順 |
| ベンダーロックイン | 設備更新や他製品への移行が難しい | データ移行、ログ保管、契約終了時対応 |
自動化の範囲は慎重に決めます。検知は自動でも、設備の停止や通信遮断は現場責任者の承認を必要とする場合があります。安全計装や手動運転へ影響する操作を、SOCだけで決めてはいけません。
サービス提供者は、「守れる」と広く約束しないようにします。監視対象、取得できる通信、対応時間、顧客側の作業、装置メーカーの責任を分けます。
また、OTのログや構成情報は、工場の能力や製法を推測できる重要情報です。クラウドへ送るデータを限定し、保管場所、利用目的、削除方法を決めます。ソブリンクラウドの記事で扱ったデータ主権の論点ともつながります。
OTセキュリティへの参入を見送る条件
市場が伸びていても、次の条件に当てはまる場合は参入を急がない方がよいでしょう。
- 制御システムと安全の専門家を社内または提携先に確保できない
- 顧客の工場へ入り、設備と保守手順を確認できない
- 製品を販売した後の監視、更新、事故対応を設計していない
- 誤遮断や復旧失敗が起きた場合の責任と保険を整理できない
- 一案件ごとの個別開発が多く、共通化できる工程がない
- 自社が持つ強みが、既存の総合ベンダーやOT専業企業と同じである
特に危険なのは、IT向け製品へ「OT対応」と表示するだけの参入です。制御プロトコルを読めても、設備への影響、保守時期、復旧手順まで扱えなければ、現場は採用しません。
自社に設備知識がない場合は、地域の制御SIer、装置メーカー、保全会社との提携が前提です。逆に、設備会社がセキュリティ監視を始めるなら、SOC、脅威情報、インシデント対応を持つ会社と組みます。
参入判断では、技術を持っているかだけでなく、事故時に誰が現地へ行き、誰が安全を確認し、誰が顧客へ説明するかまで決めます。
OTセキュリティに関するよくある質問
工場を守るには「止めない」から「戻せる」まで設計する
OTセキュリティは、工場向けのIT対策ではありません。安全、可用性、品質を守りながら、設備と接続を把握し、攻撃の広がりを抑え、復旧できる状態をつくる仕事です。
企業9社の取り組みを見ると、競争は資産可視化だけで終わっていません。遠隔保守、レガシー端末、OT向け監視、復旧、製品ライフサイクルへ広がっています。
新規参入では、大手と同じ統合製品を作るより、中堅工場、保守商流、復旧、装置メーカーの製品セキュリティなど、自社が責任を持てる工程へ絞る方が現実的です。
イノベーション総研では、技術の魅力だけでなく、顧客の停止リスク、既存商流、責任分界、提携先、収益モデルを整理し、参入・提携・見送りを比較します。技術起点の新規事業支援では、自社が狙うべきOTセキュリティ領域の具体化を支援しています。
参照した主な資料
- 経済産業省「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」
- 経済産業省「工場セキュリティの重要性と始め方」
- 経済産業省「半導体デバイス工場におけるOTセキュリティガイドライン」
- NIST SP 800-82 Rev.3, Guide to Operational Technology Security
- NIST SP 1800-45, Operational Technology Remote Access
- NIST SP 1339, OT Backup Quick Start Guide
- CISAほか「Principles of Operational Technology Cybersecurity」
- ISA/IEC 62443 Series of Standards
- 各社の公式製品資料・導入事例
CONTACT
お問い合わせ
OTセキュリティの構想を、責任まで含む事業へ。
顧客の停止リスク、既存商流、提供範囲、提携先、収益モデルを整理し、参入・提携・見送りの判断を支援します。


