
投稿日:2026.09.08 最終更新日:2026.09.20
ネットワークと安全をまとめるSASEとは?主要8社と導入事例
ネットワークと安全をクラウドでまとめる仕組み(SASE)は、製品を一社へまとめれば完成するのか。
主要企業は、どこが違うのか。
結論は、通信・安全・運用のどこを一つの判断にするかです。主要8社と国内5社の事例から、導入と新規事業の判断材料を整理します。
この記事の結論
SASEの成否は、製品数ではなく、通信・安全・運用のどこを一つの判断として回せるかで決まります。
- SASEは、SD-WANとSSEをクラウドで統合し、利用者・拠点・アプリを共通の方針でつなぎます。
- 主要8社は、ネットワーク、SSE、データ保護、統合基盤など、得意な入口が違います。
- 新規参入は、中堅運用、業界別DLP、移行支援、AI利用統制から責任を持てる一工程へ絞ります。
目次
ネットワークと安全をまとめるSASEが、なぜ今必要なのか
社員は社内だけで働くとは限りません。自宅、外出先、海外拠点からSaaSや社内システムへ接続する働き方が普通です。アプリもデータセンターだけでなく、複数のクラウドへ分散しました。
従来は、すべての通信を本社やデータセンターへ戻し、そこで安全を確認する設計が一般的でした。しかし、クラウドを使うたびに遠回りです。回線が混み、Web会議や業務アプリが遅くなることがあります。VPNへ広い権限を与える設計では、認証情報を盗まれた後の被害も広がりやすくなります。
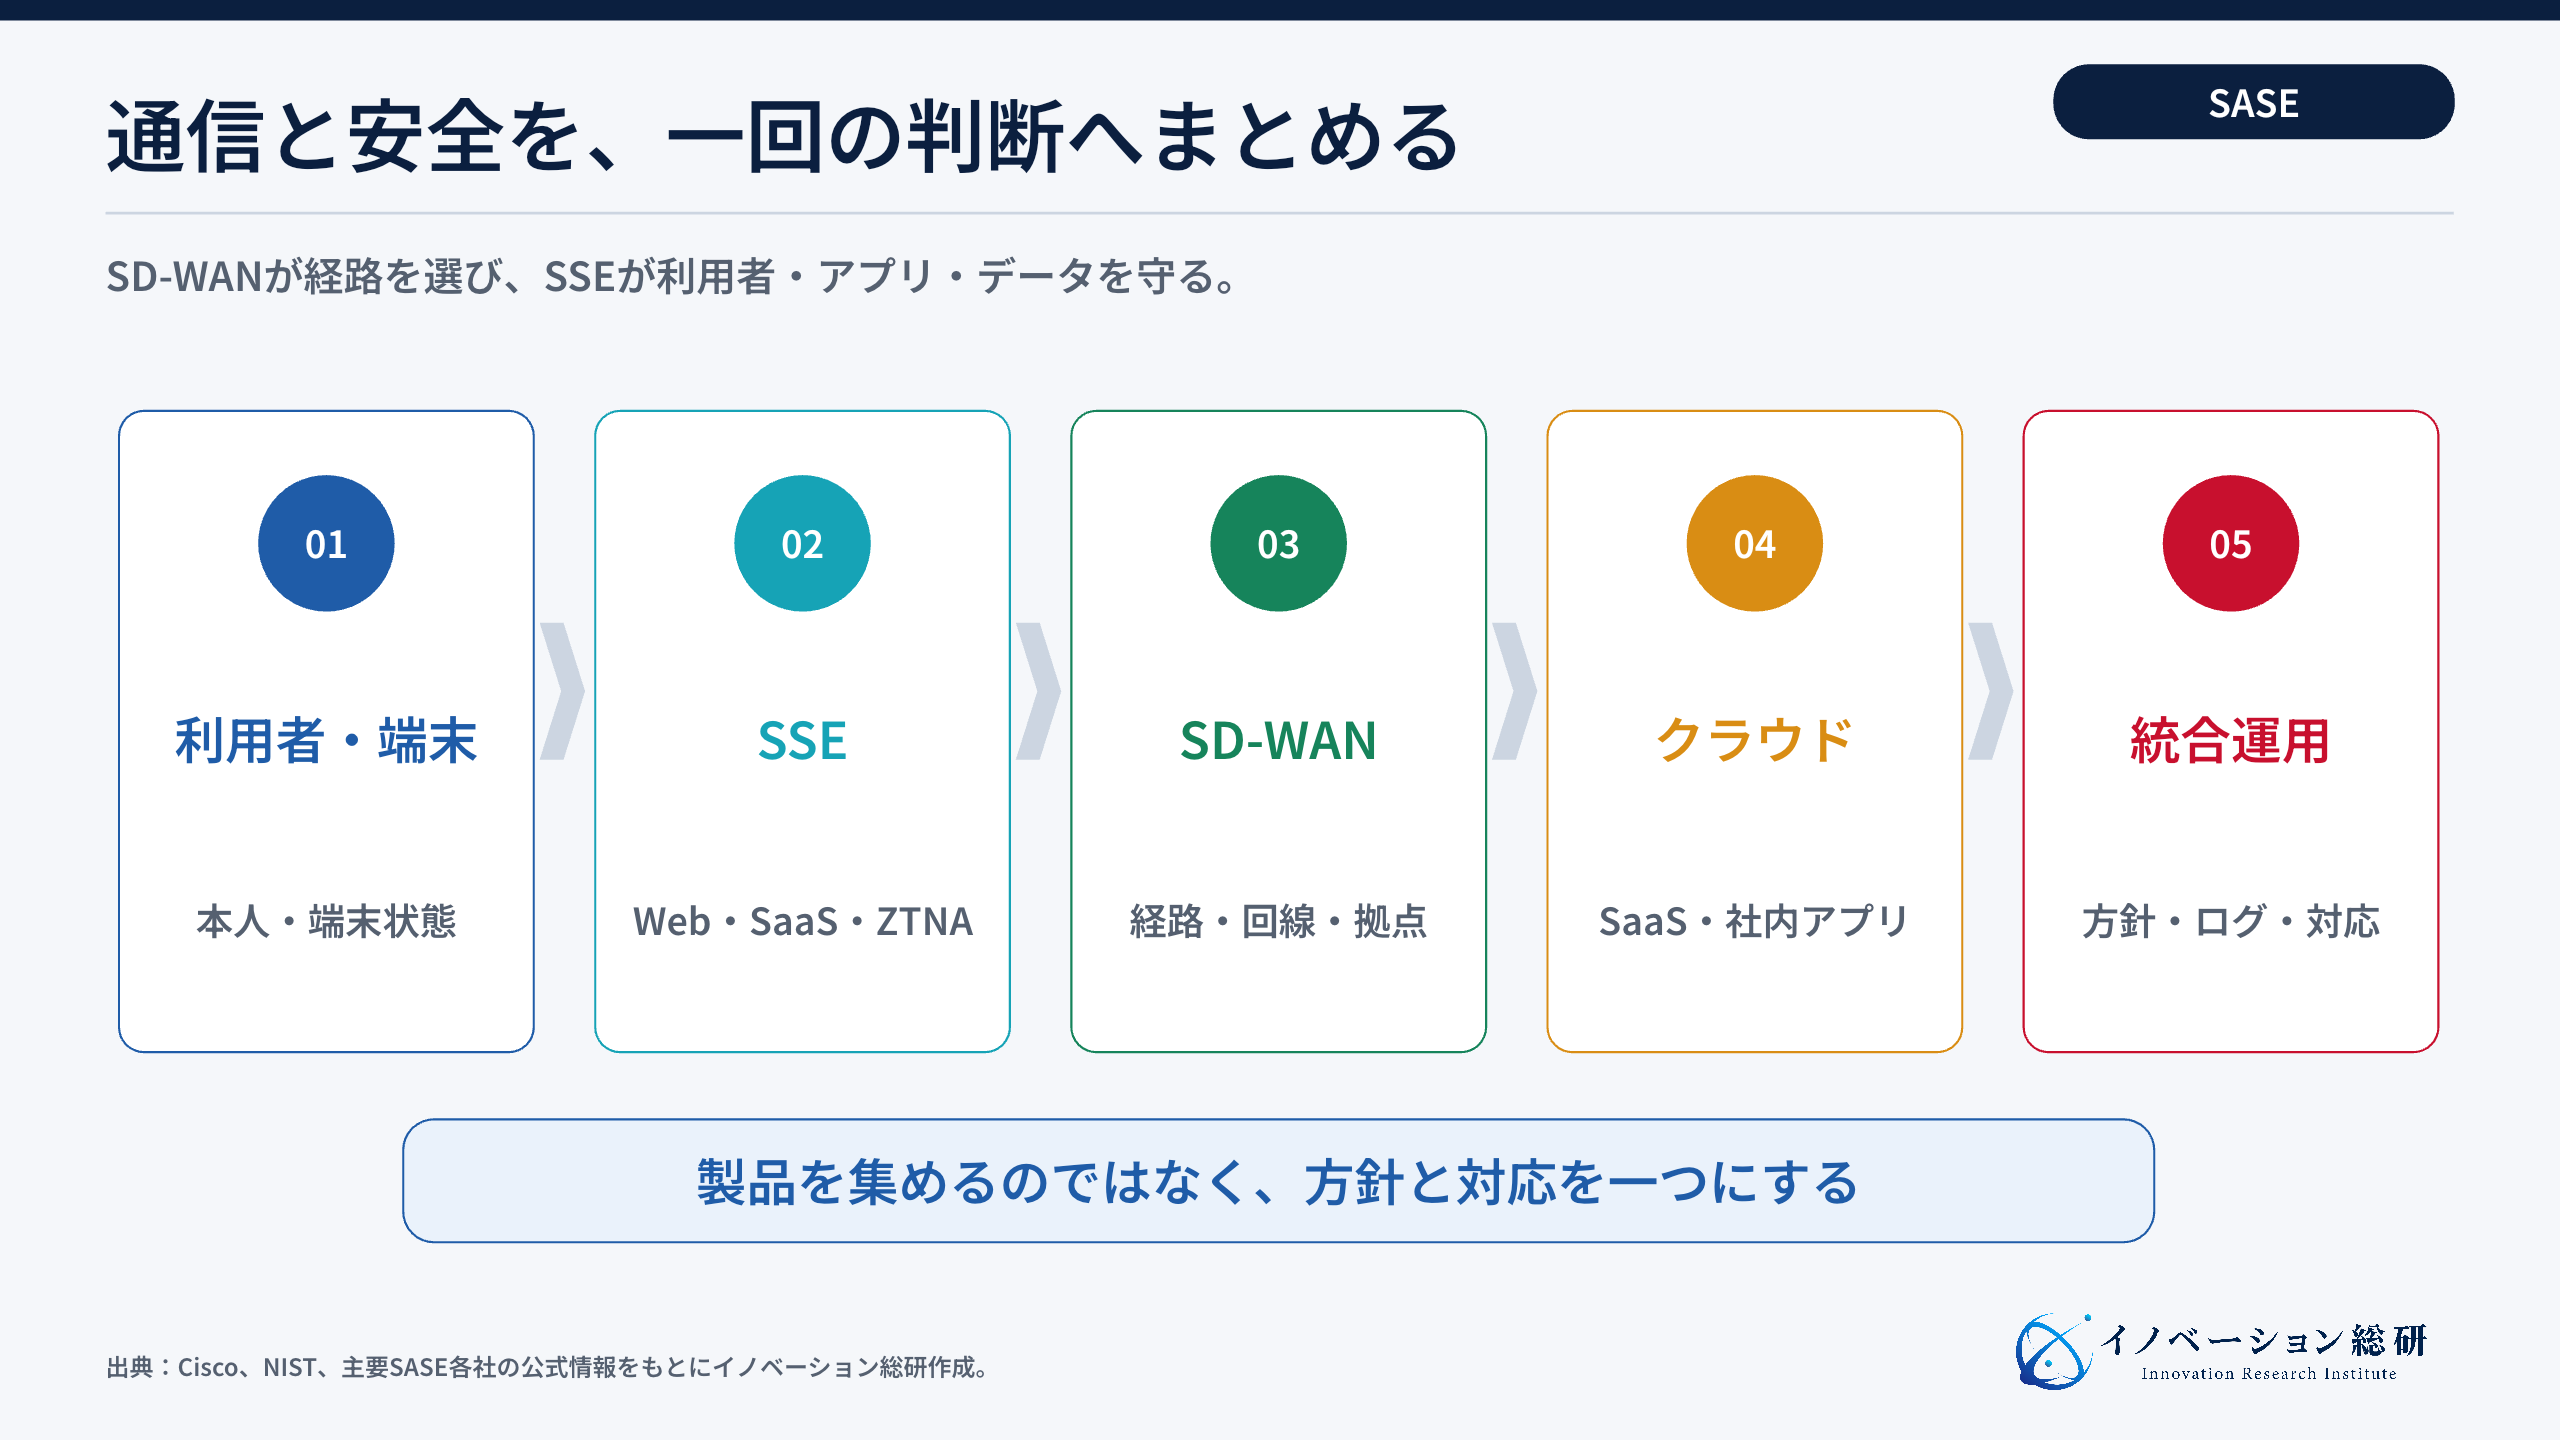
SASEは、利用者に近いクラウド上で通信を振り分け、安全を確かめる考え方です。ネットワークとセキュリティを別々に増やすのではなく、同じ方針で動かします。
ただし、製品を一つにまとめれば成功するわけではありません。この記事の結論は、SASEの成否は、通信・安全・運用のどこを一つの判断にするかで決まるということです。主要8社と国内5社の事例から、導入と新規事業の判断材料を整理します。
SASEとは?一言でいうとネットワークと安全機能のクラウド統合
SASEは「Secure Access Service Edge」の略です。読み方は「サシー」または「サッシー」です。拠点や利用者の通信を整えるSD-WANと、クラウドから提供する安全機能を組み合わせます。
Ciscoの定義では、SASEをSD-WANとセキュリティサービスをクラウドで組み合わせる構成と説明しています。利用者、端末、拠点、アプリを、共通の方針で接続し保護することが中心です。
身近な例は、営業担当者の外出先からのアクセスです。顧客管理SaaSへ入るとき、SASEは本人と端末の状態を確かめます。その後、危険なWeb通信や情報の持ち出しを検査し、混みにくい経路でSaaSへつなぎます。従来は別々の製品と管理画面が担っていた仕事ですが、目指すのは一つの運用です。
SASE・SSE・ZTNA・ゼロトラストの違いを整理する
周辺用語は、目的と範囲が違います。ゼロトラストは「場所だけを信用せず、アクセスごとに確かめる」という考え方です。ZTNAは、その考え方で社内アプリへの接続を細かく許可する機能です。
SSEは、Web、SaaS、社内アプリへのアクセスを守る安全機能のまとまりです。SASEはSSEにSD-WANを加え、通信経路まで一体で扱います。詳しいゼロトラストの考え方は、ゼロトラストの記事で整理しています。
| 用語 | 何を表すか | 主な範囲 | よくある誤解 |
|---|---|---|---|
| ゼロトラスト | アクセスを都度判断する原則 | 組織、ID、端末、アプリ、データ | 製品名ではない |
| ZTNA | 私設アプリへ最小権限で接続する機能 | 利用者、端末、社内アプリ | すべてのWeb通信を守るとは限らない |
| SSE | 安全機能をクラウドから提供するまとまり | SWG、CASB、DLP、FWaaS、ZTNA | SD-WANを含まない |
| SASE | SD-WANとSSEを統合する構成 | 利用者、拠点、クラウド、アプリ | 一社製品でなければ成立しないわけではない |
つまり、ゼロトラストは判断の原則、SASEはそれを支えるネットワーク構成の一つです。SASEを導入しても、権限、端末、例外、事故対応の運用は別に決める必要があります。
仕組みは六つの機能を一つの方針で動かす
SASEを製品一覧として覚えると、違いが分かりにくくなります。利用者の一回のアクセスに沿って見ると、六つの仕事に分けられます。
| 機能 | 平易な役割 | 判断すること |
|---|---|---|
| SD-WAN | 通信の行き先と経路を選ぶ | どの回線を使うか |
| SWG | 危険なWebアクセスを止める | そのURLやファイルは安全か |
| CASB | SaaSの利用を見える化する | どのSaaSで何をしてよいか |
| DLP | 機密情報の持ち出しを抑える | 送ってよいデータか |
| FWaaS | 通信をクラウドで検査する | どの通信を通すか |
| ZTNA | 私設アプリへ必要な人だけつなぐ | 誰がどのアプリを使えるか |
さらに、ID管理、端末管理、脅威監視、デジタル体験監視が周囲を支えます。たとえば通信が遅いとき、SASE製品が原因なのか、利用者のWi-Fiなのか、SaaS側なのかを切り分けられなければ、統合後の問い合わせは減りません。
NIST NCCoEは、商用技術を使った19種類のゼロトラスト参照実装を公開しています。SASE方式も含まれますが、ID、端末、データ、分析との組み合わせが前提です。この点からも、SASEが単独製品で完成する仕組みではないと分かります。
SASE市場はライセンス販売から運用監視へ広がる
世界市場の予測は、SASE製品、SSE、SD-WAN、運用サービスのどこまでを含めるかで大きく変わります。日本で事業機会を見るなら、実際に外部へ発注される運用監視の数字が参考になります。
ITRの公表情報によると、国内のSASE運用監視サービス市場は2024年度に63億6,000万円でした。2029年度には117億円へ達する予測で、2024〜2029年度の年平均成長率は13.1%です。
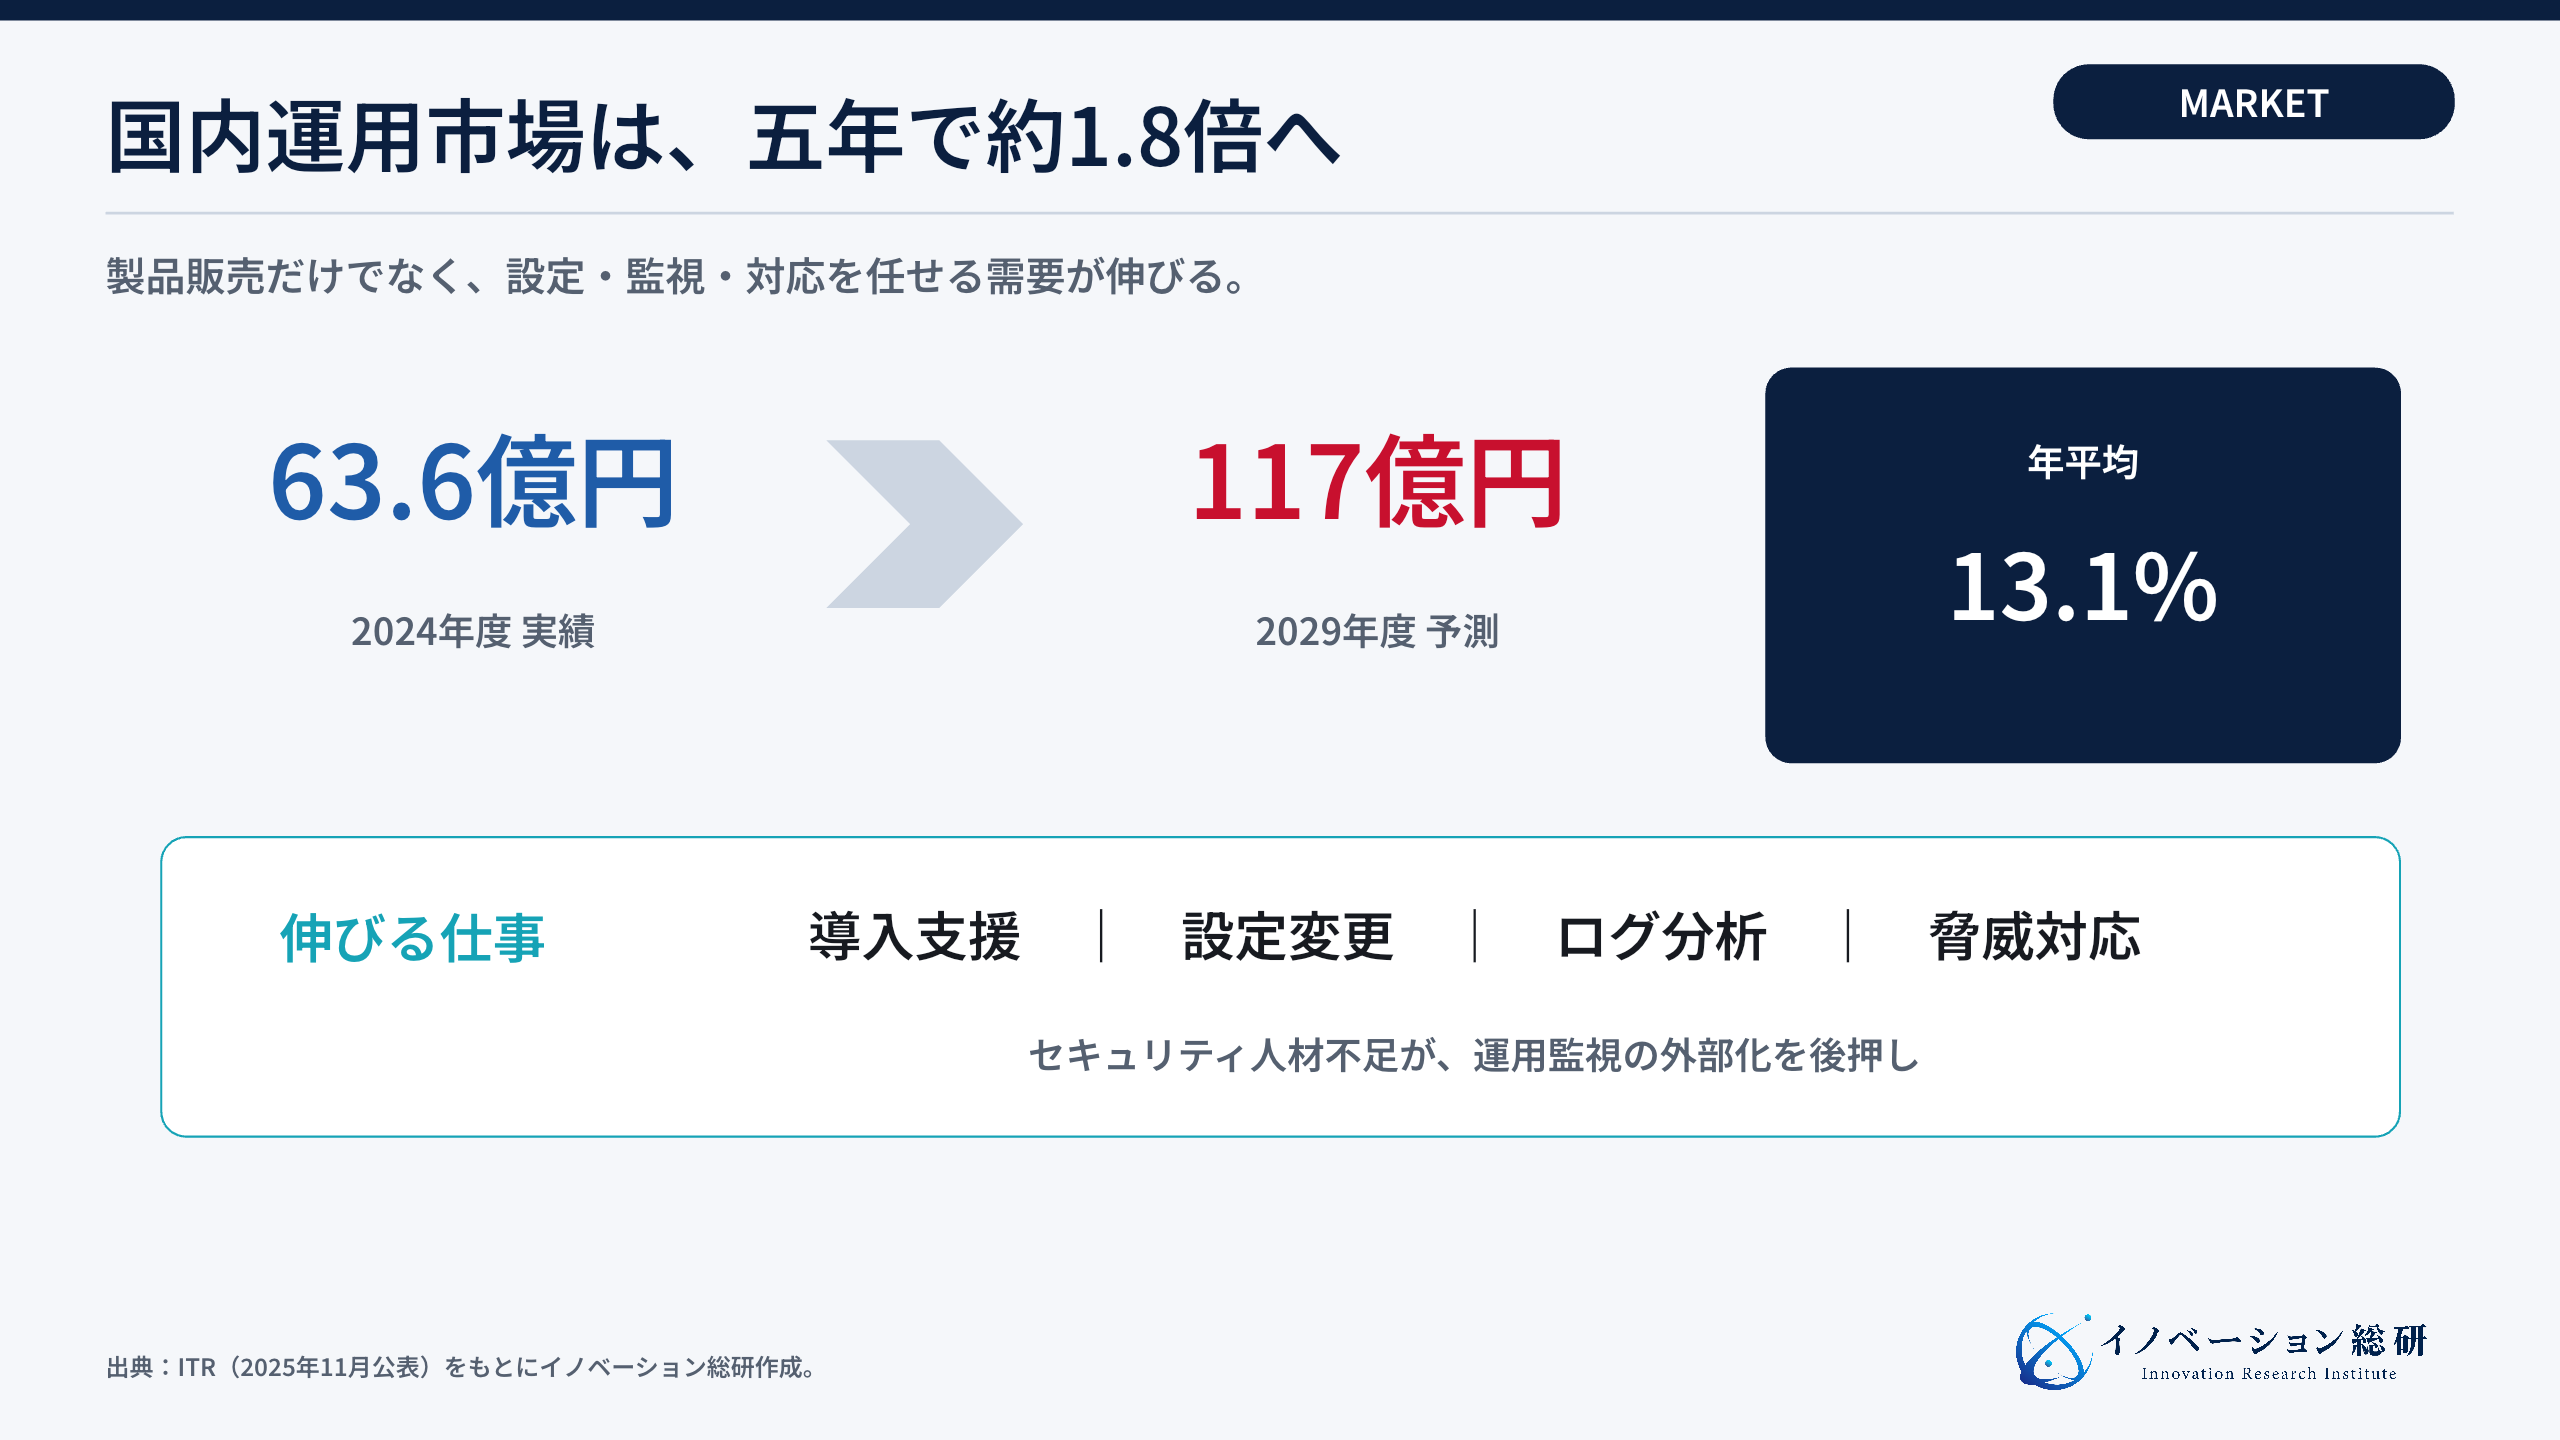
この市場が示すのは、製品を売る機会だけではないという点です。企業は、設定変更、ログ分析、脅威検出、問い合わせ、事故対応まで外部へ任せ始めています。ITRも、人材不足を背景に導入支援と運用監視を一括提供する事業者が増えていると説明しています。
後発企業が狙うべき場所は、導入後に繰り返される運用です。巨大なSASE基盤を一から作るより、業界別のポリシーひな型、例外申請、拠点追加、DLPの誤検知調整、月次改善に顧客固有の知識を生かせます。
SASEの主要8社は、出発点と強みが違う
各社は同じ機能名を掲げていますが、得意な入口は同じではありません。既存のネットワーク機器から広げた会社、SSEから広げた会社、SASE専用のクラウドを最初から作った会社があります。
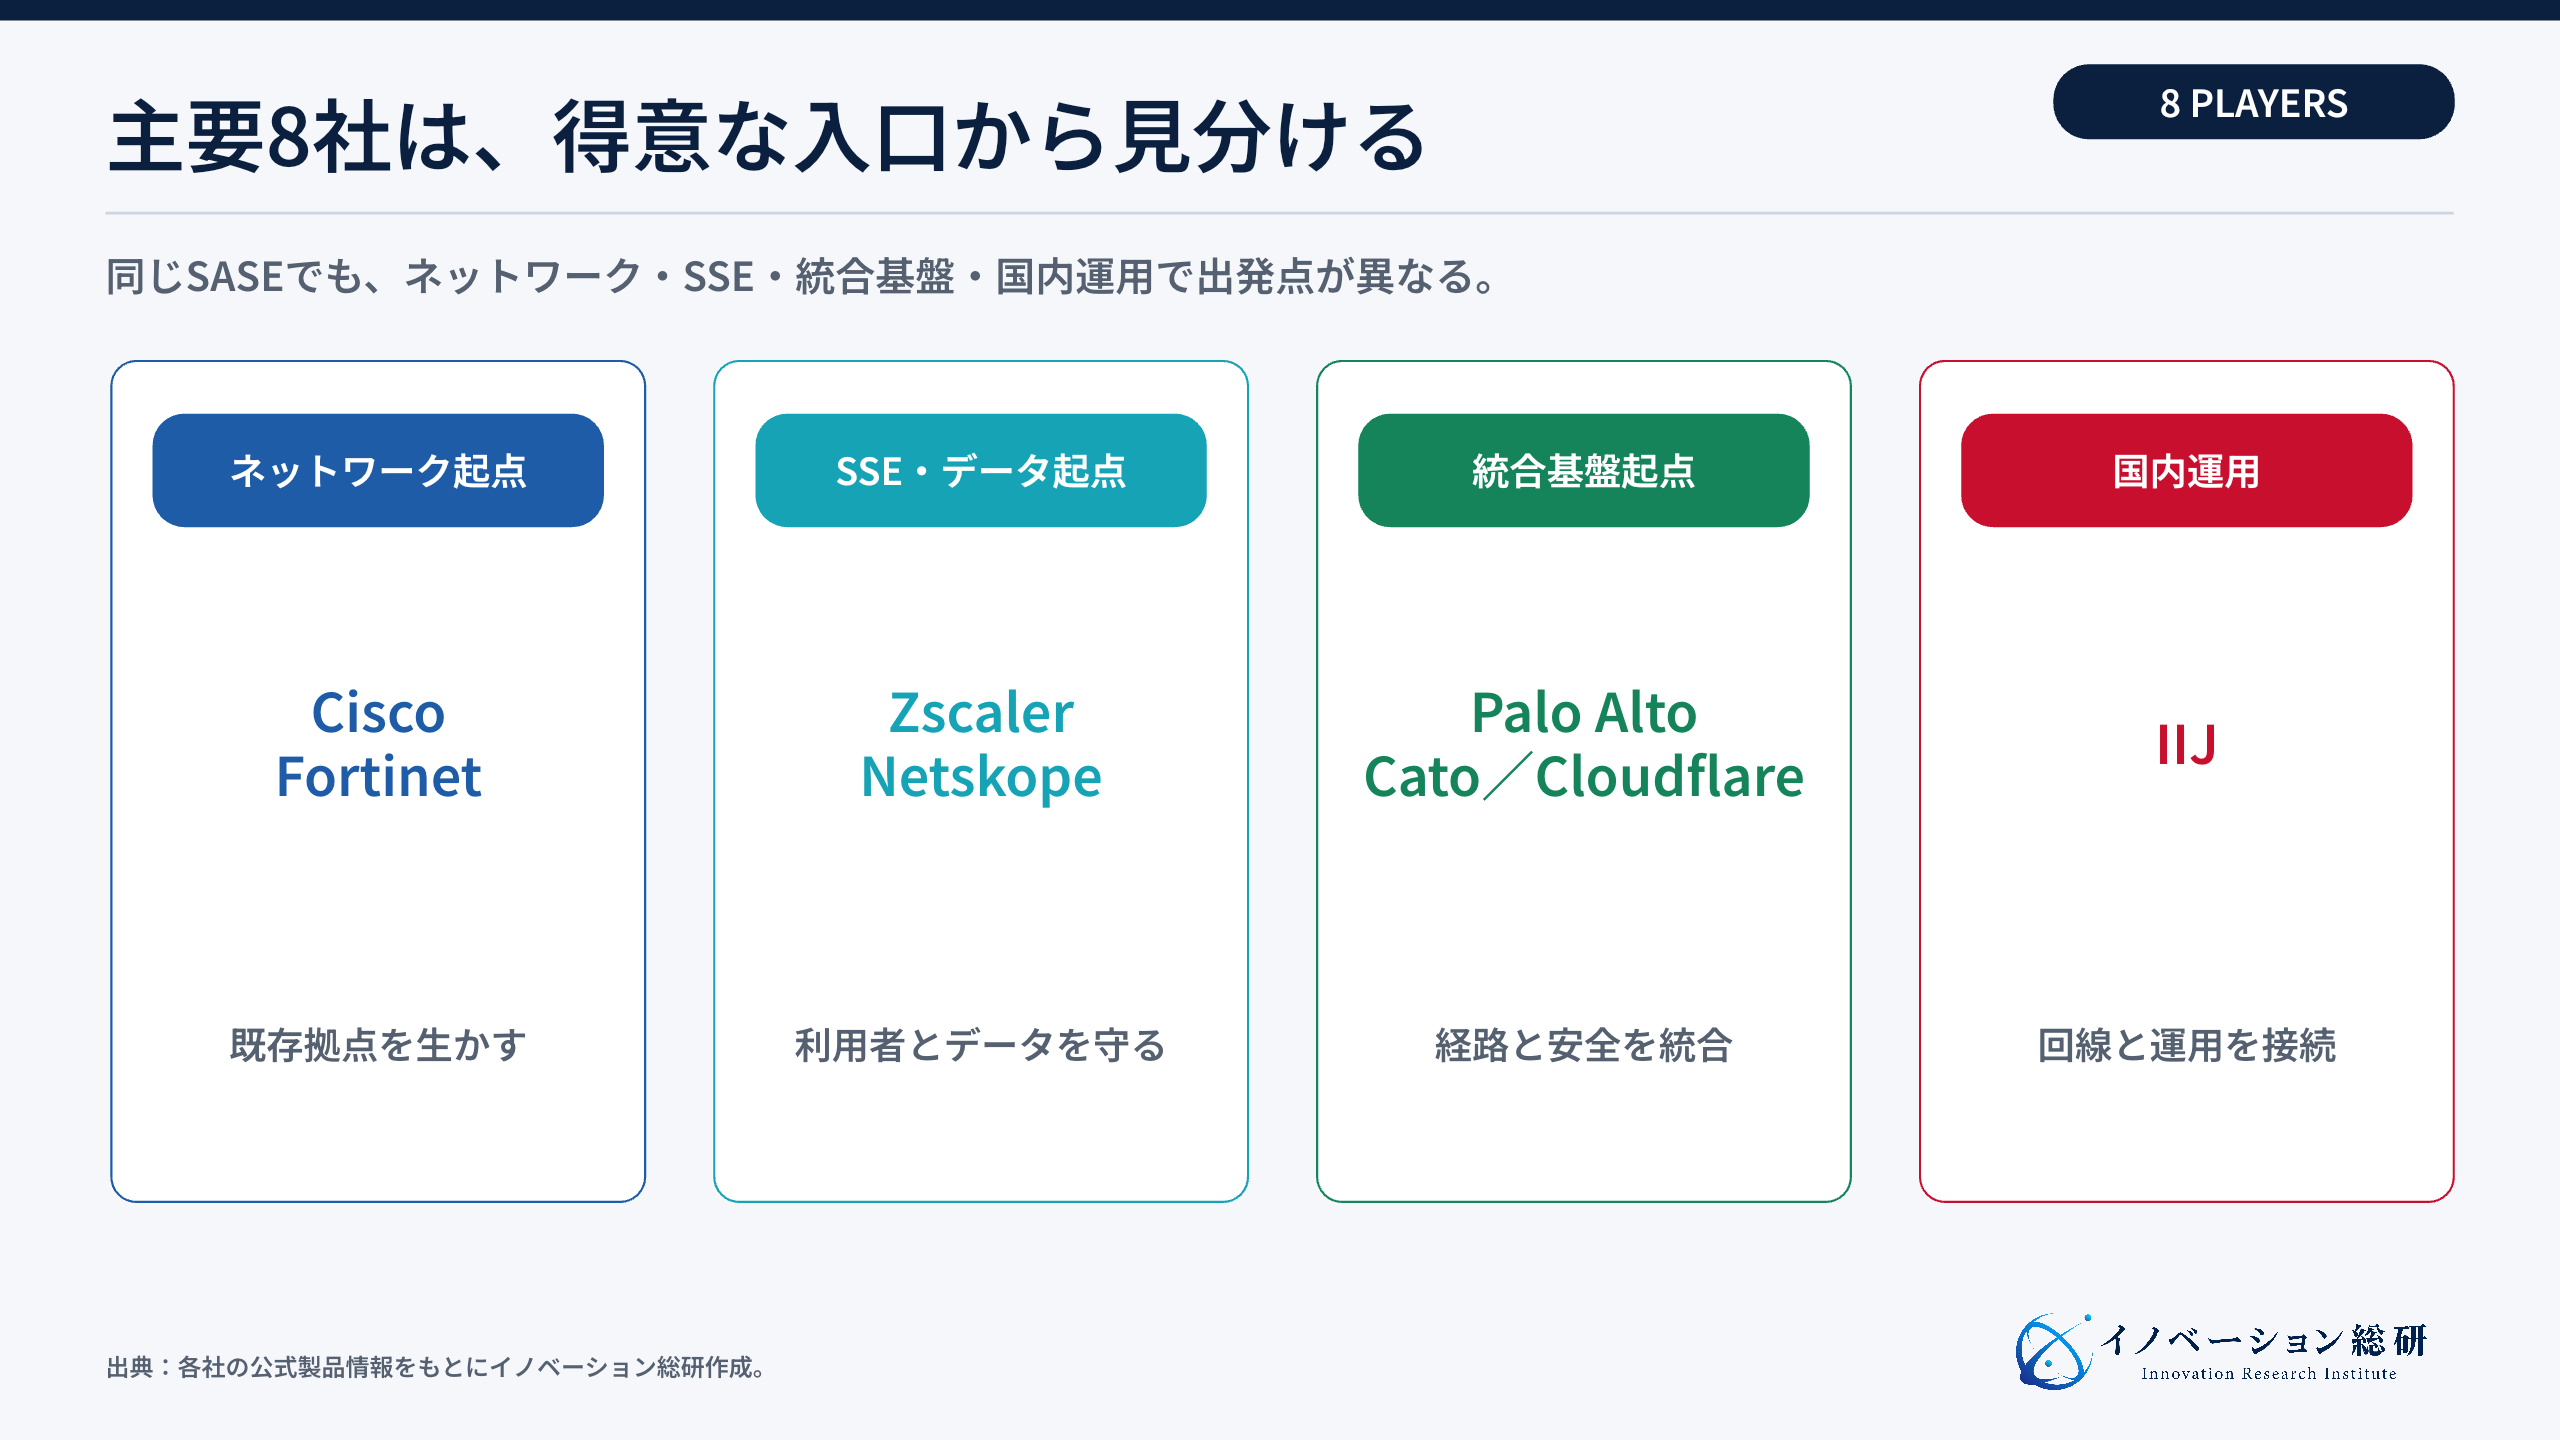
次の表では、各社の提供内容を「強みが出やすい場面」と「確認したい点」で比較します。
| 企業 | 主な提供 | 強みが出やすい場面 | 確認したい点 |
|---|---|---|---|
| Palo Alto Networks | Prisma SASE、SD-WAN、DLP、ブラウザ、体験監視 | セキュリティ機能を広く統合したい | 既存製品と契約範囲 |
| Cisco | Secure Access、Catalyst/Meraki SD-WAN、Duo、ThousandEyes | Ciscoネットワークを段階移行したい | SSEとSD-WANの管理境界 |
| Zscaler | ZIA、ZPA、Zero Trust Branch、ZDX | 利用者とアプリを中心にSSEを強化したい | 拠点WANを誰が担うか |
| Netskope | Netskope One、SSE、SD-WAN、DLP、AI利用統制 | SaaSとデータの制御を重視したい | 端末・回線との統合方法 |
| Fortinet | FortiSASE、Secure SD-WAN、FortiClient | 拠点機器とクラウドを共通運用したい | 機器更新とクラウド移行の順番 |
| Cato Networks | 私設バックボーン、SD-WAN、SSE、ZTNA | 国内外の拠点網を一体で刷新したい | PoP、回線、障害時の代替 |
| Cloudflare | Cloudflare One、WAN、FW、アクセス、DLP | インターネット基盤と安全機能を近づけたい | 既存WANとの役割分担 |
| IIJ | ネットワーク、SASE/SSE導入、国内運用支援 | 国内回線と既存運用を含めて相談したい | 採用製品と運用範囲 |
Prisma SASEは、SD-WAN、クラウド提供型セキュリティ、データ保護、企業向けブラウザ、デジタル体験監視を一つの基盤へまとめています。守る範囲を広げやすい一方、既存のファイアウォールや端末製品をどこまで残すかが選定の中心になります。
Cisco SASEは、Secure AccessとCatalystまたはMerakiのSD-WANを組み合わせます。既にCisco機器を使う企業は、拠点網を一度に捨てずに移行しやすい構成です。DuoのID情報やThousandEyesの体験監視も、接続判断と障害切り分けを支えます。
Zscalerは、インターネット向けのZIAと私設アプリ向けのZPAを中心に広げてきました。一方、Netskope Oneは、SaaSの見える化、DLP、AI利用統制を含むデータ保護が特徴です。同じSSEでも、Web中心かデータ中心かで運用設計が変わります。
Cato SASE Cloud Platformは、私設バックボーン、SD-WAN、SSE、ZTNAを一体で提供します。FortiSASEはFortinetの拠点機器やクライアントとの統合が軸です。Cloudflare Oneは、同社の広域ネットワーク上でワークスペース保護とWAN機能をまとめます。
重要なのは、機能表の丸の数ではありません。自社の既存資産、利用地域、通信量、機密データ、問い合わせ体制に合う出発点を選ぶことです。
導入事例から分かるのは「何を先に統合したか」
ここでは、導入企業が何を課題にし、何から変えたかを見ます。製品名より、移行の順番が参考になります。
日立製作所は大規模グループの共通基盤を段階的に整える
Ciscoの導入事例では、日立製作所が、人、端末、システム、データの分散に対応するため、Cisco SASEを使った再構築を進めています。多様な事業を持つグループ全体へ同じ仕組みを適用するには、製品設定より部門間の調整が重くなります。
この事例から学べるのは、最初から全社の完成形を求めないことです。既存環境を踏まえ、利用者、アプリ、拠点を分けて移行し、共通のIDと方針へ近づけます。
NOKは国内外の拠点網をSASEとして再構築する
SCSKの事例一覧によると、NOKは専用線中心のWANを見直し、国内110拠点超と海外11カ国30拠点超へCato Cloudを導入しました。SASEはリモートワークだけの仕組みではありません。工場、営業所、海外拠点をどう結ぶかという経営インフラのテーマです。
海外拠点が多い会社では、各国回線、PoPまでの距離、障害時の迂回、現地サポートを確認する必要があります。製品機能が同じでも、通信品質と運用時間帯で評価が変わります。
キヤノンマーケティングジャパンは2万ユーザーを止めずに移す
キヤノンITソリューションズの事例では、キヤノンマーケティングジャパンが2万ユーザー規模のSASE基盤を導入しました。既存環境を生かしながら、通信制御、可用性、情報漏えい対策を整えています。
大規模移行では、切り替え日の派手さより、業務を止めない設計が重要です。利用部門ごとの通信、例外、アプリ依存を把握し、戻せる単位で切り替えます。導入支援事業者の価値も、この移行設計と問い合わせ対応に出ます。
ソフトバンクはSaaSの操作まで細かく制御する
ソフトバンクの自社導入事例では、Zscaler Internet Accessを使い、SaaSへのアクセスを詳細に制御しています。閲覧だけを許す人、アップロードやダウンロードを許す人を分け、SOCで挙動を監視します。
SASEの導入効果は「危険サイトを止めた」だけでは測れません。誰が、どのSaaSで、どの操作をしてよいかを業務ルールへ落とせるかが重要です。DLPの誤検知が多ければ、社員は回避策を探し、運用は形骸化します。
ライオンはネットワークと安全機能の一元化を狙う
SCSKは、ライオンがCato Cloudを使い、ネットワークとセキュリティ管理の一元化・最適化を進めた事例を掲載しています。製造業では、オフィス利用者だけでなく、工場、物流、海外拠点、委託先が関わります。
ただし、SASEが工場設備をそのまま守るわけではありません。制御システムは、停止、安全、長寿命機器という固有条件を持つ領域です。OTセキュリティの記事で扱う領域と分け、IT利用者の接続と工場内制御の境界を設計する必要があります。
導入方式は「一社統合」か「段階統合」かで選ぶ
SASEには、ネットワークと安全機能を一社へ寄せる方法と、得意な製品を組み合わせる方法があります。どちらかが常に正解ではありません。
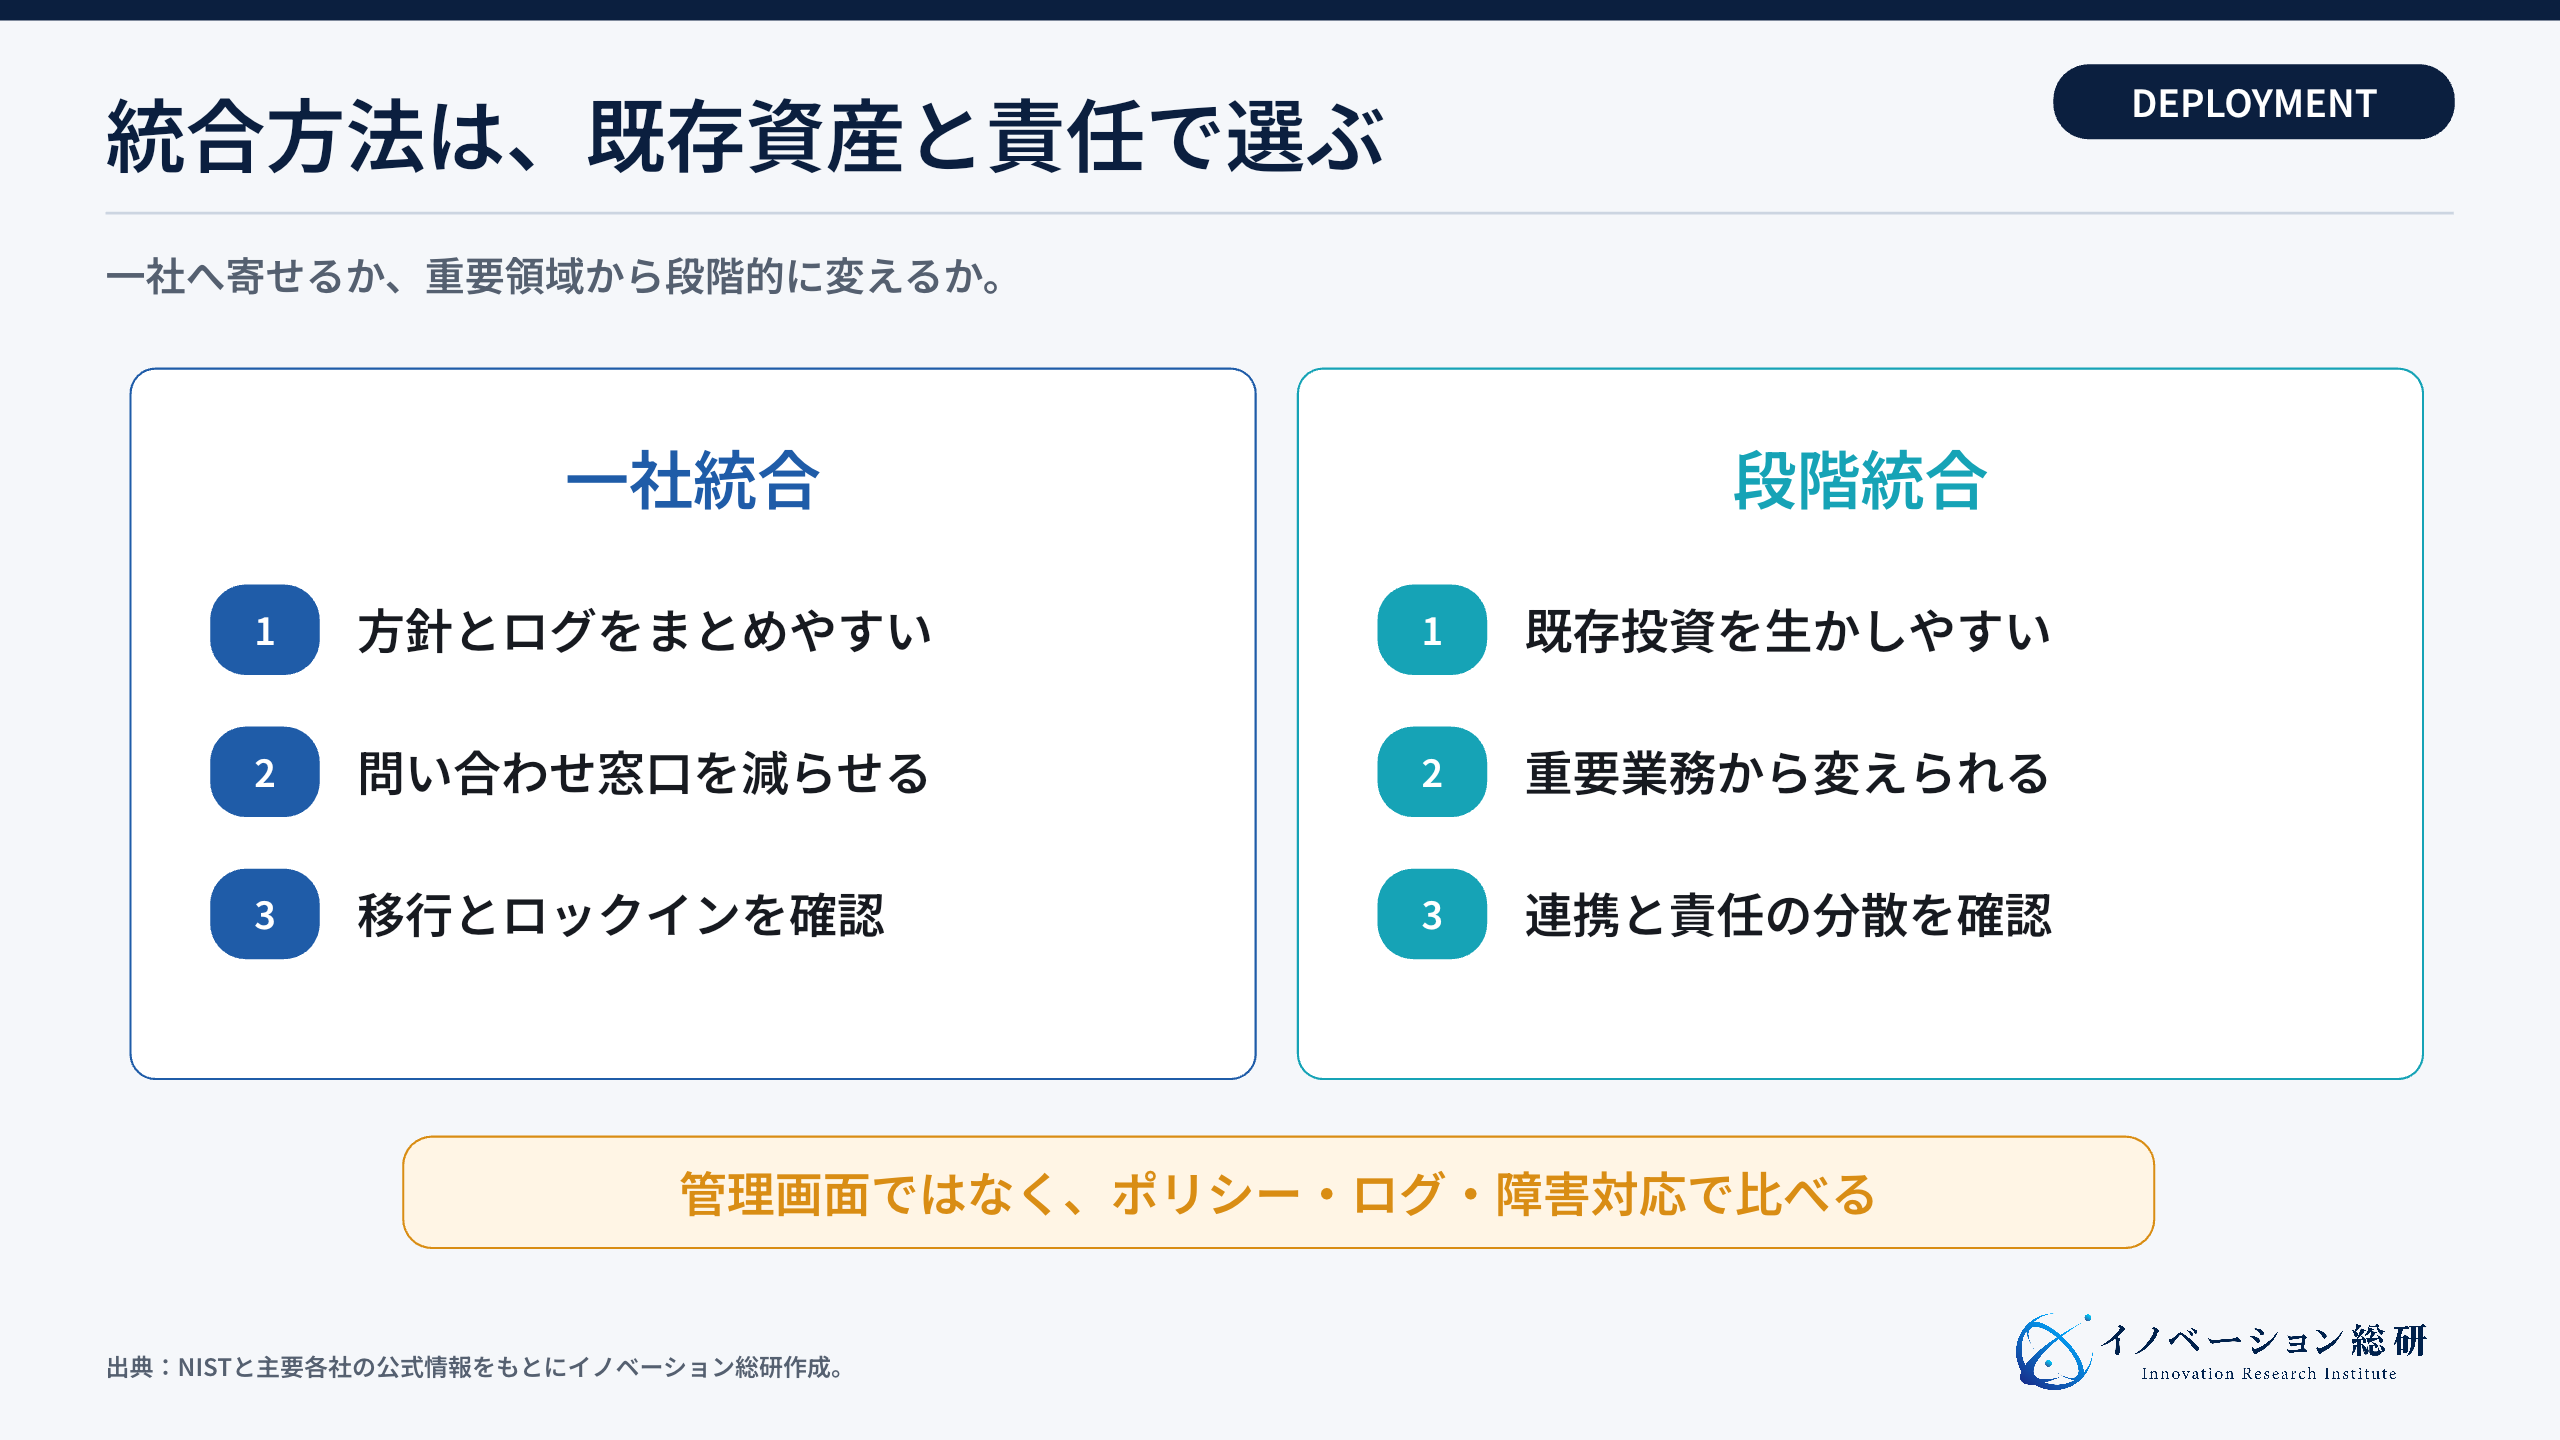
三つの方式を、向く企業、利点、懸念に分けると次のようになります。
| 方式 | 向く企業 | 利点 | 主な懸念 |
|---|---|---|---|
| 一社統合 | 製品数と運用画面を減らしたい | 方針、ログ、問い合わせをまとめやすい | ロックイン、移行範囲、得意不得意 |
| 段階統合 | 既存投資を生かしたい | 重要領域から変えられる | 連携設計、責任の分散、ログの分断 |
| 運用サービス併用 | 専任人材が少ない | 監視と設定変更を任せられる | 委託先の権限、対応時間、追加費用 |
一社統合を選ぶなら、「一つの管理画面」だけで判断してはいけません。確認すべきは、ポリシー、ログ、利用者情報、問い合わせ、障害対応まで本当に共通化されるかです。別製品を同じ画面から開けるだけでは、担当者の仕事は減りません。
段階統合を選ぶなら、最初に変える利用者とアプリを絞ります。たとえば外部委託者の私設アプリ接続、クラウド利用者のWeb保護、海外拠点のWANなどです。一つの業務で効果と問題を確認してから広げます。
SASE導入で起こりやすい七つの懸念
第一は、通信遅延です。暗号化通信を復号して検査すると、経路と処理が増えます。Web会議、設計データ、基幹システムなど、遅延に弱い業務で実測する必要があります。
第二は、誤遮断です。DLPやURL制御を厳しくすると、正しい業務まで止めることがあります。解除申請と承認時間を決めなければ、現場は私物端末や未許可SaaSへ逃げます。
第三は、ベンダーロックインです。経路、権限、DLP、端末設定、ログが一社へ深く組み込まれるほど、移行は難しくなります。設定とログをどの形式で取り出せるかを契約前に確認します。
第四は、障害時の影響範囲です。統合すると運用は簡単になりますが、障害時に多くの利用者と拠点が同時に影響を受けます。迂回経路、認証キャッシュ、緊急時の接続方法が必要です。
第五は、隠れた費用です。基本ライセンスだけでなく、CASB、DLP、ログ保存、体験監視、運用支援、回線、初期設定が加わります。3年間の総費用と運用工数で比べます。
第六は、責任の空白です。回線、SASE、ID、端末、SaaSを別会社が担う場合、原因調査が止まることがあります。一次窓口と、各社へ渡すログを決めます。
第七は、すべてをSASEで守ろうとすることです。クラウド利用者のアクセスと、工場設備、バックアップ、内部ネットワークの分離は同じ仕事ではありません。サイバーセキュリティ全体の記事と照らし、SASEの範囲外を残さないことが重要です。
選び方は機能数ではなく八つの質問で決める
製品比較表は便利ですが、同じ機能名でも提供範囲が違います。次の質問へ具体的に答えられる事業者を選びます。
- 守る利用者、端末、拠点、アプリはどれか。
- 既存のWAN、VPN、ID、端末管理をどこまで残すか。
- 通信はどのPoPを通り、どこで復号・検査されるか。
- 遅延と可用性を、重要アプリでどう測るか。
- DLPの誤検知と例外申請を誰が直すか。
- 障害時に誰が一次窓口となり、どの経路へ切り替えるか。
- 契約終了時に設定、ログ、ポリシーを取り出せるか。
- ライセンス以外を含む3年間の総費用はいくらか。
データの保存地域が重要なら、ログ、復号した通信、管理情報がどこで処理されるかも確認します。国内保管が必要な事業は、ソブリンクラウドの記事で整理したデータ主権の論点と合わせて考えます。
自社はSASEのどこへ入れるか
顧客接点、技術、運用責任、標準化できる仕事を確認します。
NEXT STEP
次のステップ
SASEを、製品選定ではなく運用事業に。
顧客の通信、既存製品、機密データ、運用体制、障害時の責任を整理し、自社が継続して担える入口を設計します。
SASEの新規事業で狙える四つの入口
大手と同じSASE基盤をゼロから作るには、広域ネットワーク、24時間運用、継続的な脅威対策が必要です。後発企業は、顧客固有の運用と既存商流から入る方が現実的です。
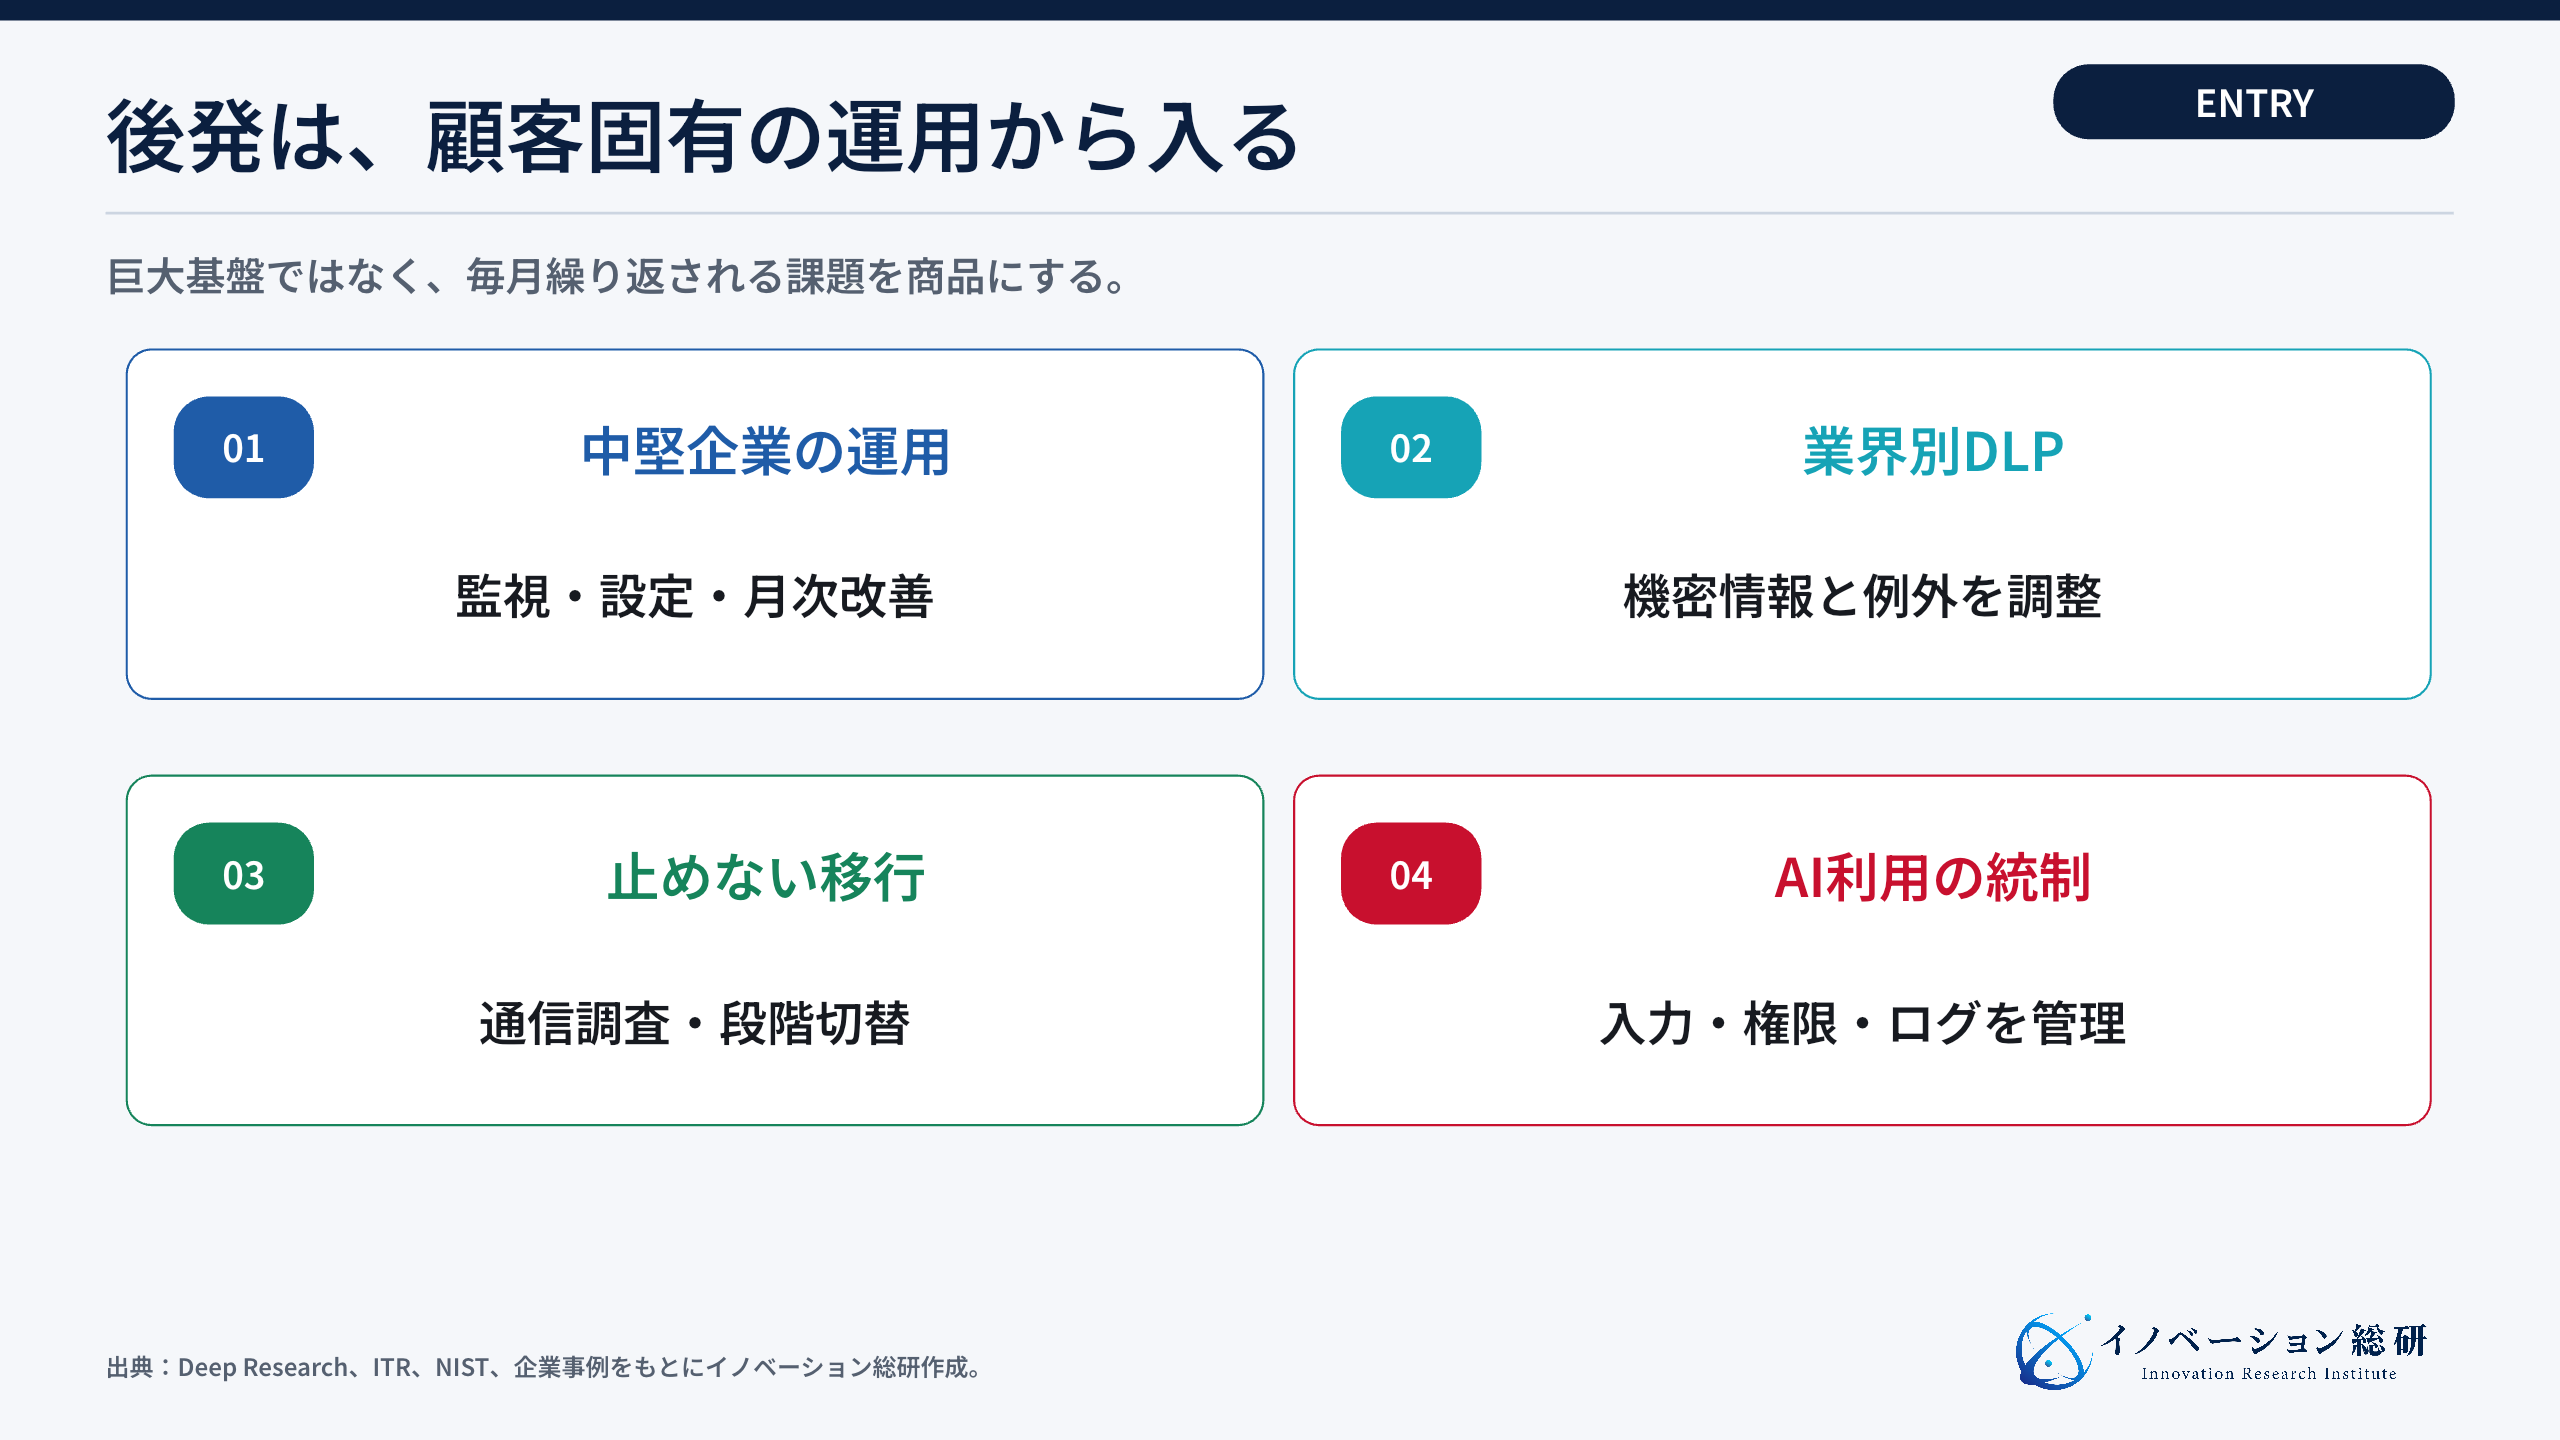
四つの入口について、顧客、提供価値、必要な資産、提携先を並べて確認します。
| 参入方法 | 顧客 | 提供価値 | 必要な資産 | 主な提携先 |
|---|---|---|---|---|
| 中堅企業向け運用代行 | 専任人材が少ない企業 | 監視、設定変更、月次改善を定額化 | 顧客対応、SOC、標準手順 | SASE、ID、回線事業者 |
| 業界別DLP運用 | 金融、医療、製造など | 業界固有の機密情報と例外を調整 | 業務データ、ルール設計 | DLP、法務、業界専門家 |
| 止めない移行支援 | 多拠点・既存網が複雑な企業 | 通信調査、段階移行、切り戻し | ネットワーク設計、現地支援 | 通信、SIer、機器会社 |
| AI利用・エージェント統制 | 生成AIを業務利用する企業 | AIサービスへの入力と権限を制御 | AI、ID、データ分類 | AI基盤、SASE、ID企業 |
中堅企業向け運用代行は、国内市場の成長と直接つながる領域です。ただし、顧客ごとに設定を作り込むと採算が崩れます。業種、従業員規模、利用SaaSを絞り、初期設定、月次作業、追加料金の境界を標準化する必要があります。
業界別DLP運用では、製品の検知機能より「何を止めると業務が止まるか」という知識が競争力になります。金融の口座情報、製造の図面、医療の患者情報では、例外と承認者が違います。
止めない移行支援では、既存回線とアプリ依存の調査が価値になります。キヤノンマーケティングジャパンのような大規模移行は、設計、現地展開、問い合わせ、切り戻しを一体で担える会社に機会があります。
AI利用統制は伸びるテーマですが、約束できる範囲を限定すべきです。SASEはAIサービスへの通信やデータ入力を制御できますが、AIの回答内容や業務判断の正しさまで保証しません。AIエージェントの権限、API、ログはID基盤やアプリ側とも連携します。
責任分界を決めないSASE事業は事故で止まる
SASEには、回線会社、製品会社、販売会社、導入支援会社、運用監視会社、顧客の情報システム部門が関わります。平常時は問題が見えなくても、誤遮断や障害が起きると境界が表れます。
| 場面 | 主担当を決めること | 契約・運用で残すもの |
|---|---|---|
| 通信が遅い | 回線、PoP、端末、SaaSの切り分け | 測定点、基準値、問い合わせ順 |
| 正しい操作が止まる | DLP・URL・ZTNAの例外判断 | 解除権限、承認時間、記録 |
| 不正アクセス | ID停止、端末隔離、通信遮断 | 連絡網、証拠保全、初動手順 |
| SASE基盤が止まる | 迂回、縮退、復旧 | 代替経路、復旧目標、訓練 |
| 契約を終了する | 設定・ログ・鍵の移行と削除 | 出力形式、保持期間、削除証明 |
販売だけを担うなら、事故対応を自社サービスのように見せないことが前提です。運用を担うなら、どの変更まで自社判断で行えるかを決めます。責任を広く取るほど顧客価値は高まりますが、人員、保険、契約、監査の費用も増えます。
参入・提携・待機・見送りを分けて判断する
参入してよいのは、特定の顧客群と反復業務があり、障害と誤遮断の一次対応まで担える場合です。製品販売の粗利だけでなく、運用の標準化率と一社当たりの対応工数を見ます。
顧客接点はあるがSASE技術が足りない場合は、製品会社やMSSPとの提携が現実的です。逆に技術はあるが顧客業務が分からない場合は、業界に強いSIerやコンサルティング会社と組みます。役割、粗利、顧客情報、事故対応を契約で分けます。
待機すべきなのは、顧客の困りごとが「製品を安く買いたい」だけで、運用価値を確かめられない場合です。少数の有償支援から、問い合わせ件数、例外率、追加作業を測ります。
見送るべきなのは、24時間対応を約束できないのに監視を売る場合、復旧経路を持たないのに基幹通信を預かる場合、顧客ごとの作り込みを価格へ反映できない場合です。市場が伸びていても、自社が持てない責任を売ってはいけません。
イノベーション総研では、顧客の切実さ、既存資産の転用、競争優位、継続収益、責任を持てる範囲の五つで事業機会を見ます。機能を増やす前に、顧客が毎月頼みたい一つの仕事を選ぶことが大切です。
SASEに関するFAQ
導入や事業検討でよく出る六つの疑問へ、要点を絞って答えます。
まとめ|SASEは製品統合ではなく運用統合で選ぶ
SASEは、SD-WANとSSEをクラウドで組み合わせ、利用者、端末、拠点、アプリを共通の方針でつなぐ構成です。ゼロトラストの原則を実装する手段の一つであり、製品名ではありません。
主要8社は、ネットワーク、SSE、データ保護、私設バックボーンなど、出発点が違います。導入事例を見ると、成功の焦点は機能数ではなく、何を先に統合し、業務を止めずに移すかにあります。
新規事業では、中堅企業の運用、業界別DLP、段階移行、AI利用統制が現実的です。ただし、誤遮断、遅延、障害、データ、契約終了時の責任を曖昧にしてはいけません。
誰のどの通信判断を、どこまで継続して担うのか。この問いへ答えられる事業が、SASE市場で選ばれます。
参考文献
本文の市場数値、製品情報、導入事例は、次の一次情報を中心に確認しました。
- NIST NCCoE:Implementing a Zero Trust Architecture
- ITR:SASE運用監視サービス市場規模推移および予測
- Cisco:What is SASE
- Palo Alto Networks:Prisma SASE
- Zscaler:Products and Solutions
- Netskope:Netskope One
- Fortinet:FortiSASE
- Cato Networks:SASE Cloud Platform
- Cloudflare:Zero Trust and SASE
- IIJ:SASEとは
- Cisco:日立製作所 導入事例
- SCSK:SASE導入事例
- キヤノンITソリューションズ:キヤノンマーケティングジャパン導入事例
- ソフトバンク:SASE活用事例
CONTACT
お問い合わせ
SASEの構想を、責任まで含む事業へ。
顧客、既存網、提供範囲、提携先、運用原価、誤遮断と障害の責任を整理し、参入・提携・待機・見送りの判断を支援します。


