
投稿日:2026.09.09 最終更新日:2026.09.20
シャドーAIは「禁止」で防げない|主要9社に学ぶ対策と事業機会
生成AIを禁止すれば、シャドーAIはなくなるのか。
主要企業は、何を見つけ、どこを守っているのか。
結論は、発見と安全な代替手段を同時に作ることです。日本企業の実態、主要9社、四つの事業機会から、対策と参入条件を整理します。
この記事の結論
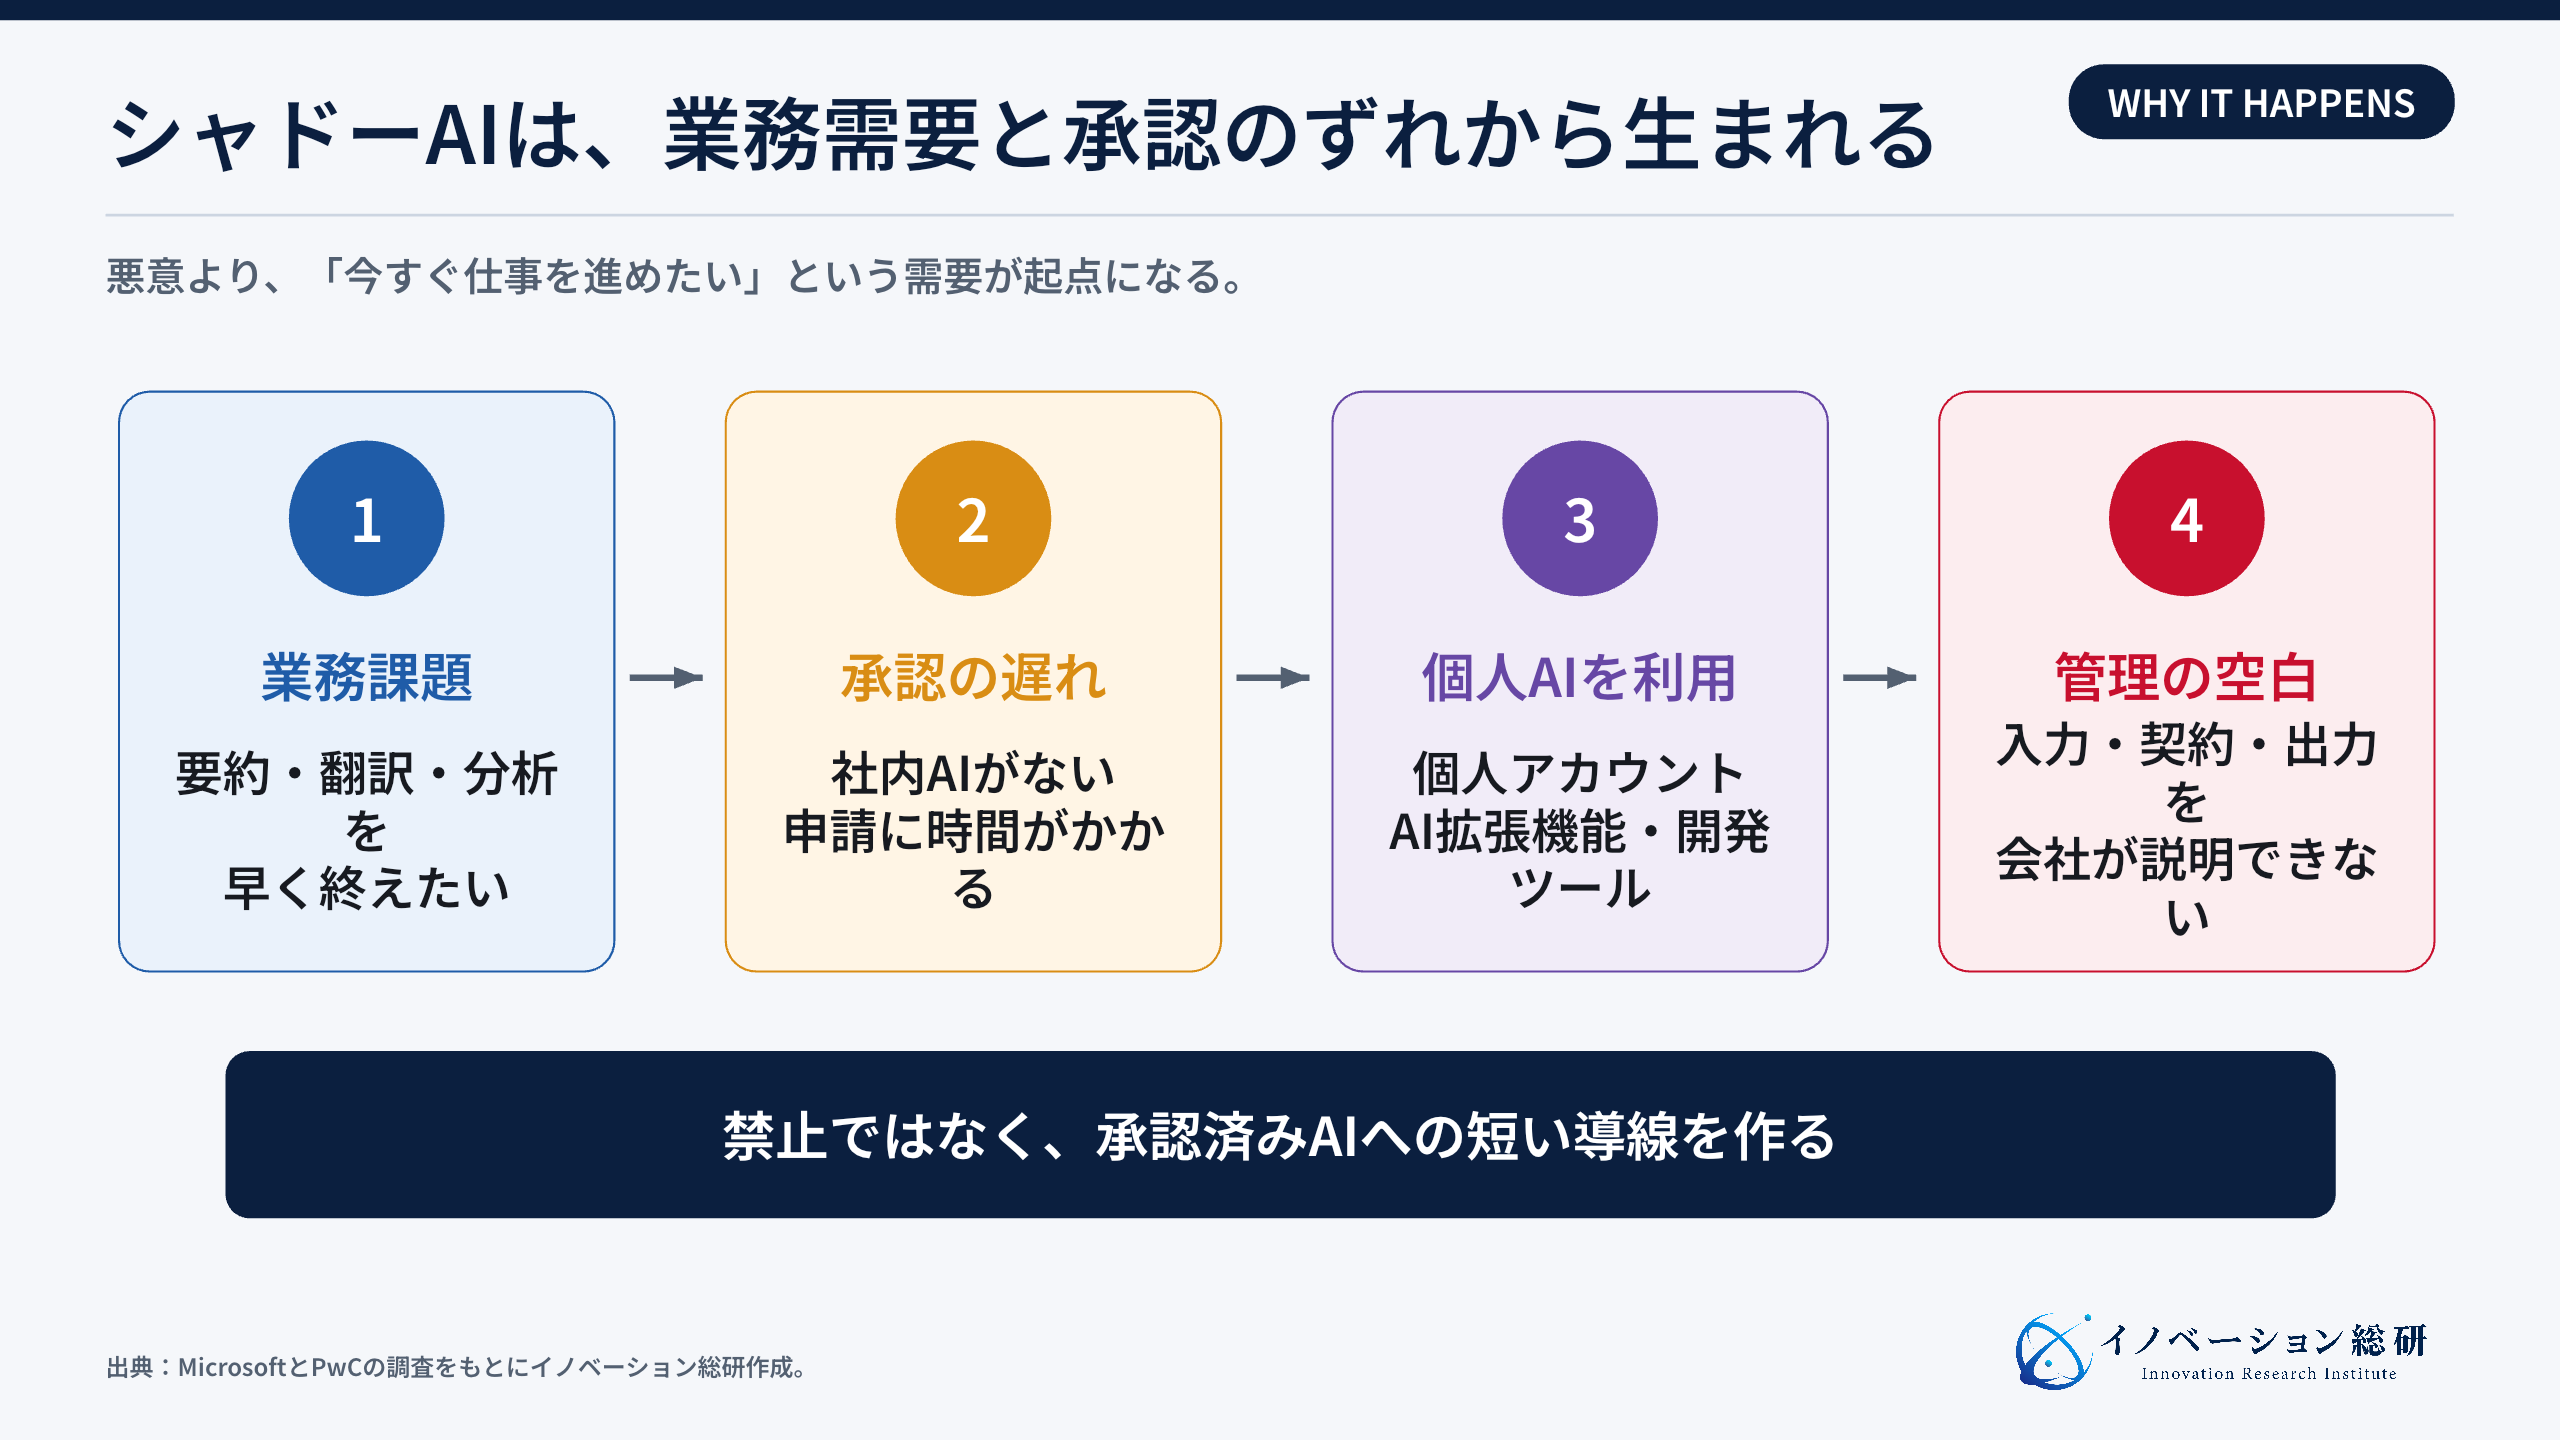
シャドーAIは、業務需要と承認のずれから生まれます。
- 禁止だけでは利用が見えない場所へ移り、把握が難しくなります。
- 発見、データ保護、承認済み環境、エージェント統制、組織運用をつなげます。
- 参入余地は、日本語データ保護、運用代行、エージェント権限管理にあります。
目次
シャドーAIとは、会社が把握していないAI利用
シャドーAIとは、会社の承認や監督の外で、従業員がAIを業務に使っている状態です。個人契約のChatGPTやGeminiで企画書を要約する行為が、わかりやすい例です。
対象は会話型AIだけではありません。AI翻訳の拡張機能、議事録サービス、コーディング支援、SaaS内のAI機能も含みます。社内で作られた未登録のAIエージェントも新しい論点です。
問題の中心は、特定のAIが危険なことではありません。誰が何を入力し、どの契約条件で処理され、何に使われたかを会社が説明できないことです。
例えば、公開情報の英訳と、未公開のM&A資料の要約では、同じAIでも危険度が違います。「使ったか」だけでなく、「何を、どの環境で使ったか」を見ます。
シャドーAIとシャドーITは、データの流れが違う
シャドーITは、未承認の機器やクラウドを使う問題です。シャドーAIはその一部ですが、入力した情報が処理され、新しい出力になる点が違います。
| 比較項目 | シャドーIT | シャドーAI |
|---|---|---|
| 典型例 | 個人端末、未承認ストレージ | 個人契約AI、AI拡張機能、未登録エージェント |
| 主な処理 | 保存、共有、送信 | 要約、生成、変換、判断、外部操作 |
| 見えにくい対象 | 未管理の機器とSaaS | プロンプト、出力、API、MCP接続、学習設定 |
| 追加のリスク | 不正アクセス、紛失 | 誤出力、著作権、プロンプト攻撃、自動実行 |
| 主な対策 | 端末管理、アクセス制御 | 利用発見、データ分類、承認済みAI、出力確認、エージェント権限 |
対策も、従来のWebサイト遮断だけでは足りません。個人アカウントと法人アカウントを見分け、入力内容を確認し、安全な代替手段へ導く必要があります。
シャドーAIが広がる理由は、現場が先に価値を見つけるから
従業員が未承認AIを使う理由の多くは、悪意ではありません。文章の下書き、翻訳、データ整理を早く終わらせたいのです。
しかし、社内AIの導入が遅い、使える人が限られる、申請に時間がかかると、個人向けツールに流れます。禁止の理由や代替手段がわからない場合も同じです。
Microsoftと2024年に行った世界調査では、持ち込み利用が78%でした。対象は、AIを使うナレッジワーカーです。この数字は、全従業員の78%という意味ではありません。AI利用者に占める割合です。
つまり、利用禁止を通知するだけでは、業務上の需要が残ります。個人端末や別回線へ移れば、会社からはさらに見えなくなります。
有効な対策は、「禁止か自由化か」の二択ではありません。業務とデータの種類ごとに、使えるAIと操作を分けます。
日本のシャドーAIは、47%で未承認利用が確認された
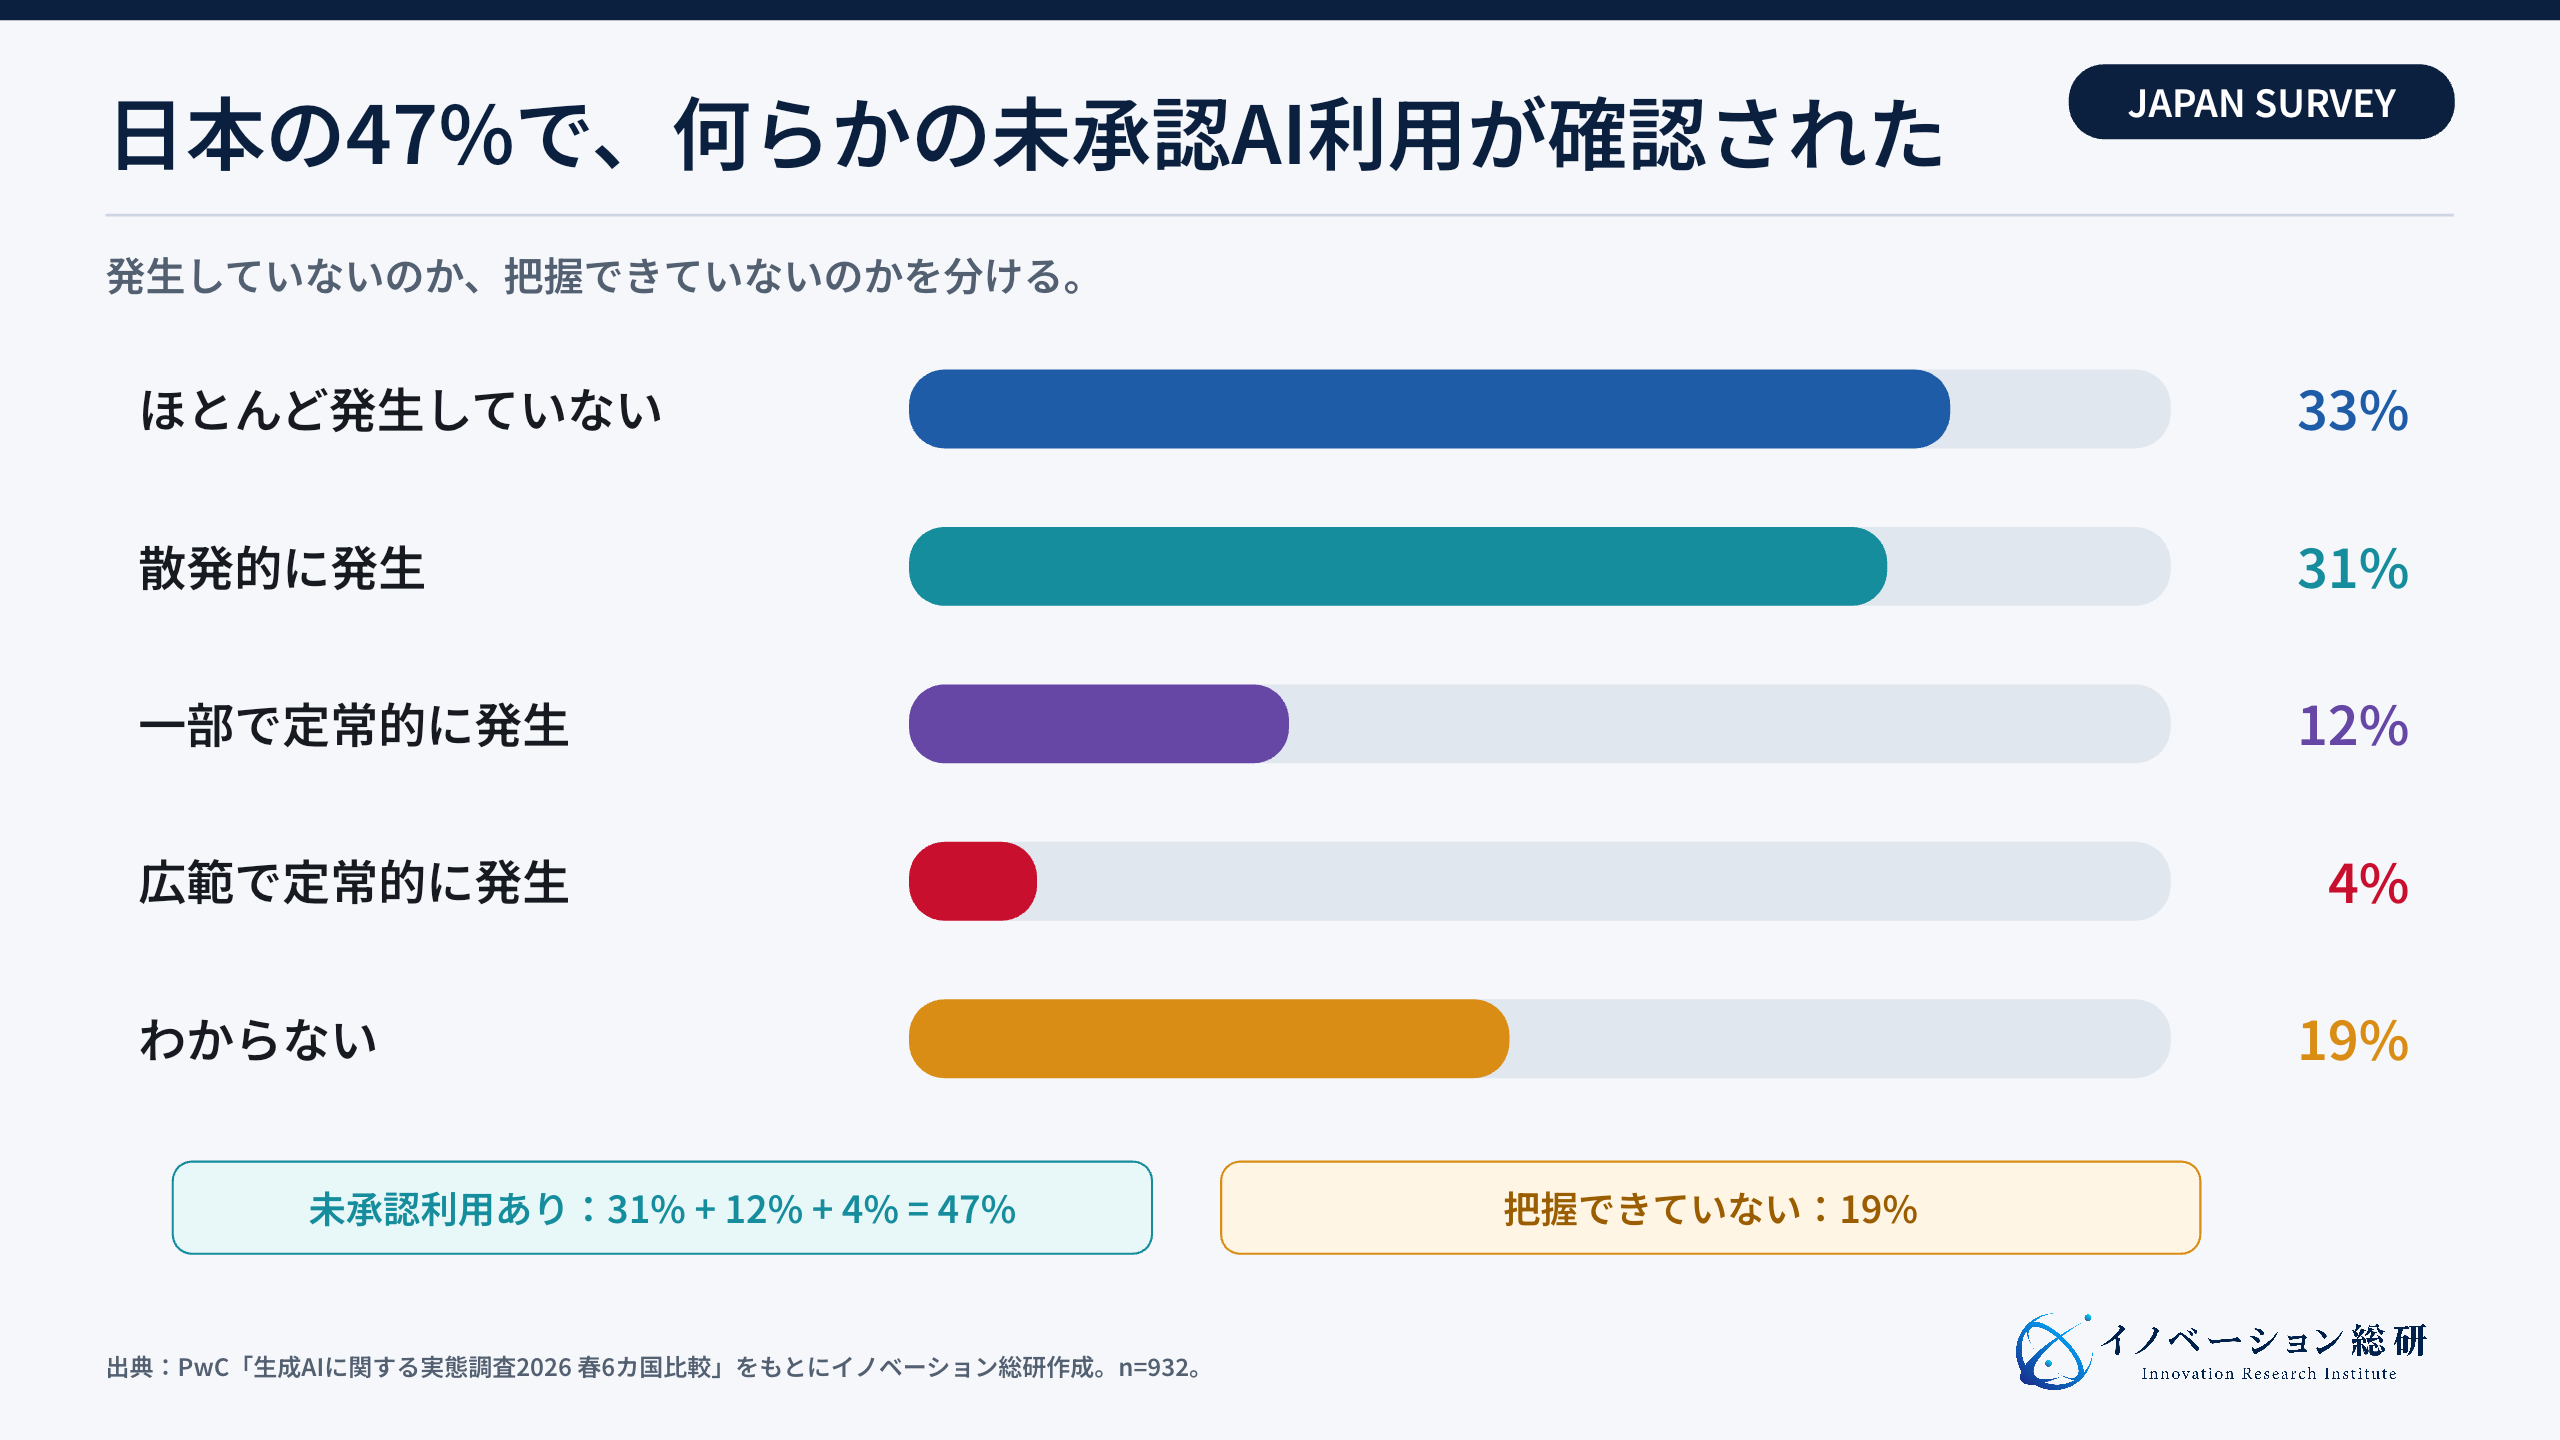
PwCの「生成AIに関する実態調査2026 春」は、日本の932人に未承認の生成AI利用を聞いています。
「散発的に発生」が31%、「一部で定常的に発生」が12%、「広範で定常的に発生」が4%でした。合計すると、何らかの未承認利用を確認した回答は47%です。
一方、「わからない」が19%ありました。「発生していない」と「把握できていない」は違います。シャドーAI対策の第一歩は、インシデント数を数えることではなく、把握率を上げることです。
社内調査でも、「使っているか」だけを聞くと本音が出にくくなります。文書要約、議事録、コード生成など、使いたい業務から聞くと需要をつかみやすくなります。
実態把握では、利用率・把握率・移行率を分ける
利用率は、従業員のうちAIを業務に使った人の割合です。把握率は、その利用を会社が台帳やログで確認できる割合です。二つを混ぜると、対策の効果を見誤ります。
例えば、未承認AIへの接続が減っても、個人端末へ移っただけかもしれません。承認済みAIの利用が増えたかも見ます。これが移行率です。
相談件数も役に立ちます。利用者からの質問が一時的に増えるのは、必ずしも悪い変化ではありません。隠れて使う前に、確認する行動が増えた可能性があります。
部署別では、営業、開発、管理部門で用途が違います。営業は提案書と議事録、開発はコードとテスト、管理部門は契約や社内文書が中心です。全社平均だけでなく、業務別に見ます。
リスクは、情報漏洩から誤判断・契約・監査へ広がる
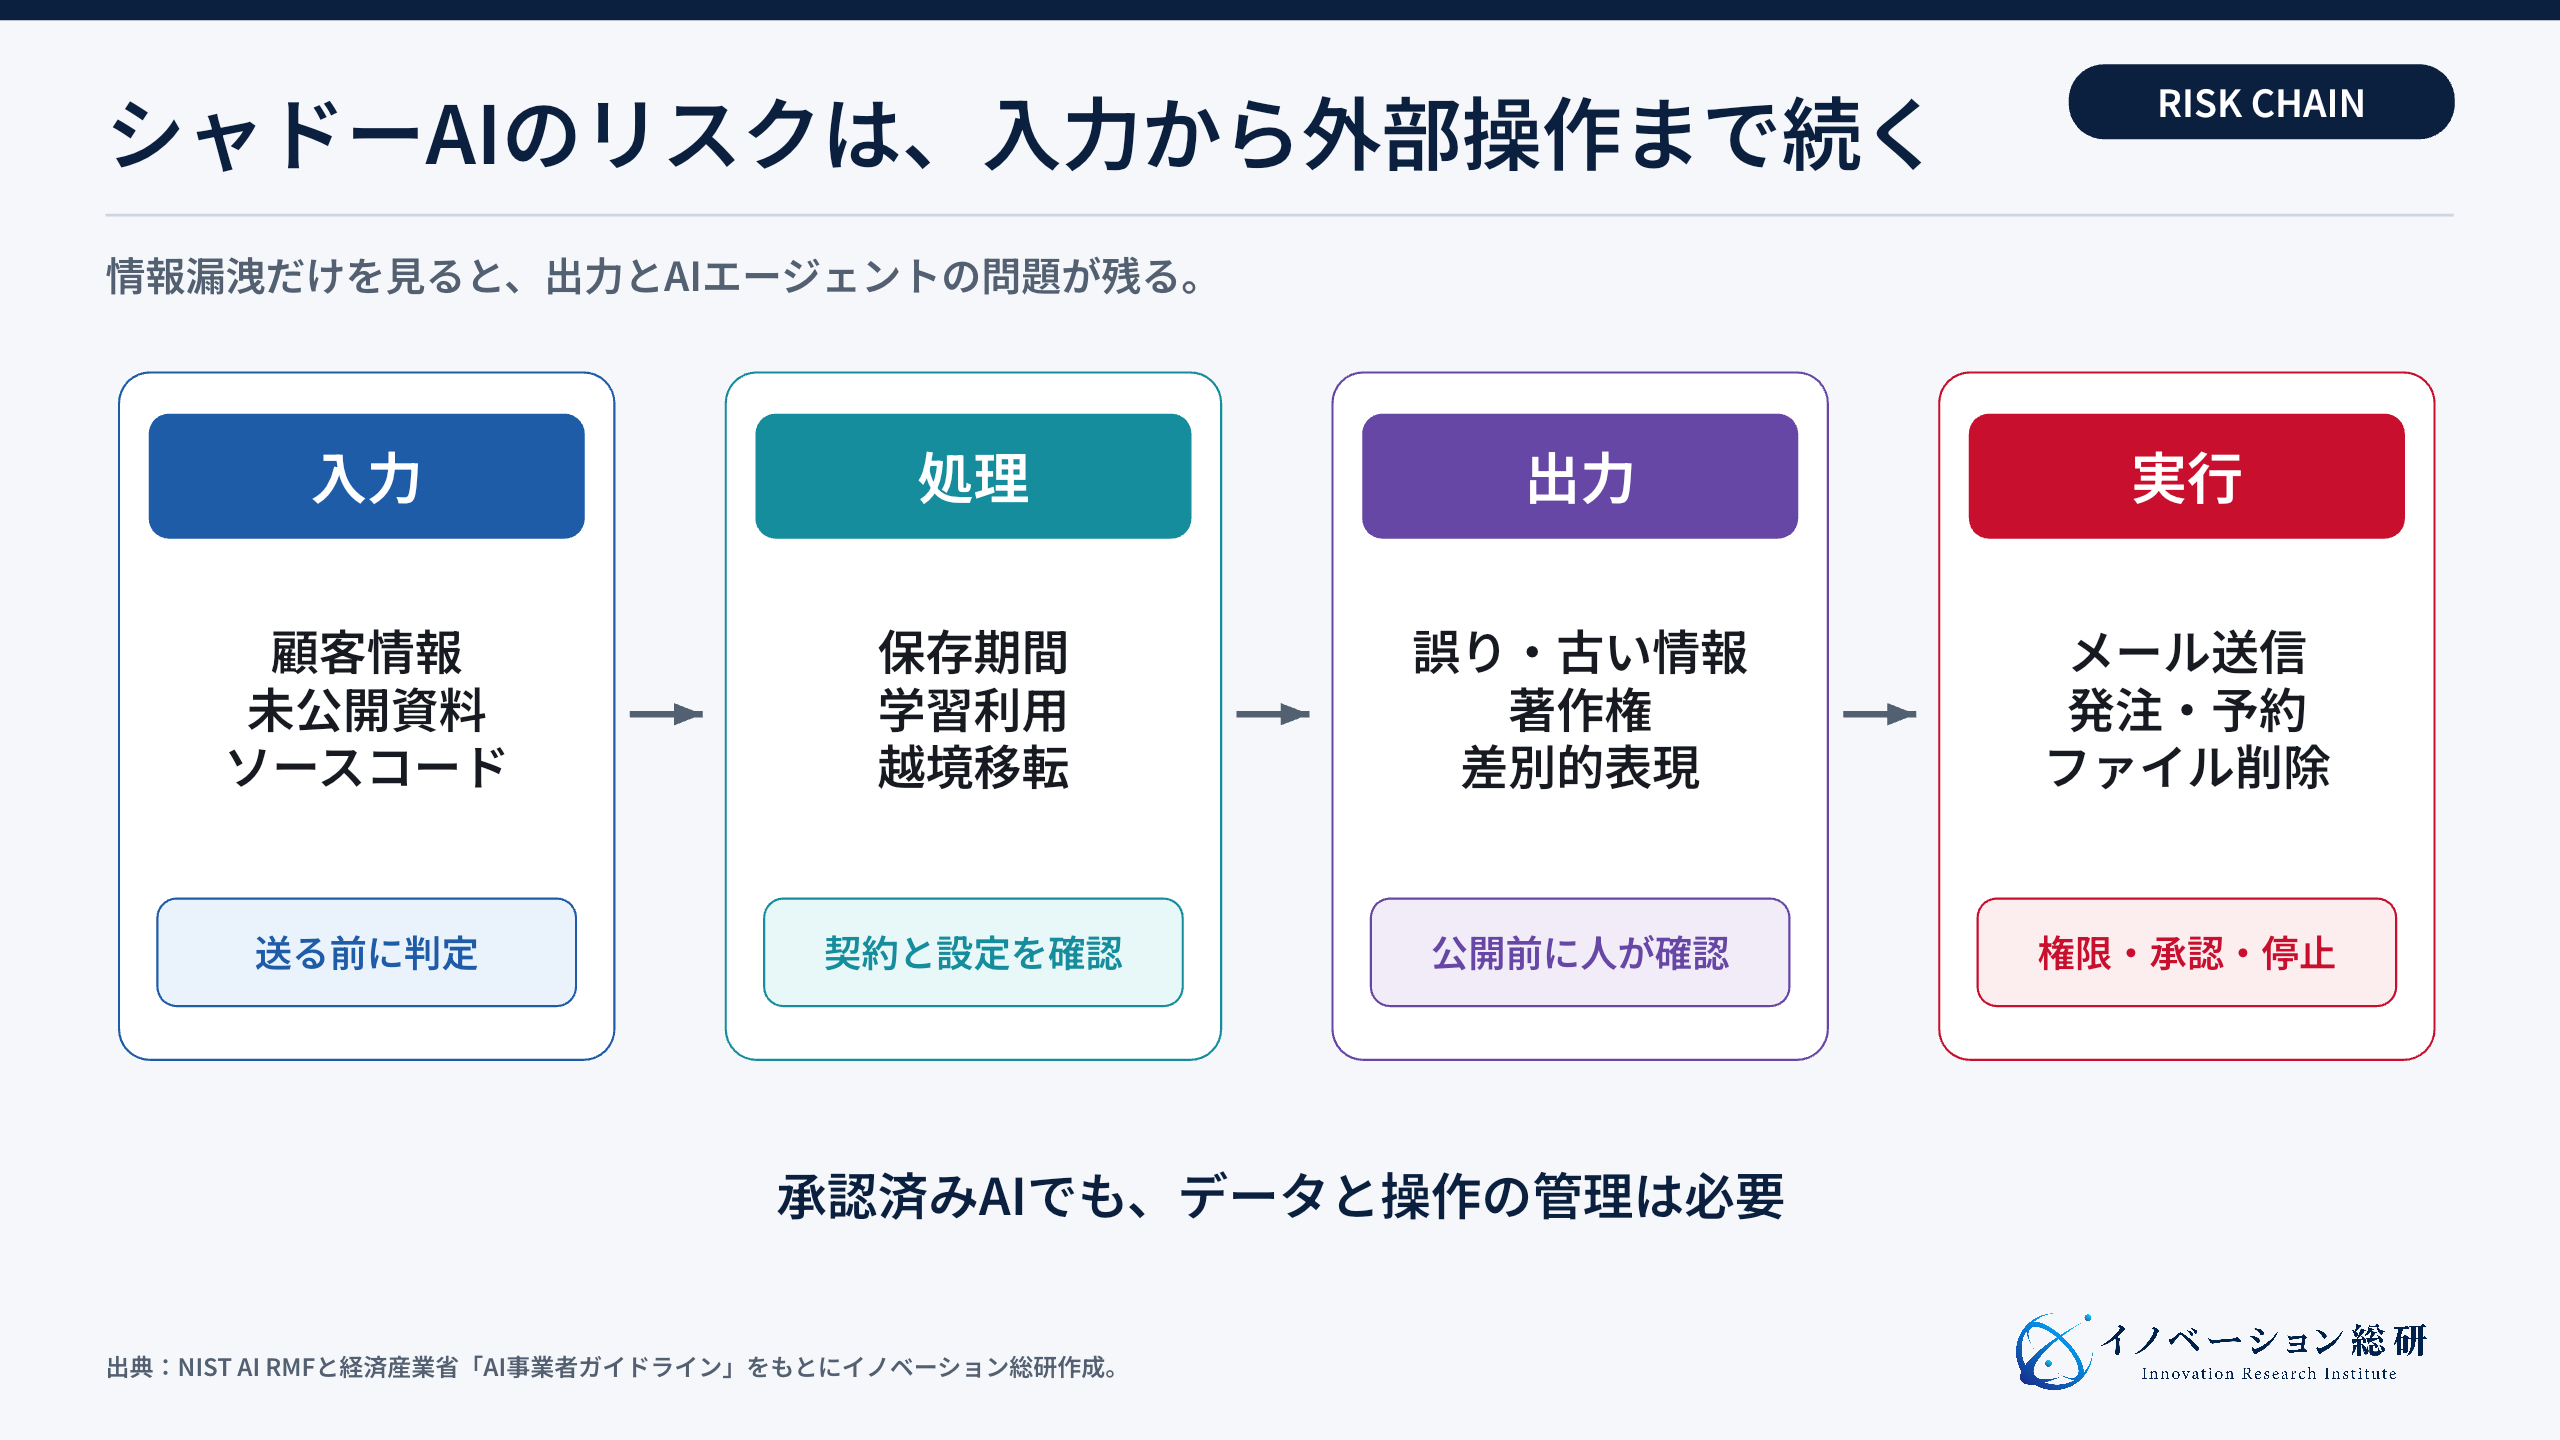
シャドーAIのリスクは、機密情報の入力だけではありません。入力、処理、出力、実行の四つの場面で見ます。
入力では、顧客名簿、未公開の設計図、ソースコード、契約書が外部AIへ送られる可能性があります。保存期間、学習利用、処理地域も契約ごとに違います。
処理では、外部接続や共有設定が論点です。承認済みのAIでも、不必要に広い社内ファイルを参照できれば、別部門の機密情報へ届きます。RAGの導入でも、検索精度の前に参照権限を確認します。
出力では、誤りや古い情報、差別的な表現、著作権上の問題があります。そのまま顧客説明や広告に使うと、「AIが書いた」では済みません。業務の責任者が最終的に確認します。
実行では、AIエージェントがAPIやMCPを使ってシステムを動かします。予約、発注、メール送信、ファイル削除に進むと、間違いの影響が大きくなります。
NISTの生成AI向けAI RMFプロファイルは、リスク対応を「管理、把握、測定、対処」の流れで整理しています。従来のサイバーセキュリティ対策と切り離さず、会社の利用規程にも記録と改善を含めます。
シャドーAI対策は、五層を組み合わせる
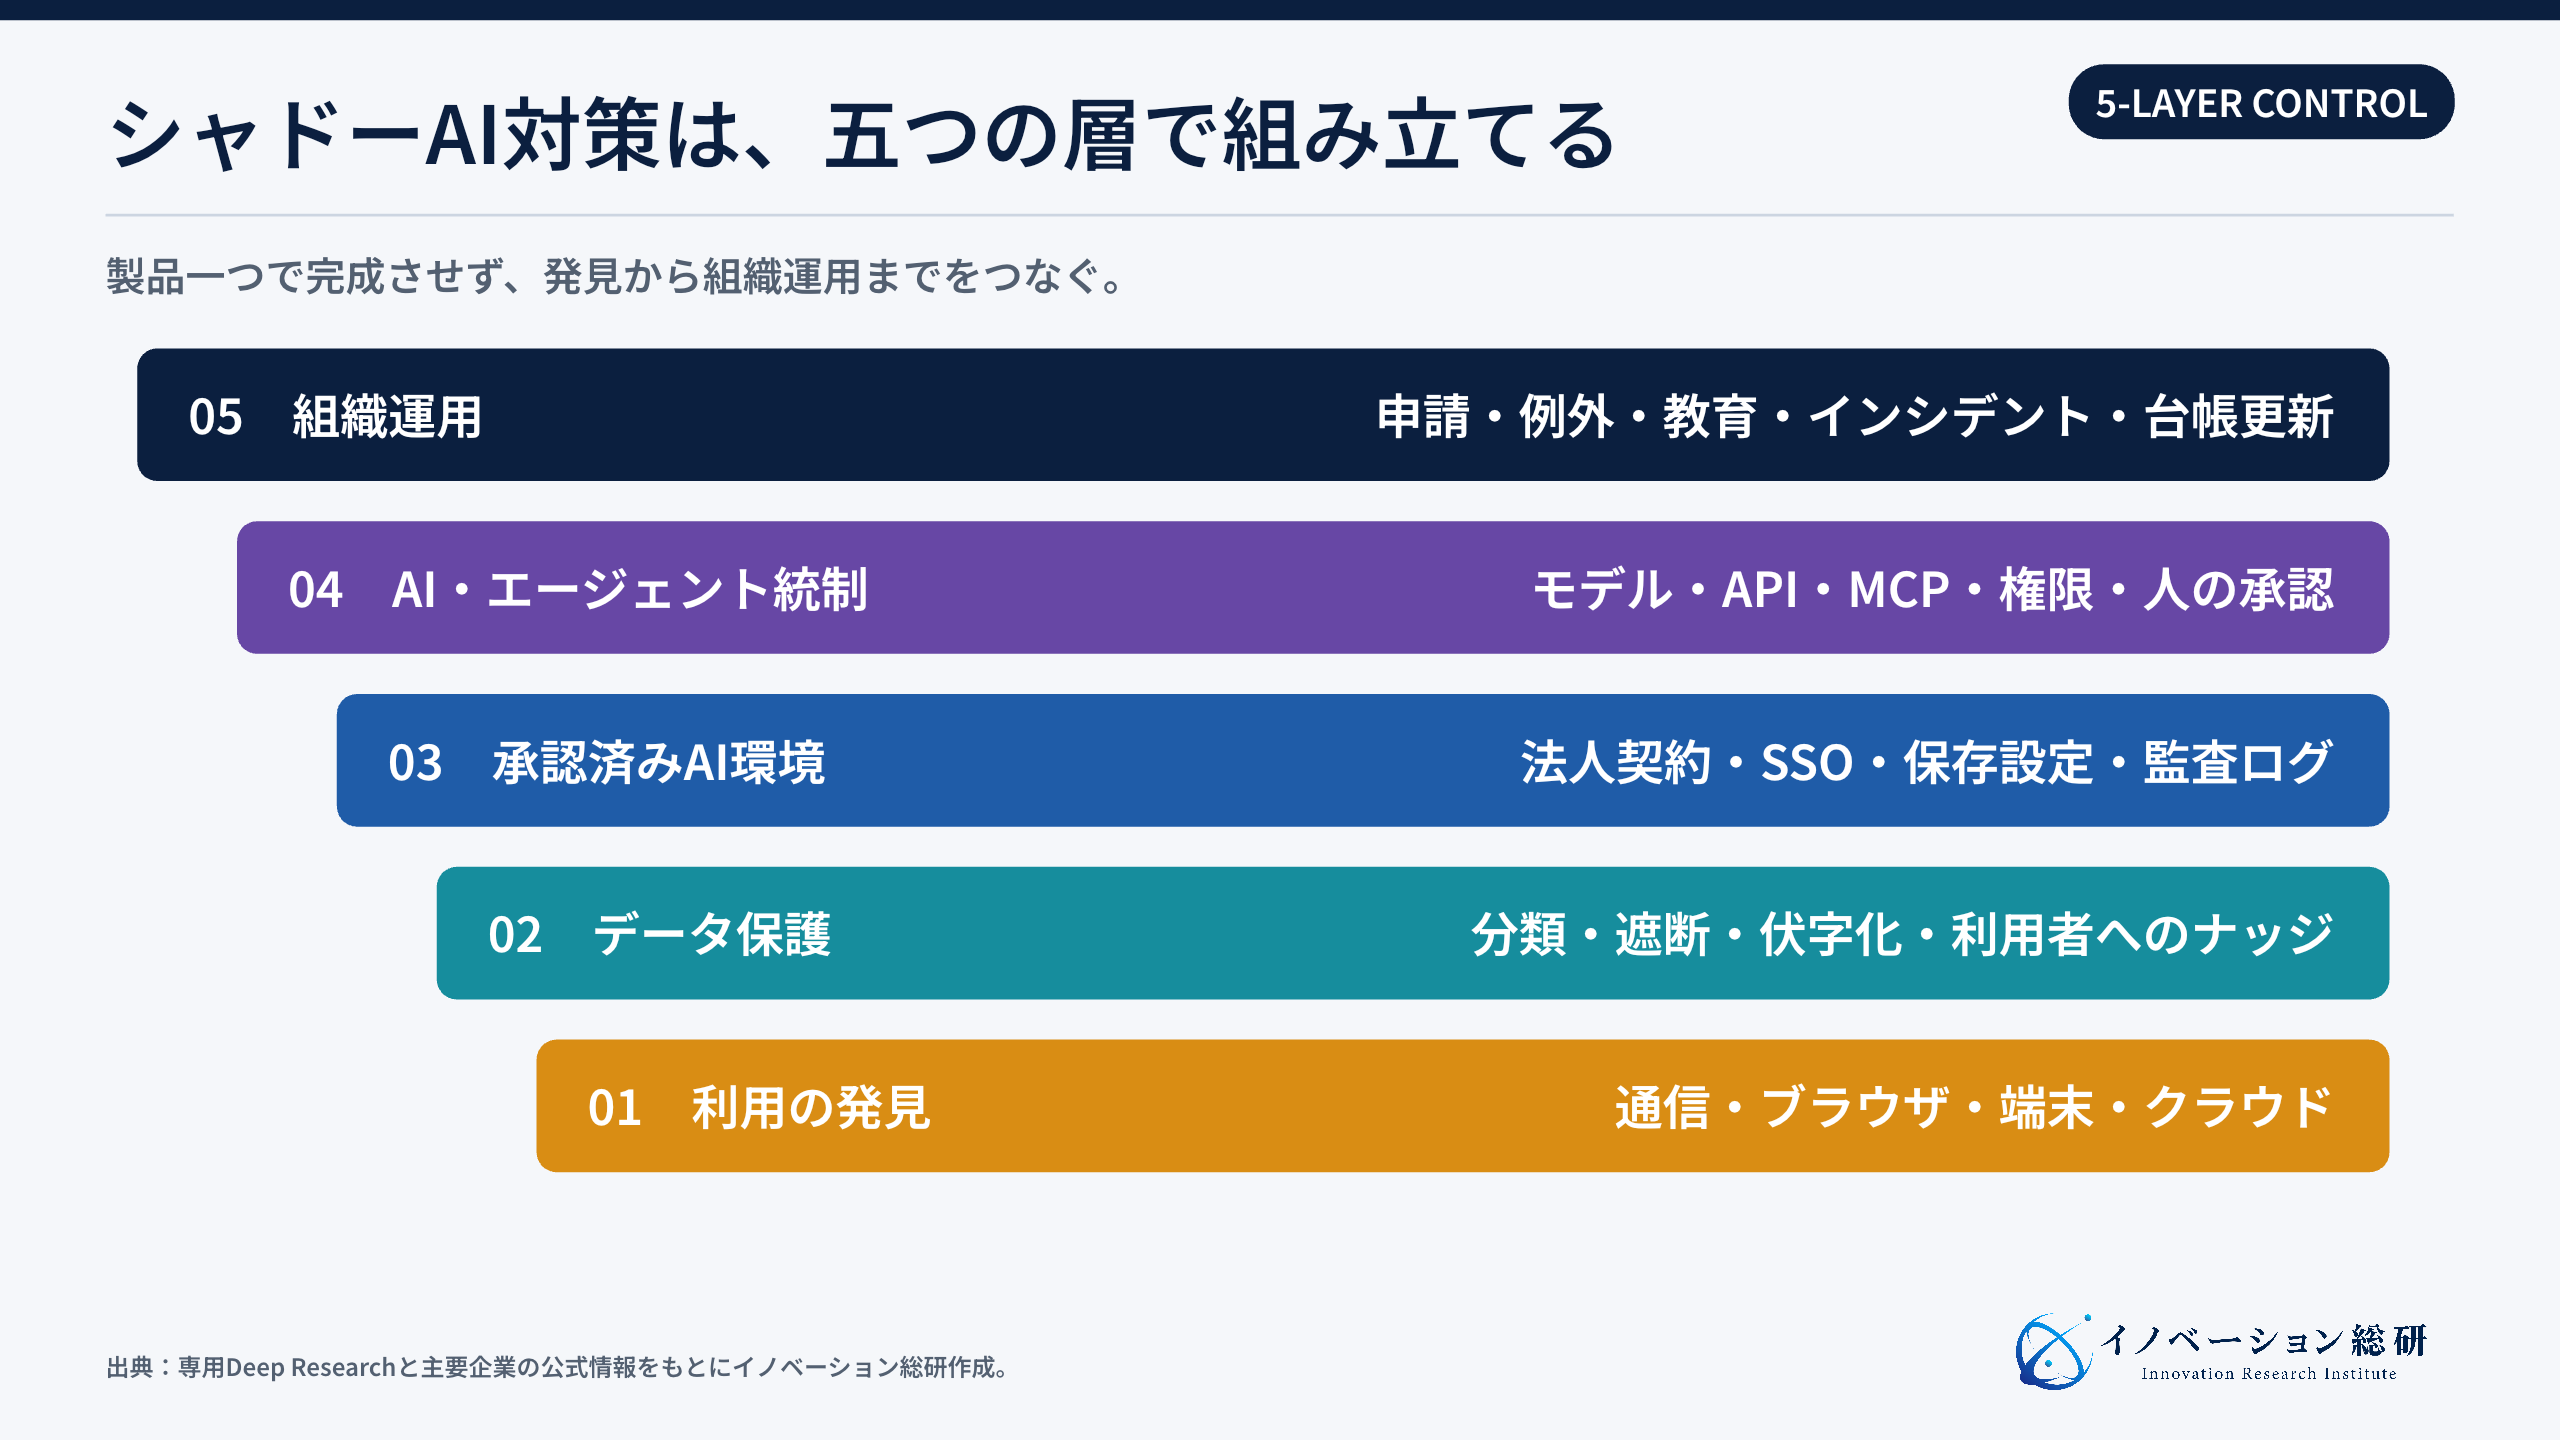
シャドーAI対策は、一つの製品で完成しません。次の五層を組み合わせます。
第一層は、利用の発見です。ネットワーク、ブラウザ、端末、クラウドのログから、AIサービスとアカウントの利用を見つけます。
第二層は、データの保護です。個人情報、営業秘密、ソースコードなどを分類し、プロンプトやファイル送信を確認します。必要に応じて遮断、伏字化、警告を使い分けます。
第三層は、承認済みのAI環境です。法人契約、シングルサインオン、利用ログ、保存設定を整えます。OpenAIの事業向けデータ方針のように、学習利用、保存、権限は契約とプランで確認します。
第四層は、モデルとエージェントの統制です。社内で作られたAI、API、MCP接続、操作権限を台帳化します。読み取りと書き込みを分け、高リスクの操作に人の承認を置きます。
第五層は、組織運用です。利用申請、例外承認、教育、インシデント対応、台帳更新を回します。技術部門だけでなく、業務、法務、情報セキュリティが参加します。
AI事業者ガイドライン第1.2版は、AI利用者にも、適正利用、データの入力、利用者への情報提供などを求めています。規程と技術対策を分けず、運用としてつなげる必要があります。
欧州で事業を行う場合は、EU AI Actの適用日程も確認します。2026年8月から一般的な適用と執行が始まりました。高リスクAIには別の移行期間が設けられています。自社の用途と役割を分けて判断します。
製品を選ぶ前に、AI台帳の項目を決める
AI台帳は、サービス名を並べるだけでは足りません。利用部署、責任者、用途、入力データ、契約プラン、保存設定、接続先、出力の確認者を記録します。
AIエージェントには、実行できる操作も追加します。メールの下書きと送信は別です。見積案の作成と価格の確定も分けます。人の承認が必要な境界を台帳で示します。
更新のきっかけも決めます。新しいAIの導入時だけではありません。機能追加、契約変更、外部接続の追加、利用部署の変更でも見直します。
台帳の所有者が曖昧だと、情報はすぐ古くなります。情報システムが形式を管理し、業務部門が用途を更新する分担が現実的です。法務とセキュリティは、高リスクの項目を確認します。
主要9社は、シャドーAIの「発見・保護・運用」を競う
シャドーAI対策の企業は、既存のセキュリティ基盤を広げる会社と、AI固有の問題に特化する会社に分かれます。
| 企業 | 主な仕組み | 得意な管理点 | 導入側が確認する点 |
|---|---|---|---|
| Microsoft | Purview DSPM、Defender、Entra、Intune | AI利用、機密データ、アカウント | 対応AIとブラウザ、監査で見える範囲 |
| Palo Alto Networks | AI Access Security | 未承認AIの発見、機能別制御、DLP | 個人・法人アカウントの分離とポリシー |
| Zscaler | AI Access Security | AI SaaS、組み込みAI、開発ツールの通信 | インライン検査の対象と利用者体験 |
| Netskope | Netskope One AI Security | 操作別制御、AIアプリ評価、利用者コーチング | コピー、アップロード等の制御粒度 |
| Cloudflare | Shadow AI Report、Gateway、AI Security for Apps | ネットワークとAI公開エンドポイント | 社員利用と自社AIアプリの対策範囲 |
| Cisco | AI Defense | DNS・クラウドログの発見、プロンプト保護 | 発見と実行時保護の分担 |
| IBM | Guardium AI Security、watsonx.governance | AI台帳、脆弱性、プロンプト、コンプライアンス | セキュリティとガバナンスの運用主体 |
| Harmonic Security | AI Governance and Control | シャドーAI、文脈型データ保護、ナッジ | 個人端末と社外利用まで見る方法 |
| Zenity | AI Agent Security and Governance Platform | AIエージェントの台帳、権限、行動、MCP | 人のAI利用と自律エージェントの境界 |
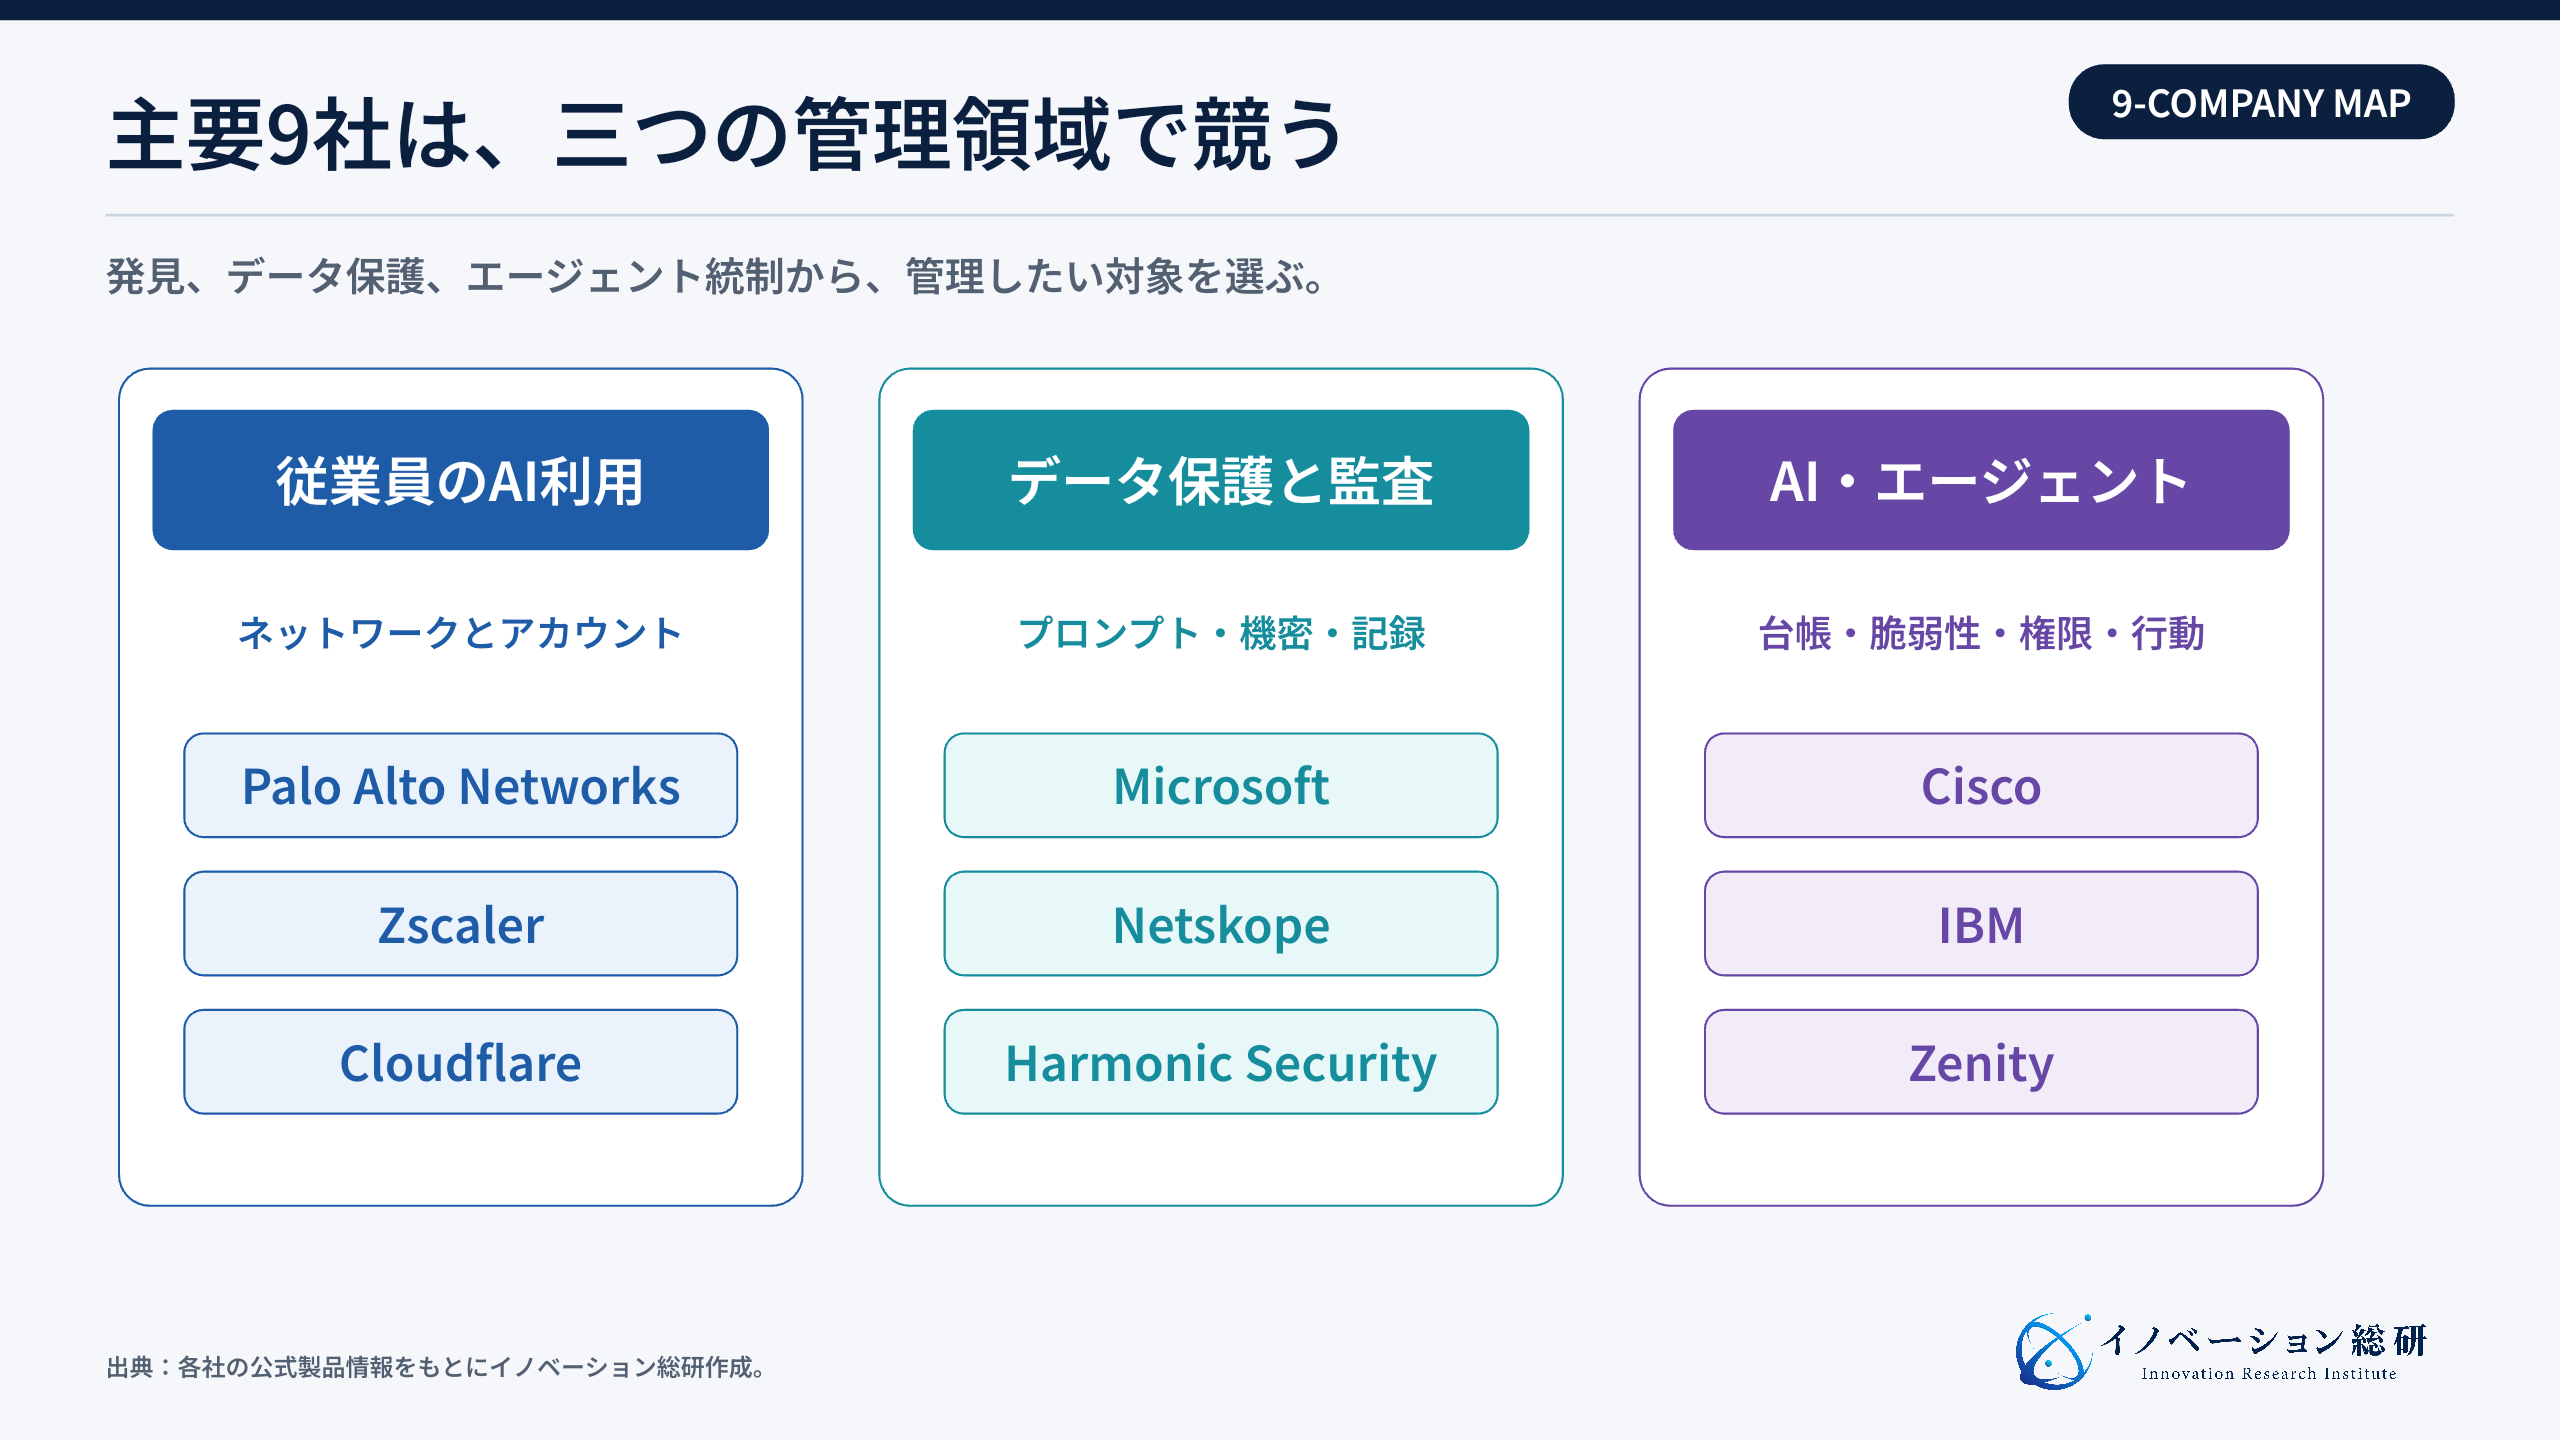
企業選定では、機能数の比較だけでは不十分です。現在のネットワーク、端末管理、データ分類、ID基盤にどこまで組み込めるかを見ます。
主要9社の比較は、管理したい場面から始める
最初の課題が「誰が何を使っているかわからない」であれば、通信とアカウントの可視化を優先します。Palo Alto Networks、Zscaler、Cloudflareなどが比較候補です。
「機密文書を入力してしまう」が中心なら、データ分類と操作別制御を見ます。Microsoft、Netskope、Harmonic Securityなどを、現在の情報管理基盤と合わせて比較します。
社内でAIエージェントを作り始めている場合は、別の選び方が必要です。Cisco、IBM、Zenityなどの台帳、権限、実行時保護を確認します。
同じ会社の製品でも、契約プランと構成で見える範囲が変わります。製品名だけで判断せず、自社の端末、ブラウザ、ネットワーク、クラウドで検証します。
評価表には、検知数だけでなく誤検知、見逃し、警告後の行動を入れます。管理者の画面が見やすくても、利用者が仕事を続けられなければ定着しません。
MicrosoftとPalo Altoは、シャドーAIを既存基盤に組み込む
Microsoftはデータ、端末、IDをまたいで管理する
Microsoft Purview Data Security Posture Managementは、AI利用を可視化する仕組みです。AIアプリとAIエージェントを対象にします。機密情報へのアクセス、外部への持ち出し、過剰な共有も同じ画面で追います。
第三者のAIサイトも管理できます。Purview、Defender for Cloud Apps、Entra、Intuneを組み合わせます。AI専用製品を別に置くより、既存のMicrosoft 365環境のポリシーを広げる戦い方です。
導入側は、使うブラウザと端末、対応AI、ログの保存期間を確認します。会話全文が見える権限も、管理者の役職ごとに分けます。
Palo Alto Networksは、承認状態と機能ごとに制御する
Palo Alto NetworksのAI Access Securityは、AIアプリを承認状態で分けます。承認済み、未承認、条件付き利用の三つです。アプリ全体の許可・禁止だけでなく、特定機能やプラグインを制御できます。
例えば、法人アカウントの利用は許可し、同じサービスの個人アカウントは止める方法があります。未公開情報の入力だけをDLPで防ぐこともできます。
この考え方は、Zero Trustと似ています。「AIだから許可」ではなく、人、端末、アカウント、操作、データで判断します。
ネットワーク企業は、未承認AIの入り口を押さえる
Zscalerは、AI SaaSから開発ツールまで同じ経路で見る
Zscaler AI Access Securityは、複数のAIへのアクセスを管理します。一般的な生成AI、SaaS内のAI、開発支援ツールが対象です。プロンプトと応答を通信経路で確認し、データ漏洩やポリシー違反を防ぎます。
この方式の強みは、現場が新しいAIを使い始めても、通信経路から見つけやすいことです。一方、個人端末や監視対象外の回線は別に考えます。
Netskopeは、操作別制御と利用者へのナッジを重視する
Netskope One AI Securityは、AIアプリの操作を分けて見ます。ログイン、投稿、アップロード、ダウンロードなどが対象です。AIアプリのリスク評価と、送信されるデータの意味の確認も組み合わせます。
機密情報を含む場合、すべてを止めるのではなく、理由を示して承認済みツールへ導きます。禁止の地下化を防ぐには、この利用者体験が重要です。
Cloudflareは、社員のAI利用と自社AIアプリの両方を見る
CloudflareのShadow AI Reportは、Gatewayの通信からAIサービス利用を分類します。利用者、AIカテゴリー、個別サービスへ絞り込めます。
別のAI Security for Appsは、自社のWebアプリやAPIに含まれるAIエンドポイントを発見します。一つの「シャドーAI」でも、従業員利用と開発者の未登録AIでは、見る場所が違います。
AI固有の対策は、モデルとエージェントまで広がる
Ciscoは、発見と実行時保護を一つにする
Cisco AI Defenseは、DNSとクラウドのログからAI利用を発見します。その上で、AIアプリの入力と出力を検査し、プロンプト攻撃や不適切な出力を防ぎます。
通信のドメイン名だけでは、何を入力したかはわかりません。逆に内容検査だけでは、社内に何個のAIがあるかを把握できません。Ciscoは二つを結びます。
IBMは、セキュリティとAIガバナンスを同じ台帳で扱う
IBM Guardium AI Securityは、未登録のAIとAIエージェントを発見します。クラウド、コード保管庫、組み込みAIが対象です。構成ミスと脆弱性を検査し、プロンプトと応答も保護します。
発見したAIはwatsonx.governanceと共有されます。情報セキュリティ部門の脆弱性と、法務・リスク部門の用途審査を同じAI台帳で見る方向です。
Harmonic Securityは、止めすぎないデータ保護を狙う
Harmonic Securityは、承認済みかどうかを問わず、AIツールの利用と機密データの送信を見つけます。その場で警告し、利用者が業務を続けられる安全な方法へ導くことを重視しています。
特徴は、ルール作成の重さを減らす設計です。導入側は、日本語の顧客名、製品名、契約表現など、自社固有の機密をどこまで識別できるかを試します。
Zenityは、人のプロンプトよりAIエージェントの行動を見る
Zenityは、SaaS内、クラウド内、個人の開発環境にあるAIエージェントを台帳化します。エージェントの設定、権限、参照データ、ツール呼び出し、MCP接続を追います。
承認済みのエージェントでも、必要以上の権限を持てば危険です。シャドーAIの対象は、未承認アプリだけでなく、把握されない自動実行へ広がっています。
自社はシャドーAI対策のどこへ入れるか
通信ログ、業界辞書、業務設計、ID・API運用から入口を確認します。
NEXT STEP
次のステップ
シャドーAI対策を、現場が使える事業へ。
利用実態、守るデータ、承認済み環境、運用責任、提携先を整理し、自社の参入余地を設計します。
シャドーAI対策から生まれる4つの新規事業
後発企業が、大手と同じ通信基盤をゼロから作るのは得策ではありません。既存製品のすき間と、日本企業の運用の重さに入り口があります。
| 参入方法 | 最初の買い手 | 提供する価値 | 必要な資産・提携先 | 見送り条件 |
|---|---|---|---|---|
| AI利用棚卸し・診断 | 情報システム、CISO、デジタル推進 | 利用AI、アカウント、データ、業務を台帳化 | 通信ログ、端末管理、ヒアリング、SASE企業 | 発見後の改善まで責任を持てない |
| 日本語型データ保護 | 金融、医療、製造、自治体 | 日本固有の個人情報や契約文脈を検知・伏字化 | 業界辞書、誤検知データ、DLP・ブラウザ企業 | 機密定義と誤検知を学習できない |
| 承認済みAI環境の導入・運用 | 業務部門、人事、法務、情報システム | 利用ルール、データ分類、申請、教育、監査を一体化 | AIベンダー、ID基盤、法務、業務設計人材 | ツール導入だけで利用定着を持てない |
| AIエージェント権限ブローカー | AI基盤部門、ソフトウェア企業 | エージェントのID、権限、MCP、実行、停止を管理 | ID・API運用、セキュリティ監視、AIプラットフォーム | 誤実行の復旧と権限失効を設計できない |
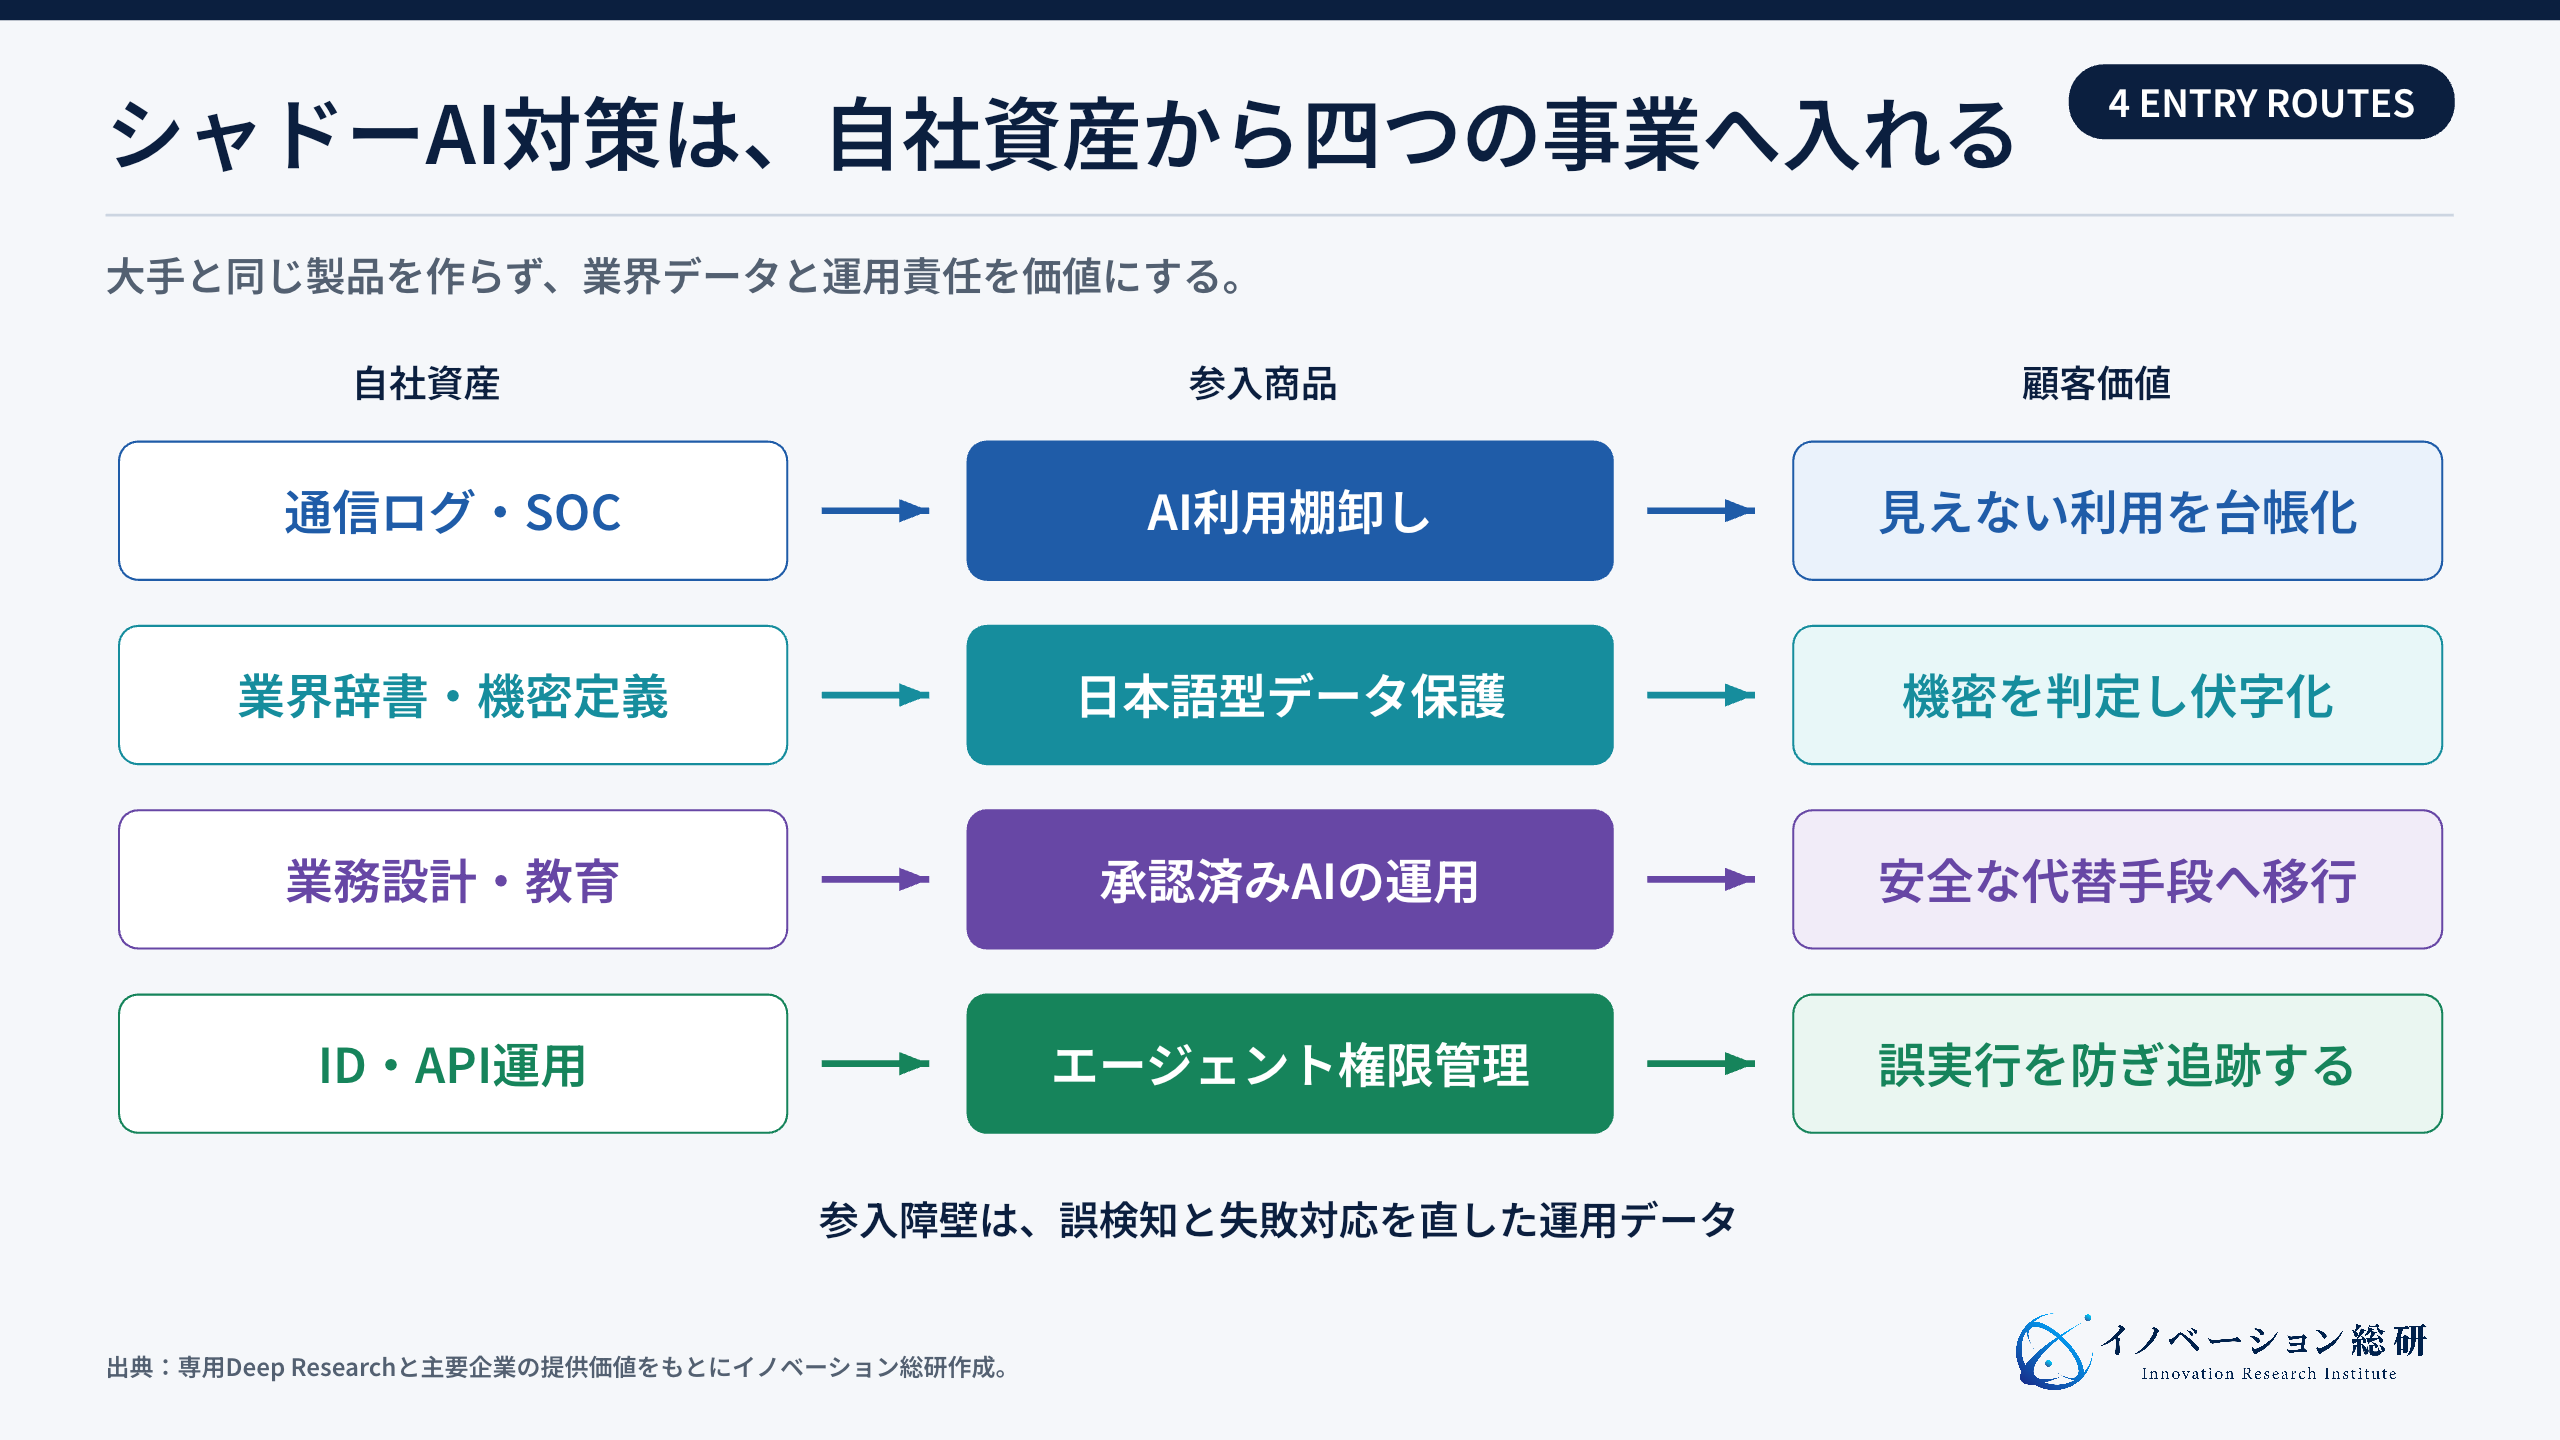
最も入りやすいのは、棚卸しと承認済み環境の導入支援です。ただし、現状調査のレポートだけで終わると、継続収益につながりません。
検知ツール、ルール更新、利用者教育、例外審査を月額の運用サービスにすると、顧客との関係が続きます。将来は、業務別の検知データと失敗対応の履歴が参入障壁になります。
参入企業が持つべき資産は、AIアプリのリストではなく、誤検知と検知漏れを直した運用データです。
自社資産から、最初の買い手と対象業務を絞る
参入方法は、技術の高さだけで選びません。自社が持つ顧客接点と運用責任から絞ります。
例えば、勤怠や経費のSaaS企業を考えます。対策全体を売るより、自社のAI機能を安全に使う管理機能の方が自然です。機密入力の防止と利用ログを追加します。
セキュリティ運用会社であれば、既存のSOCにAI利用アラートを加える方が早いでしょう。通信、ID、端末のログを合わせ、利用者の状況を説明できます。
業界専門性の高い会社であれば、日本語の機密データ判定が候補です。「個人情報」の一語ではなく、医療の病歴、製造の図番、金融の口座情報のように業界ごとに定義します。
最初の商品は、一部署・一業務・一種類のデータに絞ります。把握率、誤検知率、承認済みAIへの移行率、審査時間で価値を測ります。
四つの指標で、商品として続くかを見る
第一は把握率です。対象部署が使うAIのうち、会社が利用者と用途を説明できる割合を見ます。接続を一件見つけるだけでは不十分です。
第二は移行率です。未承認AIを止めた後、承認済みの環境へ移れた人を測ります。業務そのものを諦めた場合は、改善とは言えません。
第三は判定精度です。警告した入力のうち、本当に機密だった割合を確認します。誤検知が多いと、利用者は警告を無視するようになります。
第四は運用時間です。新しいAIの審査、例外承認、問い合わせ対応にかかった時間を測ります。担当者が増え続ける仕組みは、月額サービスにしても利益が残りません。
この四つを毎月確認できれば、単発診断から運用サービスへ移れます。改善履歴は、次の顧客に再利用できる知見にもなります。
導入前に考える懸念と、見送る条件
第一の懸念は、監視のやりすぎです。プロンプト全文を常時閲覧できる状態は、従業員のプライバシーや労務管理の問題を生みます。取得目的、閲覧者、保存期間を先に決めます。
第二の懸念は、誤検知で業務を止めることです。一般的な「社外秘」だけでは、現場固有の言葉を拾えません。逆に広く止めすぎると、別端末の利用を誘発します。
第三の懸念は、ツールを入れて安心することです。未承認利用の発見後に、所有者、評価、例外承認、停止、削除を回せなければ、ダッシュボードが増えるだけです。
次の条件に当てはまる場合は、本番導入を見送ります。
- 承認済みのAIと代替業務を用意できない
- 取得するプロンプトとログの範囲を説明できない
- 誤検知と検知漏れを改善する責任者がいない
- 個人端末と社外ネットワークを前提に入れていない
- AIエージェントの書き込み権限と緊急停止を管理できない
一方、はじめから全社展開を目指す必要はありません。一部署で、発見、警告、代替手段、改善を一周できるかを確かめます。
生成AI利用統制は、四者の責任を先に分ける
シャドーAI対策は、情報システム部門だけの仕事ではありません。次の四者で責任を分けます。
情報セキュリティは、利用発見、データ保護、アラート、インシデント対応を持ちます。ただし、どの業務でAIを使うと価値が出るかは決められません。
業務部門は、用途、入力データ、出力の確認者、誤りの影響を定義します。AIを使った成果物の最終責任も業務部門に残ります。
法務・リスク管理は、個人情報、営業秘密、著作権、契約条件、越境移転を確認します。すべてのAIを個別審査するのではなく、危険度ごとの条件を作ります。
デジタル推進・人事は、承認済み環境の定着、教育、利用者の声の回収を持ちます。警告が多すぎる、必要なAIがない、申請が遅いという問題を運用へ戻します。
外部ベンダーに任せる場合も、会社の責任は残ります。製品側は検知と制御を支援できますが、どのデータを機密とするかは利用企業が決めます。
運用会議では、件数より例外を見る
月次会議で、警告件数だけを報告しても改善は進みません。承認済みAIへ移れなかった理由、誤検知が多い言葉、審査が止まった業務を見ます。
例外には期限を付けます。顧客対応で一時的に使うAIと、恒常的に使うAIでは審査が違います。期限後は、継続、停止、正式採用のいずれかを決めます。
重大な事故がなくても、ルールは更新します。新しいAIサービスは増え、既存SaaSにもAI機能が追加されます。四半期ごとに台帳と承認済み一覧を見直します。
利用者への説明も、違反の注意だけにしません。使えるAI、入力できる情報、迷ったときの相談先を一枚で示します。安全な行動を取りやすくすることが、統制の一部です。
シャドーAIに関するよくある質問
まとめ:シャドーAI対策は、見つけて安全な代替手段へ導く
シャドーAIは、会社の承認や監督の外にあるAI利用です。会話型AIだけでなく、AI拡張機能、開発支援、未登録のAIエージェントも対象になります。
日本の調査では、何らかの未承認利用を確認した回答が47%ありました。「わからない」も19%あり、まず利用実態を把握する必要があります。
ただし、発見して禁止するだけでは、利用が見えない場所へ移ります。承認済みのAI、データ保護、利用者へのナッジ、例外承認、継続的な改善を組み合わせます。
新規事業としては、日本語と業界固有データの判定、中堅企業向けの運用代行、AIエージェントの権限管理に余地があります。一部署・一業務に絞り、把握率と利用定着率の両方を測ると、実行可能性を判断できます。
参考文献
- PwCコンサルティング「生成AIに関する実態調査2026 春6カ国比較」
- Microsoft and LinkedIn「2024 Work Trend Index Annual Report」
- NIST「AI Risk Management Framework」
- 経済産業省・IPA「AI事業者ガイドライン検討会」
- European Commission「AI Act」
- Microsoft Purview Data Security Posture Management
- Palo Alto Networks「AI Access Security」
- Zscaler「AI Access Security」
- Netskope「Securing Generative AI with Netskope One」
- Cloudflare「Unmasking the Unseen: Your Guide to Taming Shadow AI」
- Cisco「Securing AI with Cisco AI Defense」
- IBM「Guardium AI Security」
- Harmonic Security「AI Governance and Control Platform」
- Zenity「AI Agent Security and Governance Platform」
CONTACT
お問い合わせ
シャドーAI対策を、禁止で終わらない事業へ。
利用発見、データ保護、承認済み環境、教育、例外管理を一つの運用にし、参入・提携・待機・見送りを判断します。


