
投稿日:2026.09.07 最終更新日:2026.09.30
ソブリンクラウドは「国内保管」だけではない|8社に学ぶ選定と参入
ソブリンクラウドは、国内のデータセンターへデータを置くサービス、とだけ理解すると本質を外します。問われるのは、データの保管場所に加え、運用担当者、暗号鍵、ソフトウェア更新、障害時の復旧、契約に適用される法律まで、利用組織が説明できるかです。
すべてのシステムを国内クラウドへ移す必要はありません。というのも、公開情報のWebサイトと、行政、金融、医療、国防、研究の機密データでは、必要な統制が違うからです。
ここが選定の出発点です。
ソブリンクラウドは、業務に必要な統制を決め、契約・設定・運用で確認して選びます。 本記事では、4つの主権と国内外8社の取り組みをもとに、選び方と新規事業の参入余地を整理します。
情報確認日:2026年9月28日。企業の提供内容、将来計画、資格の取得状況を区別しています。
特定の法令・契約への適合性は、利用業務とデータの流れに応じて、法務・セキュリティ担当者が確認してください。
この記事の結論
ソブリンクラウドは、国内保管ではなく、データ・運用・技術・法律の支配点を業務ごとに設計する仕組みです。
- 国産、独立リージョン、地域運用、専用環境には、それぞれ違う責任分界があります。
- すべてを移さず、機密度と停止影響が高い業務から必要な主権を決めます。
- 新規参入は、要件翻訳、鍵・証跡、複数クラウド運用、規制産業SaaSに余地があります。
目次
ソブリンクラウドとは?4つの主権を設計する仕組み
ソブリンクラウドは、データ・運用・技術・法律について、業務に必要な統制を具体化して選びます。 ソブリンクラウドとは、組織や国・地域が、重要なデータとシステムへの支配力を保ちながら利用するクラウドです。
本記事では、実務の確認項目をデータ・運用・技術・法律の四つに整理します。これは各社の説明を比較するための枠組みで、統一された認証の四要件ではありません。
| 主権 | 確認すること | 具体的な問い |
|---|---|---|
| データ主権 | 保管・処理・バックアップの場所 | データとメタデータはどの国から出るか |
| 運用主権 | 運用・保守に携わる組織と人 | 誰が特権権限でシステムへ触れられるか |
| 技術主権 | 暗号鍵、制御面、更新、移行性 | 停止・移行・復旧の方法と、事業者への依存を把握できるか |
| 法的主権 | 契約、管轄、域外法の影響 | どの法律が適用され、公的機関の要求を誰が受けるか |
4つは別々の確認項目ですが、実際にはつながっています。暗号鍵の保管者に加え、鍵を使って復号できる主体、重要操作の承認、ログを確認できる人までそろえて点検します。
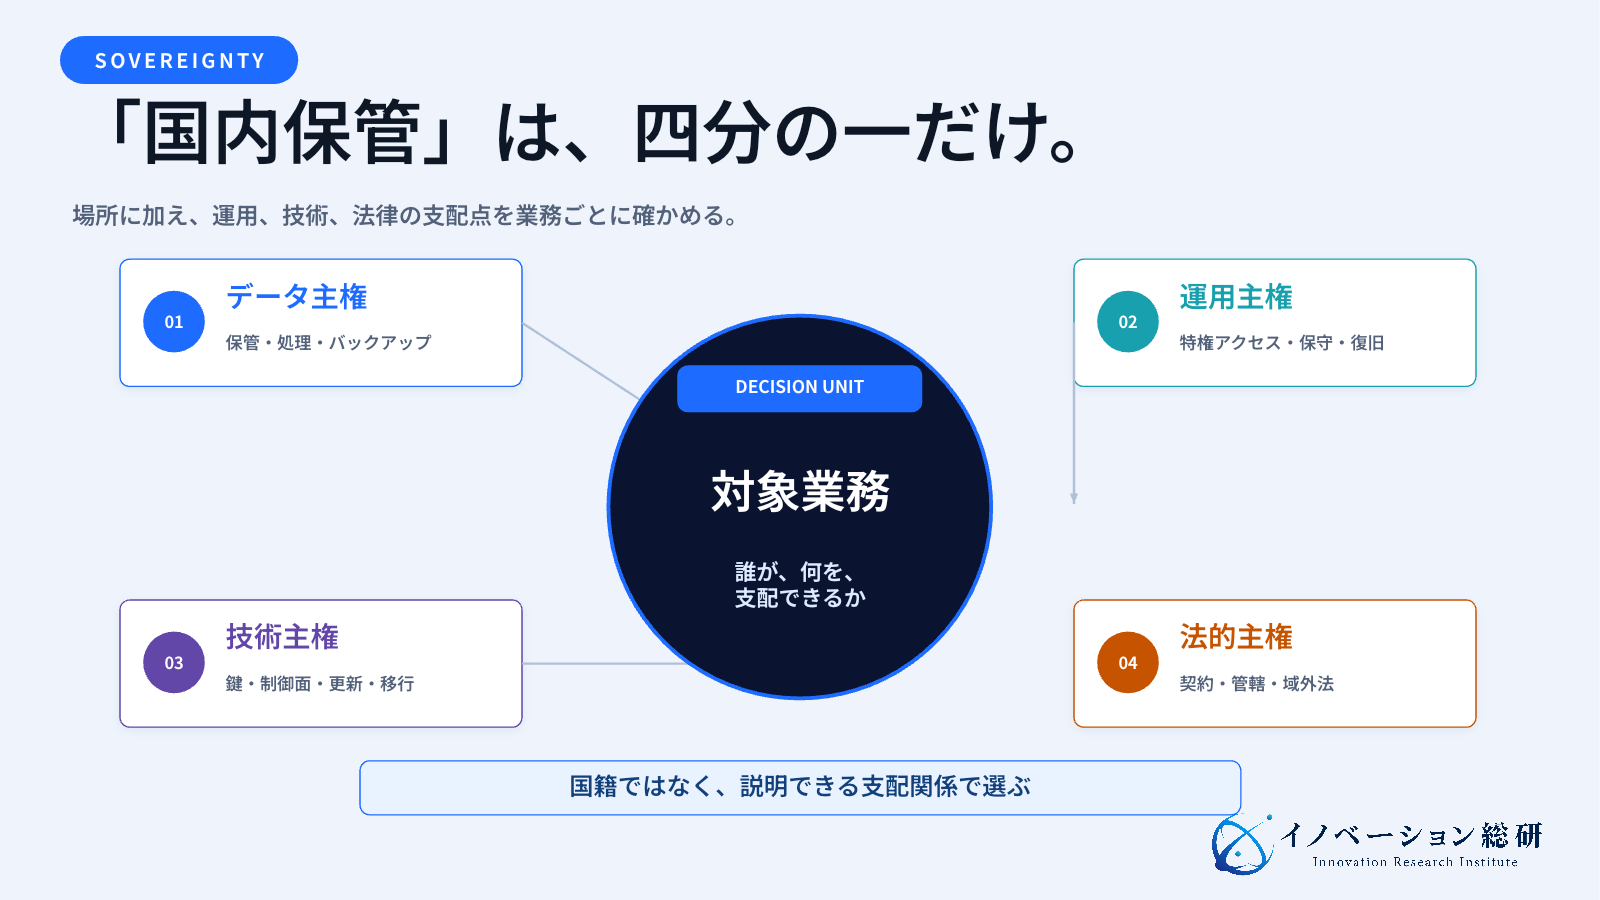
例えば、データが東京にあっても、海外の運用担当者が特権権限を使うなら、運用主権は弱いかもしれません。逆に、外国企業の技術を利用していても、国内法人が運用し、鍵と更新の承認を顧客側で管理できる設計もあります。
ソブリンクラウドが注目される背景|供給と運用への依存
機能と価格に加え、供給・運用への依存と、継続利用の条件を点検します。 クラウドの選定は、機能、価格、速度、可用性が中心でした。
機能や価格を比較する際、継続利用できる条件と、それを説明する証拠まで確認することが重要です。
背景には三つの変化があります。第一に、行政、金融、医療、エネルギーなどで、漏えいだけでなく、クラウドが止まった場合の社会的影響が大きくなりました。
また第二に、AIが大量の機密データとGPU基盤を使うようになり、データだけを国内に置いても説明が終わらなくなりました。さらに第三に、経済安全保障やデジタル主権が、IT部門だけでなく、経営と調達の論点になりました。
日本でも、経済産業省はクラウドプログラムを経済安全保障推進法の「特定重要物資」に係る取り組みとして扱い、安定供給確保の支援策を進めています。クラウドは、便利なITサービスだけでなく、社会を支える供給基盤として見られ始めています。
国産・国内リージョンとソブリンクラウドの違い
国内リージョン、国産、専用環境という名称だけでは、必要な統制は決まりません。 似た言葉の違いをはっきりさせると、過剰な仕様と不足する統制の両方を避けられます。
名称より、契約と技術の実体を比較します。
| 形 | 主な特徴 | 保証されないこと | 向く業務 |
|---|---|---|---|
| 国内リージョン | データの保管場所を国内に指定しやすい | 運用者の国籍、管轄、制御面の独立性は別確認 | 一般業務、データ国内保管が主要件の業務 |
| 国産クラウド | 国内企業が主体となる | ハード、ソフト、運用網まですべて国産とは限らない | 国内供給と日本語運用を重視する業務 |
| プライベートクラウド | 専用環境を自社または専用設備で使う | 製品供給者の更新、保守、法域の影響は残る | 専用性、低遅延、オフラインが必要な業務 |
| ソブリンクラウド | データ・運用・技術・法律の統制を定義する | すべての統制が自動的に満たされるわけではない | 規制産業、公共、重要インフラ、機密研究 |
「国産だから安全」「外資だから不適」とは言い切れません。選定時は、データの経路、ログ、鍵、保守拠点、再委託先、契約の準拠法、解約後の搬出方法をまとめて確認します。
国内保管、特権アクセスの制限、可用性、法令への適合は別々の評価です。ソブリンという名称や顧客管理鍵の採用だけで、あらゆる外部アクセス・法的要求を排除できると判断しないようにします。
対象業務は、機密度と停止影響で分ける
機密度と停止影響を業務単位で評価し、可用性と主権の条件を別々に確認します。 ソブリンクラウドの必要性は、企業規模ではなく業務で決まります。
一つの企業でも、採用サイトと、決済、研究データ、工場制御では統制が違います。
次の表は、業務ごとの機密度と停止影響を判断するための整理です。業界名で分類を固定せず、データと機能の単位で確認します。
可用性を高める設計と主権に関する統制は両方必要になり得ますが、一方が他方を自動的に満たすわけではありません。
| 業務の群 | 例 | 基本方針 |
|---|---|---|
| 機密度が低く、止まっても代替できる | 代替手段があり、停止しても影響の小さい公開案内 | 通常のクラウドも候補にし、基本的な安全性と費用を比較 |
| 機密度は高いが、停止を許容できる | 数時間止まっても代替できる機密文書の閲覧機能 | 暗号鍵、操作承認、携出しを強化 |
| 機密度は低いが、停止影響が大きい | 公開情報の配信でも、停止すると安全・事業継続に影響する機能 | 複数拠点、復旧手順、運用人員を重視 |
| 機密度と停止影響がともに高い | 機密情報を扱い、代替が難しい決済・診療等の中核機能 | 四つの統制の必要水準と、復旧・代替手段を同時に設計 |
この分類を先に行えば、「全部を移行するので高い」という議論を避けられます。必要な統制を機能ごとに決め、周辺のクラウドと接続する場合は、接続先へ渡るデータも同じ条件で点検します。
日本のソブリンクラウドは、政策と調達から整い始めた
政府調達の要件充足、AIの評価検証、自社業務への適合は、別の到達段階として捉えます。 日本では、「ソブリンクラウド」という単一の公的認定があるわけではありません。
一方で、ガバメントクラウドと経済安全保障の施策により、必要な機能と供給基盤の具体化が進んでいます。
デジタル庁のガバメントクラウドでは、2023年度の公募で多数の技術要件が設けられました。さくらインターネットの「さくらのクラウド」は開発計画による条件付き選定を経て、2026年3月27日に全要件を満たしたことが確認され、本番環境を提供できる状態になりました。
デジタル庁の2026年8月の「源内」の試用開始案内では、国産基盤モデルのうち3種類を「さくらのクラウド」上で稼働させ、他のモデルとの比較評価を行うとしています。実験は2026年9〜11月に複数回実施する計画で、有用性・信頼性・経済性を検証し、翌年度以降の調達を検討する段階です。
国産基盤の実利用事例ですが、全業務への本採用や性能面での優位が確定した事例とは分けて読みます。
ただし、政府に選定されたことと、民間企業のすべての業務に最適であることは別です。利用するマネージドサービス、開発生産性、他クラウドとの接続、価格、移行パートナーを業務ごとに比較する必要があります。
ガバメントクラウドの選定、情報セキュリティの認証、特定サービスの主権要件は、それぞれ確認の目的と範囲が異なります。政府調達で使えるという理由だけで、民間の個別要件への適合証明を省略しないことが大切です。
業界構造は、設備より「証明と運用」で分かれる
設備から業務アプリまでの分担を決め、設定・証跡・事故対応をつなぎます。 ソブリンクラウドは、データセンター一社で完成しません。
ハードウェア、クラウド基盤、運用者、暗号鍵、監査、移行、業務アプリがつながって、初めて顧客の業務になります。
| 層 | 提供する価値 | 主な参入者 | 差が出る点 |
|---|---|---|---|
| 設備・半導体 | データセンター、GPU、サーバー、回線 | DC事業者、通信、ハードウェア企業 | 供給、電力、物理安全、保守拠点 |
| クラウド基盤 | 計算、保存、DB、AI、制御面 | ハイパースケーラー、国内クラウド | 機能数、独立性、更新速度、移行性 |
| 信頼運用 | 特権アクセス、鍵、監視、インシデント対応 | 地域キャリア、SI、運用企業 | 人の所在、承認、記録、復旧の実効性 |
| 統制・証明 | 要件分類、設定、証跡、第三者認証 | セキュリティ、法務、監査、認証機関 | 継続的に「守られている」と示せるか |
| 業務・AI | 産業固有のSaaS、データ、AI、導入支援 | SaaS、業界専門企業、コンサル | 規制を業務フローへ変える知識 |
新規事業の余地は、大規模なデータセンター建設だけではありません。 顧客のデータを分類し、クラウドの設定へ変換し、証跡を集め、解約時に移せる状態を保つ仕事にもあります。
国内外8社のソブリンクラウドを比較する
8社は、運用主体、技術への依存、提供済みの機能、資格の状態で比較します。 各社の取り組みは、「国産か外資か」で分けると違いが見えません。
独立したリージョンを作る、地域企業が運用する、自前スタックを持つ、顧客拠点で動かすといった、実装モデルで比較します。
| 企業・サービス | 実装モデル | 確認できる状況・選定時の注意 |
|---|---|---|
| さくらインターネット | 国内事業者のパブリッククラウド | 2026年3月に政府調達の技術要件充足を確認。必要機能は業務別に確認 |
| NTT DATA OpenCanvas Type-Oracle Alloy | Oracleの技術を国内事業者が運用 | 東日本は2025年12月に提供開始。西日本は同発表で2026年末の計画 |
| AWS European Sovereign Cloud | 通常AWSと分離したクラウド区画 | 2026年1月にドイツで一般提供。別アカウント・IAMと対象サービスを確認 |
| Microsoft Sovereign Cloud | Public・Private・National Partnerの複数方式 | 方式・地域によって運用者、提供機能、導入順序が異なる |
| Oracle EU Sovereign Cloud等 | 域内分離・専用拠点・パートナー運用等 | 同じOCI系でも運用、接続、アカウントの境界が異なる |
| STACKIT | 欧州企業が運営するクラウド基盤 | ドイツ・オーストリアで提供。リージョン別の機能と復旧構成を確認 |
| OVHcloud SNC Cloud Platform | 欧州基盤とSecNumCloud資格 | 2026年9月版ANSSIカタログに掲載。対象サービスの資格範囲を確認 |
| Bleu | フランス企業がMicrosoft技術を運用 | ISO 27001・HDS取得を公表。SecNumCloudは確認日時点で審査中 |
比較すると、機能の豊富さ、地域内の運用支配、独自スタック、公的資格は同じ軸ではありません。自社の業務が何を優先するかによって、適するモデルは変わります。
NEXT STEP
次のステップ
主権の要件を、顧客が買える事業の設計図へ。
対象業務、四つの主権、提供役割、クラウド・運用・監査の提携先、収益と見送り条件を整理します。
国内外のソブリンクラウド事例|提供内容と未確認条件
提供開始、将来の拡張計画、資格の取得・審査中を区別して事例を読みます。 企業事例は、製品名やデータセンター数だけでは実務に使えません。
各社がどこを分離し、どこを共通化し、顧客に何を確認させるのかを見ます。
さくらインターネットは、国内開発と政府調達をつなぐ
さくらインターネットは、日本国内のデータセンターと運用体制を持つクラウド事業者です。さくらのクラウドがガバメントクラウドの要件を満たしたことで、国内事業者でも政府が求める機能を実装する道筋が具体化しました。
強みは、保管場所と運用主体を説明しやすいことです。一方、顧客が必要とするDB、AI、開発支援、国際展開の機能は、グローバルクラウドと同じとは限りません。
選定では、主権要件と開発生産性を分けて比べます。
さくらの事例から分かるのは、国内事業者が政府の技術要件を満たすサービスを整備したという到達点です。次に利用企業が確かめるべきなのは、既存システムの移行期間、運用担当者の習熟、必要なサービスの対応状況です。
基盤が選定されたことと、自社の移行が成功したことを混同しないようにします。
NTT DATAは、グローバル技術を国内運用に分ける
NTT DATAの2025年12月の提供開始発表は、国内データセンターにOracle Alloyを導入し、東日本リージョンでサービスを開始したとしています。西日本リージョンは同発表で2026年末の提供計画です。
技術の開発元と、契約・日常運用を担う企業を分けるモデルとして参考になります。
顧客にとっては、閉域ネットワーク、既存システムの運用、日本語の窓口とクラウド機能を組み合わせられる点が価値です。確認すべきは、ソフトウェア更新、障害時の分担、技術供給者が必要とする接続の範囲です。
サービスの総数だけでは、必要な機能が利用できるか分かりません。現行のサービス説明と提案書を照らし、利用リージョン、バックアップ先、各機能の提供時期、障害時の連絡先を具体化します。
将来の西日本展開を、契約時点で利用できる復旧先として織り込まないようにします。
AWSは、欧州向けに独立したクラウド区画を作る
AWS European Sovereign Cloudは、2026年1月に一般提供が始まりました。これはEU内に置かれ、通常のAWSリージョンから物理的・論理的に分離された独立クラウドです。
公式説明では、EU内の居住者による運用を基本とし、EU市民のみの運用へ段階的に移行するとしています。居住地と国籍の条件は同じではありません。
この形は、AWSの広い開発機能と、より強い分離を両立させようとするものです。ただし、利用中の通常リージョンとはアカウントやサービスの扱いが異なります。
移行と災害復旧をどの区画で行うかが選定の要点です。
具体的には、通常AWSとは別の「aws-eusc」という区画(パーティション)にアカウントを作り、専用のIAMで利用者・権限を管理します。既存のアカウントをそのまま移せる前提ではなく、権限、データ転送、監視、復旧を再設計します。
各サービスの提供状況と追加の契約条件も確認します。
Microsoftは、業務ごとに主権の強さを選べるようにする
Microsoft Sovereign Cloudの公式説明(2026年7月更新)は、Microsoftが運営するSovereign Public Cloud、顧客・パートナーの環境で動くSovereign Private Cloud、地域パートナーによるNational Partner Cloudsの三つを分けています。Azure、Microsoft 365等を扱いますが、地域と方式ごとに利用可能な機能・提供順序は異なります。
同社は、欧州向けに顧客が暗号鍵を管理する機能や、運用アクセスの承認と記録を強化しています。利用者側は、「Microsoftのソブリン」と一括りにせず、どの形を選ぶか、日常運用で追加される承認負担はどれくらいかを見ます。
通常のAzure・Microsoft 365にある機能が、そのまま全方式でそろうとは限りません。例えば、切断運用が必要なら、その方式で使うアプリ、認証、更新、ライセンス確認までが成立するかを対象構成で検証します。
Oracleは、リージョン・顧客拠点・地域運用を使い分ける
OracleのSovereign Cloudは、EU Sovereign Cloud、政府向けクラウド、顧客のデータセンターにクラウドリージョンを置くDedicated Region、地域事業者が運用するOracle Alloyなど、複数の形を持ちます。
EU Sovereign Cloudは、EU内で物理的に分離されたリージョンとして提供されています。一方、Alloyは、クラウド機能を地域企業のブランドと運用で提供する形です。
その適用例がNTT DATAです。このように、一社の製品群の中でも、責任主体は形によって変わります。
Oracleの公式説明は、顧客のデータセンターへ置くDedicated Regionと、インターネットから切り離すIsolated Cloudも区別しています。「専用」「顧客拠点」だけを見て完全な切断運用を想定せず、保守・更新・認証に必要な接続を確認します。
STACKITは、事業会社のIT基盤を外部へ開く
STACKITは、独シュワルツ・グループのSchwarz Digitsが提供するクラウドです。小売など大規模なグループ事業で磨いたIT基盤を、ドイツとオーストリアのデータセンターから提供しています。
この事例は、クラウド専業ではない事業グループが、自社需要と規制対応を起点に基盤を事業化できることを示します。ただし、調達側は、大手クラウドと比べた機能差と、必要な開発ツールが揃う時期を確かめる必要があります。
同社の公式Factsによると、2018年にブランドを立ち上げ、2022年に外部市場への提供を開始しました。リージョンの技術文書は、ドイツとオーストリアのリージョンを説明するとともに、新機能が特定リージョンで先行する場合があるとしています。
運用地域を限定する方針と、必要機能がどの地域で使えるかを分けて確認します。
OVHcloudは、独自基盤に公的資格を重ねる
OVHcloudは、データセンター、サーバー、ネットワーク、クラウドを幅広く自社で設計・運用する欧州企業です。2026年9月1日、フランスの政府機関ANSSIが運用するSecNumCloud資格を、パブリッククラウド型のSNC Cloud Platformが取得したと発表しました。
ANSSIの2026年9月15日更新カタログ(76頁)にも「OVH SNC Cloud Platform」が掲載され、資格の有効期間は2026年7月31日から2029年7月31日と示されています。企業の取得発表に加え、認証機関の公表資料で対象名と期間を確認できる事例です。
欧州の他地域への展開計画まで、同一の資格範囲に含まれると決めつけず、調達時に対象拠点・構成の決定書を確認します。
資格は、事業者の自己宣言ではなく、技術、運用、法的支配などを定められた基準で確認する手段になります。ただし、資格は事業者の全サービスに自動で広がるわけではありません。
対象サービスと拠点を確認することが重要です。
Bleuは、地域企業と大手クラウドの役割を分ける
Bleuは、CapgeminiとOrangeが設立したフランス企業です。Microsoft AzureとMicrosoft 365の技術を使いながら、フランス国内の法人、データセンター、運用人員、契約で提供する形を取っています。
確認日時点で、同社はISO 27001とHDSの取得を公表する一方、SecNumCloud 3.2は取得に向けて審査中と説明しています。ANSSIの審査中サービス一覧にもBleuが掲載されています。
ISO等の取得や審査の開始を、SecNumCloud取得済みと読み替えないことが重要です。
このモデルを調達候補にする場合は、対象サービスの一覧、契約主体、Microsoftからの更新経路、障害時の役割を確認します。必要な資格が契約の必須条件なら、その充足を確認する時点と、間に合わない場合の代替案を先に決めます。
企業事例から見える、統制と責任分担の設計
自社が管理する範囲と、他社に依存する更新・運用・復旧を契約に明示します。 8社には、自社開発を重視する会社も、他社技術を地域内で運用する会社もあります。
自社が握る支配点を決め、他社の技術を使いながら責任を分けています。
本記事では、参入検討の論点を三つに整理します。売上や採算を統計的に比較して特定した成功要因ではありません。
- 顧客ごとに主権の強さを変える:パブリック、独立リージョン、地域運用、完全分離を使い分ける
- 技術と運用の主体を分ける:グローバル技術を使いつつ、地域企業が契約と運用を持つ
- 証明を継続サービスにする:資格の一時取得で終わらず、設定、ログ、鍵、再委託先の変化を追う
実務の焦点は、契約と技術の食い違いを減らすことです。契約に「国内保管」と書いてあっても、メタデータ、サポートログ、障害解析用のデータが外部へ出れば、意図した統制とは異なります。
ソブリンクラウドの構想を、六つの詰まり方で整理する
主権、対象業務、費用、資格、責任分界の未確認条件を見つけます。
ソブリンクラウドへ参入する4つの方法
既存の業務知識を生かし、要件整理、統制の運用、移行、業界アプリから検証できます。 新規参入では、ハイパースケーラーと同じクラウドを作る必要はありません。
顧客が未解決の仕事は、要件の翻訳、鍵とアクセスの中立管理、複数クラウドの運用、業界アプリに残っています。
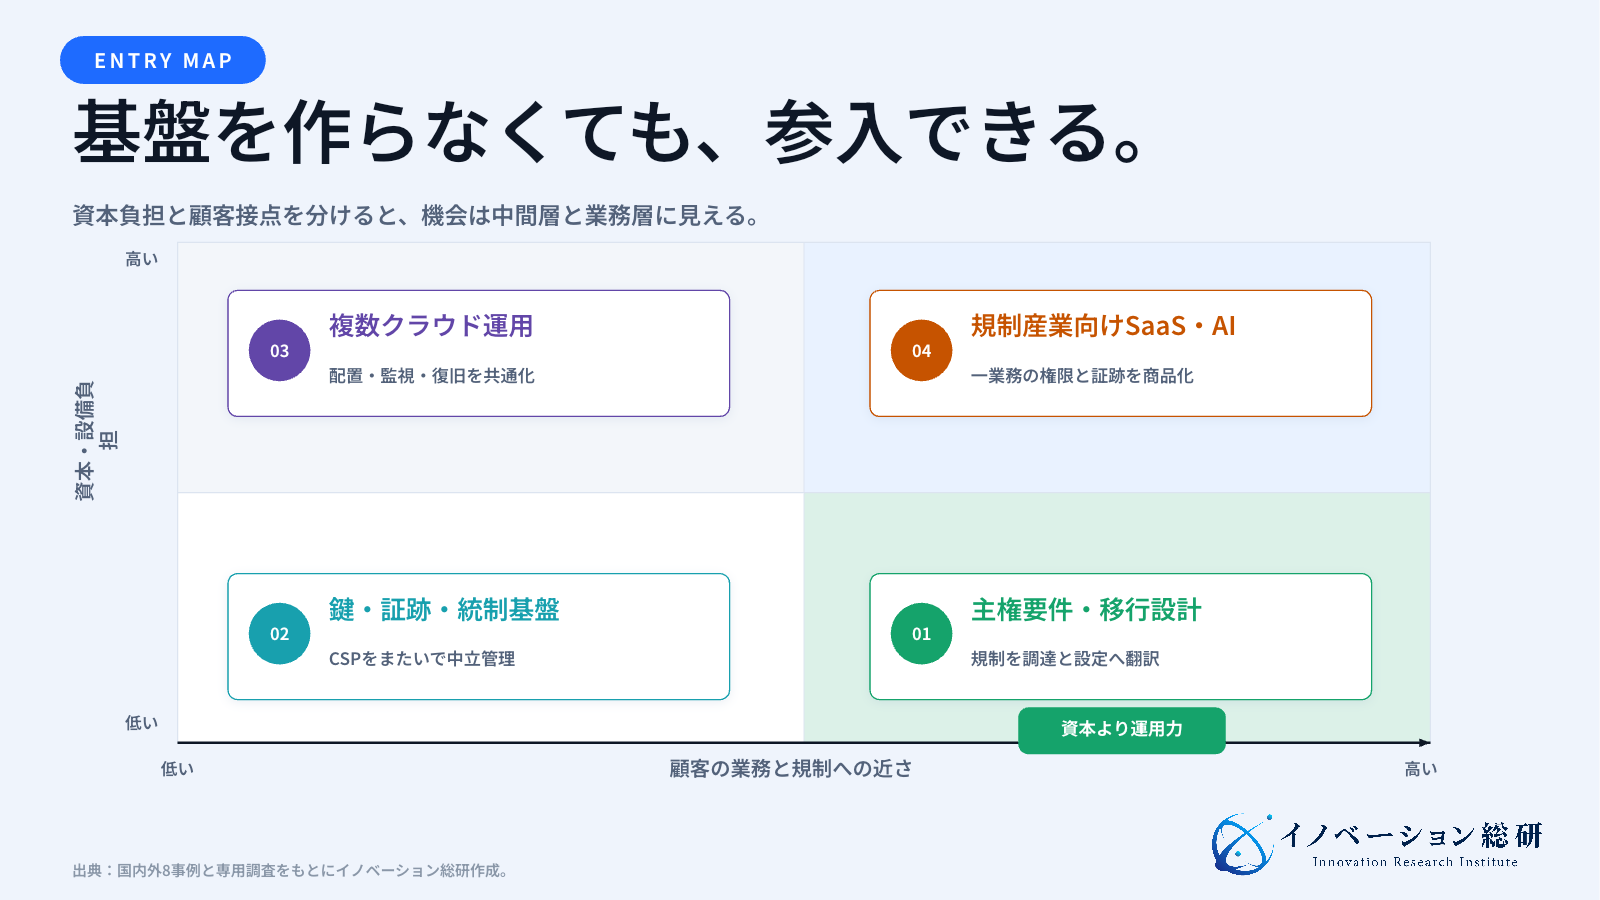
四つの方法は、単独で完結するものではありません。自社が顧客との設計を握り、クラウド、監査、法務、運用の不足を提携で補う形が現実的です。
| 参入方法 | 向く企業 | 最初の商品 | 収益モデル | 補う相手 | 見送り条件 |
|---|---|---|---|---|---|
| 主権要件・移行設計 | 規制、クラウド、業務改革を理解する企業 | 業務分類、4主権ギャップ診断、調達仕様 | 診断料、設計料、移行支援 | クラウド、法務、監査、SI | 設計後の実装と運用へつながらない |
| 鍵・証跡・統制基盤 | セキュリティ、ID、暗号、ログに強い企業 | 外部鍵、特権アクセス承認、証跡自動収集 | 月額+接続数・鍵数・監査数 | CSP、監査法人、認証機関 | 大手CSPの標準機能で代替される |
| マルチクラウド運用 | MSP、通信、データセンター、SI | 対象別の配置、監視、設定差分、復旧訓練 | 月額運用、利用額連動、SLA | 複数CSP、回線、バックアップ企業 | クラウド間の最小共通機能しか提供できない |
| 規制産業向けSaaS・AI | 金融、医療、行政、製造の業務に強い企業 | 対象クラウドで動く一つの機密業務 | 利用者・処理量の月額課金 | CSP、業界団体、研究機関、導入パートナー | 個別導入の受託工数が減らない |
最初から四つを同時に始める必要はありません。自社がすでに持つ顧客接点と運用資産に最も近い一つを選び、責任を持てない部分を先に切り分けます。
主権要件を、調達仕様と設定へ落とし込む
規制文書とクラウドの機能名の間には距離があります。その距離を埋め、データの配置、重要操作の承認、法令・契約・監査目的に応じたログの保存期間を、設定と手順に落とし込む仕事です。
一度のコンサルティングで終わらせず、規制とサービスの変更を追って更新すると、継続収入を作れます。ただし、調査報告書を納品するだけでは、顧客の運用は変わりません。
鍵・特権アクセス・監査ログの管理を分担する
顧客が暗号鍵を持ち、重要操作を外部で承認し、改ざんされにくいログへ残す参入方法です。クラウドをまたいで、許可した操作かどうかを確認できる設計が価値になります。
ただし、鍵を外部で管理する方式では、その接続や承認者も業務継続の条件になります。安全だけでなく、鍵紛失、承認者不在、障害時の代理権限まで商品に含めます。
複数のクラウドを、業務別に運用する
一社へ全てを寄せるのではなく、機密度と停止影響によって複数環境へ配置します。モニタリング、設定差分、請求、バックアップ、復旧訓練を共通化する運用事業です。
価値は、特定のクラウドを売ることではなく、業務ごとに適した選択を続けることです。ただし、何もかも共通化しようとすると、各クラウドの強い機能を使えなくなります。
業界の一業務を、ソブリン環境で商品化する
医療画像の共同利用、金融の不正検知、製造の設計AI、自治体の文書処理など、機密度の高い一業務を選びます。基盤自体はパートナーのクラウドを使い、事業者はデータ定義、画面、権限、監査証跡を提供します。
参入の条件は、「安全なクラウドで動きます」ではなく、業務の手戻り、確認時間、監査工数、データの再利用など、顧客価値を示せることです。
懸念は、機能差・価格・人材・責任分界に出る
分離・承認を増やす際は、費用、対応人員、復旧速度への影響も確かめます。 ソブリン性を強めれば、自動的に優れたシステムになるわけではありません。
分離と承認が増えるほど、機能、コスト、運用速度に影響が出ます。
| 懸念 | 起きること | 確認方法 |
|---|---|---|
| 機能差 | 通常クラウドの最新AI・DB機能が後から提供される | 必要機能と代替方法を業務ごとに表にする |
| 割高な総コスト | 専用環境、国内運用、証跡、二重運用に費用がかかる | クラウド料金だけでなく、人員、監査、停止コストを含める |
| 運用人材の不足 | 高権限作業を地域内の限られた人材が担う | 交代、夜間、災害、退職時の体制を見る |
| 責任分界の複雑化 | 技術供給者、運用者、SI、顧客の境界で障害が止まる | インシデントの一連の責任をRACIで示す |
| 主権ロックイン | 独自の認証や設定が移行を難しくする | データ搬出し、鍵移管、設定再現、契約終了を訓練する |
| 安全と使いやすさの衝突 | 承認が多く、開発と復旧が遅くなる | 緊急操作の代理権限と後日監査を用意する |
特に注意したいのは、ソブリンクラウド自体が新しい集中リスクになることです。たとえば、国内一社だけに寄せ、その会社の電力、回線、人材、供給網に問題が起きれば、「国内だから安心」とは言えません。
そのため、独立性と複数化を同時に考えます。
自社は、参入・提携・待機・見送りのどこにいるか
必要な統制と支払い意思がある業務を見つけ、提供できる責任の範囲で参入を決めます。 新規事業の判断は、技術的に作れるかだけでは足りません。
顧客が、強い主権要件のために追加費用と運用負担を受け入れるかが商品成立の条件です。
| 判断 | 条件 | 次に確かめること |
|---|---|---|
| 参入 | 対象業務、決裁者、必要な主権、有償の課題が明確 | 一つの業務で、調達から運用まで責任を持てるか |
| 提携 | 顧客接点や業務知識はあるが、クラウド・鍵・監査が足りない | 誰が契約主体となり、障害責任を負うか |
| 待機 | 顧客のニーズはあるが、必要機能や公的資格が揃っていない | どの条件が満たされたら販売を始めるか |
| 見送り | 「国産」という言葉以外に、解く業務課題と支払い意思がない | 通常の国内リージョンや既存MSPで解けない理由があるか |
自社に業界の顧客接点や運用能力があるなら、業務分類と調達仕様の標準化、特権操作の証跡管理、業界SaaSの移行から検証する方法があります。反対に、差別化のないクラウド再販売や、大規模DCを建ててから顧客を探すモデルは、資本負担と価格競争が重くなります。
ソブリンクラウドの選定で見落とせない7項目
要件を確認資料と実地試験へ落とし込み、満たさない条件を契約前に把握します。 ベンダーの説明は、「域内保管」「国内運用」「顧客管理鍵」といった強い言葉に集約されがちです。
選定側は、その言葉がどの範囲まで及ぶかを確認します。
- 本体データだけでなく、メタデータ、ログ、保守データも対象か
- 特権権限で触れる会社、国、居住者、再委託先は誰か
- 顧客管理鍵を使う場合、クラウド事業者だけで復号できないか
- ソフトウェア更新と脆弱性対応を誰が承認し、どこから配信するか
- 障害時に、会社の境界を越えて一連の責任を持つ人がいるか
- 解約や事業環境の変化の際、データ、鍵、設定、ログを移して再現できるか
- 証明書や資格の対象が、利用するリージョンとサービスに一致するか
セキュリティの基本として、接続元だけで信用せず、ID、端末、業務、リスクに応じてアクセスを判断する必要があります。ゼロトラストの実装と参入余地では、クラウドの場所とは別に、利用者と権限を制御する考え方を解説しています。
架空例|設計図検索AIを導入する前の確認表
製造業の未公開設計図を検索するAIを、国内の許可済み環境へ導入すると仮定します。この例では、図面に加えてプロンプト・回答・検索用データ・操作ログを対象にし、外部モデルへの転送を止める方針を置きます。
以下の復旧時間や承認条件は説明用の仮定で、業界共通の基準ではありません。
| 必要条件の例 | 契約・設定で確認するもの | 導入前に試すこと |
|---|---|---|
| データと派生データを許可済みの国内環境で扱う | 保存・処理・バックアップ・サポートのデータ経路 | 外部APIへの転送を試し、遮断と記録を確認 |
| 保守担当者の特権操作を承認・記録する | 担当組織、操作範囲、緊急時の例外、監査ログ | 無承認操作を拒否し、承認した操作の履歴を確認 |
| 鍵の障害や承認者不在でも復旧手順を使える | 鍵の保管・利用権限、予備担当、復旧用権限 | 鍵管理サービス停止・担当者不在を想定して訓練 |
| 障害から2時間以内に検索を再開する | 復旧先、復元データ、担当、想定するデータ損失 | バックアップから復元し、検索可能までの時間を測定 |
| 契約終了後に別環境へ移せる | 図面・索引・設定・ログの出力、費用、削除条件 | 少量のデータを搬出し、別環境で読めるかを確認 |
例えば、国内保管の条件を満たしても、復旧試験に6時間かかったと仮定すれば、この例で決めた2時間の条件には未達です。承認の手順や復旧先を直して再試験するか、業務側が代替手段で2時間を超える停止を受け入れられるかを検討します。
「ソブリン対応だから合格」とは判定しません。
費用も、クラウド利用料だけで比較しません。移行・試験、二重運用、鍵管理、ログ保管、夜間対応、定期的な復旧訓練、契約終了時の搬出までを、誰が負担するかと一緒に見積もります。
担当者の作業時間も含めたうえで、顧客が支払う理由が残るかを判断します。
AI時代は、データ以外の主権も問われる
AIは、モデルの場所に加え、入力・応答・検索データ・外部ツールの経路を管理します。 AIでは、業務データをどこに置くかだけでは足りません。
モデル、学習・評価データ、GPU、プロンプトと応答ログ、外部ツールへの接続を含めて支配関係を見る必要があります。
特にAIエージェントは、情報を読むだけでなく、承認、発注、更新などの操作を行います。そのため、ソブリンクラウドにAIを置いても、エージェントが外部SaaSへ無制限にデータを送れば、設計した境界は崩れます。
AIエージェントの新規事業と統制も併せて確認すると、基盤と利用権限を一続きで設計できます。
学習への再利用の可否、プロンプト・応答の保存期間、外部ツールの接続先は、モデル提供者とアプリ運営者の契約・設定で確認します。国産モデルであることや国内GPUで動くことだけでは、アプリからの送信や権限の過剰付与を防げません。
今後の参入余地は、国産AIモデルそのものだけではありません。むしろ、複数モデルを許可済み環境で切り替え、コンテキスト、記憶、権限、評価ログを共通管理する層にもあります。
AIのコンテキスト設計では、モデル以外の実装層を整理しています。
イノベーション総研は、主権要件を事業要件へ変える
顧客が求める統制と負担できる費用をそろえ、自社と提携先の役割を設計します。 ソブリンクラウドの企画は、IT製品の比較だけでは足りません。
というのも、規制や契約を強くするほど、顧客の費用と日常運用は重くなるからです。そのため、その負担を上回る価値がどの業務にあるかを先に確かめます。
イノベーション総研は、次の順序で事業構想を整理します。
- 顧客の業務とデータを、機密度と停止影響で分ける
- データ、運用、技術、法律の必要水準を決める
- クラウド、運用、鍵、監査、業務アプリのパートナー構造を描く
- 顧客が買う最小単位と、事業者が負う責任を同時に決める
- 参入、提携、待機、見送りの条件を先に言語化する
特定クラウドの販売を前提にせず、顧客の事業と自社の強みから、どの層を握るべきかを整理します。技術起点の新規事業支援では、市場構造、顧客価値、知財、提携先、撤退条件までを一つの事業設計にまとめます。
ソブリンクラウドについてよくある質問
選定や参入の検討で出やすい疑問を、判断に使える短い答えへまとめます。名称だけで決めず、対象業務と責任分界へ戻って確認してください。
まとめ|ソブリンクラウドは、対象業務から設計する
ソブリンクラウドの選定は、業務要件を契約・設定・復旧試験で確認することが出発点です。 ソブリンクラウドは、国内のデータセンターを買う話ではありません。
データ、運用、技術、法律の4つの主権を、業務の機密度と停止影響に応じて設計する考え方です。
国内外8社の事例は、実装の形が一つではないことを示しています。独立リージョン、地域企業による運用、欧州の独自基盤、顧客拠点のプライベート環境には、それぞれ違う強みと制約があります。
新規事業としては、巨大クラウドを作るより、顧客の要件を設定へ翻訳する仕事、鍵と証跡を中立管理する仕事、業務別に複数クラウドを運用する仕事、特定産業のSaaS・AIを安全に動かす仕事が現実的です。対象業務の調達条件と、顧客が有償で解決したい運用上の課題から検証します。
参考文献
本文の動的な事実と企業事例は、次の公的機関・各社の公式情報で確認しました。サービス範囲や資格は変わるため、実際の調達時には対象機能と契約を再確認します。
- 経済産業省「クラウドプログラムの安定供給確保」
- デジタル庁「ガバメントクラウド」
- デジタル庁「ガバメントAI 源内における国産クラウド上での国産基盤モデルの試用開始」
- NTT DATA「OpenCanvas Type-Oracle Alloy」
- AWS「Opening the AWS European Sovereign Cloud」
- Microsoft Learn「What is Microsoft Sovereign Cloud?」
- Oracle「Sovereign Cloud」
- STACKIT公式サイト
- OVHcloud「SNC Cloud PlatformがSecNumCloud資格を取得」
- Bleu「Qui sommes-nous?」
CONTACT
お問い合わせ
「国産が必要」を、売れる業務と責任の設計へ。
自社の顧客接点、クラウド、運用、セキュリティ、業界知識を整理し、参入方法、収益、提携先と見送り条件を具体化します。


