
投稿日:2026.09.04 最終更新日:2026.10.09
サイバーセキュリティは攻撃前へ|企業9社と新規事業
サイバー防御は、警告を増やせば強くなるのか。
攻撃される前に、何を直せばよいのか。
結論は、本当に危ない経路を絞り、修正まで動かすことです。企業9事例から、先制防御の構造と事業機会を読み解きます。
この記事の結論
検知・対応・復旧を続けながら、資産発見と優先度の高い修正を強化します。
- ASM、BAS、CTEMの違いを、顧客の仕事で分けます。
- 国内外9社の取り組みを、先制防御の5層で解説します。
- 4つの参入ルートと、安全・責任・採算の懸念を示します。
目次
サイバーセキュリティでは、検知・対応と先回りの対策を組み合わせる
サイバーセキュリティは、もともと侵入の予防、異常検知、対応、復旧を組み合わせる取り組みです。クラウド、SaaS、委託先へ守る対象が広がる中、本稿では特に、把握していない資産や弱点を見つけ、重要なものから修正する仕事に焦点を当てます。
攻撃者は、企業が把握していないサーバー、更新されていない機器、弱い認証、設定ミスを自動で探します。守る側が問題に気づいたときには、すでに侵入経路が試されていることもあります。
そのため、攻撃者より先に弱点を見つけ、実際に悪用できるかを確かめ、直す動きが重要です。
Gartnerの2025年9月の発表は、先制型のサイバーセキュリティがITセキュリティ支出に占める割合を、2024年の5%未満から2030年には50%へ高まると予測しています。同社の範囲には、予測的な脅威情報だけでなく、攻撃者を誘導する欺瞞技術や、攻撃対象を動的に変える防御も含まれます。
50%は将来の支出構成の予測で、ASMやCTEMだけの市場規模ではありません。ここから一律に検知・対応の予算を削るのではなく、資産発見、修正、監視、復旧のどこに不足があるかを調べます。
9社の例も、製品・サービスの提供内容と、確認できる導入状況を分けて読みます。
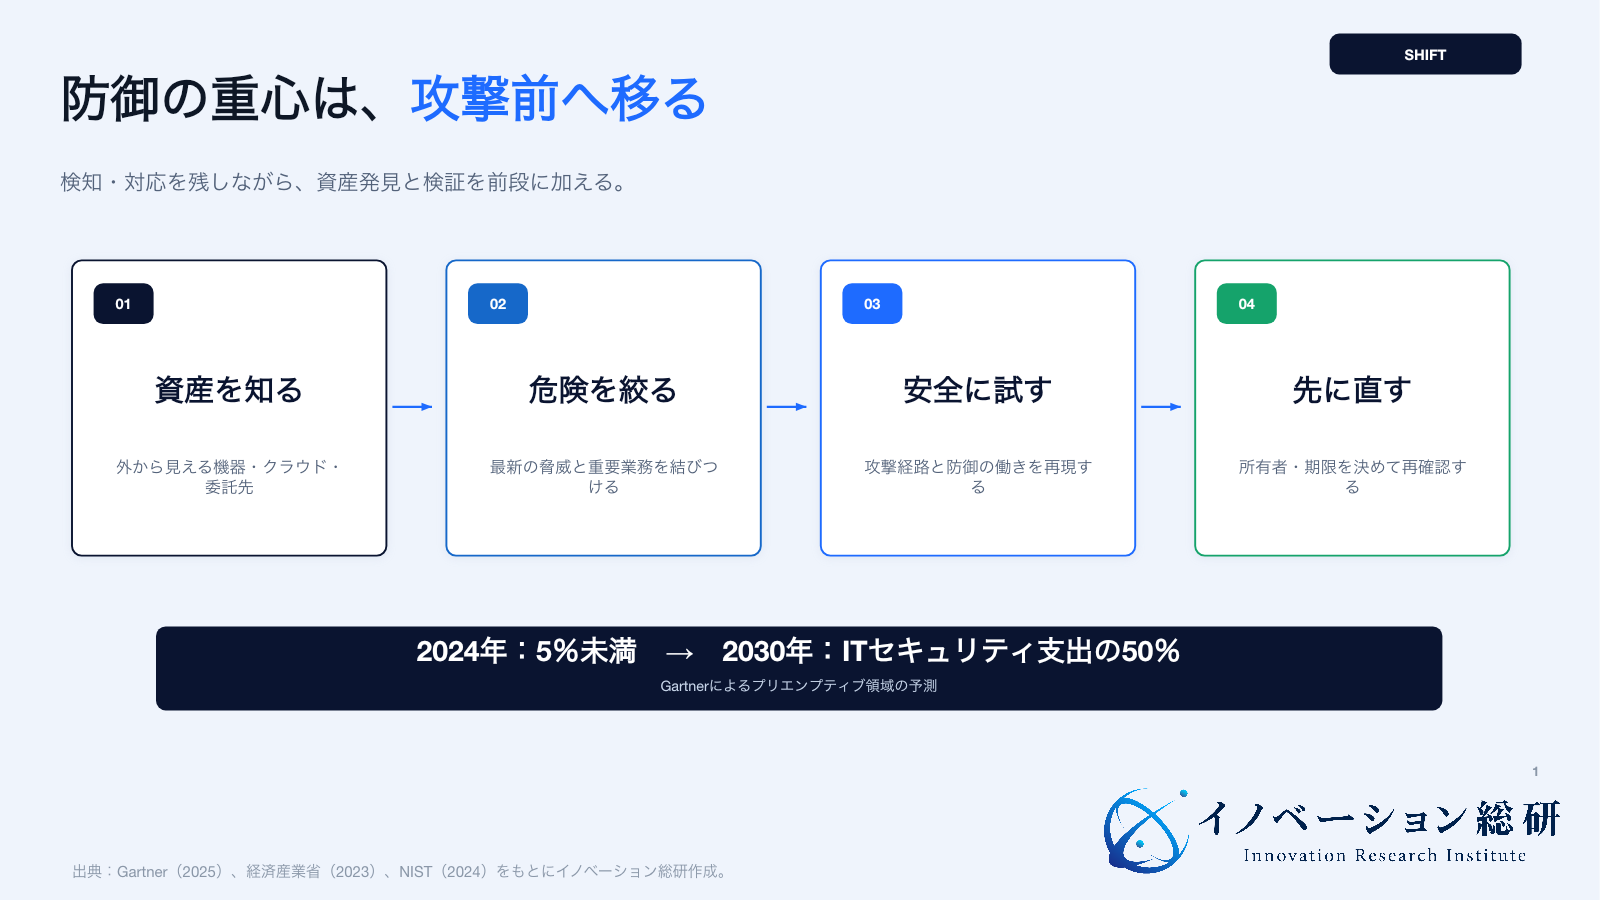
プリエンプティブ・サイバーセキュリティとは何か
プリエンプティブ・サイバーセキュリティは、攻撃の被害を先回りして防ぐ考え方です。GartnerはAI等を使った予測、欺瞞技術、動的な防御を挙げています。
本稿は、その周辺領域のうち、資産発見・検証・優先順位づけ・修正を扱います。先制型全体とASM・BAS・CTEMを同じ意味にはしません。
ただし、未来の攻撃を完全に予言する技術ではありません。現時点で外から見える資産、最新の攻撃情報、実際に通る攻撃経路、使っている防御製品の働きを継続的に調べます。
その結果から、次に狙われやすい場所へ先に手を打つ考え方です。
脆弱性診断にも、危険度の評価、対策提案、修正確認を含むものがあります。「従来は一覧を出すだけ、先制型だけが修正する」と二分せず、単発の評価と継続運用で、何をいつ確認するかを比較します。
| 観点 | 単発・定期の評価 | 継続して補う仕事 |
|---|---|---|
| 対象 | 合意した範囲を一定の時点で確認 | 新設・変更・廃止された資産を追う |
| 判断材料 | 弱点、影響、対策案、必要に応じた実証 | 悪用情報や業務の変化で優先度を見直す |
| 対処 | 修正計画と実施後の確認 | 未完了と暫定対策を追い、再発を確認する |
| 指標 | 対象範囲、指摘の根拠、検証結果 | 修正確認までの日数、期限超過、再発の理由 |
「自動で攻撃する」という表現だけを見ると危険に感じます。しかし実務では、対象、時間、手法、停止条件を決めたうえで、安全な検証を行います。
そもそも、許可のない対象は先制防御の対象外です。
ASM・BAS・CTEMの違いをひと目で整理
ASMは資産の把握、BASは防御の検証、CTEMは改善を続ける運用です。製品の機能と組織の進め方を分けると、自社で不足している仕事が見えます。
| 用語 | 日本語での意味 | 答える質問 | 主な成果 |
|---|---|---|---|
| ASM/EASM | 外部攻撃面の管理 | 外から何が見えているか | 未把握資産、公開設定、弱点候補 |
| 脅威インテリジェンス | 攻撃情報の収集・分析 | 誰が何を狙っているか | 攻撃手口、悪用情報、優先対象 |
| BAS | 攻撃と侵害の模擬検証 | 防御製品は攻撃を止めるか | 検知漏れ、設定差、改善案 |
| 自動ペネトレーションテスト | 攻撃経路の自動検証 | 弱点をつないで侵入できるか | 再現可能な侵入経路、修正確認 |
| CTEM | 継続的な脅威露出管理 | 何を直し、改善をどう回すか | 範囲、優先順位、検証、修正の循環 |
経済産業省のASM導入ガイダンスは、ASMを、インターネットからアクセスできるIT資産を発見し、リスクを継続して検出・評価する一連のプロセスと説明しています。管理部門が知らない機器や意図しない設定を、攻撃者の視点で見つけられる点が特徴です。
経済産業省は、ASMが集めて分析する情報には不確実性があると説明しています。資産が自社のものか、表示された製品・バージョンが正しいかを確認したうえで、必要な診断や検証を選びます。
CTEMはその後に買う一つの検査ツールではなく、対象の設定から優先順位、検証、修正へつなぐ継続的な運用です。
米CISAのKEVカタログは、実際の悪用が確認された脆弱性を集約し、修正の優先順位づけに使うよう勧めています。自社製品の該当性と影響を確認できたなら、侵入を再現するまで更新や隔離を待つ必要はありません。
逆に、テストで再現できなかったことだけで、安全とも判断しません。
政策とAIがサイバーセキュリティ市場を動かす
経営が守る業務と許容できるリスクを決め、現場の対策につなげます。経営責任、サプライチェーン、AIによる攻撃速度の三つが重なっています。
NIST Cybersecurity Framework 2.0は、従来の「特定・防御・検知・対応・復旧」に「統治」を加えました。サイバーリスクを情報システム部門だけの問題ではなく、財務や評判と並ぶ企業リスクとして扱う考え方です。
米国では、SECの開示ルールにより、SECの登録・報告制度の対象企業には、重要なサイバー事故に加え、リスク管理、戦略、経営陣と取締役会の関与の開示が求められます。日本でも、経済産業省がASMを含む資産把握や、サプライチェーン全体の対策を促しています。
もう一つの変化がAIです。攻撃側は、偵察、文章作成、コード生成を速められます。
防御側も、膨大な資産や警告を整理し、攻撃経路を試し、修正案を作るためにAIを使います。ただし、AIが出した「もっともらしい弱点」への過信は禁物です。
再現できる証拠、範囲の制御、人の承認が必要です。
NIST CSF 2.0も、統治に加え、特定・防御・検知・対応・復旧を組み合わせる構成です。先回りの検証は、その一部を強化する手段として位置づけます。
経営が重要業務を決め、現場が対処し、未対応のリスクを経営へ戻せるよう、担当と報告方法をそろえます。
先回りの対策を、資産発見から修正までの5つの仕事で見る
以下の5区分は、顧客の仕事を見分けるための当研究所の整理です。NISTやGartnerの正式な5段階を転載したものではなく、作業が常にこの順番に進むわけでもありません。
| 層 | 顧客の仕事 | 代表的な機能 | 価値が残る条件 |
|---|---|---|---|
| 1. 攻撃対象の発見 | 自社と委託先の外部公開資産を知る | ASM、資産台帳、変更監視 | 所有者まで特定できる |
| 2. 脅威の理解 | 自社に関係する攻撃を選ぶ | 脅威情報、ダークウェブ監視 | 業界・地域・技術へ絞れる |
| 3. 攻撃の検証 | 防御と侵入経路を安全に試す | BAS、自動ペンテスト | 再現でき、業務を止めない |
| 4. 優先順位づけ | 直すべき弱点を決める | 攻撃経路分析、業務への影響評価 | 重要業務と結びつく |
| 5. 修正と再確認 | 対策を実行し、直ったか確かめる | 自動修正、チケット連携、再テスト | 担当者と期限まで動かせる |
発見・評価に加え、対処を実行して結果を確認する担当まで決めます。どこか一つの製品を買うことではなく、層をまたぐ責任をつなぐことが先制防御です。
大手ベンダーは、複数の層を一つの画面へ集めています。一方、スタートアップは、自動攻撃検証やAI固有の安全性など、一つの難しい仕事を深く掘ります。
さらに、国内のサービス会社には、海外製品と顧客の現場をつなぎ、運用、説明、復旧まで担える余地もあるでしょう。
重要なのは、発見数を競わないことです。というのも、資産や弱点を大量に見つけても、所有者が分からず、修正されなければリスクは下がらないからです。
そのため、5層のうち、どこで「修正が進まない理由」を解くかが事業の差になります。
契約は単発の診断と継続支援の両方が考えられます。資産の変更が多い顧客なら継続監視と再確認、変更が少なく対象が限定される顧客なら定期評価を組み合わせるなど、必要な頻度と作業範囲から設計します。
ただし、継続契約であれば利益が残るとは限りません。たとえば、毎回異なる担当者へ確認し、手作業で資産を整理し、個別の報告書を作ると、売上と同じ速さで人件費が増えます。
そのため、対象業界、資産の種類、報告形式、修正の流れを標準化できるかが、採算を左右する要素です。
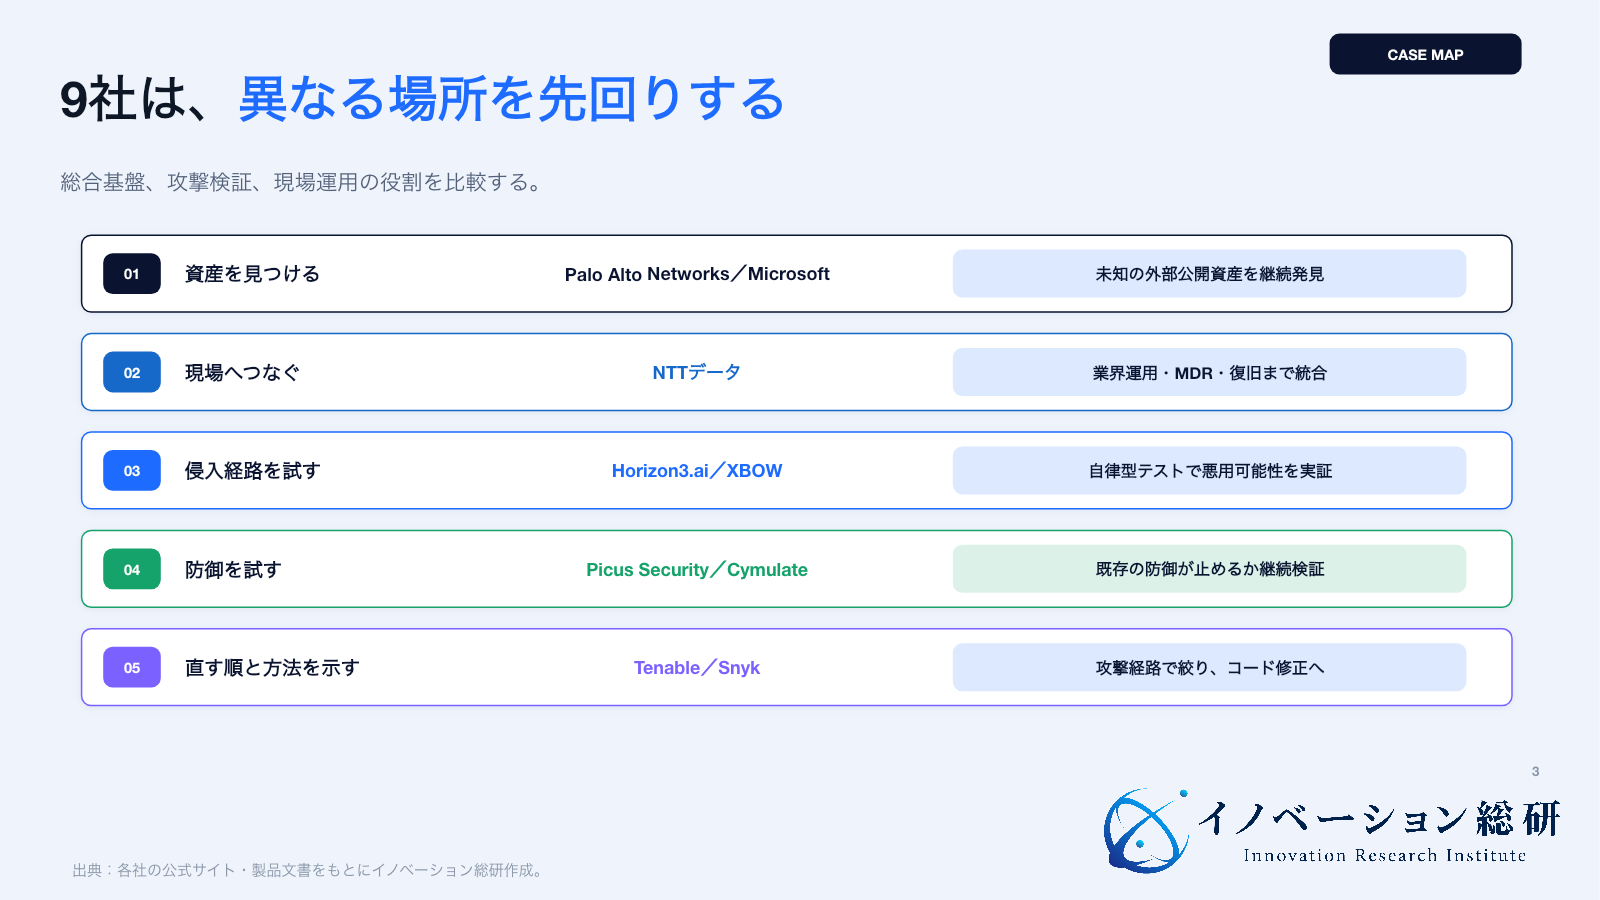
サイバーセキュリティ企業9社は何を先回りしているか
各社の提供機能は、顧客での被害削減や費用削減の実績とは分けて読みます。以下は公式資料に基づく比較です。
機能の広さだけで順位をつけず、発見、検証、優先順位づけ、修正のどこを担うかを確かめます。
| 企業・サービス | 主な層 | 取り組み | 確認できる提供状況 |
|---|---|---|---|
| Palo Alto Networks/Cortex Xpanse | 資産発見・修正 | 外部公開資産を継続発見し、自動対応へつなぐ | 公式製品ページ・提供内容を確認 |
| Microsoft/Defender EASM | 資産発見 | 外部から見える資産を探索・地図化する | 公式製品ページ・提供内容を確認 |
| NTTデータ | 統合運用 | ASM、脅威情報、MDR、復旧を業界別に束ねる | 2026年3月提供開始。一部導入、採用予定を含む |
| Horizon3.ai/NodeZero | 攻撃検証 | 自律型テストで侵入経路を見つけ、修正後に再確認する | 公式製品ページ・提供内容を確認 |
| XBOW | 攻撃検証 | AIがWebアプリを探索・攻撃検証し、証拠を残す | 公式製品ページ・提供内容を確認 |
| Picus Security | 防御検証 | 実際の攻撃手口で防御製品と露出を継続検証する | 公式製品ページ・提供内容を確認 |
| Cymulate | 防御検証・改善 | BAS、露出検証、修正案を一つの循環にする | 公式製品ページ・提供内容を確認 |
| Tenable/Tenable One | 優先順位 | 資産、脆弱性、ID、クラウドを統合して攻撃経路を絞る | 公式製品ページ・提供内容を確認 |
| Snyk | 修正 | 開発中のコードと設定を検査し、修正案を作る | 現行文書にAgent Fixの仕様・制約を公開 |
9社は同じ市場に見えても、顧客の異なる仕事を担います。自社に必要な層を決めてから比較すると、機能の重複や空白が見えます。
Palo Alto Networksは、知らない資産を外から見つけて直す
Cortex Xpanseは、インターネット全体を継続して調べ、企業に関係する外部公開資産を見つけます。クラウドや買収先のシステムなど、社内の台帳に載っていない資産も攻撃者と同じ外側から探します。
Cortex Xpanseの公式説明は、資産発見と優先順位づけに加え、Active Responseによる対応の自動化を挙げています。ただし、Active Responseは追加機能です。
基本契約だけで修正がすべて自動化されると考えず、対象となる設定、必要な権限、承認と取り消しの方法を確かめます。
Microsoftは、既存のクラウド基盤へ外部攻撃面を組み込む
Microsoft Defender External Attack Surface Managementは、企業のオンライン資産を継続して発見し、外から見える攻撃面を地図化します。未知の資産を見つけ、リスクの優先順位をつけ、既存のMicrosoftセキュリティ製品と連携できます。
Defender EASMは、既知の資産との関係をたどって所属を推定するため、発見された候補がすべて自社管理下とは限りません。また、2026年4月更新の公式文書は、Azure Lighthouseを含むクロステナントのリソースアクセスを非対応としています。
運用代行では、顧客ごとの認証・権限管理の工数を見積もる必要があります。
NTTデータは、金融機関の共同利用で監視と改善を支える
NTTデータの2026年3月27日の発表では、金融機関が共通で抱える人材・運用・ガバナンスの課題に向け、共同利用型SOC「FinSOC」を同日から提供しています。金融総合セキュリティサービスには、CISO支援、ASM、監視、演習、復旧対策などが含まれます。
同発表では、日本政策金融公庫やMS&ADシステムズが総合サービスの一部を導入したとしています。FinSOCは5行の採用済み・導入予定が挙げられていますが、すべての稼働完了を意味しません。
事故や費用がどれだけ減ったかという比較結果も公表されていません。
事業設計上の示唆は、業界共通の監視・報告を共同化し、顧客ごとに残す判断を区別することです。対象を広げる前に、共通化できる作業と個別の例外処理を分け、月額料金で必要な人員をまかなえるかを確かめます。
Horizon3.aiは、侵入経路の検証と修正確認を支援する
NodeZeroは、自律型のペネトレーションテストを実行します。既知の脆弱性だけでなく、弱い認証、設定ミス、権限などをつなぎ、合意した環境で攻撃経路を検証します。
自動化されていても、本番への影響確認と停止できる体制は必要です。
修正方法を示し、修正後に再テストできる点も重要です。年に一度の診断を、繰り返し確認する運用へ変えます。
ただし、本番環境でテストする場合は、対象範囲、停止条件、権限、証拠の扱いを顧客と厳密に決める必要があります。
XBOWは、Webアプリの攻撃検証をAIで速める
XBOWは、AIエージェントを使い、Webアプリの探索、攻撃方法の作成、検証、報告を自動化します。同社自身も、LLMだけでは誤りや暴走の危険があり、行動を制限し、一つずつ検証し、監査できる仕組みが必要だと説明しています。
学ぶべき点は、AIの賢さを売るだけでは不十分なことです。むしろ、顧客が修正に使える再現手順、証拠、範囲制御が商品になります。
AIエージェントの記事で説明したように、自律性と権限は分けて設計する必要があります。
Picus Securityは、防御製品が本当に止めるかを検証する
Picus Autonomous Exposure Validation Platformは、実際の攻撃手口を安全に再現し、EDR、SIEM、ファイアウォールなどが止め、検知し、記録できるかを調べます。脆弱性の有無だけでなく、現在の防御が働くかを証拠で示します。
同じ製品を導入していても、設定や更新状態で結果は変わります。そのため、購入時の比較より、運用中の継続検証に価値があります。
結果に応じた設定変更と再テストまで回せることが、単なる診断との大きな差です。
現行のPicusはBASだけでなく、自動ペネトレーションテストや露出検証も扱います。表の「主な層」は提供範囲の上限ではありません。
対象を実際に操作して試すのか、既存の情報から評価するのかを機能ごとに確認します。
Cymulateは、脅威情報から防御の改善までを一つにする
Cymulateは、BAS、露出検証、修正案を一つの基盤で扱います。最新の攻撃手口を試し、どの防御が働かなかったかを示し、改善後に再確認します。
同社は、継続的な検証をセキュリティ運用や検知ルールの改善へつなげています。つまり、ツールを増やすのではなく、既存の防御製品から成果を引き出す考え方です。
そのため、顧客が「どの製品を買うか」より「今の構成で何が止まるか」を知りたい場面で価値が出ます。
Tenableは、散らばった弱点を攻撃経路で優先づける
Tenable Oneは、脆弱性、外部攻撃面、ID、クラウドなどの情報を集め、攻撃経路と事業への影響から優先順位をつけます。すべての弱点を同じ重さで直すのではなく、重要資産へ届く経路を先に減らします。
この層では、単独の検査精度より、異なる製品のデータをつなぐ力が重要です。一方で、統合画面が増えただけでは修正は進みません。
現場の担当者、期限、例外承認まで運用へ落とす必要があります。
Snykは、開発中のコードで弱点を直す
Snykの現行文書によると、コードの脆弱性を直す機能は2026年5月にSnyk Agent Fixへ刷新されました。生成した候補を静的解析で確認し、検査を通らない場合は再試行する仕組みです。
開発者へ候補を示し、適用後にも再スキャンします。
公式文書は、人によるレビューが必要で、複数ファイルにまたがる脆弱性の自動修正は対象外としています。静的解析を通ったことと、アプリ全体が正しく動くことは別に確認します。
導入の評価では、提案数だけでなく、担当者が受け入れた修正、確認工数、既存機能への影響まで記録します。
9社の提供内容から、先制防御の導入条件を整理する
9社の取り組みを並べると、共通点が見えます。比較では、発見した情報の根拠、重要な業務との関係、修正担当への引き継ぎ、対処後の確認方法を確かめます。
| 成功条件 | 具体的な設計 | 失敗しやすい状態 |
|---|---|---|
| 攻撃者の視点 | 社外から見える資産や経路を調べる | 社内台帳だけを信じる |
| 実証できる判断 | 悪用可能性と防御の働きを再現する | AIの推測や点数だけを出す |
| 業務との接続 | 重要業務と資産を結びつける | CVEの件数だけで並べる |
| 修正の動線 | 所有者、期限、承認、再確認を持つ | チケットを発行して終わる |
| 安全と監査 | 対象、権限、停止条件、証拠を残す | 自動化の速さだけを売る |
技術上の発見と同じく、修正を実行する担当と承認も重要です。セキュリティ部門が正しい指摘をしても、事業部門や委託先に所有者がいなければ残り続けます。
そのため、新規事業では「検出数」より、危険な経路の削減数、修正までの日数、再発率を価値指標にします。対応完了の意味を顧客と合意し、自社が直接変更する範囲と、顧客の変更を支援する範囲を分けます。
導入時の比較でも、機能表だけでは差が見えません。そのため、同じ対象を複数の手法で調べ、未把握資産の所有者を特定できるか、重大と判定した根拠を再現できるか、修正後の再確認が正常に完了し、問題が解消しているかを確かめます。
スキャンが失敗したため結果が出ない状態を、解消として扱いません。つまり、画面の見やすさより、顧客の実際の運用で一周できるかが評価の中心です。
また、総合型と特化型は優劣ではなく役割が違います。たとえば総合型は、資産や製品が多い大企業で全体をそろえやすい一方、個別業務への調整が必要です。
一方、特化型は、Webアプリや自動攻撃検証で深い機能を持ちますが、全社の優先順位や修正会議は別に用意します。
NEXT STEP
次のステップ
検出数ではなく、危険な経路を減らす。
顧客業務、自社技術、提携先、責任分界を棚卸しし、先制防御で担える一つの役割を具体化します。
架空例:10件の指摘を「7件対応済み」と一括りにしない
外部公開資産に関する10件の指摘を確認した、架空の管理例です。他社資産が2件、バージョンの推定誤りが1件、自社で対処する問題が7件だったとします。
件数は説明用の仮定で、一般的な発生率や製品の実績ではありません。
| 状態 | 件数 | 管理上の扱い |
|---|---|---|
| 他社資産・誤判定を確認 | 3件 | 対象訂正として残す。自社の修正成果に足さない |
| 修正し、再確認も完了 | 4件 | 同じ確認条件で解消を記録 |
| 暫定対策を実施 | 2件 | 残るリスク、期限、恒久対策の担当を残す |
| 承認待ちで未対応 | 1件 | 未対応として期限と必要な判断を報告 |
修正確認の完了は、対処対象7件のうち4件、約57.1%です。暫定対策2件や対象訂正3件まで足して、修正完了と報告しません。
また、件数が同じでも業務への影響は異なるため、重要な問題の未対応日数も併記します。
例えば、既に悪用が確認された製品の問題が受注業務に関わるなら、侵入テストの予約を待つより、更新・隔離・機能停止等の対処を担当者が検討します。変更後は通常業務と防御が両立しているかを確認し、承認者が残るリスクを判断します。
これは実行手順ではなく、優先順位と報告を考えるための例です。
サイバーセキュリティで狙える4つの新規事業
巨大プラットフォームと同じ機能を一から作る必要はありません。国内企業には、顧客の業界、現場、委託先、開発工程を理解し、海外製品と修正をつなぐ機会があります。
| 参入方法 | 顧客 | 提供価値 | 収益モデル | 主な提携先 | 最初に確かめること |
|---|---|---|---|---|---|
| 中堅企業向けマネージドCTEM | 専任人材が少ない中堅企業 | ASM、検証、優先順位、修正管理を代行 | 月額+初期診断 | ASM、BAS、MSSP、保険 | 担当者の修正時間を減らせるか |
| サプライチェーン露出管理 | 大企業と取引先 | 子会社・委託先の公開資産を共通基準で管理 | 拠点・社数課金 | 元請、業界団体、保険 | 取引先が改善へ参加できるか |
| AIアプリの継続攻撃検証 | AIサービス提供企業 | プロンプト、権限、外部ツール連携を検証 | 検証料+継続契約 | AI開発、法務、クラウド | 再現可能な証拠を安全に出せるか |
| 修正実行付きセキュリティ運用 | 開発・クラウド運用企業 | 指摘をコード・設定変更までつなぐ | 月額+成果連動 | SAST、CNAPP、SI、開発会社 | 修正後のリスク減少を測れるか |
参入先は、市場の大きさではなく、自社が修正を動かせる場所から選びます。技術が足りない部分は提携し、顧客業務への理解を自社の強みにします。
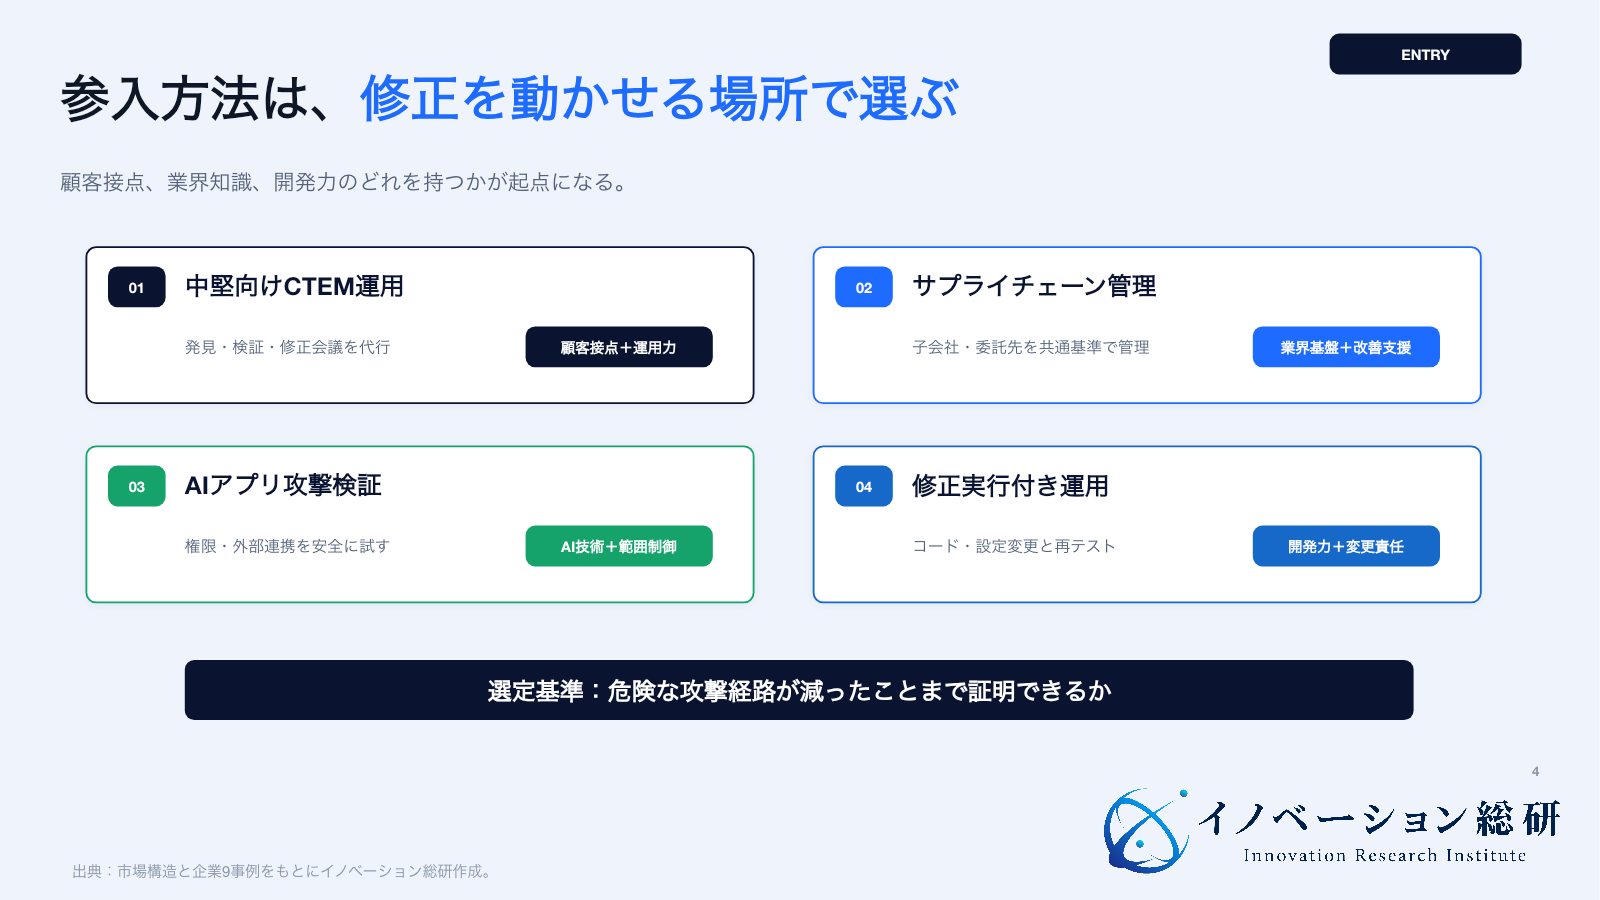
一つ目は、中堅企業向けのマネージドCTEMです。これは、海外製品を販売するだけでなく、毎月の対象確認、検証、修正会議、再テストまで運用します。
つまり、顧客が買うのは画面ではなく、危険な経路が減る状態です。
二つ目は、サプライチェーンの露出管理です。というのも、大企業は自社だけでなく、子会社や委託先の弱点から影響を受けるからです。
そのため、一律の監査票を送るのではなく、外から見える事実と改善支援を組み合わせます。
三つ目は、AIアプリの継続攻撃検証です。というのも、生成AIやAIエージェントでは、プロンプトからの指示、外部ツールの権限、機密情報への接続が新しい攻撃面になるからです。
そこで、既存のWeb診断に、AIの振る舞いと権限の検証を加えます。
四つ目は、修正実行付きの運用です。指摘を開発チケットへ送るだけでなく、コードやクラウド設定の修正案を作り、承認後に反映し、再検証します。
ここでは、開発現場の理解と変更責任が参入障壁になります。
料金は対象数と作業の両方から設計します。ドメイン・IP単位の課金は範囲が分かりやすい一方、所有者確認、例外の調整、変更の承認待ち、再テストにも工数がかかります。
月額内の作業と追加対応を分け、顧客の保護範囲を無理に狭めず提供できる価格かを確認します。
成果連動を取り入れる場合も、事故が起きなかったことを成果にするのは難しい問題です。攻撃可能な経路の削減、重大な外部公開資産の所有者特定、修正までの日数、同じ原因の再発率など、提供者と顧客が共同で変えられる指標を使います。
参入前に解くべき安全・責任・採算の懸念
能動的な検証では、正当な実施権限、対象範囲、禁止操作、停止条件を先に合意します。資産を観測することと、対象へ操作を加えて侵入可能性を試すことを分け、業務への影響を評価します。
下表は運用分担の例で、法的な最終責任を一律に決めるものではありません。
| 懸念 | 起きること | 予防策 | 担当を決める当事者の例 |
|---|---|---|---|
| 許可と対象範囲 | 他社資産や対象外へ試行が及ぶ | 書面許可、資産一覧、範囲制御 | サービス提供者と顧客 |
| 本番への影響 | 負荷や操作で業務が止まる | 安全な手法、時間帯、停止機能 | サービス提供者 |
| 誤判定 | AIが存在しない弱点を示す | 再現手順、証拠、人の確認 | 判定を提供する事業者 |
| 機密情報 | 認証情報や顧客データへ触れる | 最小権限、隔離、暗号化、消去 | データ管理者 |
| 修正時の障害 | 自動変更が別の機能を壊す | 承認、テスト、ロールバック | 変更を承認する事業者 |
| 責任分界 | 事故時に誰が説明するか曖昧 | 契約、ログ、保険、連絡手順 | 契約当事者 |
| 採算 | 個別対応が増えて利益が残らない | 対象業界と標準手順を絞る | 参入企業 |
とくに、自動ペネトレーションテストは、許可の範囲が商品品質の一部です。たとえば、顧客から「自社のもの」と聞いたドメインでも、実際には委託先が管理している場合があります。
そのため、所有関係を確認し、実行直前にも対象を固定します。
AIが説明文を作っても、それだけを根拠にしません。資産の所有、製品の該当性、公開された悪用情報、検査ログなどを照合します。
一方、能動的な侵入再現だけを唯一の証拠にすると、危険な問題への対処が遅れるおそれがあります。安全に確認できる根拠と、変更による影響を基に判断します。
顧客企業の規程との整合も必要です。たとえば、社内規程が本番環境での攻撃操作を禁じている場合は、検証環境や許可された代替手法を選びます。
そのため、法務、監査、情報システム、事業部門が同じ範囲を承認できるようにします。また、委託先やクラウド事業者の利用条件も、欠かせない確認事項です。
サイバー保険との連携は機会になりますが、保険に入れば技術上の責任がなくなるわけではありません。そのため、検証結果を保険料や補償へ使う場合は、評価方法の一貫性と説明可能性が必要です。
そして、サービス提供者、保険会社、顧客のどこが判定を持つかを曖昧にしないことが大切です。
先制防御への参入を4つに分けて考える
参入:顧客・業界知識・修正能力がある
一つの業務と改善指標へ絞ります。
提携:顧客接点はあるが攻撃検証力がない
専門ベンダーと組み、導入と修正を担います。
待機:安全性や採算を再現できない
同意を得た環境で証拠と工数を確かめます。
見送り:警告を増やすだけになる
修正責任を持てない場合は販売・紹介に留めます。
自社は参入・提携・待機・見送りのどれか
先制防御は成長が見込まれますが、すべての企業が製品開発へ参入すべきではありません。自社の強みと責任を照らして、四つに分けます。
| 判断 | 適する状態 | 次の行動 |
|---|---|---|
| 参入 | 特定業界の顧客、運用データ、修正能力がある | 一つの業務と成果指標へ絞る |
| 提携 | 顧客接点はあるが、攻撃検証の技術がない | 製品会社、専門会社、保険と組む |
| 待機 | 需要はあるが、安全性と採算を証明できない | 管理された環境で検証し、責任を定める |
| 見送り | 警告を増やすだけで、修正責任を持てない | 既存サービスの販売・紹介に留める |
参入に向くのは、セキュリティ製品を作れる会社だけではありません。工場、医療、金融、建設など特定業界のシステムと責任分担を理解する会社にも機会があります。
ただし、扱うデータの範囲と保管期間、重要な変更の承認者、障害時の対応体制を具体的に決める必要があります。
反対に、流行語や市場成長だけが理由なら見送ります。発見した問題を修正できる人へ渡せない、テストを安全に止められない、証拠を監査できない場合は、顧客のリスクを増やします。
提携を選ぶ場合は、単なる紹介契約で終わらせません。たとえば、海外ベンダーが製品と更新を担い、自社が顧客業務、導入、修正会議を担うなど、価値の境界を明確にします。
さらに、顧客データを誰が保持し、障害時に誰が一次対応し、契約終了後に何が残るかまで決めることが不可欠です。
待機は、何もしない判断ではありません。むしろ、自社の環境でも必要な社内承認を得るなど、権限と条件を確認した検証環境で、安全に止められるか、同じ結果を再現できるか、修正工数を減らせるかを確認します。
そして、基準を満たさなければ見送ると決めておくことで、技術への期待だけで事業を続けることを防げるでしょう。
サイバーセキュリティの専門家を選ぶ5つの基準
詳しい人を探すときは、保有資格や製品名だけで判断しないことが大切です。自社の事業と現場へ落とせるかを確認します。
- 資産発見、攻撃検証、修正の違いを説明できる
- 製品の機能ではなく、重要業務への影響から優先順位を作れる
- 計画中の機能と、顧客環境で確認済みの実績を分けて話せる
- 対象範囲、停止条件、証拠、責任分界を契約前に決められる
- 参入だけでなく、提携、待機、見送りも提案できる
イノベーション総研では、技術の新しさだけでなく、市場、競争、顧客課題、自社資産、提携先、リスクを一つの判断にまとめます。技術起点の新規事業支援では、研究・技術テーマを事業機会へ変える検討を支援しています。
サイバーセキュリティに関するよくある質問
ここまでの内容から、導入や事業化を検討するときに出やすい質問をまとめます。用語だけでなく、実務での使い分けを簡潔に答えます。
まとめ|サイバー対策は、発見・優先順位・対処の確認をつなぐ
先回りの対策では、把握していない資産や弱点を見つけ、業務への影響と悪用情報で対処を選びます。本稿の9社比較も、導入効果の順位ではなく提供機能の整理です。
検知・対応・復旧を残しながら、自社に足りない仕事を補います。
ただし、AIで自動化すれば安全になるわけではありません。範囲と権限を制御し、根拠を確認し、重要業務へ結びつけ、人が必要な変更を承認する体制を整えます。
新規事業の機会は、巨大な総合製品と正面から競うことではありません。特定業界や中堅企業の現場に入り、海外製品と組織の修正をつなぐことです。
「何件見つけたか」ではなく、「危険な経路を何件なくしたか」まで責任を持てるかが、参入判断の軸になります。
参考文献
情報確認日:2026年9月27日。公的な定義・制度、市場予測、製品仕様、提供開始と導入状況を区別しています。
5区分と4つの参入候補は当研究所の整理、10件の管理例は架空です。
- Gartner|Preemptive Cybersecurity Technologies Will Account for over 50% of IT Security Spending by 2030
- 経済産業省|ASM導入ガイダンス
- NIST|The NIST Cybersecurity Framework 2.0
- U.S. SEC|Cybersecurity Risk Management, Strategy, Governance, and Incident Disclosure
- Palo Alto Networks|Cortex Xpanse
- Microsoft Learn|Defender External Attack Surface Management
- NTTデータ|金融総合セキュリティサービス
- Horizon3.ai|NodeZero
- XBOW|AI for Pentesting
- Picus Security|Autonomous Exposure Validation Platform
- Cymulate|Cymulate Platform
- Tenable|Tenable One
- Snyk Docs|Fix code vulnerabilities automatically
CONTACT
お問い合わせ
先制防御を、売れる機能から続く事業へ。
市場、企業動向、自社資産、提携先、安全と責任を整理し、参入・提携・待機・見送りの条件へ落とします。


