
投稿日:2026.09.08 最終更新日:2026.09.30
ネットワークと安全をまとめるSASEとは?主要8社と導入事例
ネットワークと安全をクラウドでまとめる仕組み(SASE)は、製品を一社へまとめれば完成するのか。
主要企業は、どこが違うのか。
結論は、必要な通信・安全機能をそろえ、移行と運用まで設計することです。主要8社と国内5社の事例から、導入と新規事業の判断材料を整理します。
この記事の結論
SASEは、必要な通信・安全機能に加え、既存システムからの移行と運用を合わせて設計します。
- SASEは、SD-WANとSSEをクラウドで統合し、利用者・拠点・アプリを共通の方針でつなぎます。
- 主要8社は、ネットワーク、SSE、データ保護、統合基盤など、得意な入口が違います。
- 新規参入は、中堅運用、業界別DLP、移行支援、AI利用統制から責任を持てる一工程へ絞ります。
目次
ネットワークと安全をまとめるSASEが、なぜ今必要なのか
社員は社内だけで働くとは限りません。自宅、外出先、海外拠点からSaaSや社内システムへ接続する働き方が普通です。
アプリもデータセンターだけでなく、複数のクラウドへ分散しました。
従来は、すべての通信を本社やデータセンターへ戻し、そこで安全を確認する設計が一般的でした。しかし、クラウドを使うたびに遠回りです。
回線が混み、Web会議や業務アプリが遅くなることがあります。VPNへ広い権限を与える設計では、認証情報を盗まれた後の被害も広がりやすくなります。
SASEは、利用者に近いクラウド上で通信を振り分け、安全を確かめる考え方です。ネットワークとセキュリティを別々に増やすのではなく、同じ方針で動かします。
一社の製品を選ぶことと、一度に全社を切り替えることは別です。国内事例でも、一社の基盤へ段階的に移した例や、海外の一部拠点に別の方式を残した例があります。
自社の業務で動くか、誰が障害を調べるかまで確認します。
SASEとは?一言でいうとネットワークと安全機能のクラウド統合
SASEは「Secure Access Service Edge」の略です。読み方は「サシー」または「サッシー」です。
拠点や利用者の通信を整えるSD-WANと、クラウドから提供する安全機能を組み合わせます。
Ciscoの定義では、SASEをSD-WANとセキュリティサービスをクラウドで組み合わせる構成と説明しています。利用者、端末、拠点、アプリを、共通の方針で接続し保護することが中心です。
接続先、利用者の権限、端末の状態に応じて、経路と検査内容を選びます。Web閲覧、社内アプリ、拠点間通信では必要な処理が異なるため、すべての通信が同じ順番で六つの機能を通るわけではありません。
SASE・SSE・ZTNA・ゼロトラストの違いを整理する
周辺用語は、目的と範囲が違います。ゼロトラストは「場所だけを信用せず、アクセスごとに確かめる」という考え方です。
ZTNAは、その考え方で社内アプリへの接続を細かく許可する機能です。
SSEは、Web、SaaS、社内アプリへのアクセスを守る安全機能のまとまりです。SASEはSSEにSD-WANを加え、通信経路まで一体で扱います。
詳しいゼロトラストの考え方は、ゼロトラストの記事で整理しています。
| 用語 | 何を表すか | 主な範囲 | よくある誤解 |
|---|---|---|---|
| ゼロトラスト | アクセスを都度判断する原則 | 組織、ID、端末、アプリ、データ | 製品名ではない |
| ZTNA | 私設アプリへ最小権限で接続する機能 | 利用者、端末、社内アプリ | すべてのWeb通信を守るとは限らない |
| SSE | 安全機能をクラウドから提供するまとまり | SWG、CASB、DLP、FWaaS、ZTNA | SD-WANを含まない |
| SASE | SD-WANとSSEを統合する構成 | 利用者、拠点、クラウド、アプリ | 一社製品でなければ成立しないわけではない |
つまり、ゼロトラストは判断の原則、SASEはそれを支えるネットワーク構成の一つです。SASEを導入しても、権限、端末、例外、事故対応の運用は別に決める必要があります。
仕組みは六つの機能を一つの方針で動かす
SASEを製品一覧として覚えると、違いが分かりにくくなります。主な機能を六つの仕事に分けると、どの通信に何を適用するかを考えやすくなります。
| 機能 | 平易な役割 | 判断すること |
|---|---|---|
| SD-WAN | 通信の行き先と経路を選ぶ | どの回線を使うか |
| SWG | 危険なWebアクセスを止める | そのURLやファイルは安全か |
| CASB | SaaSの利用を見える化する | どのSaaSで何をしてよいか |
| DLP | 機密情報の持ち出しを抑える | 送ってよいデータか |
| FWaaS | 通信をクラウドで検査する | どの通信を通すか |
| ZTNA | 私設アプリへ必要な人だけつなぐ | 誰がどのアプリを使えるか |
さらに、ID管理、端末管理、脅威監視、デジタル体験監視が周囲を支えます。たとえば通信が遅いとき、SASE製品が原因なのか、利用者のWi-Fiなのか、SaaS側なのかを切り分けられなければ、統合後の問い合わせは減りません。
NIST NCCoEの実装ガイドは、商用技術を組み合わせた19種類のゼロトラスト参照実装を研究室で構築しています。SASE方式も含みますが、IDや端末、データの管理との連携が前提です。
対象は一般的なIT環境で、工場のOTやIoTは対象外です。企業導入の成功19件や、特定製品の認証を意味する数字ではありません。
国内SASE運用監視市場は2024年度に37.1%増
世界市場の予測は、SASE製品、SSE、SD-WAN、運用サービスのどこまでを含めるかで大きく変わります。日本で事業機会を見るなら、実際に外部へ発注される運用監視の数字が参考になります。
ITRの2025年11月の公表情報によると、国内SASE運用監視サービス市場の2024年度売上は63億6,000万円で、前年度比37.1%増でした。対象には導入支援と運用監視が含まれ、SASE製品のライセンス全体の市場規模ではありません。
2029年度117億円、2024〜2029年度の年平均成長率13.1%は予測です。
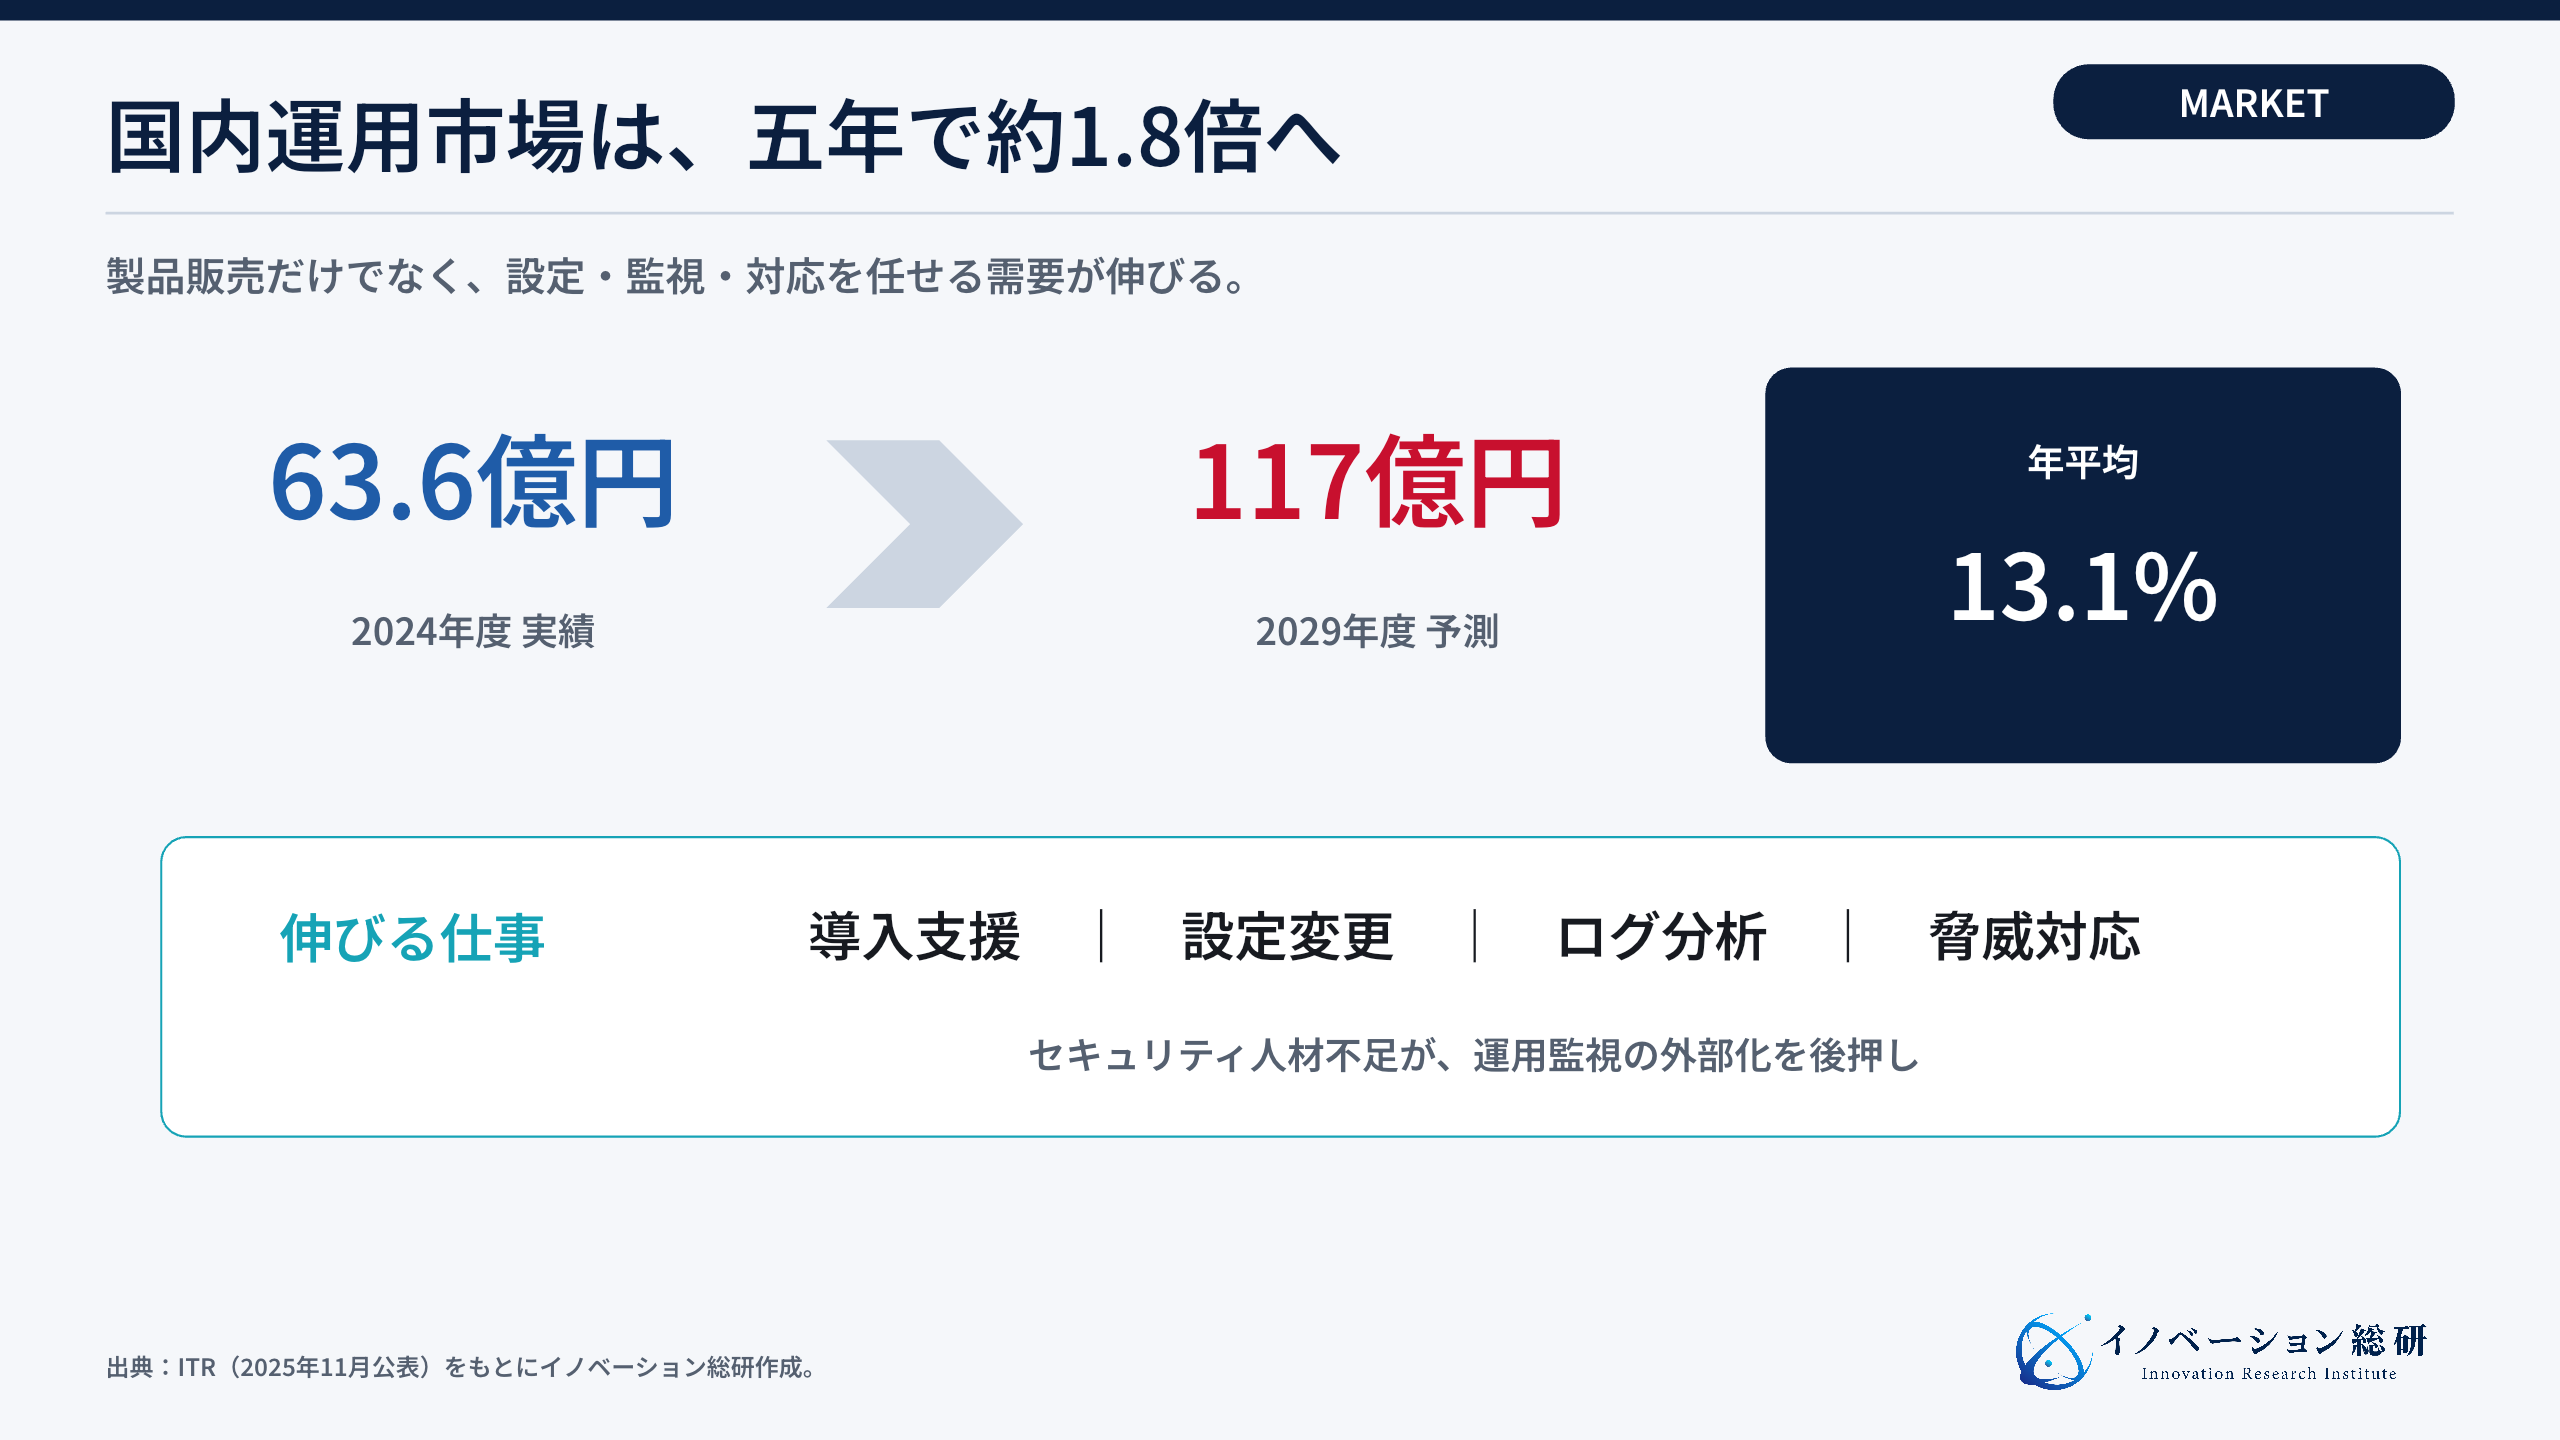
この市場が示すのは、製品を売る機会だけではないという点です。企業は、設定変更、ログ分析、脅威検出、問い合わせ、事故対応まで外部へ任せ始めています。
ITRも、人材不足を背景に導入支援と運用監視を一括提供する事業者が増えていると説明しています。
導入後の設定変更や問い合わせも、事業として引き受ける候補です。ただし、市場売上の伸びから、ライセンス需要が運用へ移ったことや、新規参入企業の採算までは分かりません。
業界別のルール、例外申請、拠点追加、DLPの調整について、顧客が現在払っている費用と解決できていない負担を確認します。
SASE主要8社を、提供範囲と既存環境への適合で比較する
以下は各社が公式に示す提供範囲の比較で、独立試験による性能ランキングではありません。複数社がネットワーク、Web保護、データ保護を提供しているため、一社を一つの得意領域だけに固定せず、必要な構成と契約条件を確かめます。
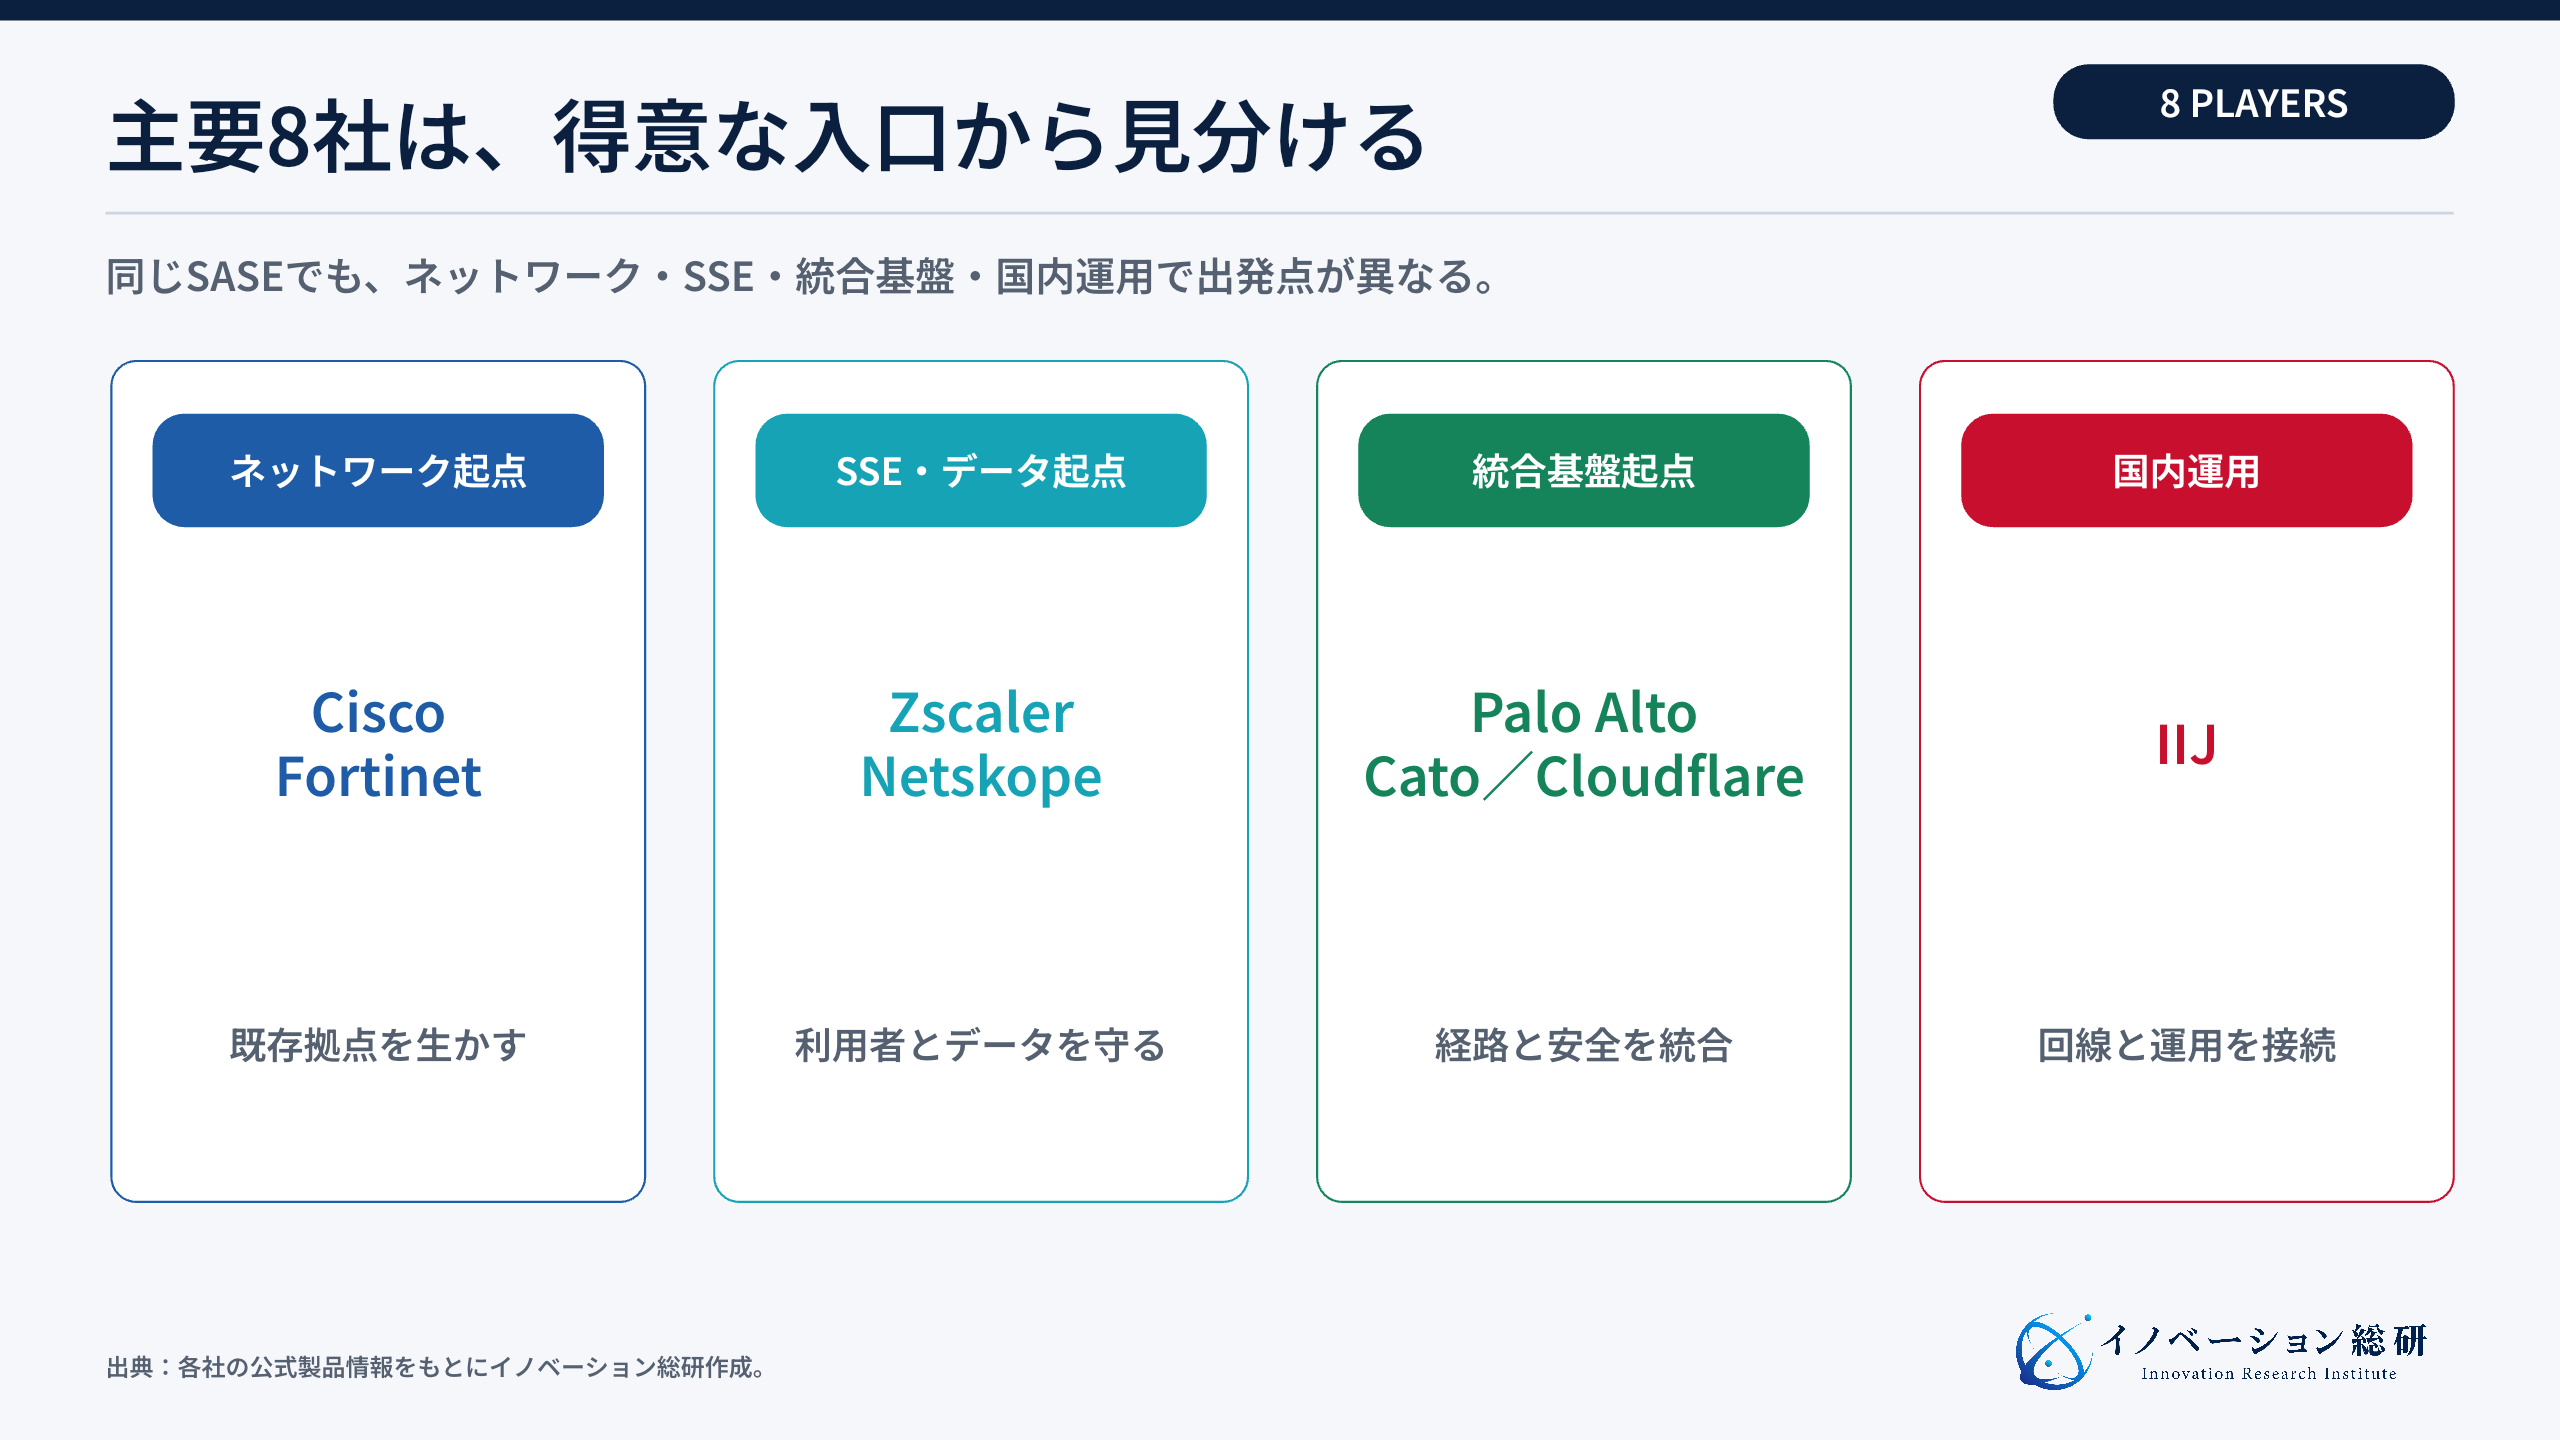
次の表では、各社の提供内容を「強みが出やすい場面」と「確認したい点」で比較します。
| 企業 | 主な提供 | 強みが出やすい場面 | 確認したい点 |
|---|---|---|---|
| Palo Alto Networks | Prisma SASE、SD-WAN、DLP、ブラウザ、体験監視 | セキュリティ機能を広く統合したい | 既存製品と契約範囲 |
| Cisco | Secure Access、Catalyst/Meraki SD-WAN、Duo、ThousandEyes | Ciscoネットワークを段階移行したい | SSEとSD-WANの管理境界 |
| Zscaler | ZIA、ZPA、Zero Trust Branch(SD-WAN等)、ZDX | 利用者・アプリの保護と拠点網を組み合わせたい | 拠点機器・回線と各サービスの契約範囲 |
| Netskope | Netskope One、SSE、SD-WAN、DLP、AI利用統制 | SaaSとデータの制御を重視したい | 端末・回線との統合方法 |
| Fortinet | FortiSASE、Secure SD-WAN、FortiClient | 拠点機器とクラウドを共通運用したい | 機器更新とクラウド移行の順番 |
| Cato Networks | 私設バックボーン、SD-WAN、SSE、ZTNA | 国内外の拠点網を一体で刷新したい | PoP、回線、障害時の代替 |
| Cloudflare | Cloudflare One、WAN、FW、アクセス、DLP | インターネット基盤と安全機能を近づけたい | 既存WANとの役割分担 |
| IIJ | Flex Mobility/ZTNA、Web保護、Omnibus SD-WAN等 | 国内回線と既存運用を含めて相談したい | 自社サービス・他社製品・運用の分担 |
Prisma SASEは、SD-WAN、クラウド提供型セキュリティ、データ保護、企業向けブラウザ、デジタル体験監視を一つの基盤へまとめています。守る範囲を広げやすい一方、既存のファイアウォールや端末製品をどこまで残すかが選定の中心になります。
Cisco SASEは、Secure AccessとCatalystまたはMerakiのSD-WANを組み合わせます。既にCisco機器を使う企業は、拠点網を一度に捨てずに移行しやすい構成です。
DuoのID情報やThousandEyesの体験監視も、接続判断と障害切り分けを支えます。
Zscalerは、インターネット向けのZIA、私設アプリ向けのZPAに加え、Zero Trust BranchでSD-WANや拠点の機器分離も扱います。SSEだけの会社と捉えず、既存の回線・機器との接続と、どこまで同社にまとめるかを確認します。
Netskope OneもSSEとSD-WANを扱い、SaaSの可視化、DLP、AI利用統制などを提供します。Web保護かデータ保護かの二者択一ではなく、自社で使うSaaSと操作について、制御の細かさや例外処理を試して比較します。
Cato SASE Cloud Platformは、私設バックボーン、SD-WAN、SSE、ZTNAを一体で提供します。FortiSASEはFortinetの拠点機器やクライアントとの統合が軸です。
Cloudflare Oneは、同社の広域ネットワーク上でワークスペース保護とWAN機能をまとめます。
IIJの構成例は、Flex Mobility/ZTNAとWebアクセスを守るサービスによるSSEに、OmnibusのSD-WANを加えてSASEを構成します。国内運用の相談先というだけでなく、自社サービスを組み合わせる提供者です。
既存製品を併用する場合は、その運用担当も確かめます。
機能名だけでなく、利用地域・プラン・既存環境との接続条件を比較します。管理画面が一つでも、必要なログがまとめて調べられるか、問い合わせ先が一本化されるかは別に確認します。
国内5社のSASE導入事例|目的・取り組み・結果を比較する
各社の公表事例を、導入目的、変えた範囲、確認できる結果の順に読みます。以下の規模や進捗は各資料の掲載時点の情報です。
導入範囲の拡大と、事故・費用の削減効果を区別します。
日立製作所は大規模グループの共通基盤を段階的に整える
Ciscoが2022年に公表した日立製作所の事例では、人・システム・データの分散に対応するため、グループのセキュリティ基盤を再構築しています。利用者認証にDuo、インターネット接続の保護にUmbrellaを採用し、国内から段階的に展開しました。
掲載時点では、国内でDuo約5万ライセンス、Umbrella15万5,000ライセンスを導入しています。これは異なる機能の契約規模であり、人数を足し合わせたり、グループ全体の移行完了や被害削減率と読んだりはできません。
工場のIoTへの展開は資料中で今後の計画です。
先に統一する機能と対象を分け、段階ごとに利用を広げることが参考になります。自社では認証と通信保護を誰に適用済みかを別々に把握し、未移行の業務や例外を残します。
NOKは国内外の拠点網をSASEとして再構築する
NOKの事例(2024年10月初版)は、専用線中心のWANの費用・帯域の制約を背景に、Cato Cloudへ移行した例です。韓国での検証後、2022年に海外、続いて国内へ展開し、掲載時点で国内110拠点超、海外11カ国30拠点超が導入対象となっています。
データセンターへ通信を集中させない構成により、帯域増強を抑えられたと報告しています。ただし、中国では費用面を踏まえ、UTMを用いて拠点からインターネットへ出る別構成を採っています。
費用削減率は公表されていません。示唆は、全拠点を同じ構成に固定せず、国ごとの費用・接続品質・保守体制を確かめて例外も設計することです。
キヤノンMJは約2万ユーザーを段階移行し、アプリの問題を先に解消する
キヤノンマーケティングジャパンの事例では、従来のVPN・通信基盤を見直し、約2万ユーザー規模のCato SASE基盤を整えました。2023年11月のPoCから、2024年の選定・試行を経て、2025年9月に全社移行を完了しています。
試行で見つかったのは、送信元IPアドレスの変更で使えなくなる外部サービスや、クライアント証明書を使うアプリの問題でした。問題が出そうな部門も試行対象に含め、対処してから広げています。
更新ファイルの帯域制御などで安定性を高め、コスト低減も報告していますが、削減率は示されていません。
担当者は遅延への不満が寄せられていないと説明していますが、あらゆる通信で遅延がゼロという測定結果ではありません。自社では、接続できるだけで合格にせず、IP制限、証明書、ファイル転送、繁忙時の応答まで業務別に試します。
ソフトバンクはSaaSの操作まで細かく制御する
ソフトバンクの2025年5月の事例は、Zscaler Internet Accessを用い、SaaSの利用可否や操作範囲を絞った取り組みです。約6,000人が利用できた特定のクラウドストレージを、業務上必要な約320人に絞りました。
利用禁止、ダウンロードのみ、アップロード・ダウンロード可能と、役割に応じて分けています。
約6,000人から約320人への変化は、このサービスへのアクセス権を持つ人数です。攻撃や事故が同じ割合で減ったという数字ではありません。
制御によって監視対象を絞れたほか、遮断理由と問い合わせ先を画面に示し、問い合わせ対応の負担を軽減したと報告しています。
権限を減らす施策には、業務上必要な人が利用を再申請できる手順も組み込みます。対象者数、誤って止めた件数、承認までの時間を一緒に測れば、単なる締め付けではなく、使い続けられる制御かを確認できます。
ライオンは約5,000人のリモートアクセスを先に整える
ライオンの導入事例では、通信帯域の逼迫と、多数の機器を管理する負担が課題でした。当初のPoC計画を、新型コロナウイルス流行下の在宅勤務への対応で前倒しし、2020年7月に約5,000人が使うリモートアクセスを開始しています。
ただし、SASEが工場設備をそのまま守るわけではありません。制御システムは、停止、安全、長寿命機器という固有条件を持つ領域です。
OTセキュリティの記事で扱う領域と分け、IT利用者の接続と工場内制御の境界を設計する必要があります。
この事例の掲載時点では、既存WANと併用しながら、セキュリティ機能の集約を2021年の計画として説明しています。現在の完了実績に置き換えず、緊急性の高い接続を先に整え、残る統合を段階化した例として参考にします。
SASEの構成・移行順・運用体制は、別々に決める
一社構成か複数社構成か、段階移行か、運用を委託するかは別の選択です。一社の製品を少しずつ導入することも、複数社の製品を外部の運用会社にまとめて見てもらうこともできます。
次の三つの軸で、自社に合う組み合わせを決めます。選択肢を一列の三択にしないことが重要です。
| 選択軸 | 選択肢 | 確認すること |
|---|---|---|
| 製品の構成 | 一社にまとめる/複数社を組み合わせる | 機能の適合、連携、変更の自由度、問い合わせ分担 |
| 切り替えの順番 | 一括/利用者・拠点・アプリ別の段階移行 | 併用期間、アプリの制約、試行範囲、切り戻し |
| 運用の担当 | 内製/委託/両者を併用 | 変更権限、対応時間、承認者、月額内の作業 |
一社統合を選ぶなら、「一つの管理画面」だけで判断してはいけません。確認すべきは、ポリシー、ログ、利用者情報、問い合わせ、障害対応まで本当に共通化されるかです。
別製品を同じ画面から開けるだけでは、担当者の仕事は減りません。
段階移行を選ぶなら、最初に変える利用者とアプリを絞ります。たとえば外部委託者の私設アプリ接続、クラウド利用者のWeb保護、海外拠点のWANなどです。
一つの業務で効果と問題を確認してから広げます。
SASE導入で起こりやすい七つの懸念
第一は、通信遅延です。暗号化通信を復号して検査すると、経路と処理が増えます。
Web会議、設計データ、基幹システムなど、遅延に弱い業務で実測する必要があります。
第二は、誤遮断です。DLPやURL制御を厳しくすると、正しい業務まで止めることがあります。
解除申請と承認時間を決め、正当な業務が止まったときに、未許可の手段を使わず相談できるようにします。
第三は、ベンダーロックインです。経路、権限、DLP、端末設定、ログが一社へ深く組み込まれるほど、移行は難しくなります。
設定とログをどの形式で取り出せるかを契約前に確認します。
第四は、障害時の影響範囲です。共通の基盤に障害が起きれば、複数の拠点・利用者へ同時に影響する可能性があります。
代替経路でも必要な認証・検査・記録を保てるかを確認し、安全に代替できない業務は停止する条件も決めます。
第五は、隠れた費用です。基本ライセンスだけでなく、CASB、DLP、ログ保存、体験監視、運用支援、回線、初期設定が加わります。
3年間の総費用と運用工数で比べます。
第六は、責任の空白です。回線、SASE、ID、端末、SaaSを別会社が担う場合、原因調査が止まることがあります。
一次窓口と、各社へ渡すログを決めます。
第七は、すべてをSASEで守ろうとすることです。クラウド利用者のアクセスと、工場設備、バックアップ、内部ネットワークの分離は同じ仕事ではありません。
サイバーセキュリティ全体の記事と照らし、SASEの範囲外を残さないことが重要です。
SASEの移行テストは、日常業務と切り戻しまで試す
以下はキヤノンMJやNOKの事例を踏まえた、当研究所による確認項目例です。共通の合格数値ではなく、自社の重要業務ごとに測定条件と許容値を決めます。
| 対象 | 試すこと | 判断に使う記録 |
|---|---|---|
| 送信元IPを制限する外部サービス | 切替後の経路・IPでも承認済み利用者が接続できるか | 接続元IP、先方の許可設定、変更日 |
| 証明書を使うアプリ | 本番予定の検査設定で、認証と主要操作が完了するか | エラー、必要な例外、例外の承認者と期限 |
| 更新配信とWeb会議 | 更新ファイルの集中時にも重要業務を続けられるか | 通常時・繁忙時の応答、帯域、利用者の支障 |
| 回線障害と切り戻し | 承認された代替経路へ移り、復旧できるか | 切替時間、認証・記録の維持、復旧担当 |
障害試験は、本番を無断で停止せず、検証環境や合意した保守時間で行います。証明書の問題を理由に検査を広く外すのではなく、必要な例外を特定してリスクと承認を記録します。
接続の成功だけでなく、安全な業務継続と復旧までを移行の確認範囲にします。
選び方は機能数ではなく八つの質問で決める
製品比較表は便利ですが、同じ機能名でも提供範囲が違います。自社の対象業務を示し、接続・例外・障害対応・総費用への具体的な回答を求めます。
- 守る利用者、端末、拠点、アプリはどれか。
- 既存のWAN、VPN、ID、端末管理をどこまで残すか。
- 通信はどのPoPを通り、どこで復号・検査されるか。
- 遅延と可用性を、重要アプリでどう測るか。
- DLPの誤検知と例外申請を誰が直すか。
- 障害時に誰が一次窓口となり、どの経路へ切り替えるか。
- 契約終了時に設定、ログ、ポリシーを取り出せるか。
- ライセンス以外を含む3年間の総費用はいくらか。
データの保存地域が重要なら、ログ、復号した通信、管理情報がどこで処理されるかも確認します。国内保管が必要な事業は、ソブリンクラウドの記事で整理したデータ主権の論点と合わせて考えます。
自社はSASEのどこへ入れるか
顧客接点、技術、運用責任、標準化できる仕事を確認します。
NEXT STEP
次のステップ
SASEを、製品選定ではなく運用事業に。
顧客の通信、既存製品、機密データ、運用体制、障害時の責任を整理し、自社が継続して担える入口を設計します。
SASEの新規事業で狙える四つの入口
大手と同じSASE基盤をゼロから作るには、広域ネットワーク、24時間運用、継続的な脅威対策が必要です。既存の製品や商流を使い、顧客固有の運用を引き受ける方法も検討できます。
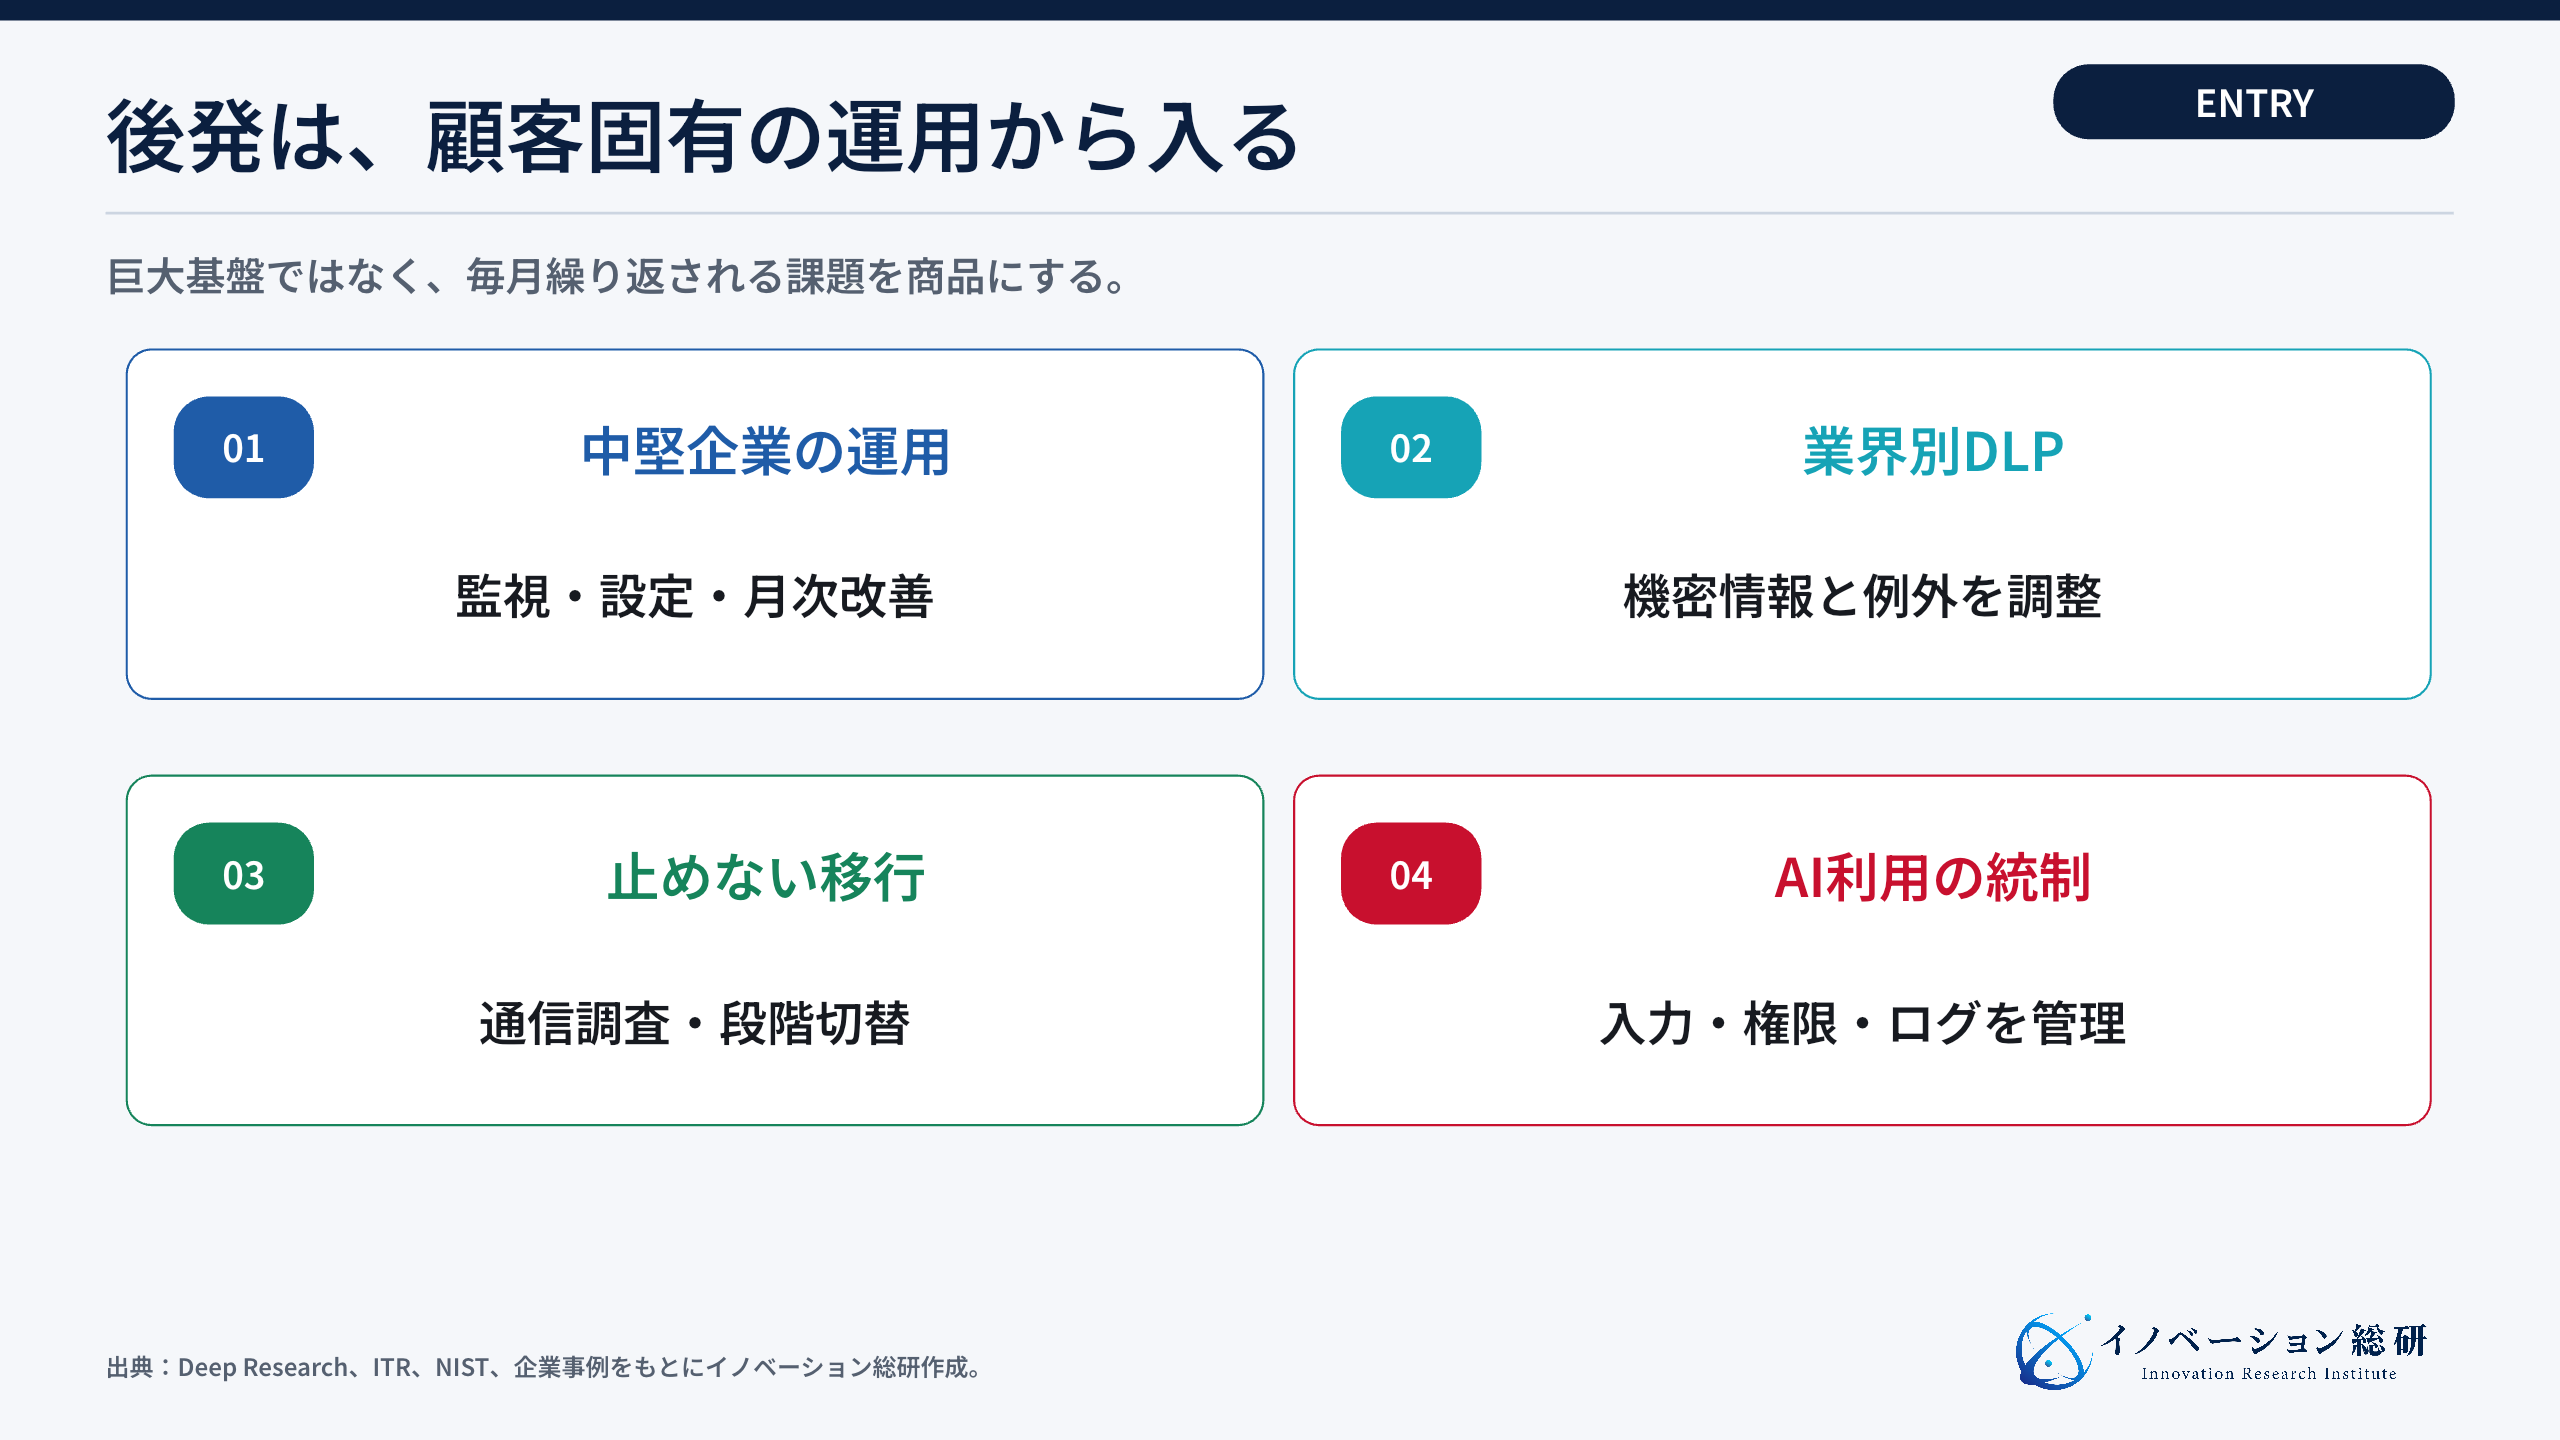
四つの入口について、顧客、提供価値、必要な資産、提携先を並べて確認します。
| 参入方法 | 顧客 | 提供価値 | 必要な資産 | 主な提携先 |
|---|---|---|---|---|
| 中堅企業向け運用代行 | 専任人材が少ない企業 | 監視、設定変更、月次改善を定額化 | 顧客対応、SOC、標準手順 | SASE、ID、回線事業者 |
| 業界別DLP運用 | 金融、医療、製造など | 業界固有の機密情報と例外を調整 | 業務データ、ルール設計 | DLP、法務、業界専門家 |
| 段階移行の支援 | 多拠点・既存網が複雑な企業 | 通信調査、段階移行、切り戻し | ネットワーク設計、現地支援 | 通信、SIer、機器会社 |
| AI利用・エージェント統制 | 生成AIを業務利用する企業 | AIサービスへの入力と権限を制御 | AI、ID、データ分類 | AI基盤、SASE、ID企業 |
中堅企業向け運用代行は、国内の導入支援・運用監視市場を踏まえた候補です。中堅企業だけの市場規模や自社への発注見込みは別に確認します。
ただし、顧客ごとに設定を作り込むと採算が崩れます。業種、従業員規模、利用SaaSを絞り、初期設定、月次作業、追加料金の境界を標準化する必要があります。
業界別DLP運用では、製品の検知機能より「何を止めると業務が止まるか」という知識が競争力になります。金融の口座情報、製造の図面、医療の患者情報では、例外と承認者が違います。
段階移行の支援では、既存回線とアプリ依存の調査が価値になります。キヤノンマーケティングジャパンのような大規模移行は、設計、現地展開、問い合わせ、切り戻しを一体で担える会社に機会があります。
AI利用統制を提供する場合は、約束できる範囲を明確にします。SASEはAIサービスへの通信やデータ入力を制御できますが、AIの回答内容や業務判断の正しさまで保証しません。
AIエージェントの権限、API、ログはID基盤やアプリ側とも連携します。
SASE事業では、障害・例外・契約終了時の担当を決める
SASEには、回線会社、製品会社、販売会社、導入支援会社、運用監視会社、顧客の情報システム部門が関わります。平常時は問題が見えなくても、誤遮断や障害が起きると境界が表れます。
| 場面 | 主担当を決めること | 契約・運用で残すもの |
|---|---|---|
| 通信が遅い | 回線、PoP、端末、SaaSの切り分け | 測定点、基準値、問い合わせ順 |
| 正しい操作が止まる | DLP・URL・ZTNAの例外判断 | 解除権限、承認時間、記録 |
| 不正アクセス | ID停止、端末隔離、通信遮断 | 連絡網、証拠保全、初動手順 |
| SASE基盤が止まる | 迂回、縮退、復旧 | 代替経路、復旧目標、訓練 |
| 契約を終了する | 設定・ログ・鍵の移行と削除 | 出力形式、保持期間、削除証明 |
販売だけを担うなら、事故対応を自社サービスのように見せないことが前提です。運用を担うなら、どの変更まで自社判断で行えるかを決めます。
担当範囲を広げる際は、顧客の負担が実際に減るかと、追加の人員・契約・監査等の費用を合わせて確認します。この表は運用の担当例であり、法的責任を一律に割り当てるものではありません。
参入・提携・待機・見送りを分けて判断する
参入してよいのは、特定の顧客群と反復業務があり、障害と誤遮断の一次対応まで担える場合です。製品販売の粗利だけでなく、運用の標準化率と一社当たりの対応工数を見ます。
顧客接点はあるがSASE技術が足りない場合は、製品会社やMSSPとの提携が現実的です。逆に技術はあるが顧客業務が分からない場合は、業界に強いSIerやコンサルティング会社と組みます。
役割、粗利、顧客情報、事故対応を契約で分けます。
運用サービスへの投資を待つのは、継続的に依頼される仕事や、その対価を確かめられない場合です。少数の有償支援から、問い合わせ件数、例外率、追加作業を測ります。
見送るべきなのは、約束した対応時間を満たせない場合、復旧経路を持たないのに基幹通信を預かる場合、顧客ごとの作り込みを価格へ反映できない場合です。市場が伸びていても、自社が持てない責任を売ってはいけません。
イノベーション総研では、顧客の切実さ、既存資産の転用、競争優位、継続収益、責任を持てる範囲の五つで事業機会を見ます。機能を増やす前に、顧客が毎月頼みたい一つの仕事を選ぶことが大切です。
SASEに関するFAQ
導入や事業検討でよく出る六つの疑問へ、要点を絞って答えます。
まとめ|SASEは必要な機能と移行・運用の条件で選ぶ
SASEは、SD-WANとSSEをクラウドで組み合わせ、利用者、端末、拠点、アプリを共通の方針でつなぐ構成です。ゼロトラストの原則を実装する手段の一つであり、製品名ではありません。
主要8社は複数の機能領域を扱います。国内5事例から参考になるのは、対象と移行順を絞ること、業務アプリの制約を先に試すこと、権限を絞っても必要な業務を続けられる手順を整えることです。
新規事業では、中堅企業の運用、業界別DLP、段階移行、AI利用統制が現実的です。ただし、誤遮断、遅延、障害、データ、契約終了時の責任を曖昧にしてはいけません。
誰のどの通信判断を、どこまで継続して担うのか。この問いを、契約範囲、試験項目、運用担当、費用へ落とし込んでから、継続提供できるかを判断します。
参考文献
情報確認日:2026年9月27日。市場の実績と予測、各社の提供機能、導入事例の掲載時点の結果を区別しています。
比較軸・参入候補・移行の確認項目は、一次情報を踏まえた当研究所の整理です。
- NIST NCCoE:Implementing a Zero Trust Architecture
- ITR:SASE運用監視サービス市場規模推移および予測
- Cisco:What is SASE
- Palo Alto Networks:Prisma SASE
- Zscaler:Products and Solutions
- Netskope:Netskope One
- Fortinet:FortiSASE
- Cato Networks:SASE Cloud Platform
- Cloudflare:Zero Trust and SASE
- IIJ:SASEとは
- Cisco:日立製作所 導入事例
- SCSK:NOK導入事例
- キヤノンITソリューションズ:キヤノンマーケティングジャパン導入事例
- ソフトバンク:SASE活用事例
CONTACT
お問い合わせ
SASEの構想を、責任まで含む事業へ。
顧客、既存網、提供範囲、提携先、運用原価、誤遮断と障害の責任を整理し、参入・提携・待機・見送りの判断を支援します。


