
投稿日:2026.09.08 最終更新日:2026.10.16
工場・設備を守るOTセキュリティはITと何が違う?7対策と10社
OTセキュリティとは、工場やプラント、発電所、物流設備などを動かす機器と制御システムを守る取り組みです。対象には、PLC(設備を制御する専用コンピューター)、DCS、SCADA、産業用ロボット、監視端末、遠隔保守回線などが含まれます。
一般的なITセキュリティとの最大の違いは、守る対象が情報だけではないことです。対策を誤ると、生産停止、品質不良、設備の損傷、人の安全への影響まで起こり得ます。
どの設備が、誰と、何のためにつながっているかを把握し、侵入と被害の拡大を防ぎます。そのうえで、異常時に安全を確保し、工程を復旧させる運用が必要です。
接続変更や更新は、設備への影響を確かめ、必要なら計画停止の機会に実施します。
この記事では、工場を守る7つの対策、国内外9組(10社)のサービス、4社の導入事例と1組の提供発表を整理します。新規事業として参入する場合に、どの仕事と責任を担うかまで考えます。
制度・製品情報の確認日:2026年9月28日。各事例の公表時点は本文に示します。
OTセキュリティは、侵入を防ぐ対策と、安全な停止・復旧の準備を一緒に進めます。
製品の導入数より、重要な工程に異常が起きたとき、誰が判断し、どの手順で安全を確かめるかが重要です。停止を避けること自体を優先せず、人と設備を守る判断を事前に決めます。
この記事の結論
OTセキュリティは、侵入と被害の拡大を防ぎ、安全な停止・復旧まで備える取り組みです。
- ITと異なり、設備の急停止や無計画な更新が安全・品質へ影響する場合があります。
- 対策は、重要工程、資産把握、分離、遠隔保守、端末、監視、復旧の七つをつなぎます。
- 新規参入は、中堅工場、遠隔保守、復旧、製品セキュリティから責任を持てる一工程へ絞ります。
目次
工場・設備を守るOTセキュリティとは何かを一言で理解する
OTは物理的な設備を動かす技術です。対策には、通信と端末だけでなく、安全な現場運用と復旧を含めます。
OTは、Operational Technologyの略です。つまり、機械や設備を監視し、動かすための技術を指します。
たとえば、温度、圧力、回転数、バルブ、搬送装置など、物理的な工程へ直接作用する点が特徴です。
たとえば自動車工場では、PLCが装置を制御し、HMIと呼ばれる操作画面で作業員が状態を確認します。食品工場では、温度や流量をセンサーで測り、製造条件を保ちます。
このほか、水道、鉄道、ビル管理、医療設備にもOTはあります。
NIST SP 800-82 Rev.3は、OTを物理環境と相互作用する機器やシステムとして説明しています。工場の制御システムだけでなく、ビル、交通、入退室、環境監視まで含む広い考え方です。
OTセキュリティは、こうした設備の安全性、信頼性、可用性を保ちながら、サイバー攻撃や操作ミス、不正な接続を防ぎます。ネットワークを守るだけでなく、設備の変更管理、保守作業、バックアップ、復旧訓練まで対象です。
OTセキュリティには、攻撃の予防に加え、異常を検知して工程を安全な状態へ移し、復旧後に品質と動作を確かめる仕事が含まれます。現場の安全手順とサイバー対策を切り離さずに設計します。
ITセキュリティとの違いは、物理的な安全と工程への影響にある
設備を止めることも、動かし続けることもリスクになります。更新や隔離の前に、安全と工程への影響を判断します。
ITとOTは、認証、端末保護、ネットワーク分離、監視などの対策を共通して使います。ただし、OTでは情報の被害が物理的な事故や品質不良に及ぶため、設備・工程ごとの安全条件を先に確認します。
機密性・完全性・可用性の優先順位を、すべてのITやOTへ一律に当てはめることはできません。
| 比較 | ITシステム | OT・制御システム |
|---|---|---|
| 主な対象 | メール、業務アプリ、顧客データ | PLC、DCS、SCADA、HMI、製造装置 |
| 優先する価値 | 機密性・完全性・可用性を業務リスクに応じて確保 | 人・設備の安全と工程への影響を踏まえて確保 |
| 更新の考え方 | 脆弱性修正を早く適用する | 停止時期、品質、安全を確認して適用する |
| 機器の寿命 | 数年で更新する場合が多い | 10年、20年と使い続ける場合がある |
| 異常時の対応 | 業務影響と手順を確認して隔離・停止 | 安全な継続・停止・隔離を工程別に判断 |
| 管理する人 | 情報システム、SOC | 生産技術、保全、装置メーカー、IT部門 |
表は典型的な違いの整理です。ITでも停止できない業務があり、OTでも危険を避けるために停止が必要な工程があります。
更新・隔離の可否は、機器の名前ではなく影響評価で決めます。
ITでは、感染したPCをネットワークから切り離す判断ができます。ところがOTでは、そのPCが製造装置を監視しているかもしれません。
そのため、突然止めると、材料が固まり、設備が壊れ、作業員が危険にさらされる場合があります。
古いOSが残っていても、すぐ更新できるとは限りません。装置メーカーの保証が切れる、制御ソフトが動かなくなる、再認証が必要になる、といった制約があるからです。
能動スキャンや自動隔離を採用するときは、装置メーカーと現場が対象機器への影響を確認し、可能な限り非本番環境で試します。IT向けの設定をそのまま使わず、実施時間、止める条件、戻す手順を合意します。
危険を避けるために、安全に停止する判断が必要な場合もあります(NIST SP 800-82 Rev.3、IT・OT比較)。
工場へ入る経路は、制御機器への直接攻撃だけではない
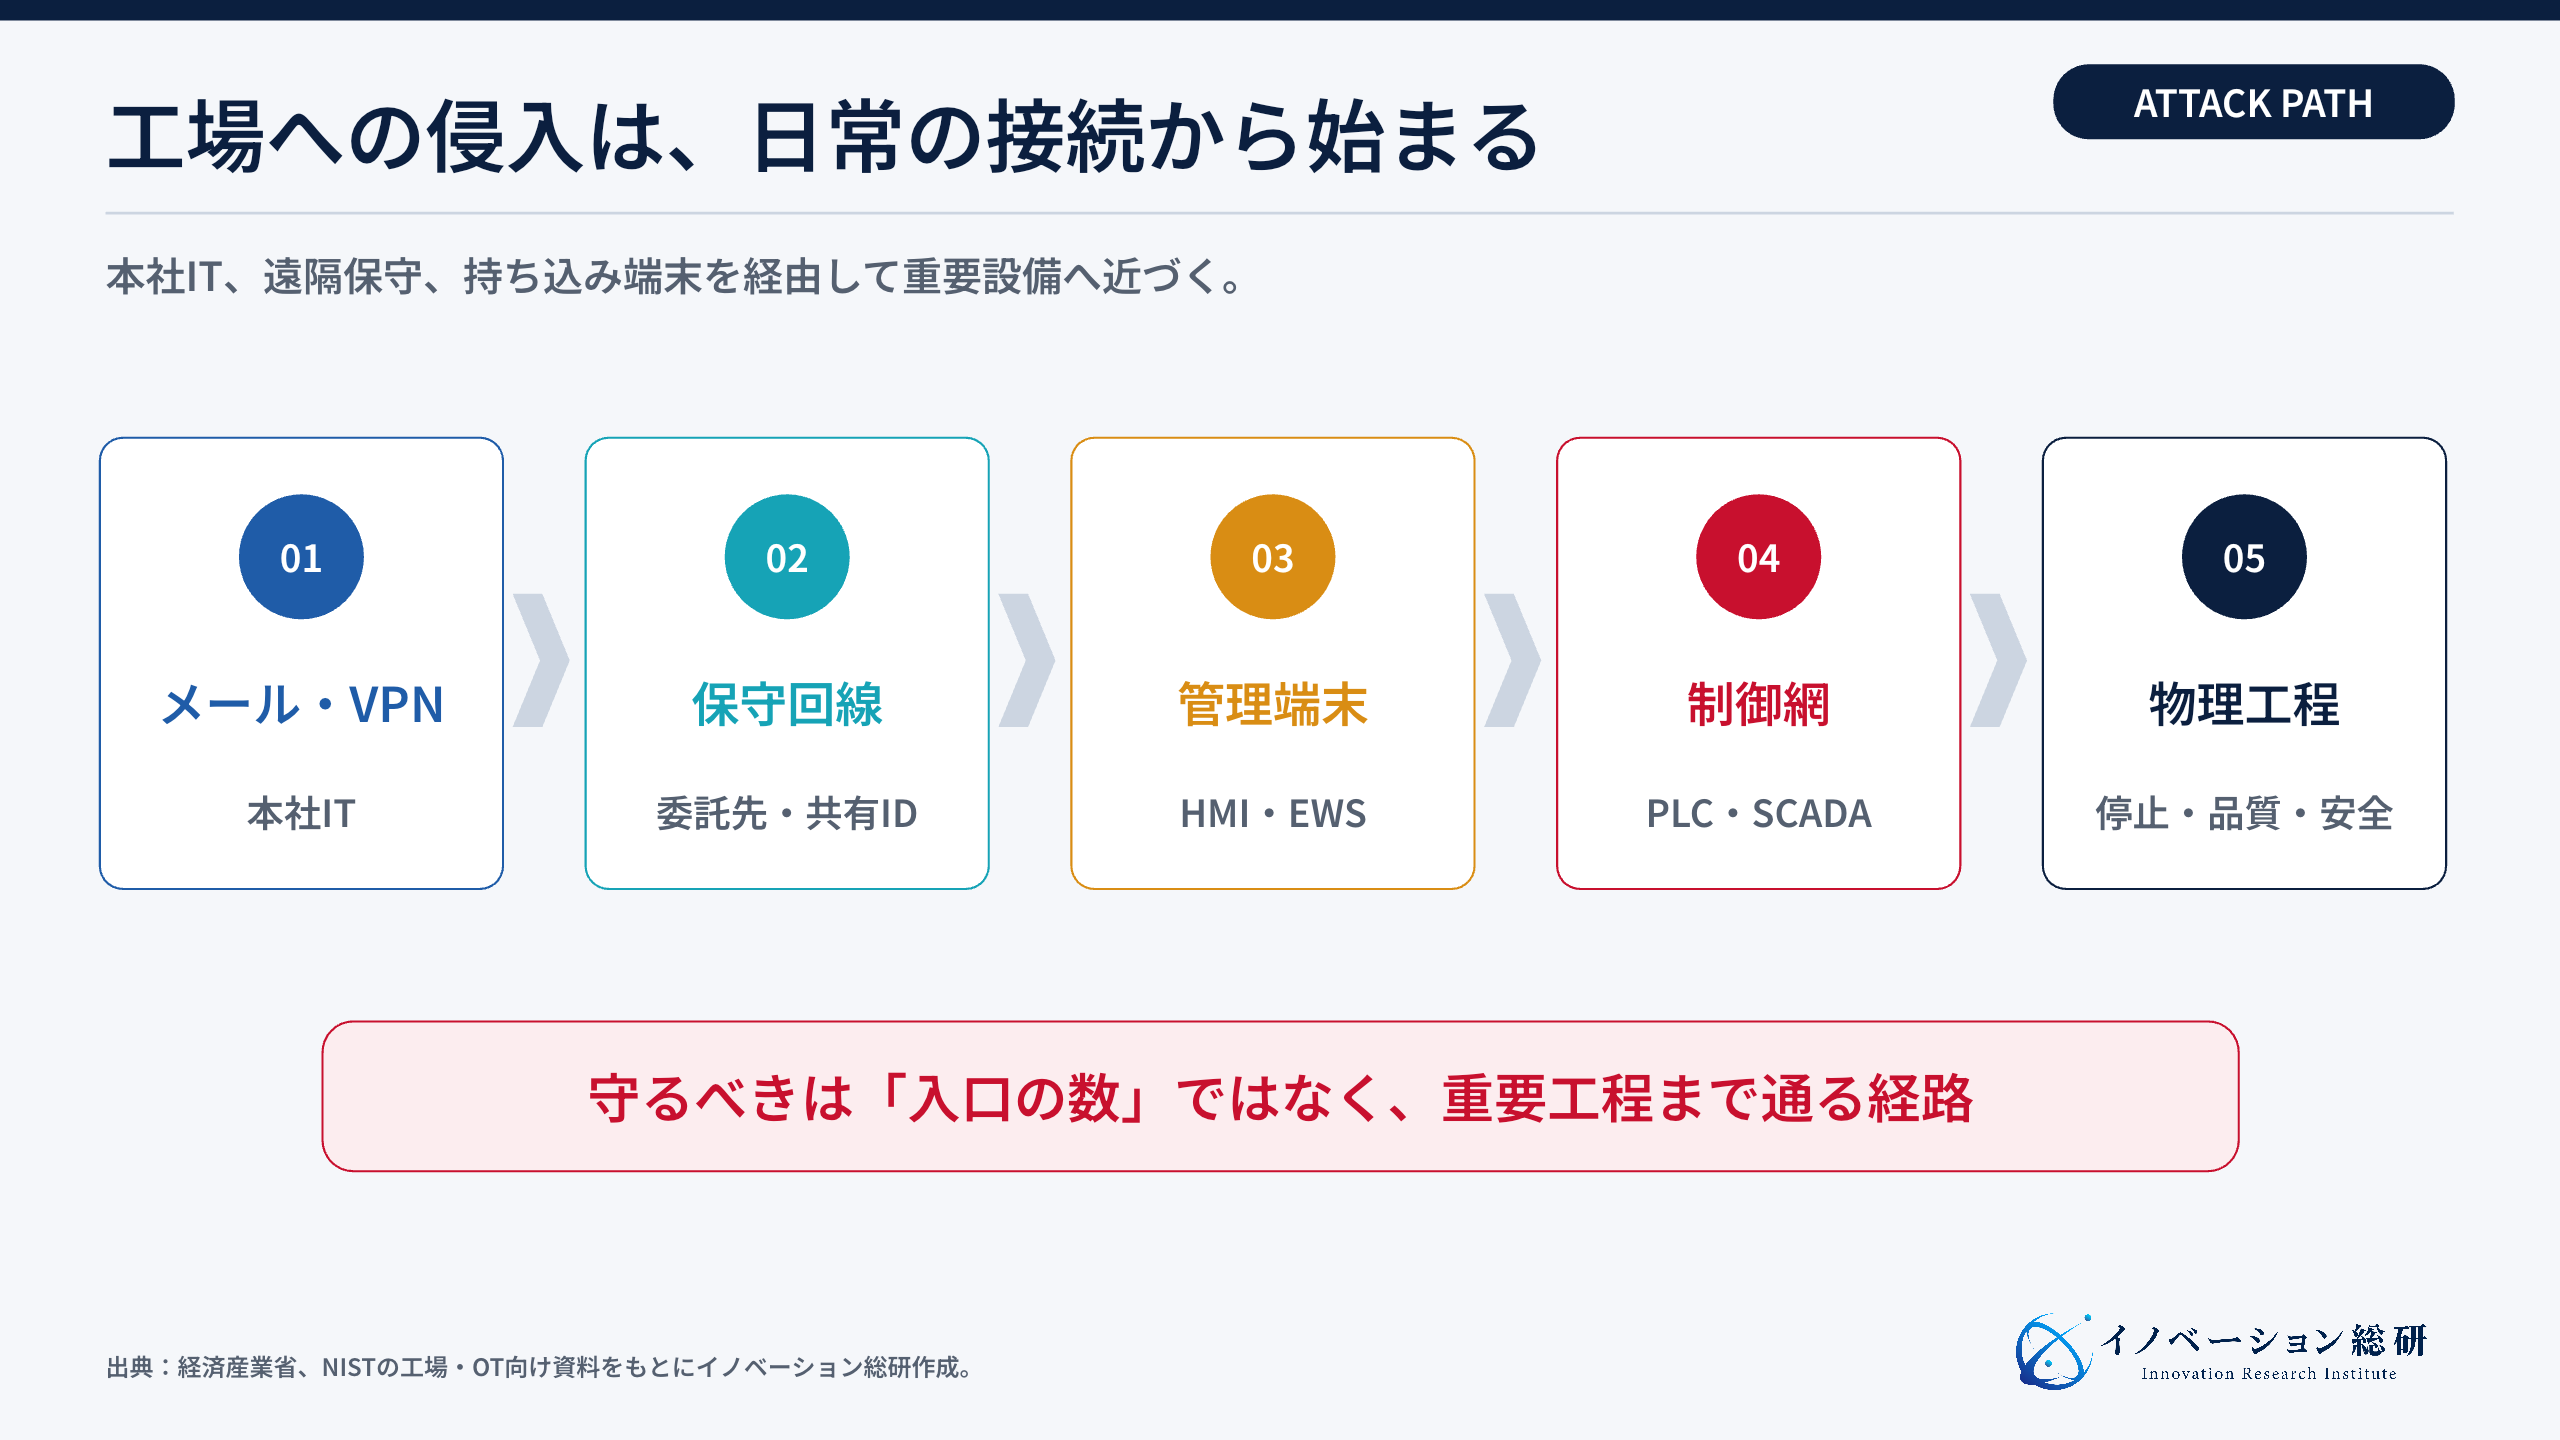
本社IT、遠隔保守、持ち込み端末・USBなど、重要設備へ届く経路と利用者を確認します。 工場は閉じたネットワークだから安全だと思われがちです。
しかし、実際の現場には多くの出入口があります。
代表的な経路は、本社ITからの横展開、装置メーカーの遠隔保守、保全用ノートPC、USBメモリー、無線機器、クラウド接続、買収した拠点、委託先のアカウントです。設備そのものを狙わなくても、管理用のWindows端末やVPNから入れます。
また、接続をすべて把握できているとは限りません。短い保守作業のために設置したルーター、装置に内蔵された通信機能、担当者しか知らない共有IDが残ることがあります。
重要なのは、すべての通信を危険と決めつけないことです。実際、遠隔保守やデータ連携は、生産性と復旧速度を高めます。
むしろ問題は、誰が、いつ、どの設備へ、何をするかが管理されていない接続です。
まず守るべき対象を、生産への影響で並べます。次に、その対象へ届く接続と利用者を洗い出します。
脆弱性の件数だけを見るより、重要設備まで通る経路を減らす方が、操業リスクを下げやすくなります。
OTセキュリティで優先したい7つの対策
重要工程の特定から復旧試験までをつなぎ、侵入予防・検知・対応の不足を埋めます。 以下の七つは、公的ガイドをもとに当研究所が整理した実務項目です。
必ず順番通りに一つずつ終える工程ではなく、危険度と既存対策に応じて並行して進めます。変更は設備への影響を確認して実施します。
| 対策 | 具体的に行うこと | 確認したい成果 |
|---|---|---|
| 1. 守る工程を決める | 安全、品質、生産、法令への影響を評価する | 重要設備と復旧順が決まっている |
| 2. 資産と通信を把握する | 機器、OS、接続先、所有者を台帳化する | 未把握の接続を減らせる |
| 3. ネットワークを分ける | IT、DMZ、OT、工程をゾーン化する | 重要工程への被害拡大を抑える |
| 4. 遠隔保守を管理する | MFA、時間制限、最小権限、録画を使う | 誰が何をしたか追える |
| 5. 古い端末とUSBを守る | 許可制、検査、実行制御、仮想パッチを使う | 更新できない機器を補完できる |
| 6. 異常を監視する | OT向け通信監視と現場手順をつなぐ | 重要な警告に絞って対応できる |
| 7. 戻せる状態をつくる | 設定、プログラム、端末を保存し復旧を試す | 復元試験と安全な操業再開の条件を確かめる |
まず重要工程と責任者を決め、未把握の接続、保守アクセス、復旧手順の不足を点検します。七つの製品を買うのではなく、自社で足りない管理と現場作業を補います。
第一歩は、資産台帳ソフトの導入ではありません。どの工程が止まると、顧客、品質、安全へ何が起きるかを決めることです。
というのも、その判断がなければ、すべての警告が同じ重さに見えるからです。
資産把握には、既存通信を複製して観察するパッシブ監視が使われます。ただし、通信しない機器や監視対象外の経路まで把握できるわけではありません。
設備図面、保全台帳、現地確認と突き合わせ、能動的な確認を行う場合はメーカー確認と事前試験を経て対象を限定します。
ネットワークは、単にITとOTを一枚のファイアウォールで分けるだけでは足りません。むしろ、重要度や工程ごとに区切り、許可する通信を絞ります。
ゼロトラストの記事で整理した「信頼を固定しない」考え方も、保守アクセスへ応用できます。
遠隔保守では、作業申請、本人確認、接続時間、対象設備、操作記録、緊急時の対応を一つの流れにします。NIST SP 1800-45(2026年6月確定版)は、水道・下水道の遠隔アクセスについて、市販技術を使う三つの参照構成を示しています。
自社へ合わせるための実装例であり、特定製品の採用義務ではありません。
NIST SP 1339「OT Backup Quick Start Guide」(2026年6月)は、重要設備の把握、変更に合わせた保存、保存内容の確認、非本番環境での復元試験を勧めています。PLCのプログラムだけでなく、設定、ライセンス、必要なツールや予備機も含めて復旧条件を確かめます。
復元後に設備を安全に動かせるか、品質を満たすかは別途確認します。
架空例|100台中95台を保存しても、95台を戻せるとは限らない
重要機器100台のうち95台の設定を保存し、80台だけ復元試験を終えた工場を考えます。保存率は95%ですが、試験済みは80%です。
さらに、試験に成功した機器でも、現地の部品交換、設備の起動、安全・品質確認が残ることがあります。これは指標の違いを説明する架空例です。
管理表では「保存できた台数」「試験を終えた台数」「工程として再開を確認した範囲」を分けます。サービス契約でも、ファイル復元までか、現場での復旧支援までかを明確にすると、顧客と提供者の期待をそろえられます。
OTセキュリティの基準はどう使い分けるか
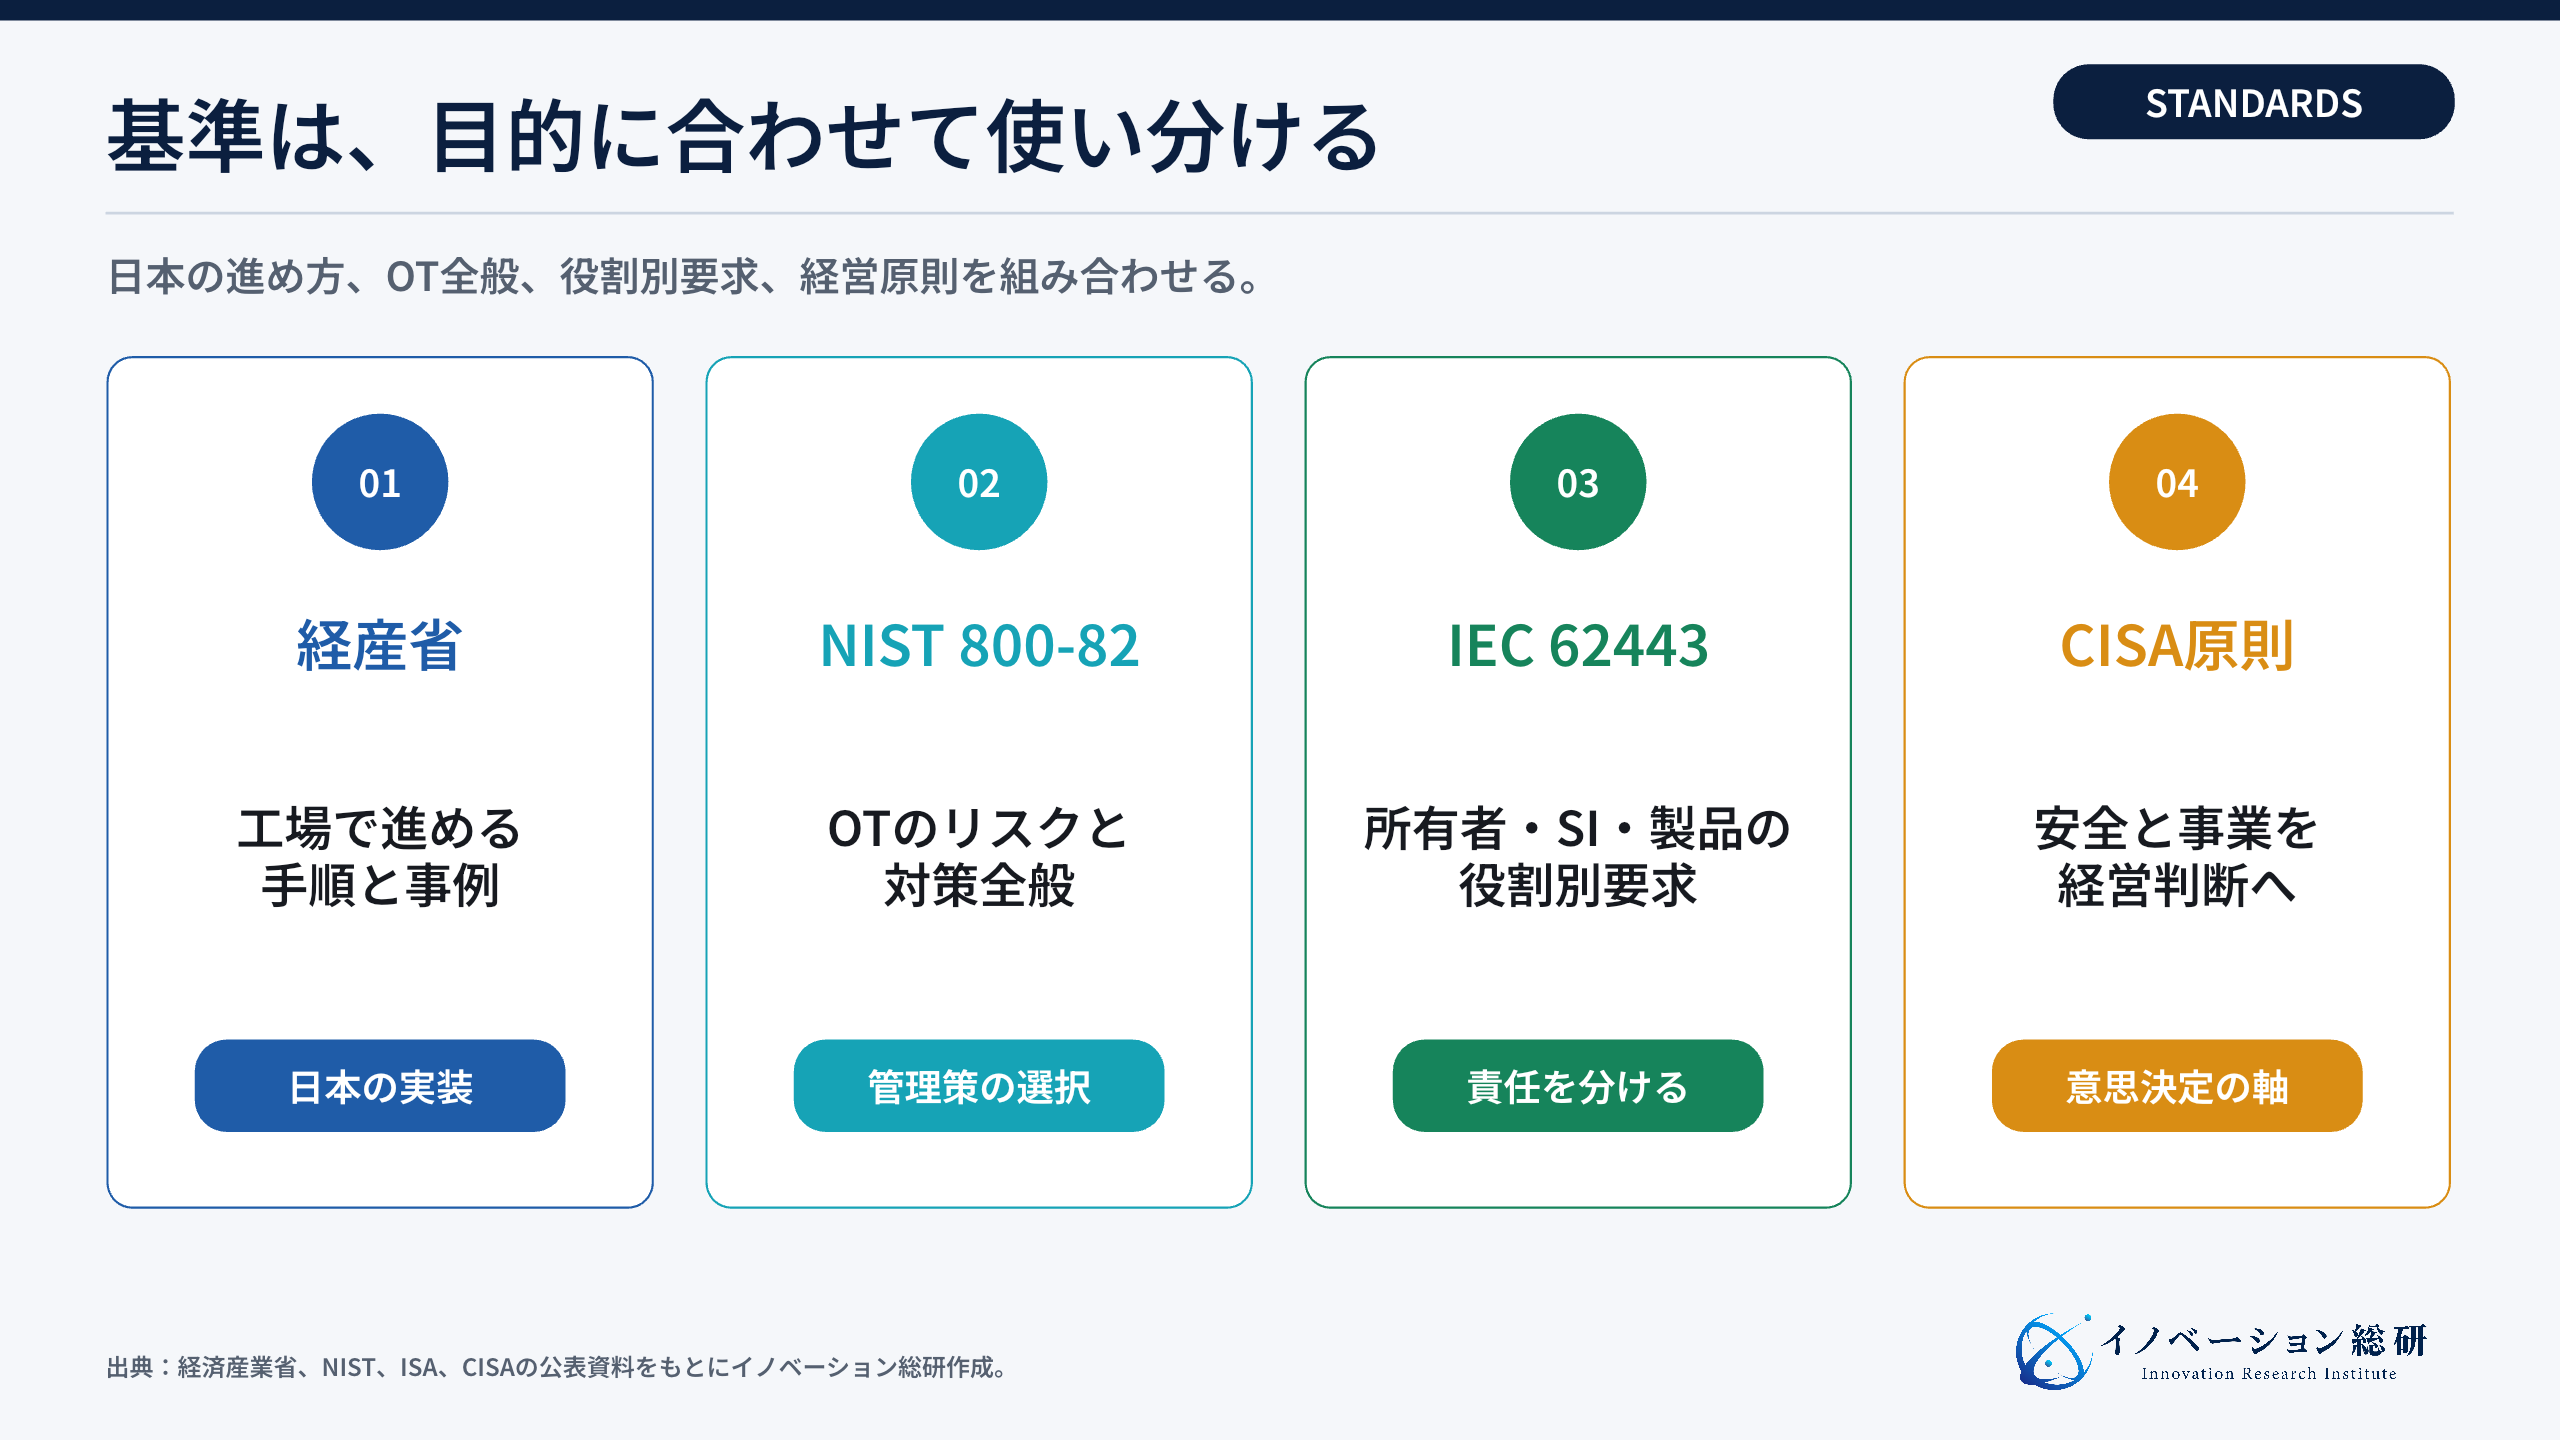
国内の進め方、技術的な管理策、役割別の要求を使い分け、確定版と草案を混同しないことが重要です。 国内工場の進め方、OTの技術的な管理策、関係者の責任という目的で資料を選びます。
規格やガイドの名前だけでなく、採用する版と自社が対象となる役割を確認します。
| 基準・ガイド | 主な役割 | 実務での使い方 |
|---|---|---|
| 経産省 工場システム向けガイドライン | 日本の工場が対策を進める手順 | 経営、現場、ITで現状と計画を共有する |
| 経産省 中小製造業向けAppendix | 小規模な工場の始め方 | 人員が少ない企業の優先順位を決める |
| NIST SP 800-82 Rev.3 | OT全般のリスクと対策 | 制御系の特徴を踏まえて管理策を選ぶ |
| ISA/IEC 62443 | 産業制御の役割別要求 | 資産所有者、SI、製品供給者の責任を分ける |
| ASD/ACSC・CISAほかの共同OT原則 | 経営判断の基本原則 | 安全、業務理解、情報、分離、供給網、人を確認 |
国内ガイドで進め方を共有し、NISTで管理策、ISA/IEC 62443で役割別の要求を照合する使い方ができます。参照した版と自社の適用範囲を記録します。
経済産業省は2025年4月、中小規模の製造事業者向けに「工場セキュリティの重要性と始め方」を公表しました。大企業だけでなく、サプライチェーンを構成する工場全体へ対策を広げるためです。
2025年10月には、経済産業省の半導体デバイス工場向けOTセキュリティガイドラインも公表されています。生産目標、機密情報、品質を守る観点で、工場の領域や通信を整理する考え方を示しています。
掲載された構成例は自社の設備や要件に合わせて調整します。
ISA/IEC 62443は、設備所有者、サービス事業者、システム、製品などの役割・対象に応じた複数の規格です。製品や開発プロセスの認証を取得していても、その製品を置くだけで工場全体の安全性が保証されるわけではありません。
契約で担う役割と評価対象を照合します。
2026年9月21日にNIST SP 800-82 Rev.4の初期公開草案が公表され、11月30日まで意見を受け付けています。確認日時点の確定版はRev.3です。
現行の運用に使う確定版と、今後の改訂を検討するための草案を区別します。
ASD/ACSC、CISAなどの共同OT原則は、安全、業務理解、情報の保護、ネットワーク分離、供給網、人を軸にした六つの原則です。本記事の「7対策」はこの文書の項目数ではなく、複数資料をもとにした当研究所の実務整理です。
OTセキュリティの9組(10社)は何を守っているか
製品数で選ばず、自社の設備、保守会社、既存SOCへ組み込める機能と支援範囲で選びます。 市場を見ると、資産可視化、ネットワーク防御、端末保護、遠隔保守、監視サービスが重なっています。
代表的な9組を、顧客の仕事で整理します。
| 企業・サービス | 主な役割 | 特徴 |
|---|---|---|
| Nozomi Networks/Guardian・Vantage | 資産可視化、異常検知 | 通信を受け身で観察し、複数拠点を統合管理する |
| Claroty/xDome・Secure Access | CPS可視化、遠隔保守 | 権限管理、接続の承認、セッション監視を組み合わせる |
| Dragos/Dragos Platform・OT Watch | 可視化、脅威検知、対応 | OT固有の通信と攻撃者情報を使い、対応手順まで提供する |
| TXOne Networks/Portable Inspector・Stellar・EdgeIPS | USB、端末、ネットワーク防御 | 古い端末や閉域環境へ、停止を抑えて対策を入れる |
| Cisco/Cyber Vision | 可視化、分離、遠隔接続 | 産業用ネットワーク機器へ監視機能を組み込む |
| Fortinet/OT Security Platform | 統合ネットワーク防御 | 産業用ファイアウォール、運用、脅威情報を一体化する |
| Microsoft/Defender for IoT | OT監視とIT運用の接続 | Defenderとクラウド分析を使い、IT・OTを同じ運用へつなぐ |
| Siemens/Industrial Cybersecurity | 設備、設計、運用 | 設備知識を使い、評価、設計、分離、監視、教育を支援する |
| NTTドコモビジネス/IIJ | 国産OT-IDSと遠隔接続 | OsecTの可視化・検知とSafousの安全な接続を組み合わせる |
共同提供のNTTドコモビジネスとIIJを一組と数え、合計九組・十社です。表は機能別の例示で、順位や全機能の比較ではありません。
対応機器、構成、ライセンス、サポート期間は見積もり時に確認します。
Microsoftでは、旧オンプレミス管理コンソールが2025年1月1日に廃止されています。一方、閉域のOTセンサーの利用がすべて終了したわけではありません。
既存構成を引き継ぐ場合は、センサーと管理方式それぞれの対応状況を確認します。
専業企業は、産業用プロトコルの理解やOT固有の脅威情報を強みにします。一方、総合IT企業は、既存のSOC(セキュリティ監視センター)、ID、ネットワーク製品へOTを組み込みやすい点が強みです。
また、設備メーカーは、装置の仕様と保全手順を知っています。
顧客が選ぶべきなのは、機能数が最も多い会社とは限りません。自社の設備構成、既存ネットワーク、保守会社、SOCの運用へ無理なく入るかが重要です。
OTセキュリティの5事例を現場の課題から読む
事例では、導入した機能だけでなく、対応時間、保険料、展開範囲など、実際に公表された結果を確認します。 以下は、目的、実施したこと、公表された結果を分けた四つの導入事例と一つのサービス提供発表です。
数値はベンダーが公開した個別事例で、第三者による統一条件の比較ではありません。自社で得られる効果を見積もる際は、対象設備、測定期間、既存対策の違いを確認します。
Keysight Technologiesは資産台帳を自動更新した
Keysight Technologiesは、世界各地に製造拠点を持つ計測機器メーカーです。工場ごとの機器情報を手作業で更新しており、新しい端末や脆弱性を継続して把握しにくい課題がありました。
Nozomi Networksの公開事例では、KeysightはOTインシデントへの対応時間を50%短縮したと報告しています。Guardianによる拠点内の把握とVantageによる統合管理を使い、既存のSOCへOTの情報を渡す運用です。
50%は対応にかかる時間の変化で、事故件数や生産停止が50%減ったという数値ではありません。
自社へ応用するなら、台帳へ登録した機器数だけでなく、異常の通知から現場への連絡・判断までにかかる時間を測ります。これは当研究所の提案です。
製品だけを追加するのでなく、既存の監視担当者と現場の引き継ぎを決める点が参考になります。
Pfizerは段階的な分離とIT・OTの統合監視を進めた
Pfizerの目的は、製造と供給を守るために、企業ITと工場のリスクを一体的に管理することでした。Clarotyが2021年4月28日に公開した担当者インタビューでは、取り組みは2015年ごろに始まり、2017年の他社への攻撃を受けて取締役会が強化方針を示し、2018年に試行へ進んだと説明しています。
企業ITと製造IT、製造ITとOTの間を段階的に分け、複数の対策の情報を既存SOCへ集めました。対談では、IT・OTを統合して監視する一方、各工場でも自拠点の脅威を判断する体制を説明しています。
「経営判断の後に初めて対策を始めた」事例ではなく、先行する取り組みを経営主導で広げた事例です。
確認できる成果は、多層の分離と、全社監視・拠点判断の役割を整えたことです。事故ゼロや停止時間の削減率は、この対談では実証されていません。
複数工場へ展開する会社は、共通ルールと各拠点の制約を分け、試行で影響を確かめる方法を参考にできます。
Boston Beerは机上演習から投資優先順位を決めた
Boston Beer Companyは、米国の四つの醸造所と企業ITのセキュリティを近代化しました。Dragosの2024年5月16日の事例は、ランサムウェアを想定した机上演習で弱点を把握し、OT対策の選定へ進んだ過程を紹介しています。
Dragos Platformによる資産把握・脅威検知と、OT Watchの専門家による脅威の探索を組み合わせました。公表された結果の一つが、サイバー保険料の前年比15%減少です。
IT・OT担当者、経営陣、取締役会で、OTを守る重要性を共有できたことも報告しています。
15%は同社の保険契約に関する結果で、導入すれば同率の値下げを受けられるという意味ではありません。自社での提案では、保険会社が求める条件、演習で見つかった不足、対応時間や担当工数を別々に示すと、何に投資するかを判断しやすくなります。
Ternaは現場400人のUSB作業を変えた
イタリアの送電事業者Ternaでは、変電所の保守でUSBメモリーを使います。ネットワークから切り離した設備でも、ファイルを持ち込む作業が感染経路になります。
TXOne Networksの2025年12月4日の事例では、TernaはPortable Inspector Proを使い、端末へ常駐ソフトを入れずに検査する方法と、暗号化したファイル受け渡しを採用しました。試行後に約400人の現場担当者へ展開したとしています。
400は担当者数で、拠点数や防いだ感染件数ではありません。
担当者は、大規模な訓練を要せず既存の作業へ取り入れられたと説明しています。ここからは、閉域設備でも媒体の持ち込みを管理できる運用例が分かります。
自社へ導入する際は、対象OS・機器の対応範囲、検査する時点、異常時に作業を止める担当者を先に確認します。
NTTドコモビジネスとIIJは可視化と遠隔保守を一つにした
NTTコミュニケーションズ(現NTTドコモビジネス)とIIJは、2025年6月5日の共同発表で、OsecTとSafousを組み合わせたOT向けサービスを、同年9月1日から国内へ提供する計画を示しました。これは提供側の設計・計画の事例で、顧客への導入効果を報告した資料ではありません。
OsecTは工場の通信を複製して可視化・検知し、Safousは遠隔接続の認証、承認、操作記録などを担います。検知とアクセス管理を組み合わせる設計です。
検知した異常を誰が確認し、必要な制限をいつ行うかは、工場の安全条件に沿って別途定めます。
新規参入企業にも同じ考え方が必要です。海外製品を販売するだけでなく、顧客がすでに使う回線、保守契約、現場承認、SOCへ組み込むことが価値になります。
支援市場は5つの機能層でできている
参入先は、資産把握、接続制御、機器保護、監視・対応、復旧・統治という顧客の仕事から選びます。 下表は当研究所が顧客の仕事から整理した五つの機能です。
市場規模やシェアによる分類ではなく、支援の担当範囲を決めるために使います。複数の機能を一社で担う場合もあります。
| 機能層 | 顧客の仕事 | 提供サービス | 差がつく資産 |
|---|---|---|---|
| 1. 現状把握 | 設備、通信、脆弱性、所有者を知る | 資産台帳、パッシブ監視、評価 | プロトコル理解と現場アクセス |
| 2. 接続制御 | IT、OT、工程、保守経路を分ける | FW、DMZ、ZTNA、データダイオード | 遅延と設備への影響を検証する技術 |
| 3. 端末・機器保護 | 古いOS、USB、PLCを守る | 実行制御、検査、仮想パッチ | レガシー対応と機器認証 |
| 4. 監視・対応 | 異常を見つけ、初動を判断する | OT-SOC、MDR、脅威情報 | 制御知識と24時間対応 |
| 5. 復旧・統治 | 戻し方、責任、証拠を管理する | バックアップ、演習、規格対応 | 工程復旧と経営説明の実績 |
専業ベンダーは1〜4を深く持ちます。一方、SIerや設備メーカーは、設計、工事、保守の商流へ入りやすい立場です。
また、コンサルティング会社やMSSP(セキュリティ運用の受託事業者)は、複数製品を束ね、経営と現場の判断をつなぎます。
参入余地は、製品がまだない場所だけではありません。導入済みの製品が使われない、警告が放置される、拠点ごとにルールが違う、といった運用の隙間にもあります。
特に中堅製造業では、専任者が少なく、工場ごとの個別対応へ大きな費用をかけにくい課題があります。標準化した評価、監視、遠隔保守、復旧演習をまとめ、設備会社や地域SIerと提供する余地があります。
自社はOTセキュリティのどこへ入れるか
顧客の工程、自社資産、事故時の責任、提携が必要な部分を確認します。
NEXT STEP
次のステップ
OTセキュリティを、工場の運用へ入る事業に。
守る工程、設備と接続、保守商流、責任範囲、提携先を整理し、自社が継続して価値を出せる入口を設計します。
OTセキュリティで狙える4つの新規事業
自社の設備知識や保守の顧客接点を使い、継続運用できる一つの仕事から事業を検証します。 後発企業が、大手の統合プラットフォームを正面から作るのは簡単ではありません。
自社が持つ顧客接点、設備知識、通信、保守、保険、規制対応を起点にすると参入先を絞れます。
| 参入方法 | 最初の顧客 | 提供価値 | 必要な資産 | 提携先 | 主な懸念 |
|---|---|---|---|---|---|
| 中堅工場向け運用一体型サービス | Tier2・Tier3製造業 | 可視化、監視、月次改善を定額化 | 現場導入、遠隔運用、標準手順 | OT製品、地域SIer、保険会社 | 個別対応で採算が崩れる |
| 遠隔保守の共通基盤 | 機械メーカー、保守会社 | 顧客工場への接続を申請・認証・記録する | ID、通信、保守商流 | 装置OEM、通信会社 | 接続障害が復旧を遅らせる |
| OTバックアップ・復旧サービス | 工場、インフラ運営者 | 設定と制御プログラムを保存し、復旧を試す | 機器別の復元知識、検証環境 | 設備メーカー、保全会社 | 復元失敗が安全へ影響する |
| 装置メーカー向け製品セキュリティ | 産業機器メーカー | SBOM、脆弱性管理、安全な更新を支援 | ファームウェア解析、PSIRT運用 | 認証機関、法務、半導体企業 | 誤判定と法令対応責任 |
四つは当研究所による事業案です。最初の案件では、現地調査と個別設定に必要な工数、月次運用の範囲、事故時の連絡・現地対応を見積もり、継続契約で採算が成り立つかを確認します。
一つ目は、中堅工場向けの運用一体型サービスです。小型の監視センサー、月次のリスク確認、保守回線の管理、異常時の相談を定額でまとめます。
つまり、顧客が買うのは監視画面ではなく、専任者がいなくても重要な変化へ対応できる状態です。
二つ目は、装置メーカーと工場をつなぐ遠隔保守基盤です。具体的には、作業のたびに本人を確認し、設備と時間を限定し、操作を記録します。
さらに、工場側だけでなく、装置メーカーが複数顧客へ安全に接続できる共通基盤にすると、B2B2Bの事業になります。
三つ目は、バックアップと復旧のサービス化です。PLCのプログラム、HMI設定、端末イメージ、機器の構成を保存し、更新時に差分を残します。
さらに、安全な検証環境で戻せるかを試します。保全事業や設備更新の契約へ組み込みやすい領域です。
四つ目は、産業機器メーカー向けの製品セキュリティです。SBOM(ソフトウェア部品表)を作るだけでなく、脆弱性の受付、影響判断、顧客通知、安全な更新までを支援します。
製品の販売地域や用途による法令・認証の確認は専門家と分担し、長い使用期間を支える運用を設計します。
4案に共通する勝ち筋は、工場の仕事へ入ることです。というのも、セキュリティ製品の販売だけでは、価格比較になりやすいからです。
そのため、設備の新設、定期保全、遠隔保守、保険更新、取引先監査など、予算が動く場面へ組み込みます。
顧客選びは「業種」より「守る工程」で考える
最初の顧客は、重要工程と責任者が明確で、設備・手順を複数拠点へ応用できる相手を選びます。 「製造業向け」と広く決めるだけでは、サービスは標準化できません。
同じ製造業でも、止められない連続工程、定期停止がある組立工場、多数の遠隔拠点では対策が違います。
最初の顧客は、次の条件で選びます。
- 止めると売上、安全、品質へ大きな影響が出る工程が明確である
- 保守会社や装置メーカーとの接続が多い
- 同じ構成を複数拠点へ展開できる
- 経営と現場の責任者が決まっている
- 既存の保全、通信、監視契約へ追加できる
たとえば、複数の食品工場が同じ設備を使っている場合、資産把握と復旧手順を横展開しやすくなります。工作機械メーカーなら、顧客工場への遠隔保守を共通化できます。
一方、設備構成がすべて違い、図面がなく、責任者も決まっていない顧客では、調査だけで工数を使います。初期案件としては、共通設備、共通手順、展開拠点がある顧客を選ぶ方が学習を再利用できます。
OTセキュリティ事業で引き受ける責任と懸念
監視する範囲、止める権限、現地対応、復旧支援の境界を契約と手順で一致させます。 OTでは、セキュリティ対策そのものが操業へ影響します。
そのため、契約と運用で責任範囲を明確にします。
| 懸念 | 起こり得ること | 事業設計で決めること |
|---|---|---|
| 誤検知・誤遮断 | 正常な通信を止め、生産へ影響する | 自動遮断の条件と現場承認 |
| 能動スキャン | 古い機器が応答不能になる | 対象、時間、メーカー確認、停止条件 |
| 復旧失敗 | バックアップから設備を戻せない | 復元試験、予備機、事前承認された代替手順 |
| 遠隔接続障害 | 緊急保守が遅れる | 代替経路、現地対応、緊急権限 |
| アラート疲れ | 現場が警告を見なくなる | 生産影響で優先順位をつける |
| 責任の分断 | IT、工場、保守会社が判断を待つ | 連絡網、権限、初動手順 |
| ベンダーロックイン | 設備更新や他製品への移行が難しい | データ移行、ログ保管、契約終了時対応 |
自動化の範囲は慎重に決めます。検知は自動でも、設備の停止や通信遮断は現場責任者の承認を必要とする場合があります。
特に、安全計装や手動運転へ影響する操作を、SOCだけで決めてはいけません。
サービス提供者は、「守れる」と広く約束しないようにします。監視対象、取得できる通信、対応時間、顧客側の作業、装置メーカーの責任を分けます。
また、OTのログや構成情報は、工場の能力や製法を推測できる重要情報です。そのため、クラウドへ送るデータを限定し、保管場所、利用目的、削除方法を決めます。
ソブリンクラウドの記事で扱ったデータ主権の論点ともつながります。
OTセキュリティへの参入を見送る条件
設備・安全の専門家や事故対応を確保できない場合は、単独参入を急がず提携を選びます。 市場が伸びていても、次の条件に当てはまる場合は参入を急がない方がよいでしょう。
- 制御システムと安全の専門家を社内または提携先に確保できない
- 顧客の工場へ入り、設備と保守手順を確認できない
- 製品を販売した後の監視、更新、事故対応を設計していない
- 誤遮断や復旧失敗が起きた場合の責任と保険を整理できない
- 一案件ごとの個別開発が多く、共通化できる工程がない
- 自社が持つ強みが、既存の総合ベンダーやOT専業企業と同じである
特に危険なのは、IT向け製品へ「OT対応」と表示するだけの参入です。制御プロトコルを読めても、設備への影響、保守時期、復旧手順まで扱えなければ、現場は採用しません。
自社に設備知識がない場合は、地域の制御SIer、装置メーカー、保全会社との提携が前提です。逆に、設備会社がセキュリティ監視を始めるなら、SOC、脅威情報、インシデント対応を持つ会社と組みます。
参入判断では、技術を持っているかだけでなく、事故時に誰が現地へ行き、誰が安全を確認し、誰が顧客へ説明するかまで決めます。
OTセキュリティに関するよくある質問
設備の種類や運用によって条件が変わるため、導入判断で迷いやすい点を整理します。
工場を守るには「止めない」から「戻せる」まで設計する
OTセキュリティの価値は、安全を守りながら予防・検知・対応・復旧が続く現場をつくることです。 OTセキュリティでは、ITと共通する対策を、設備の安全条件へ合わせて運用します。
設備と接続を把握し、侵入と被害の拡大を防ぎ、必要な停止と復旧の判断を現場につなぎます。
9組の取り組みを見ると、競争は資産可視化だけで終わっていません。遠隔保守、レガシー端末、OT向け監視、復旧、製品ライフサイクルへ広がっています。
新規参入では、大手と同じ統合製品を作るより、中堅工場、保守商流、復旧、装置メーカーの製品セキュリティなど、自社が責任を持てる工程へ絞る方が現実的です。
イノベーション総研では、技術の魅力だけでなく、顧客の停止リスク、既存商流、責任分界、提携先、収益モデルを整理し、参入・提携・見送りを比較します。技術起点の新規事業支援では、自社が狙うべきOTセキュリティ領域の具体化を支援しています。
参照した主な資料
制度・技術対策は公的機関と規格団体、製品機能と事例は提供元の一次資料を確認しました。導入前には、設備メーカーと現場責任者を交えて適用範囲と安全性を確認してください。
- 経済産業省「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」
- 経済産業省「工場セキュリティの重要性と始め方」
- 経済産業省「半導体デバイス工場におけるOTセキュリティガイドライン」
- NIST SP 800-82 Rev.3, Guide to Operational Technology Security
- NIST SP 1800-45, Operational Technology Remote Access
- NIST SP 1339, OT Backup Quick Start Guide
- CISAほか「Principles of Operational Technology Cybersecurity」
- ISA/IEC 62443 Series of Standards
- 各社の公式製品資料・導入事例
CONTACT
お問い合わせ
OTセキュリティの構想を、責任まで含む事業へ。
顧客の停止リスク、既存商流、提供範囲、提携先、収益モデルを整理し、参入・提携・見送りの判断を支援します。


